
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 horizon3ai/cve-2024-9465
Exploit preuve de concept pour CVE-2024-9465
 mpgn/cve-2018-16341
CVE-2018-16341 - Nuxeo : exécution de code à distance sans authentification par injection de modèles côté serveur
 scanfsec/cve-2018-15982
Script Aggressor pour lancer un driveby IE pour CVE-2018-15982.
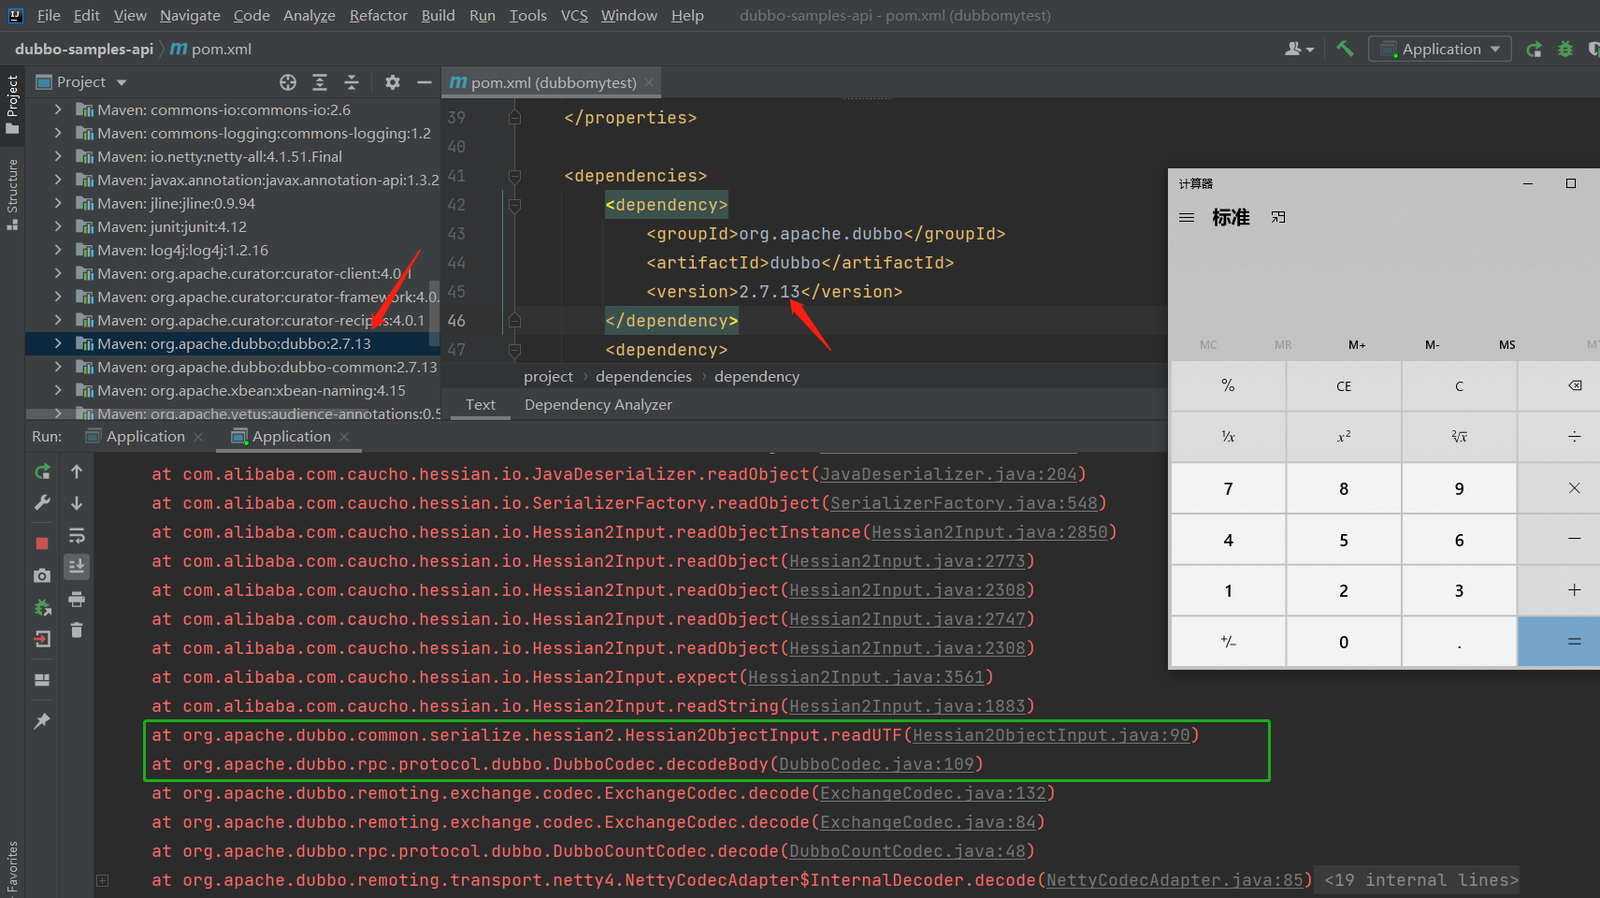 bitterzzzz/cve-2021-43297-poc
Preuve de concept pour CVE-2021-43297, permettant l'exécution de code à distance dans Apache Dubbo <= 2.7.13 via la désérialisation Hessian-Lite.
 malwareman007/deathnote
Preuve de concept de CVE-2022-30190
 blazeinfosec/cve-2017-10366_peoplesoft
CVE-2017-10366: Oracle PeopleSoft 8.54, 8.55, 8.56 Java deserialization exploit
 nikn0laty/exploit-for-dolibarr-17.0.0-cve-2023-30253
Exploit POC de shell inversé pour Dolibarr <= 17.0.0 (CVE-2023-30253), injection de code PHP
 conjojo/microsoft_exchange_server_ssrf_cve-2021-26855
Script d'exploitation Python pour CVE-2021-26855 (SSRF sur Microsoft Exchange Server) avec requête ZoomEye intégrée pour le scan et la détection de…
 alewong/apache-solr-rce-via-velocity-template
Exploit pour l'exécution de code à distance sur Apache Solr via l'injection de modèle Velocity, permettant l'exécution de commandes sur les instances…
 prodigiousmind/cve-2023-41425
WonderCMS RCE authentifiée - CVE-2023-41425
 bigb0x/cve-2024-34102
POC pour CVE-2024-34102. Un problème d'injection d'entité XML avant authentification dans Magento / Adobe Commerce.
 erpscanteam/cve-2018-2636
ERPScan POC publique pour CVE-2018-2636
 vigneshsrao/cve-2019-11707
Code d'exploitation pour CVE-2019-11707 sur Firefox 66.0.3 fonctionnant sous Ubuntu
 walnutsecurity/cve-2021-42013
cve-2021-42013.py est un script Python qui aide à trouver une vulnérabilité de traversée de chemin ou d'exécution de code à distance dans Apache…
 gbrsh/cve-2023-3460
Exploit de preuve de concept pour CVE-2023-3460 permettant un accès administrateur non autorisé dans les versions du plugin Ultimate Member pour…
 ioactive/aosp-downloadproviderdbdumpersqliwhere
PoC Exploitation de SQL Injection dans Android's Download Provider dans le paramètre de sélection (CVE-2019-2198)
 jas502n/burp_aes_plugin
Plugin Burpsuite pour craquer AES








