Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Telewreck — Une extension Burp pour détecter et exploiter des versions de Telerik Web UI vulnérables à CVE-2017-9248. | Kitploit
Outils/GitHubGitHub/capt-meelo/telewreck
Scanners de VulnérabilitésExploitationExploitation d'Applications WebTests d'Intrusion
GitHubcapt-meelo/telewreck

Telewreck

Une extension Burp pour détecter et exploiter des versions de Telerik Web UI vulnérables à CVE-2017-9248.

Voir le dépôt
962639il y a 8 ansVérifié par Kitploit
Partager

Telewreck

Version Language License

Une extension Burp pour détecter et exploiter les versions de Telerik Web UI vulnérables à CVE-2017-9248. Cette extension est basée sur l'outil d'exploitation original écrit par Paul Taylor (@bao7uo) disponible sur https://github.com/bao7uo/dp_crypto. Remerciements et un grand merci à lui.

Un article de blog connexe sur la façon d'exploiter les applications web via Telerik Web UI peut également être trouvé ici.

Fonctionnalités

  • Détecter les versions vulnérables de Telerik Web UI lors des analyses passives.
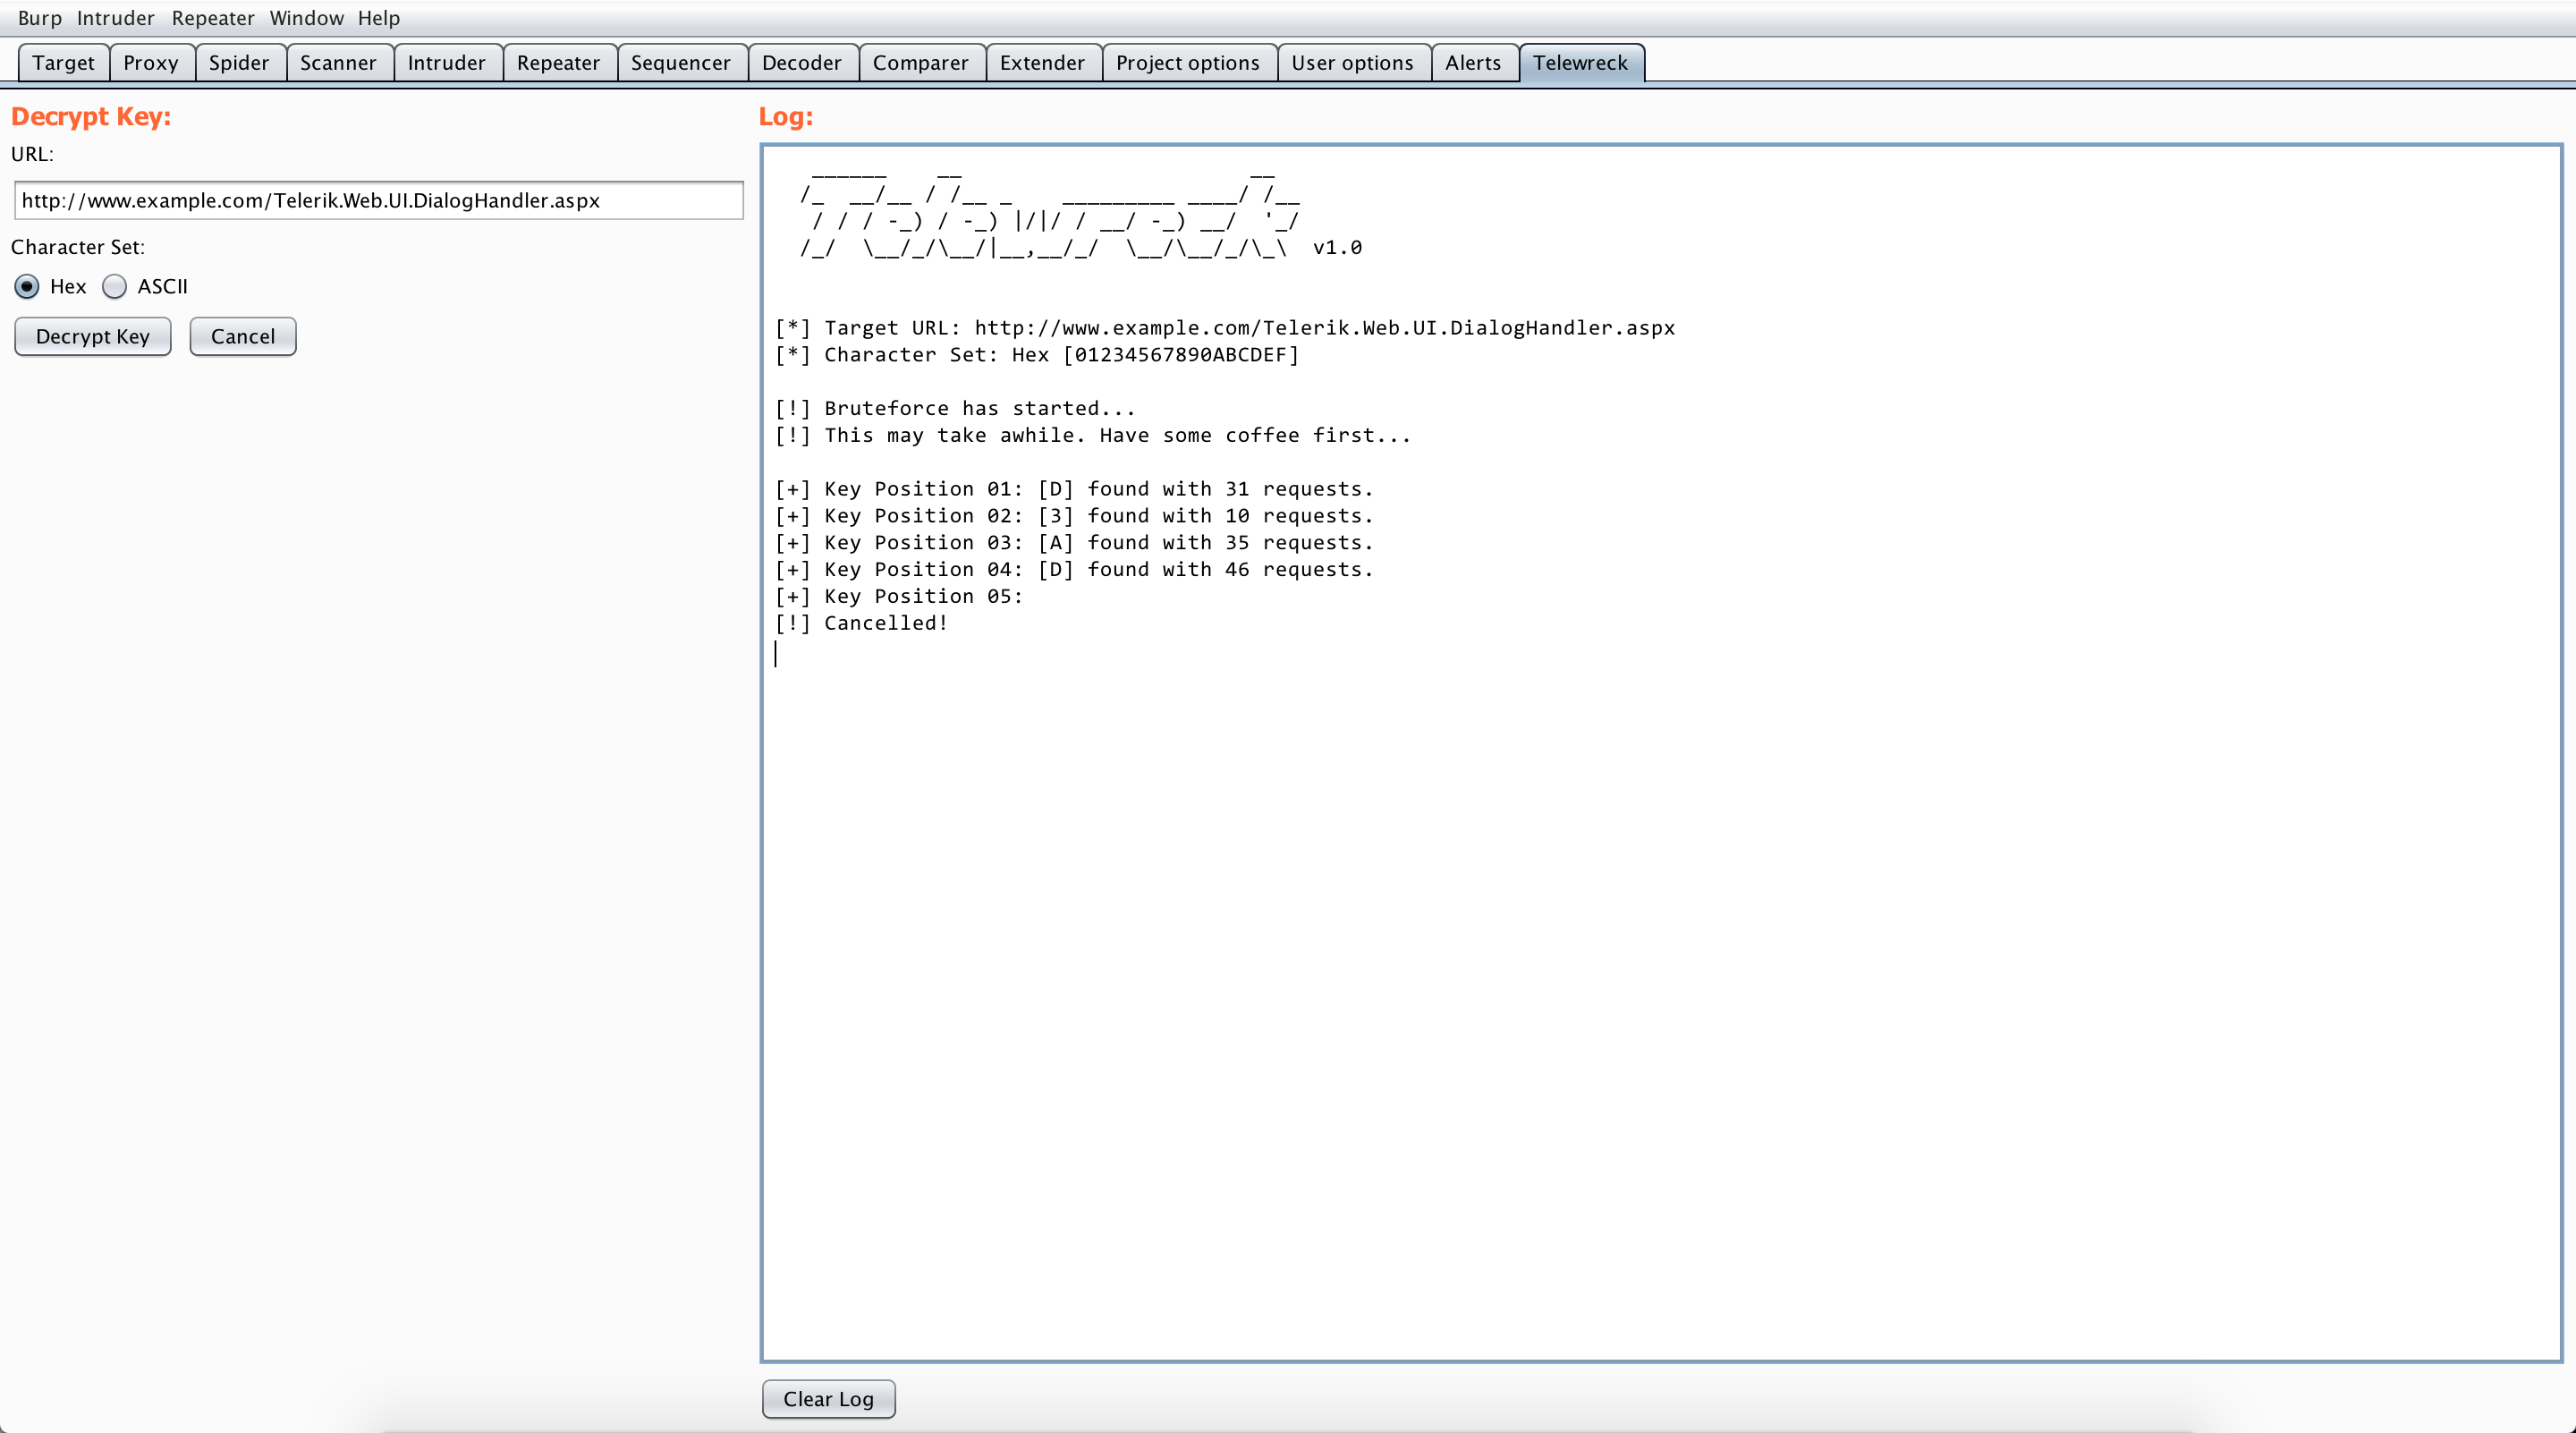
  • Bruteforcer la clé et découvrir le lien « Document Manager » comme l'outil d'exploitation original.

Captures d'écran

Analyse passive

Onglet Telewreck

Installation

  1. Téléchargez telewreck.py sur votre machine.
  2. Installez le module requests de Python en utilisant sudo pip install requests.
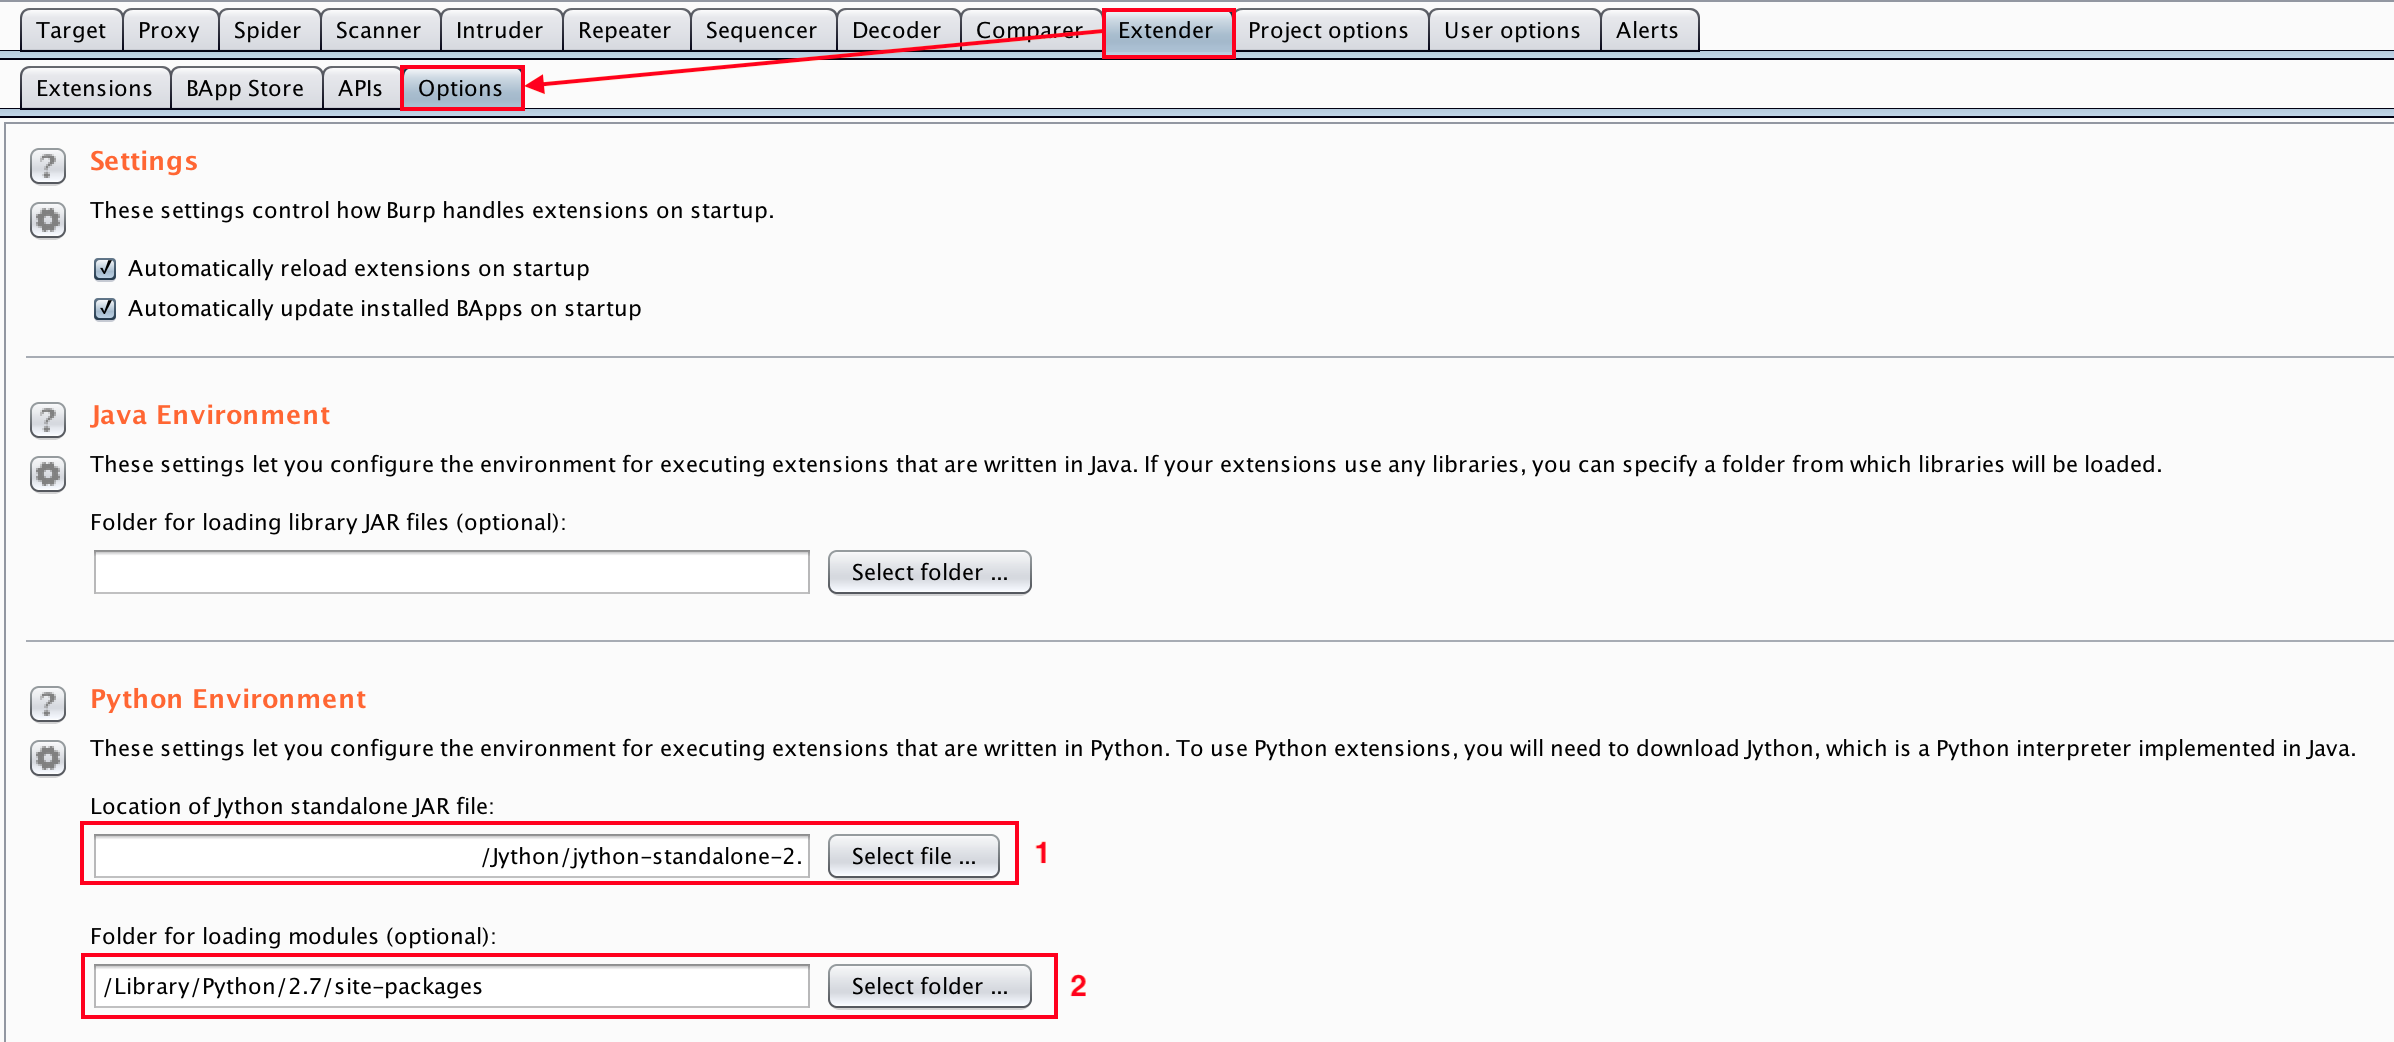
  3. Sur votre Burp, allez dans l'onglet Extender > Options. Ensuite, dans la section Python Environment, localisez votre fichier jython-standalone-2.7.0.jar (1) et le répertoire où se trouve le module requests de Python (2). Onglet Burp
  4. Allez dans l'onglet Extender > Extensions, puis cliquez sur le bouton Add. Dans la nouvelle fenêtre, parcourez l'emplacement de telewreck.py et cliquez sur le bouton Next. Charger Telewreck
  5. S'il y a une erreur, l'onglet Telewreck apparaîtra dans votre Burp. Chargement réussi

Notes

  1. Cette extension nécessite le module requests de Python. Exécutez simplement pip install requests pour l'installer.
  2. La zone de texte sous l'onglet Telewreck ne fonctionne pas comme une console. Ainsi, les sorties stoud et stderr ne peuvent pas y être vues. Cependant, vous pouvez les voir dans les sections Output et Errors de l'onglet Extender.
  3. Avant de lancer un autre bruteforce, annulez d'abord le processus en cours en cliquant sur le bouton Cancel.
  4. Si la clé ne peut pas être bruteforcée, alors probablement la clé a été configurée de manière sécurisée et/ou l'application n'utilise pas une installation par défaut de Telerik.
  5. Si la clé ne peut pas être bruteforcée et/ou s'il y a des problèmes, il est recommandé de revenir à l'outil d'exploitation original.

À faire

  1. Localiser Telerik.Web.UI.DialogHandler.aspx


PS : C'est la première fois que je développe un outil, alors toutes mes excuses pour le style de codage médiocre. N'hésitez pas à contribuer et à améliorer le développement de cet outil.

Avertissement : Cet outil est créé uniquement à des fins éducatives.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →