
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 coffinxp/img-payloads
Collection organisée de payloads basés sur des images pour les tests red team autorisés et la formation en sécurité, avec des exemples HTML pour…
 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE
 pimps/ysoserial-modified
Ce dépôt contient mes mises à jour du célèbre outil d'exploitation de désérialisation Java ysoserial.
 bp2008/dahualoginbypass
Extension Chrome qui utilise les vulnérabilités CVE-2021-33044 et CVE-2021-33045 pour se connecter aux caméras Dahua sans authentification.
 csenox/cve-2022-2992
Exécution de commandes à distance authentifiée dans Gitlab via GitHub import
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) chaîne XSS pré-auth vers RCE sur WordPress — exploit PoC + outil d'audit défensif + template nuclei
 b3rito/peeko
peeko – C2 XSS basé sur navigateur pour une exploration furtive du réseau interne via un navigateur infecté.
 secmob/badkernel
Exploitation complète de CVE-2016-6754 (BadKernel) et diapositives de SyScan360 2016
 whxitte/white-deface
Ceci est un outil python simple pour défigurer automatiquement les sites webdav vulnérables.
 gotr00t0day/forbiddenpass
Scanner de contournement HTTP 403 multi-domaine qui teste les techniques de manipulation d'en-têtes pour découvrir des chemins d'accès cachés sur les…
 whwlsfb/cve-2022-22947-godzilla-memshell
CVE-2022-22947 Injection de mémoire Godzilla
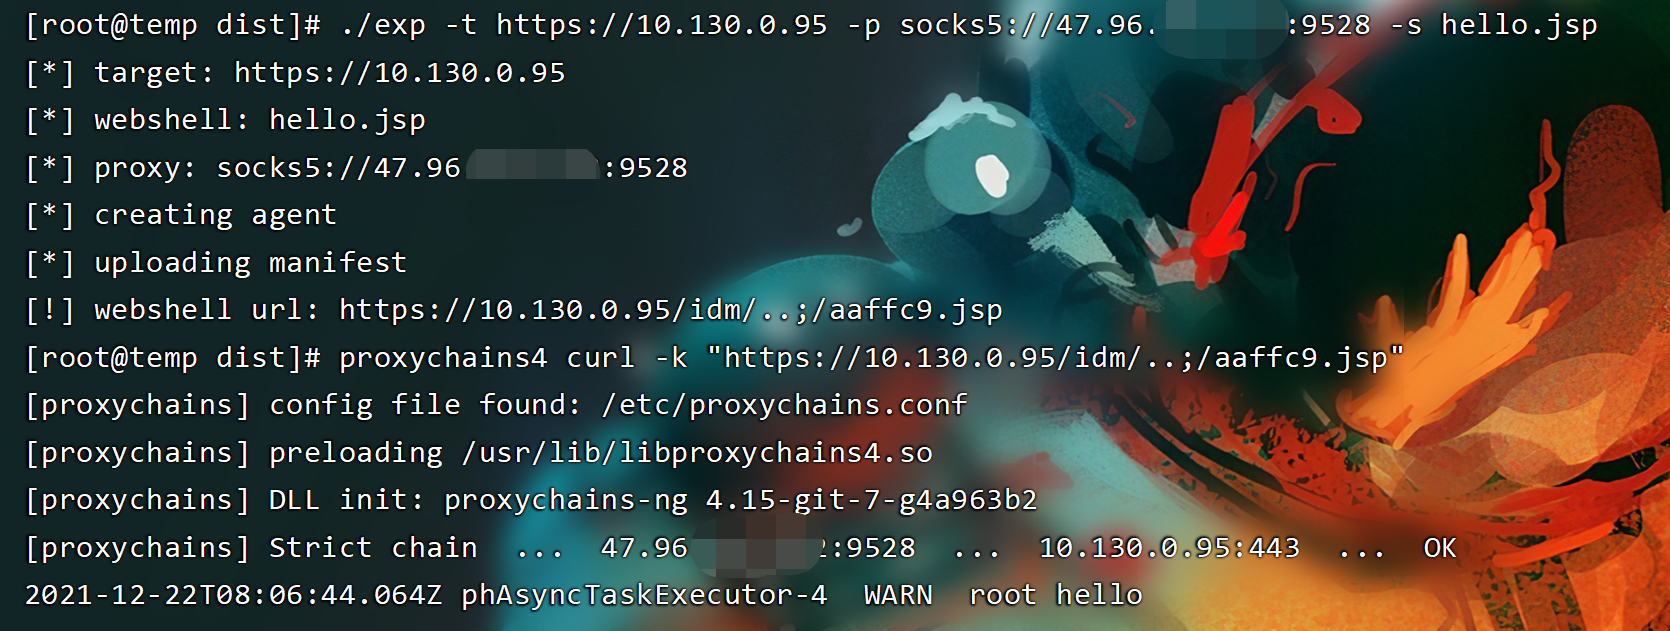 shmilylty/cve-2021-22005-exp
Exploit pour la CVE-2021-22005, une vulnérabilité de téléversement arbitraire de fichiers sans authentification préalable dans VMware vCenter Server,…
 hellsender01/llmmap
Cadre automatisé de test d'injection de prompt pour applications intégrant des LLM avec une architecture à double LLM.
 daffainfo/oneliner-bugbounty
Une collection de scripts oneliner pour le bug bounty
 pyn3rd/cve-2019-0232
Exécution de code à distance sur Apache Tomcat sous Windows
 threedr3am/tomcat-cluster-session-sync-exp
Lorsque Tomcat utilise sa propre fonction de synchronisation de session, une configuration non sécurisée (sans utilisation d'EncryptInterceptor)…
 absholi7ly/poc-cve-2025-24813
Ce référentiel contient un script automatisé de preuve de concept (PoC) pour exploiter **CVE-2025-24813**, une vulnérabilité d'exécution de code à…
 strategic-automation/violin
Profil de pentest agentique pour Hermes : 31 playbooks pour la reconnaissance autorisée, les attaques web/contrôle d'accès, la validation sûre des…








