
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit
 beichendream/cve-2022-26134-godzilla-memshell
Exploit basé sur Java pour CVE-2022-26134 qui injecte un webshell Godzilla dans les serveurs Confluence, permettant l'exécution de code à distance…
 horizon3ai/cve-2022-1388
PoC pour CVE-2022-1388
 blasty/cve-2021-41773
CVE-2021-41773 bac à sable
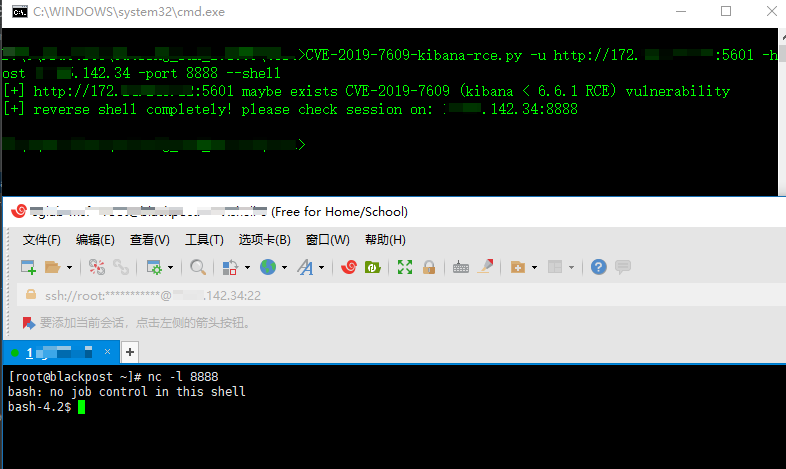 landgrey/cve-2019-7609
Exploiter CVE-2019-7609 (RCE Kibana) de la bonne manière avec des scripts python2
 lucksec/spring-cloud-gateway-cve-2022-22947
Exploit pour CVE-2022-22947 : exécution de code à distance dans Spring Cloud Gateway via des requêtes conçues vers le point de terminaison Actuator.…
 portswigger/burp-extensions-montoya-api-examples
Extensions Burp Suite d'exemple démontrant l'API Montoya, couvrant les gestionnaires HTTP et proxy, les vérifications de scan personnalisées, les…
 aron-tn/mega-bot
[NOUVEAU] : Mega Bot ☣ Scanner & Auto Exploiter
 sinsinology/cve-2023-20887
VMWare vRealize Network Insight RCE pré-authentifié (CVE-2023-20887)
 bao7uo/dp_crypto
Exploit d'oracle de chiffrement basé sur Base64 pour CVE-2017-9248 (Gestionnaire de boîte de dialogue Telerik UI pour ASP.NET AJAX)
 bao7uo/rau_crypto
Telerik UI for ASP.NET AJAX : exploit de téléversement de fichiers et de désérialisation .NET (CVE-2017-11317, CVE-2017-11357, CVE-2019-18935)
 ridter/cve-2018-15982_exp
exp de CVE-2018-15982
 nccgroup/cve-2017-8759
L'analyse et l'exploitation de CVE-2017-8759 par NCC Group, ainsi que des raffinements supplémentaires.
 1n3/httpoxyscan
HTTPoxy Exploit Scanner par 1N3 @CrowdShield
 d4vinci/clickjacking-tester
Un script Python conçu pour vérifier si le site web est vulnérable au clickjacking et créer un PoC.
 lizhianyuguangming/tomcatscanpro
Outil automatisé de scan et d'exploitation de vulnérabilités Tomcat, prenant en charge la détection par lots de mots de passe faibles, le déploiement…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
 0xc01df00d/collabfiltrator
Exfiltrer les résultats d'exécution de code à distance aveugle et d'injection SQL par DNS via Burp Collaborator.








