
 #1
Outils spécifiquement conçus pour exploiter les vulnérabilités courantes des applications web (ex. injection SQL, XSS).
Recommandé par Kitploit

 w01fh4cker/cve-2023-46747-rce
Exploit pour CVE-2023-46747, une vulnérabilité d'exécution de code à distance dans F5 BIG-IP, permettant la création non autorisée d'utilisateurs et…
 brutelogic/unkover
Testeur de contournement d'accès Bash 403/401 qui sonde une URL avec usurpation d'en-tête, altération de méthode, normalisation de chemin et…
 euphrat1ca/cve-2020-0618
RCE dans SQL Server Reporting Services (CVE-2020-0618)
 h4x0r-dz/cve-2024-23897
Exploit Python pour Jenkins CVE-2024-23897 : lecture de fichier arbitraire via l'analyse CLI args4j, permettant une exécution de code à distance.…
 exodusintel/chromium-941743
Chrome v8 1Day Exploit par István Kurucsai
 ynsmroztas/keysniper
**CVE-2026-18963** — prise de contrôle non authentifiée de comptes Keycloak via le flux de réinitialisation des identifiants.
 s0md3v/shiva
Exploit DOS amélioré pour les sites WordPress (CVE-2018-6389)
 hacksysteam/cve-2022-28672
Exploit d'exécution de code à distance pour Foxit PDF Reader
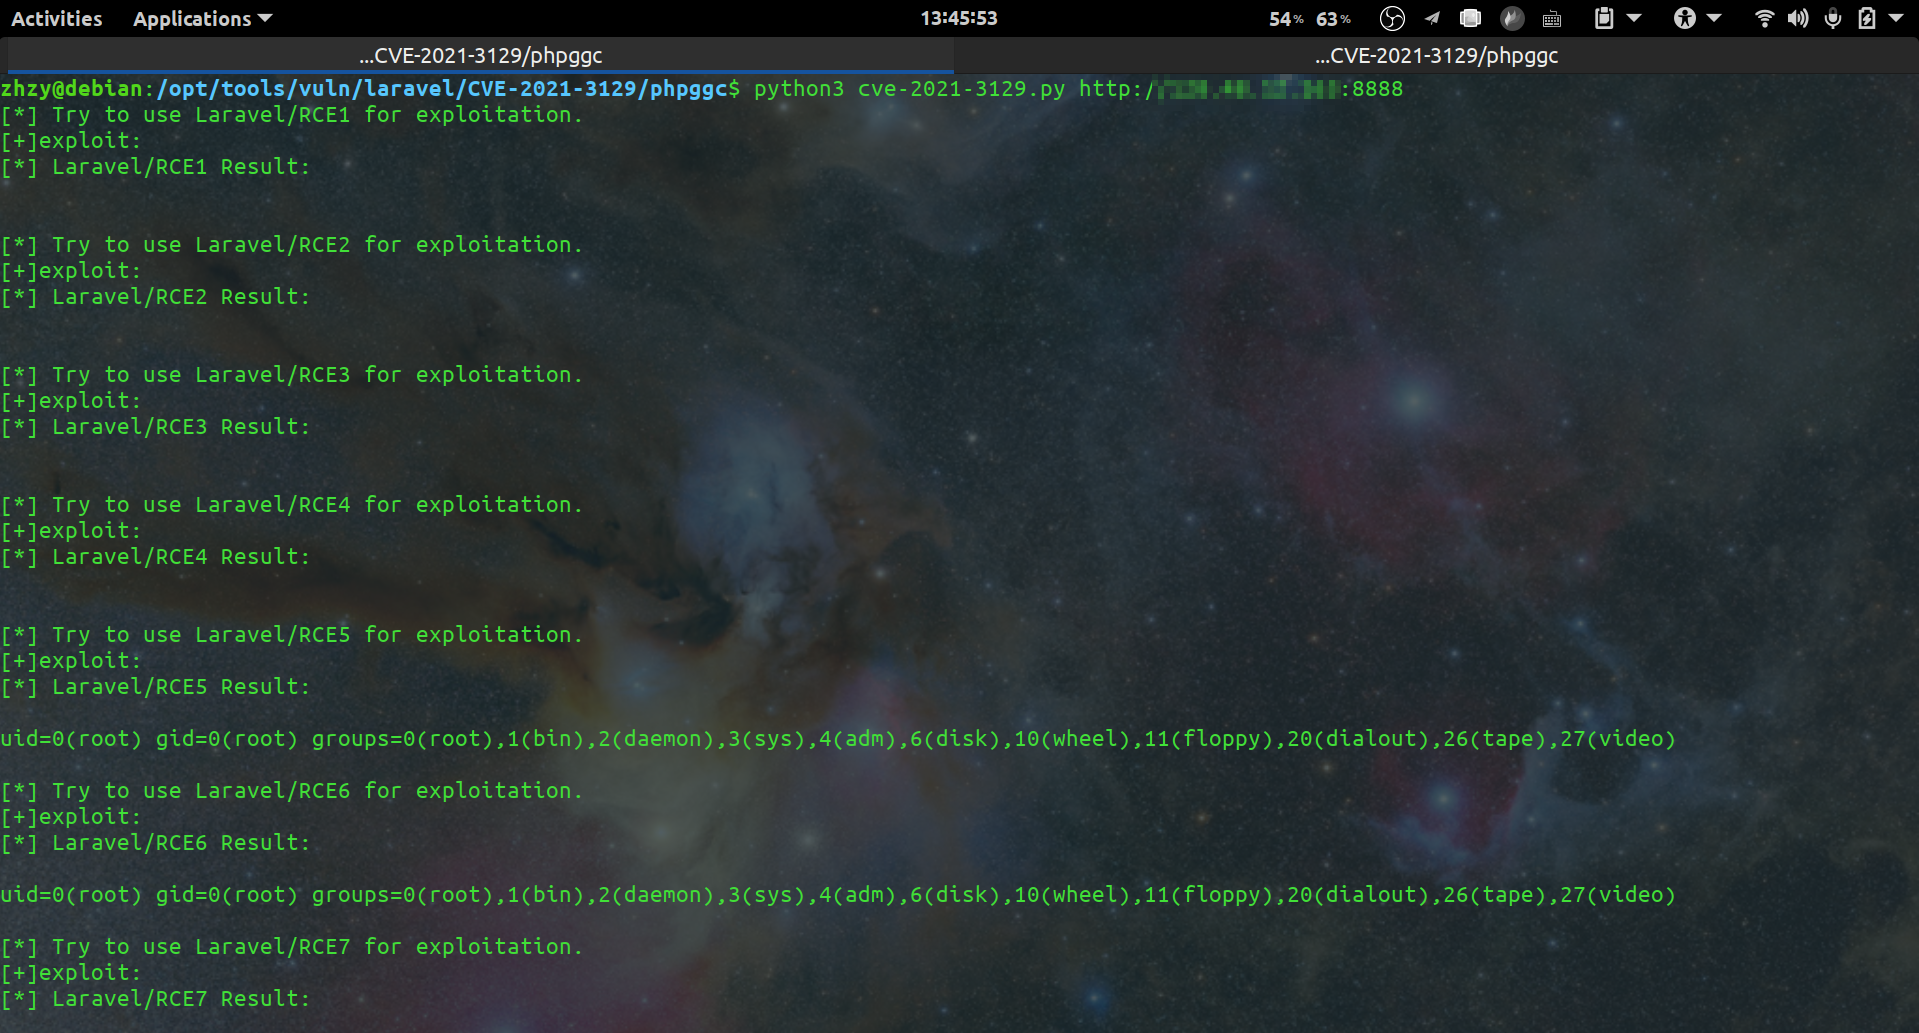 zhzyker/cve-2021-3129
Laravel <= v8.4.2 mode débogage : exécution de code à distance (CVE-2021-3129)
 synacktiv/livepyre
Un outil conçu pour exploiter CVE-2025-54068 et l'exécution de commande à distance si la APP_KEY du projet Livewire est connue.
 zapstiko/bug-bounty
Voici quelques ressources de bug bounty provenant de Twitter
 rafabd1/cve-2026-75604-poc
Preuve de concept pour CVE-2026-75604, une exécution de code à distance non authentifiée dans les applications Next.js hébergées sur Windows, avec…
 nicholasaleks/crackql
Outil de test d'intrusion GraphQL qui exploite des limites de taux faibles et l'analyse des coûts pour forcer les identifiants par brute-force,…
 daxakahackerman/xss-catcher
Un framework de détection XSS aveugle et de capture de données XSS
 jas502n/cve-2019-12409
Apache Solr RCE (ENABLE_REMOTE_JMX_OPTS="true")
 thegejr/springshell
Spring4Shell - RCE de Spring Core - CVE-2022-22965
 bhavsec/autopentest-ai
Serveur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.
 moopinger/smugglefuzz
Un scanner rapide de contrebande par déclassement HTTP écrit en Go.








