
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit
 cyberark/blobhunter
Trouvez des données exposées dans Azure avec ce scanner de blobs publics.
 corgea/sighthound
Scanner de vulnérabilités statique basé sur Tree-sitter avec correspondance de motifs et analyse de flux de contamination (taint-flow) pour le code…
 zierax/grafana-final-scanner
Scanner Grafana avec tous les CVE publics que j'ai rassemblés dans un seul script pour faciliter les tests de Grafana
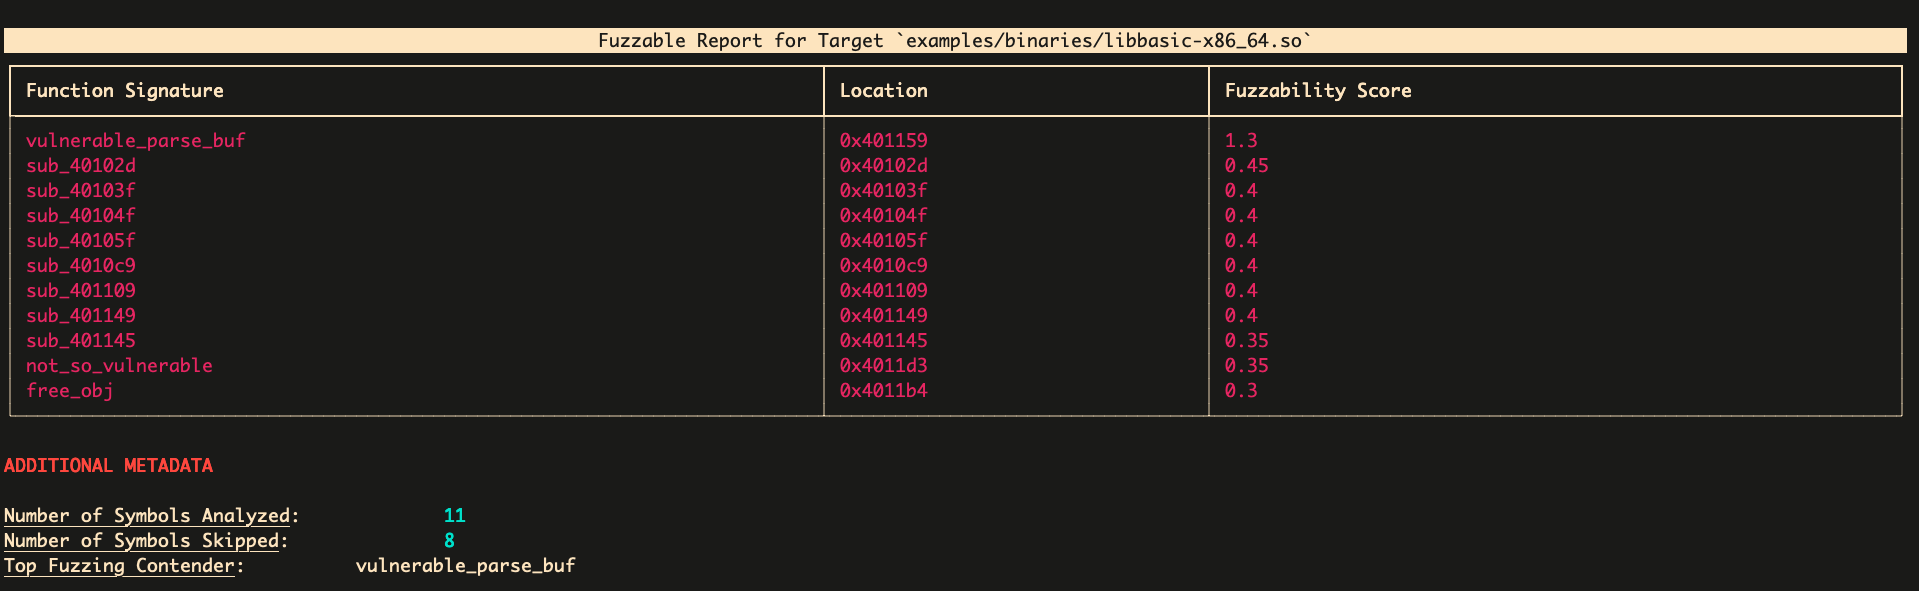 ex0dus-0x/fuzzable
Cadre d'analyse statique qui identifie les cibles de fonctions fuzzables dans le code source et les binaires, génère des modèles de harnais, et…
 mindpointgroup/cloudfrunt
Un outil pour identifier les domaines CloudFront mal configurés
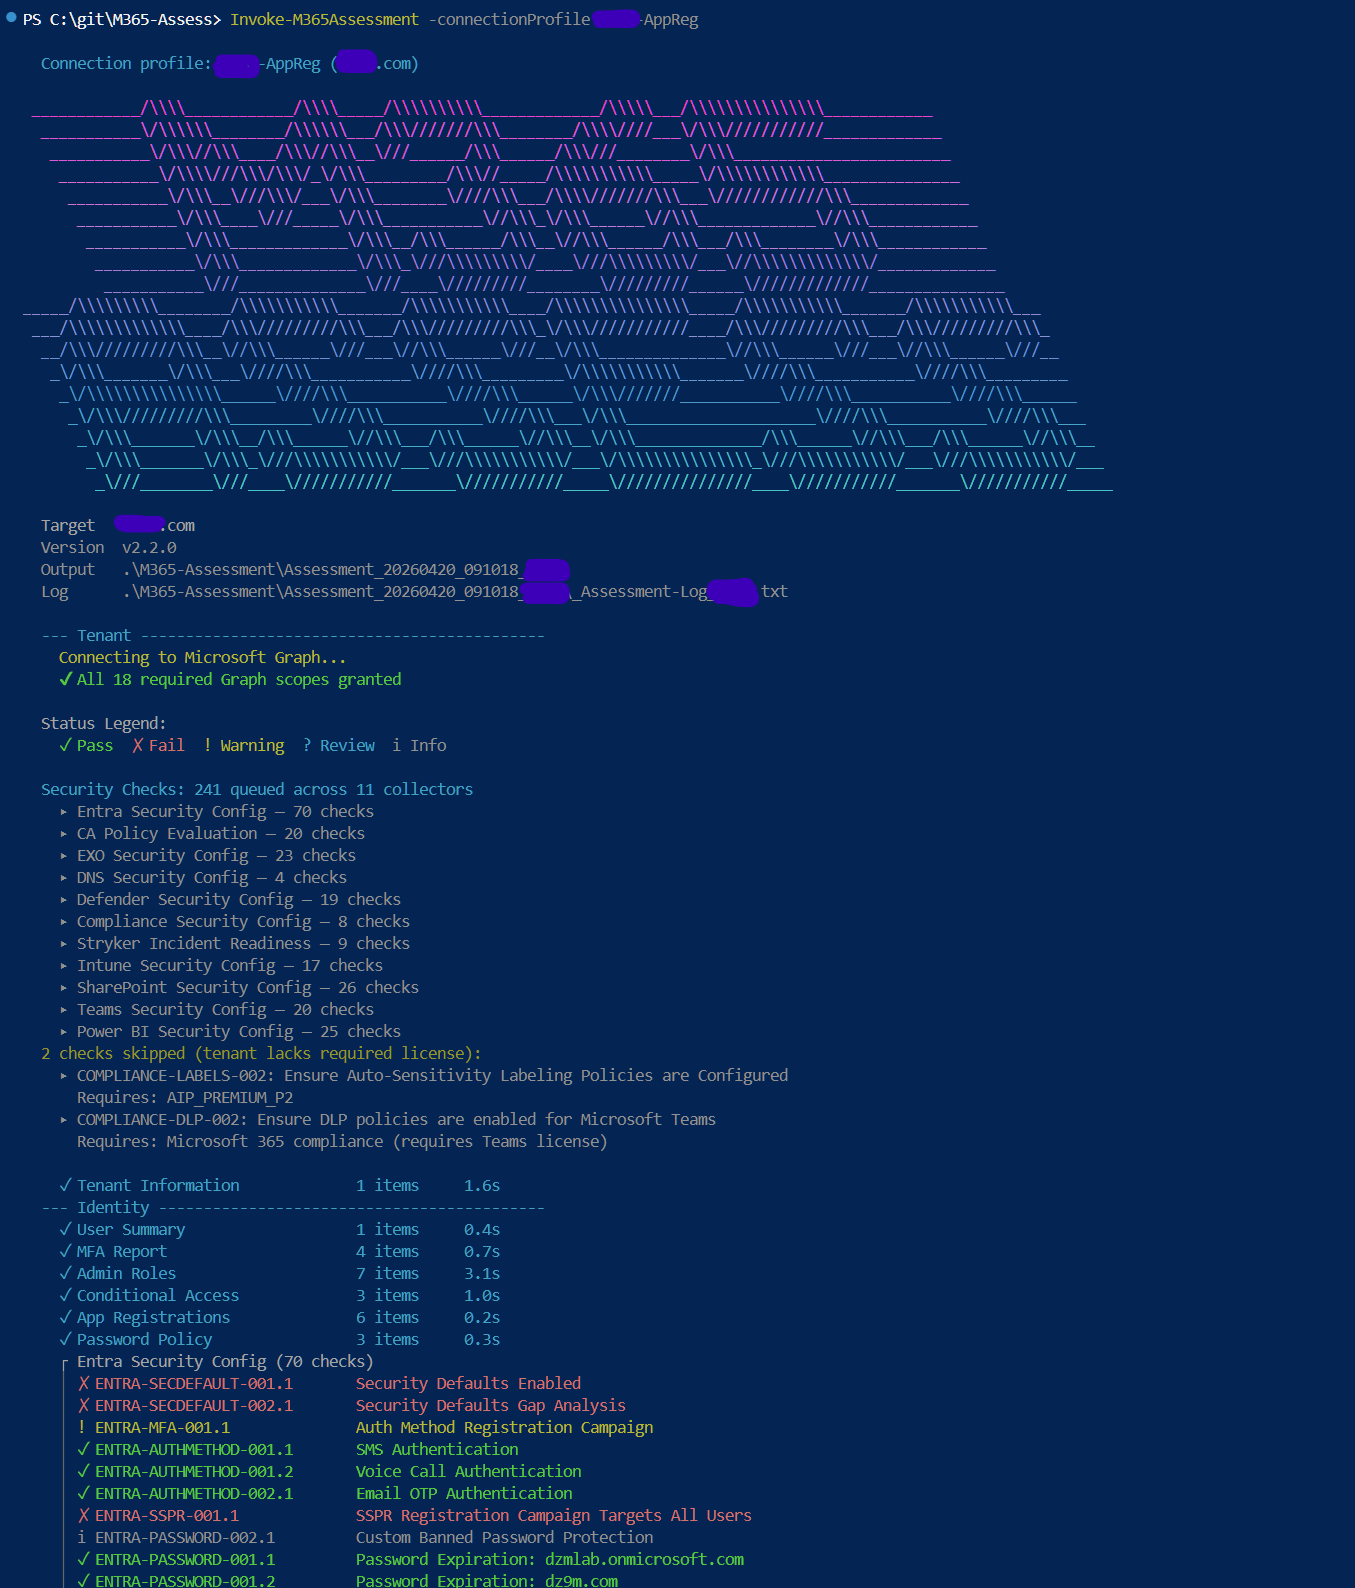 galvnyz/m365-assess
290+ vérifications automatisées dans 14 cadres de conformité, rapport HTML interactif, aucune donnée ne quitte votre machine.
 fox-it/log4j-finder
Trouvez les versions vulnérables de Log4j2 sur le disque et également dans les fichiers d'archive Java (Log4Shell CVE-2021-44228, CVE-2021-45046,…
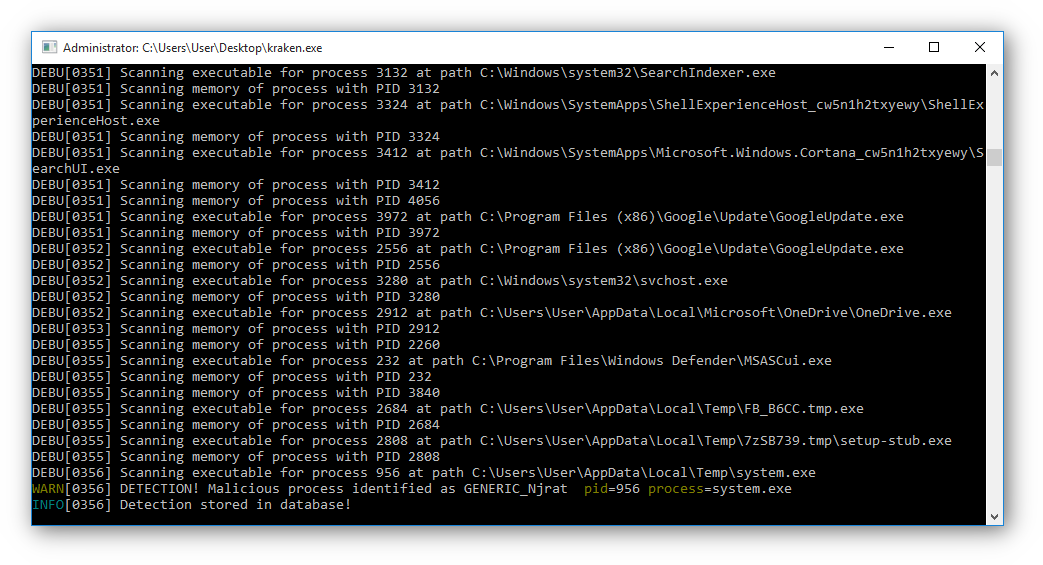 botherder/kraken
Scanner Yara multiplateforme écrit en Go
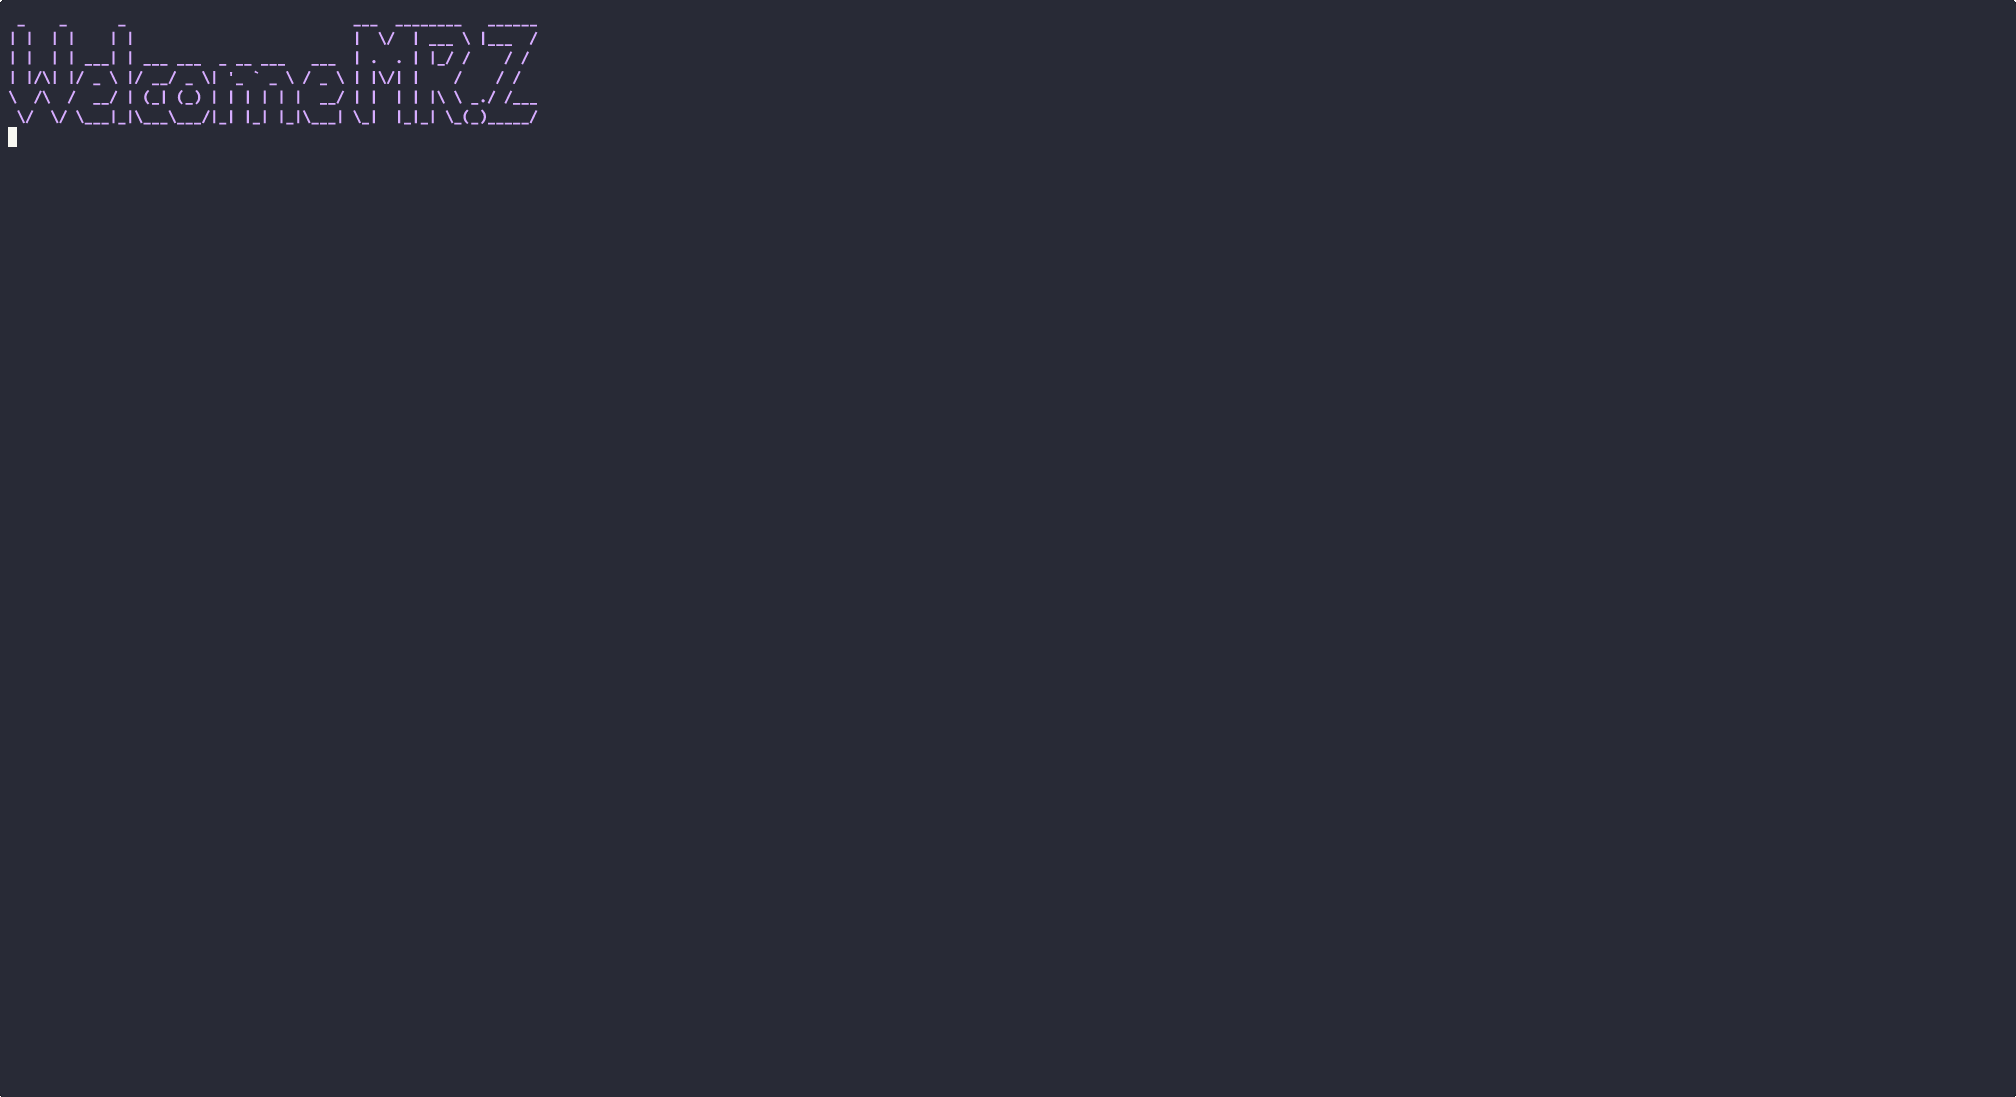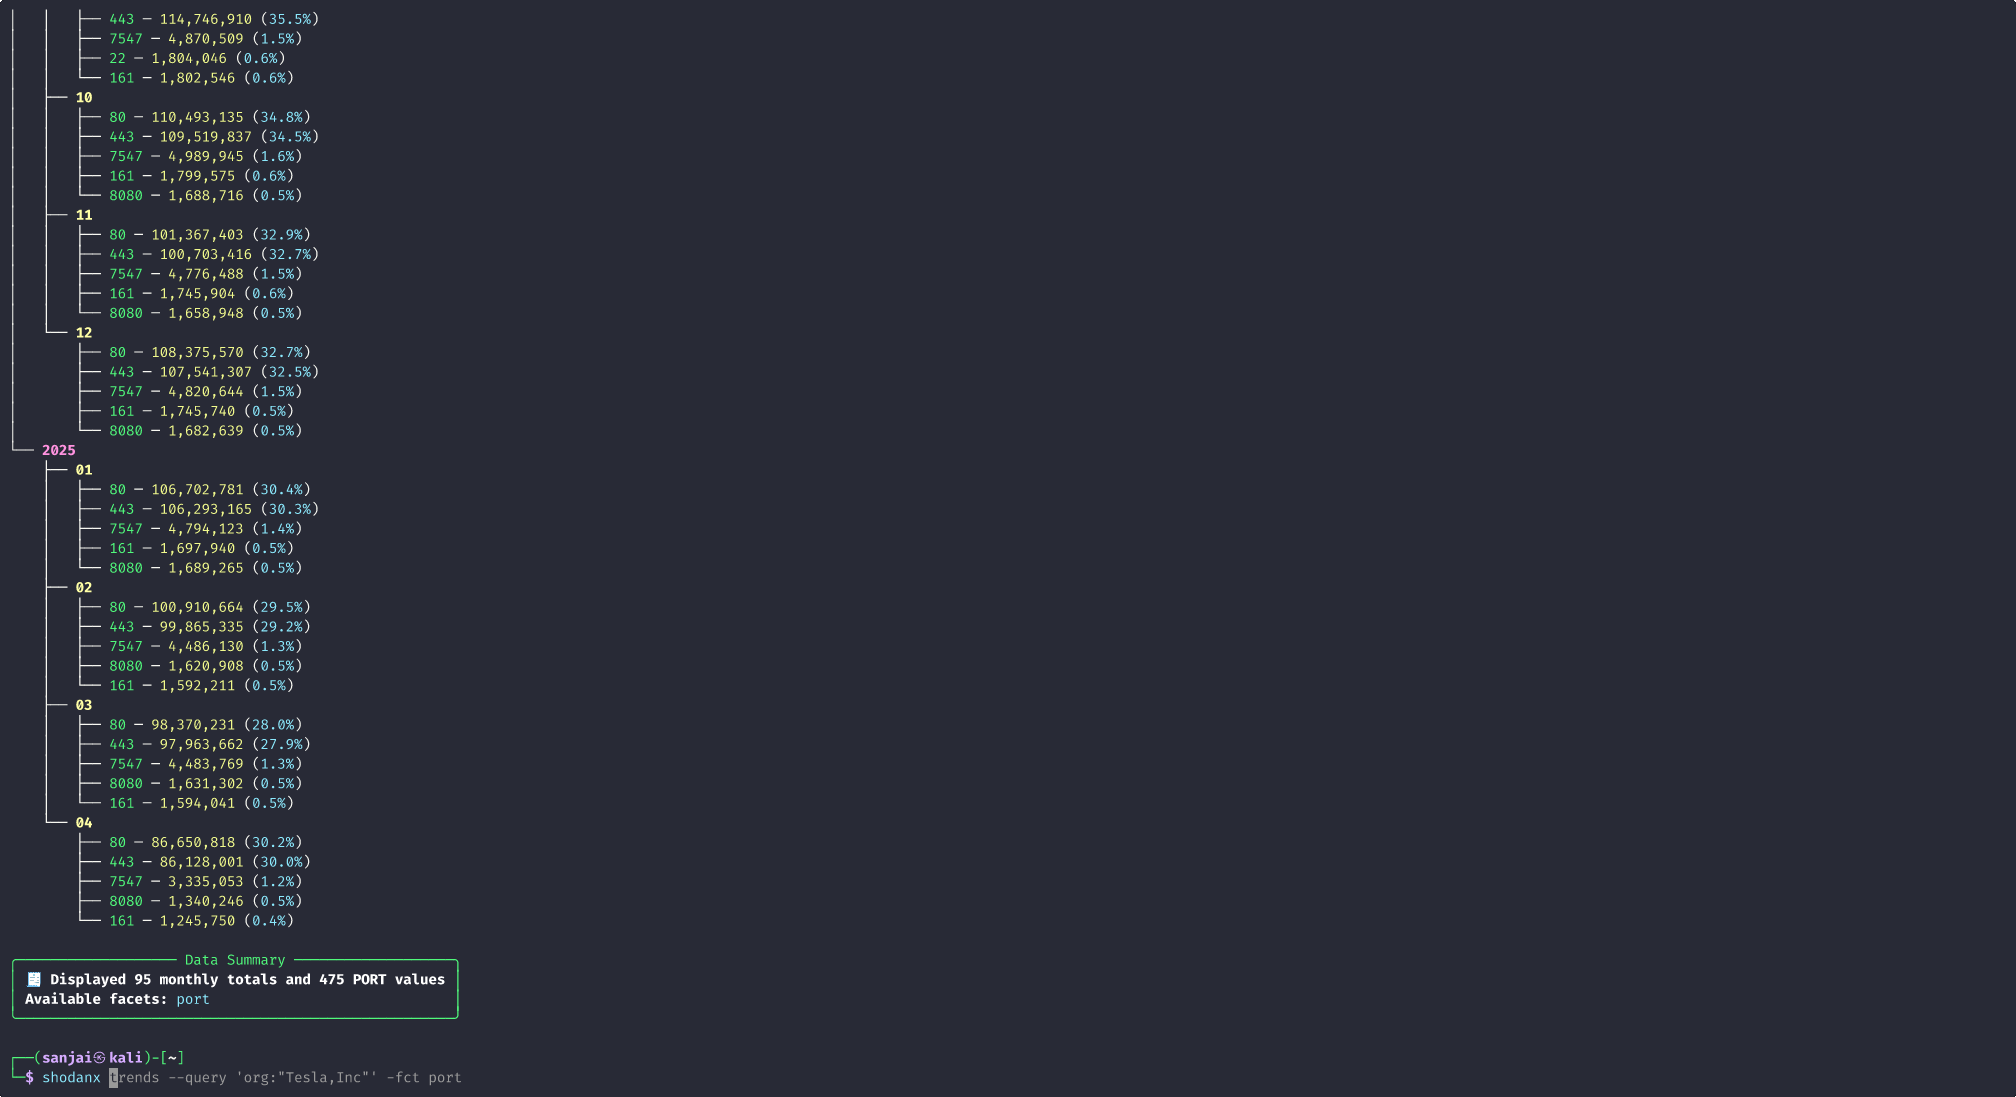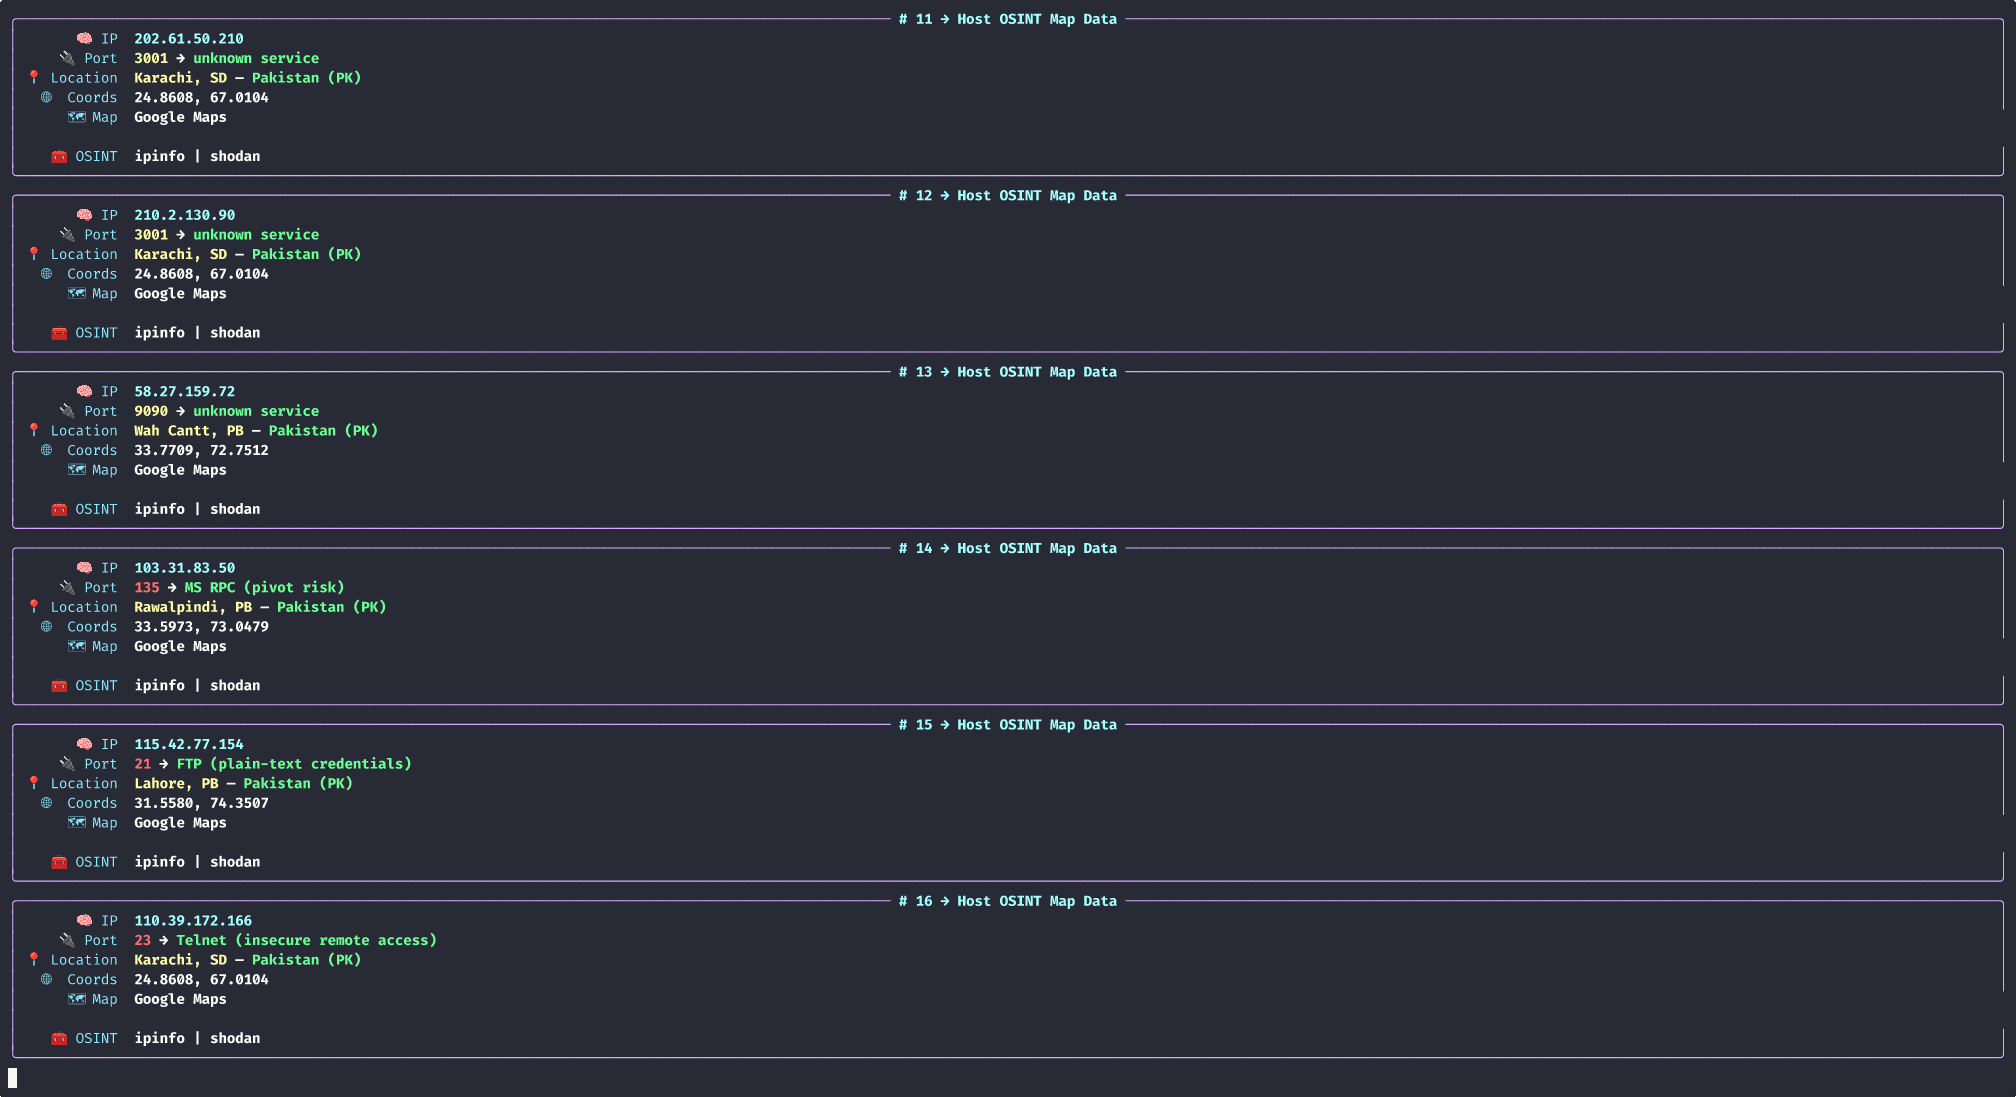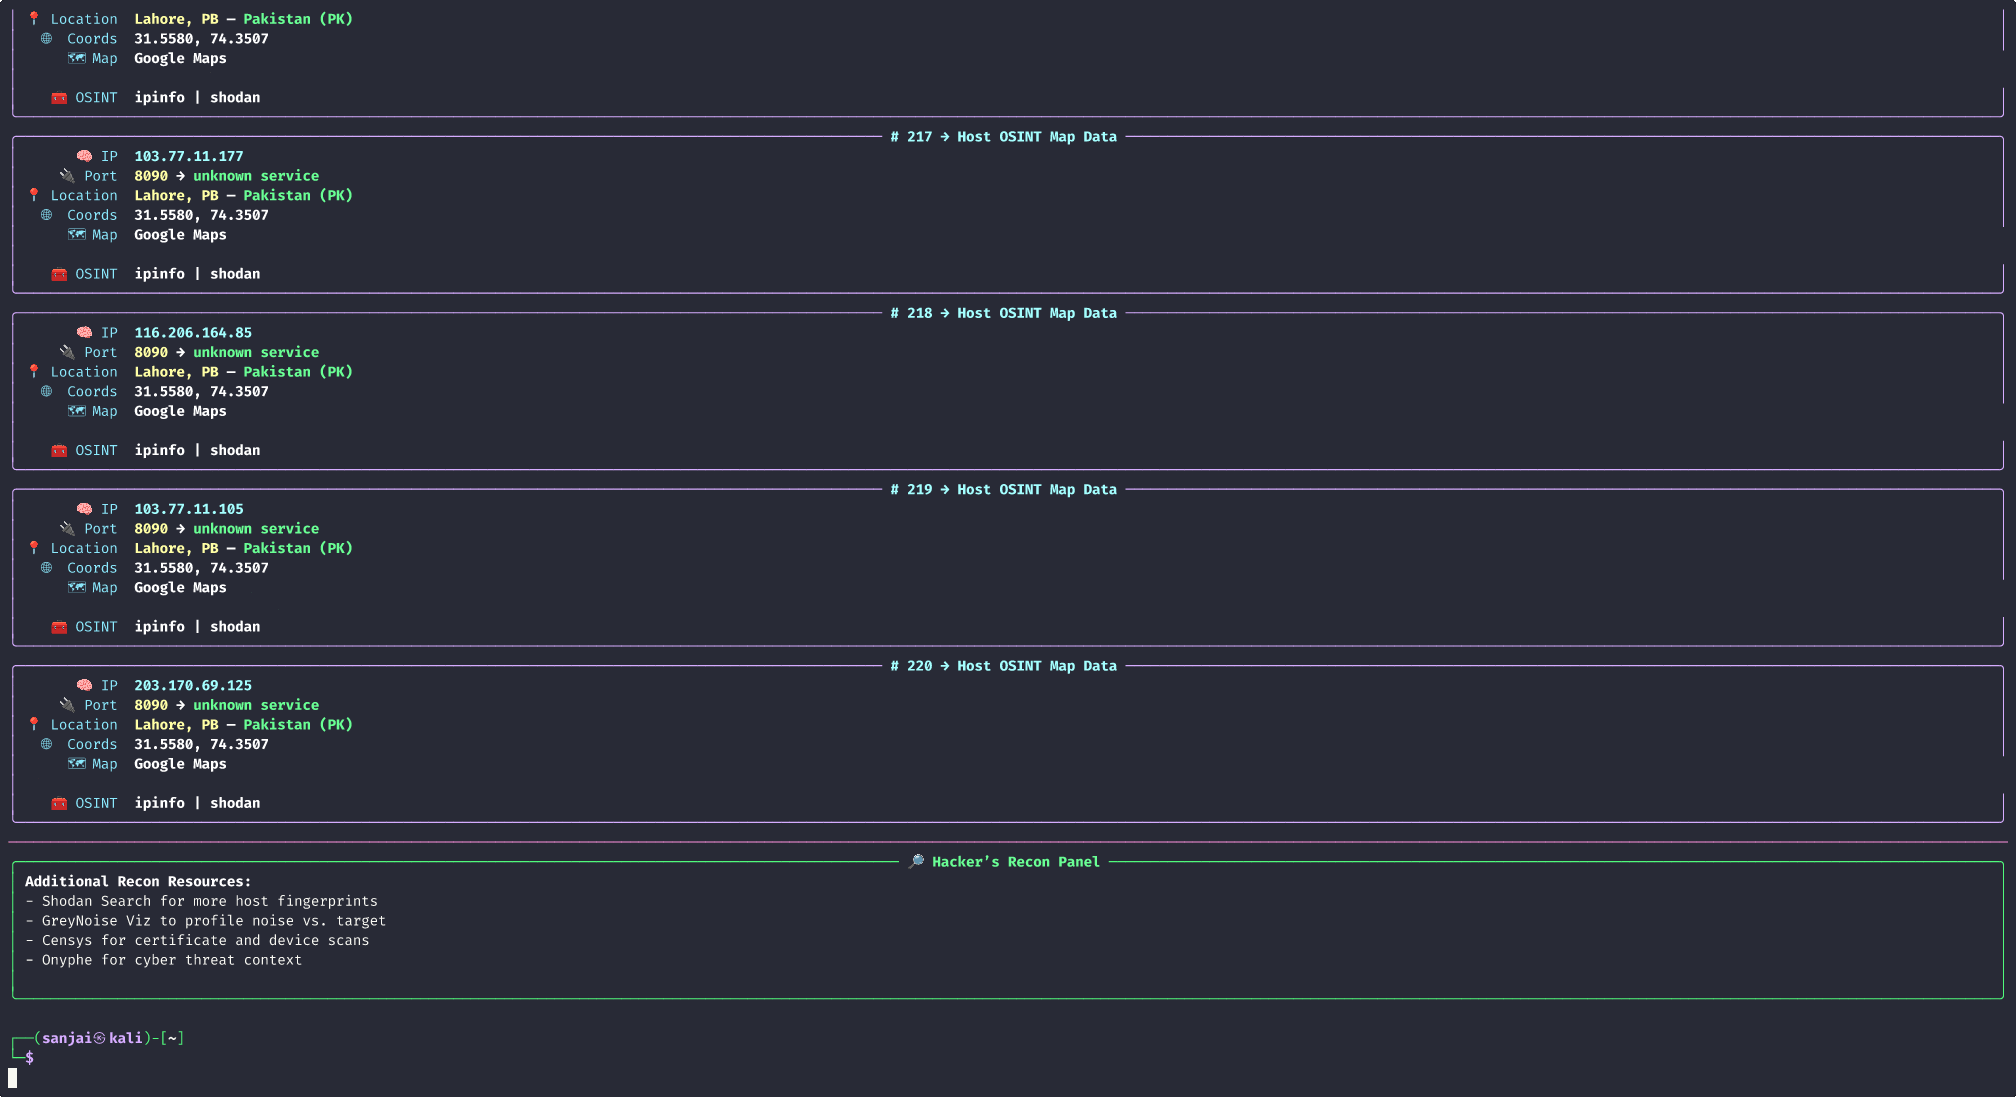 revoltsecurities/shodanx
ShodanX est un outil pour recueillir des informations sur des cibles en utilisant des dorks Shodan⚡.
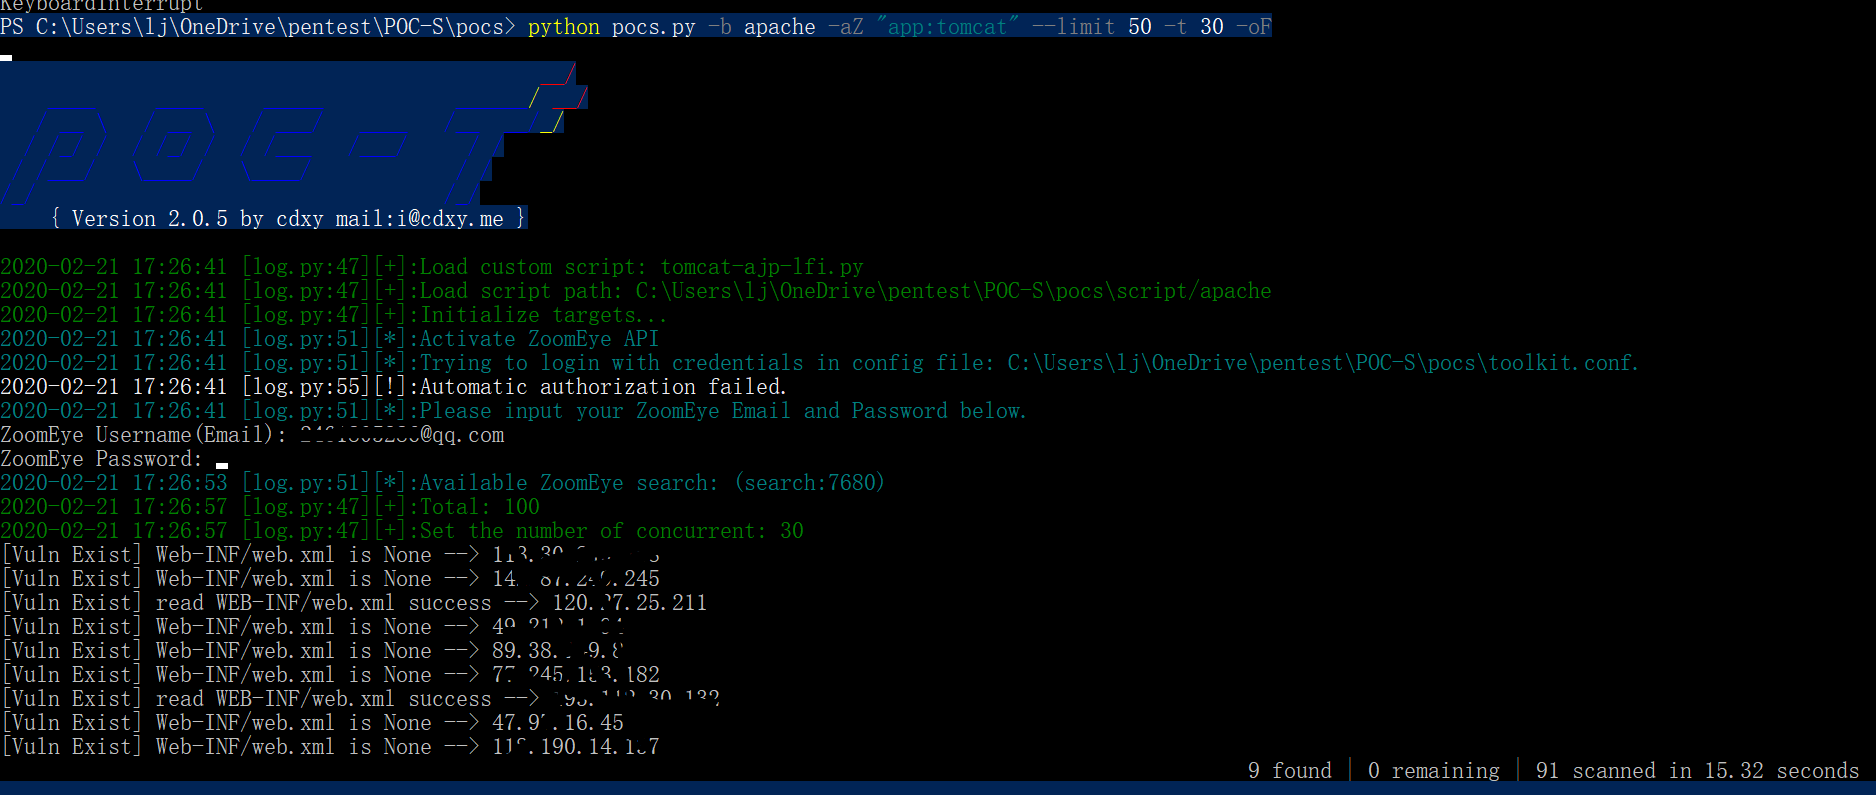 jiangsir404/poc-s
POC-S, version renforcée de POC-T, est conçu pour valider rapidement les vulnérabilités des applications Web lors de confrontations red team/blue…
 corretto/hotpatch-for-apache-log4j2
Un agent pour hotpatcher le RCE log4j de CVE-2021-44228.
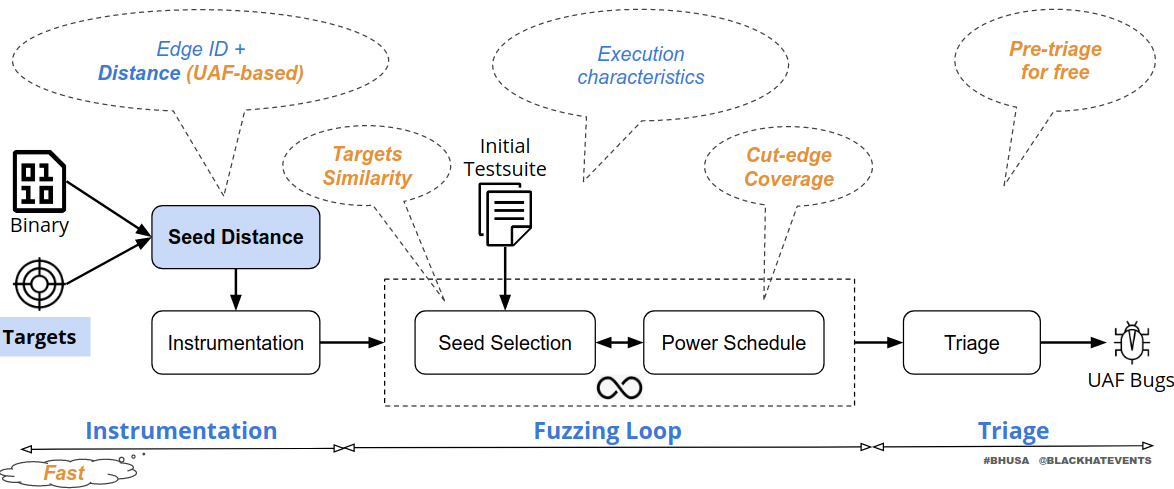 strongcourage/uafuzz
Fuzzer dirigé au niveau binaire, spécialisé dans la détection de vulnérabilités Use-After-Free via des métriques d'entrée sensibles à l'ordre et une…
 zhuowei/macdirtycowdemo
Obtenez un accès root sur macOS 13.0.1 avec CVE-2022-46689 (équivalent macOS du bogue Dirty Cow), en utilisant le testcase extrait du code source XNU…
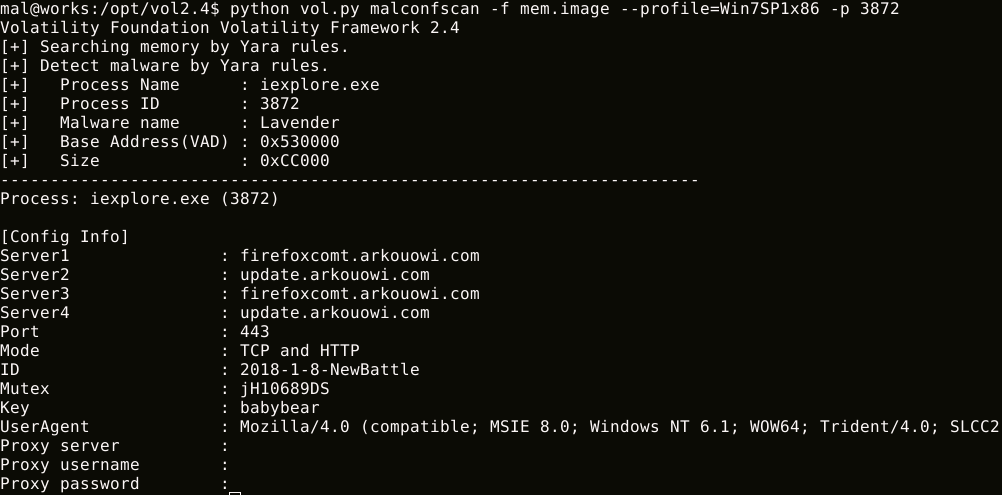 jpcertcc/malconfscan
Plugin Volatility pour l'extraction des données de configuration de malwares connus
 raghavd3v/crlfsuite
Le scanner d'injection CRLF (découpage de réponse HTTP) le plus puissant.
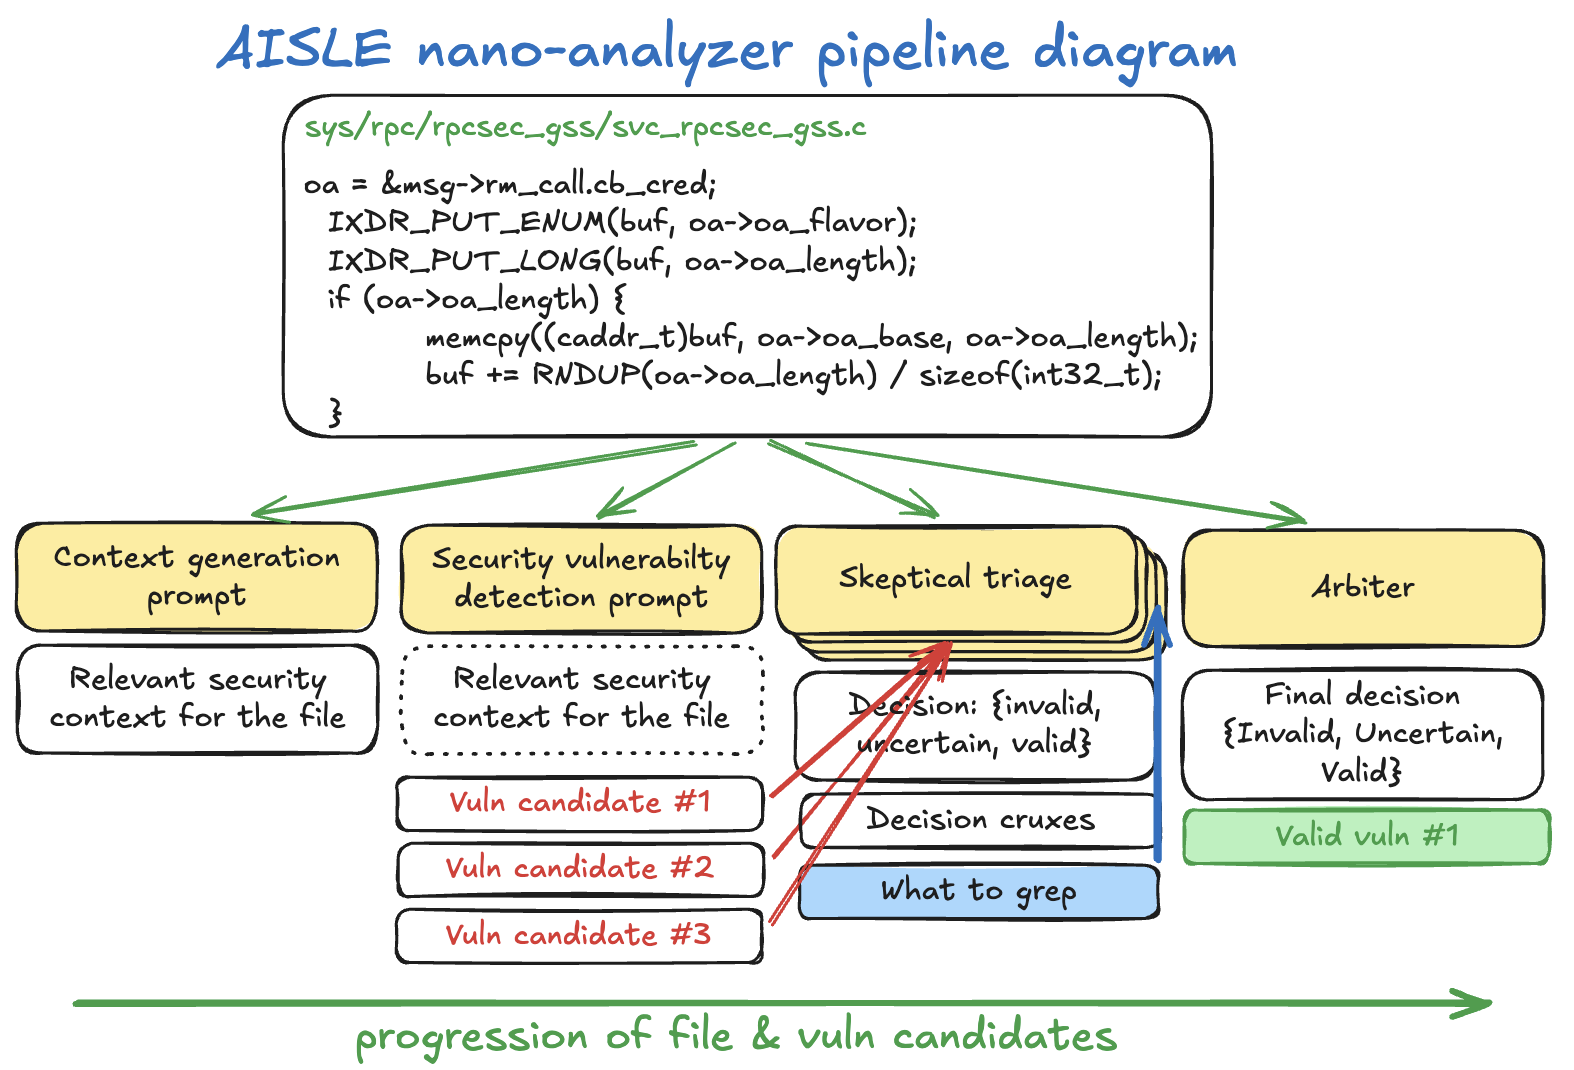 weareaisle/nano-analyzer
Un scanner minimaliste de vulnérabilités zero-day propulsé par LLM par AISLE.
 codewatchorg/sqlipy
SQLiPy est un plugin Python pour Burp Suite qui intègre SQLMap à l'aide de l'API SQLMap.








