
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit

 0xkayala/nucleifuzzer
Analyseur de vulnérabilités web automatisé combinant des outils de découverte d'URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) avec des…
 pascal-lab/tai-e
Un framework d'analyse statique facile à apprendre et à utiliser pour Java et Android
 guacsec/guac
Agrège les métadonnées de sécurité de la chaîne d'approvisionnement logicielle (SBOMs, attestations, vulnérabilités) dans une base de données graphe…
 googleprojectzero/jackalope
Fuzzer binaire à couverture guidée pour Windows, macOS, Linux et Android
 th3xace/sudo_killer
Un outil conçu pour exploiter une vulnérabilité d'élévation de privilèges dans le programme sudo sur les systèmes de type Unix. Il tire parti d'une…
 fullhunt/log4j-scan
Un scanner entièrement automatisé, précis et exhaustif pour la détection de log4j RCE CVE-2021-44228
 siriusscan/sirius
Scanner de vulnérabilités open source avec découverte réseau automatisée, détection basée sur les CVE, score CVSS, tableaux de bord des risques,…
 assetnote/react2shell-scanner
Mécanisme de détection haute fidélité pour RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
 wallarm/gotestwaf
Un projet open-source en Golang pour évaluer différents outils de sécurité API et WAF pour la logique de détection et les contournements.
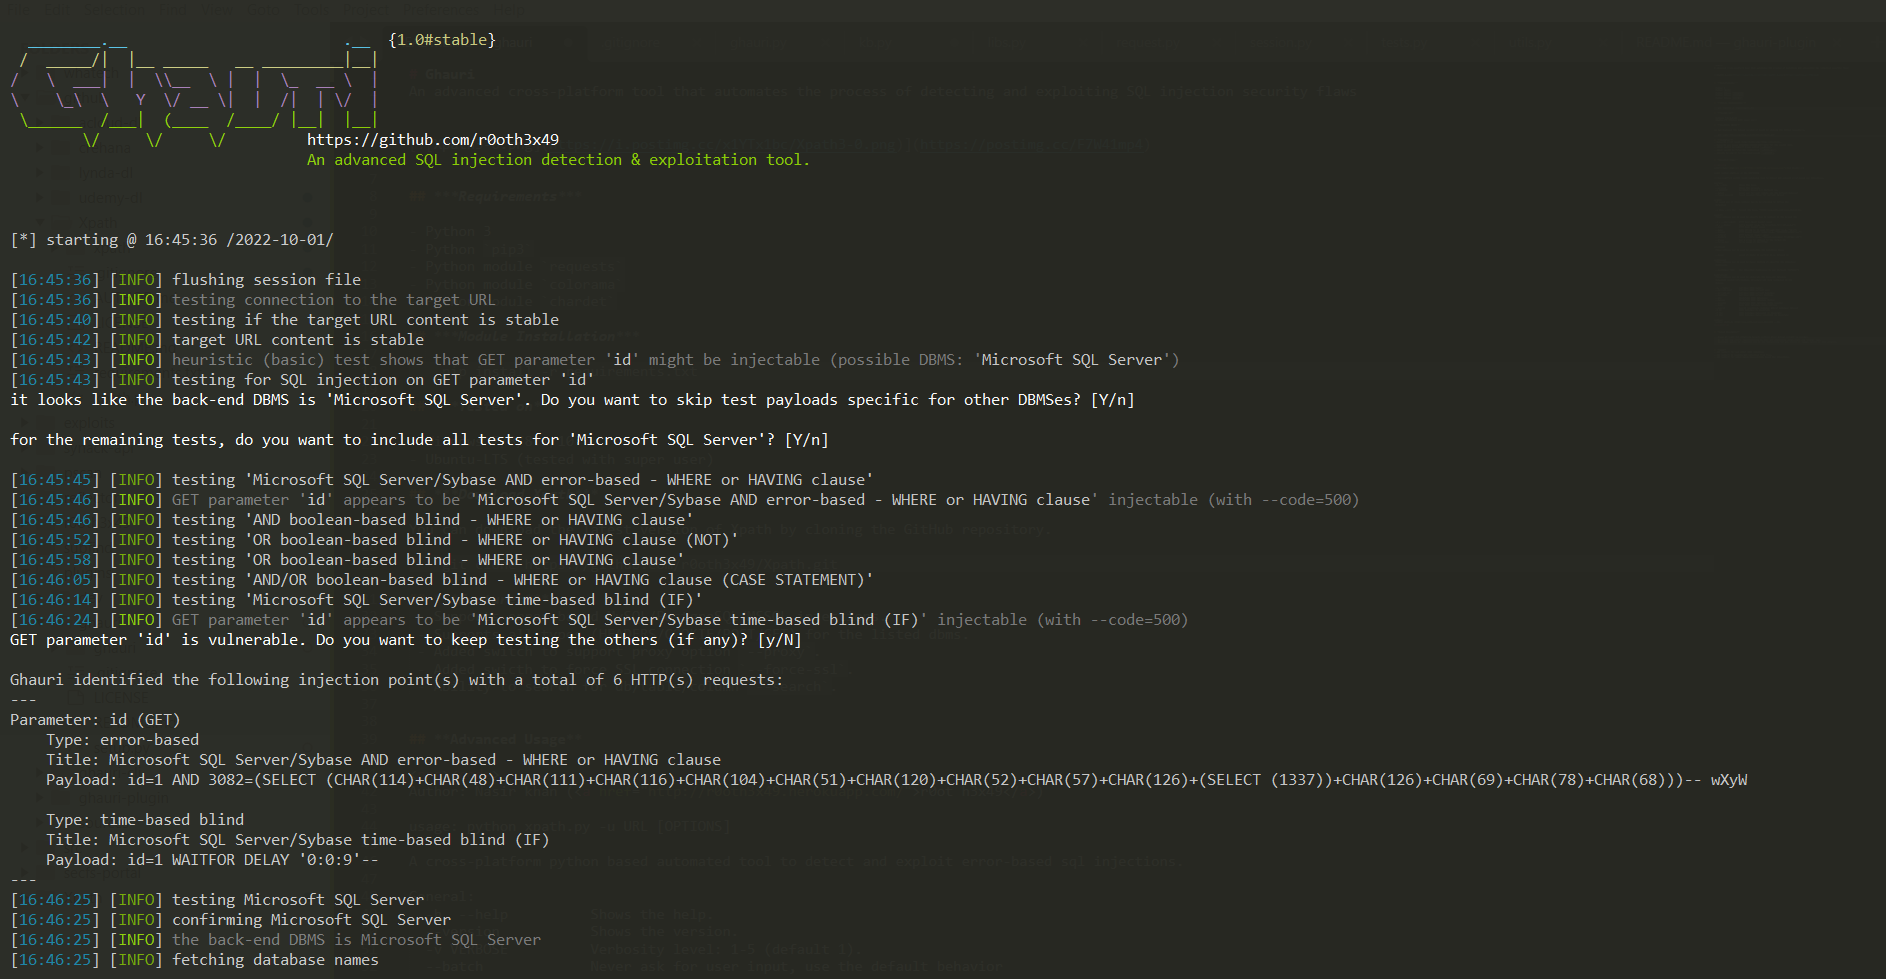 r0oth3x49/ghauri
Un outil avancé multiplateforme qui automatise le processus de détection et d'exploitation des failles de sécurité par injection SQL
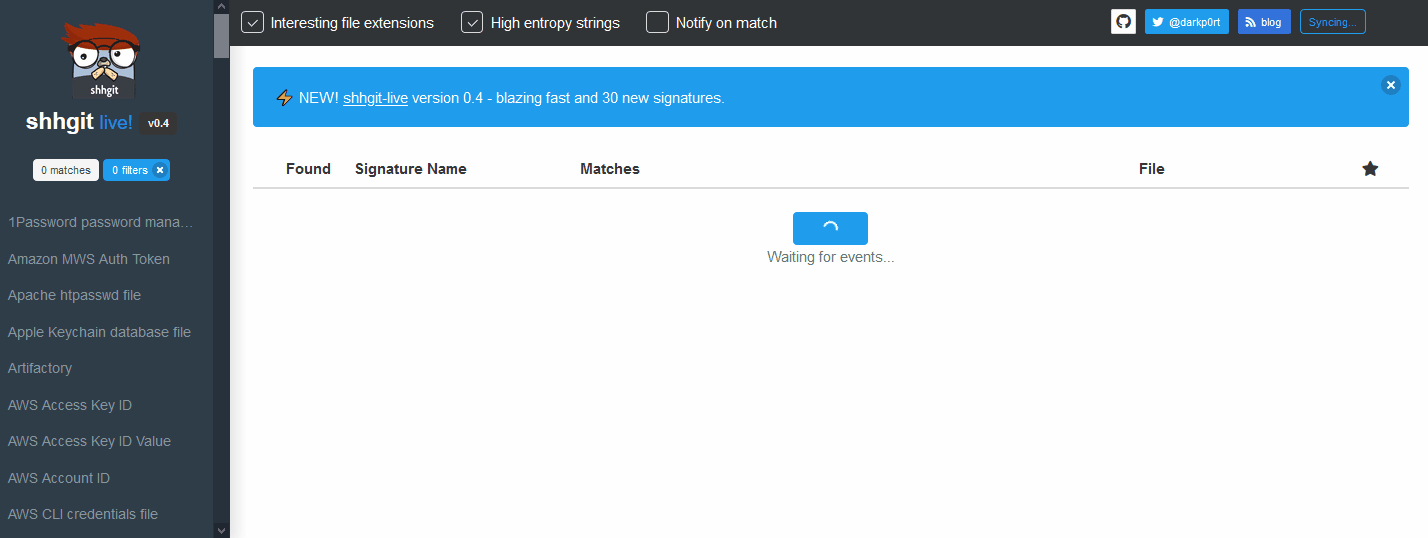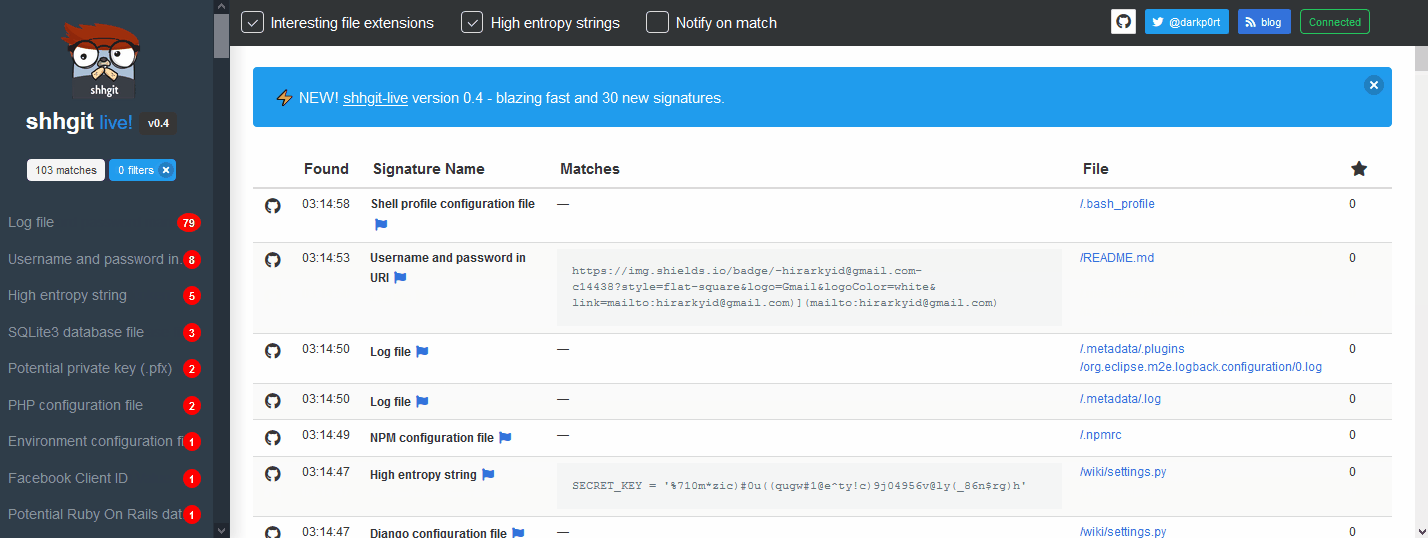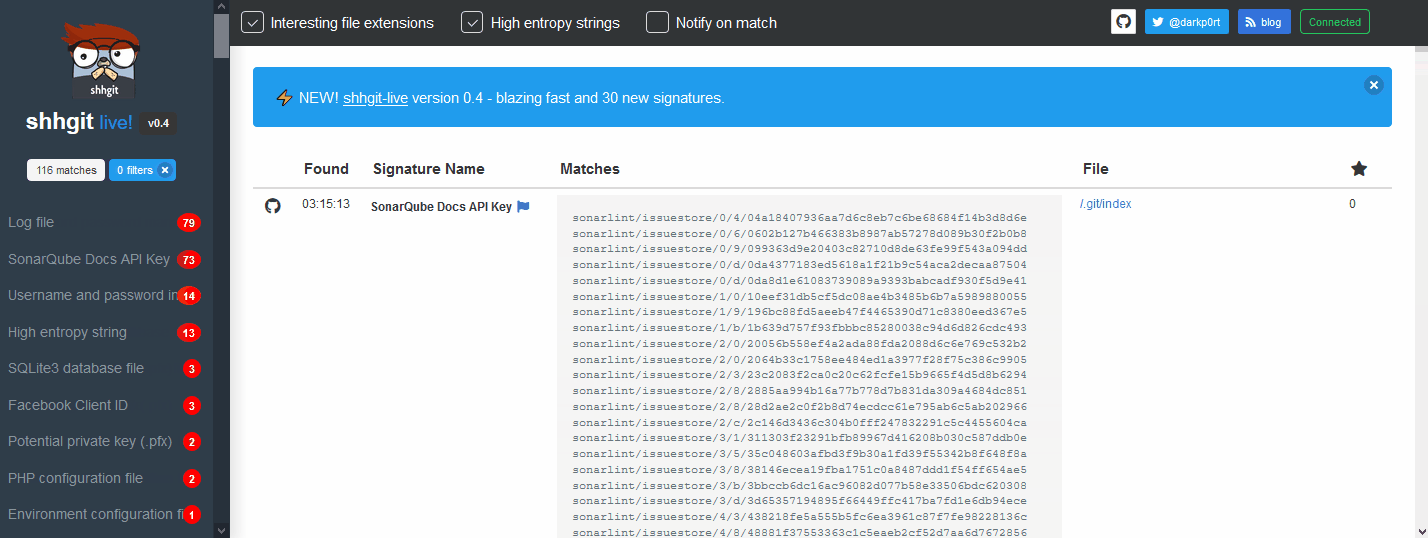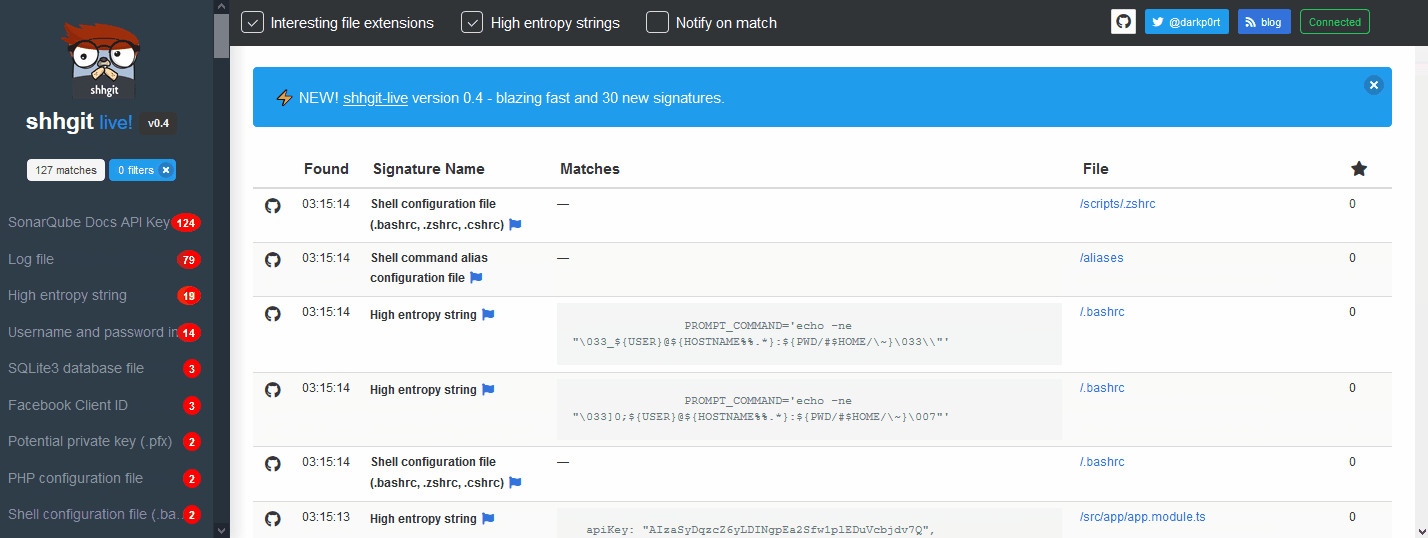 eth0izzle/shhgit
Ah shhgit! Trouvez des secrets dans votre code. Détection de secrets pour vos dépôts GitHub, GitLab et Bitbucket.
 fabiobaroni/awesome-exploit-development
Une liste organisée de ressources (livres, tutoriels, cours, outils et applications vulnérables) pour apprendre le développement d'exploits.
 assetnote/php2shell-scanner
Scanner haute fidélité pour php2shell (CVE-2026-109618 et CVE-2026-109619)
 ahmadhassan-bted/silentsniffer
Un framework professionnel de désanonymisation et de diagnostic de vulnérabilités à haute fidélité. Il propose une architecture modulaire à couplage…
 berdav/cve-2021-4034
CVE-2021-4034 1day
 doyensec/inql
InQL est une extension robuste et open-source pour Burp Suite, dédiée aux tests GraphQL avancés, offrant une détection intuitive des vulnérabilités,…
 zhzyker/vulmap
Scanner de vulnérabilités web et outil d'exploitation avec modes POC/EXP pour des CVE connues dans des applications web telles que Weblogic, Shiro,…
 0vercl0k/wtf
Distribué, fuzzer basé sur des instantanés guidé par la couverture de code pour cibles en mode utilisateur et noyau sur Windows et Linux, avec…








