
 0xkayala/nucleifuzzer
Analyseur de vulnérabilités web automatisé combinant des outils de découverte d'URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) avec des modèles de fuzzing Nuclei pour détecter les XSS, SQLi, SSRF et Open Redirects.



NucleiFuzzer est un outil d'automatisation avancé conçu pour rationaliser et optimiser les tests de sécurité des applications web en intégrant une suite d'outils puissants de découverte d'URL et d'analyse de vulnérabilités. Il combine ParamSpider, Waybackurls, Katana, Gauplus et Hakrawler pour collecter et énumérer de manière exhaustive les points d'entrée potentiels des applications web. En exploitant la puissance de Nuclei, il analyse ces points de terminaison à l'aide de fuzzing-templates pour découvrir efficacement un large éventail de vulnérabilités.
Le NucleiFuzzer amélioré est conçu pour la rapidité et la précision, en utilisant une validation avancée des URL, la déduplication avec uro et un filtrage HTTP précis grâce à httpx. Cet outil offre aux professionnels de la sécurité, aux chasseurs de primes de bugs et aux développeurs web un flux de travail fluide pour détecter et traiter les risques de sécurité, garantissant une protection robuste des applications web.
ParamSpider, Waybackurls, Katana, Gauplus et Hakrawler) pour assurer une couverture exhaustive des URL et des paramètres.Nuclei avec fuzzing-templates pour identifier avec précision les problèmes de sécurité critiques.uro et httpx pour une analyse plus propre et plus ciblée.Profitez de NucleiFuzzer pour protéger vos applications web contre les vulnérabilités et les attaques grâce à une solution de test de sécurité améliorée, efficace et fiable !
Remarque : Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + Fuzzing Templates = NucleiFuzzer
Important : Assurez-vous que les outils Nuclei, Paramspider, waybackurls, gauplus, hakrawler, katana, httpx et uro sont installés sur votre machine et s'exécutent correctement afin d'utiliser NucleiFuzzer sans aucun problème.
git clone https://github.com/projectdiscovery/nuclei.gitgit clone https://github.com/0xKayala/ParamSpider.gitgit clone https://github.com/tomnomnom/waybackurls.gitgit clone https://github.com/bp0lr/gauplus.gitgit clone https://github.com/hakluke/hakrawler.gitgit clone https://github.com/projectdiscovery/katana.gitgit clone https://github.com/projectdiscovery/httpx.githttps://github.com/s0md3v/uro.gitModèles de Fuzzing git clone https://github.com/projectdiscovery/nuclei-templates.git

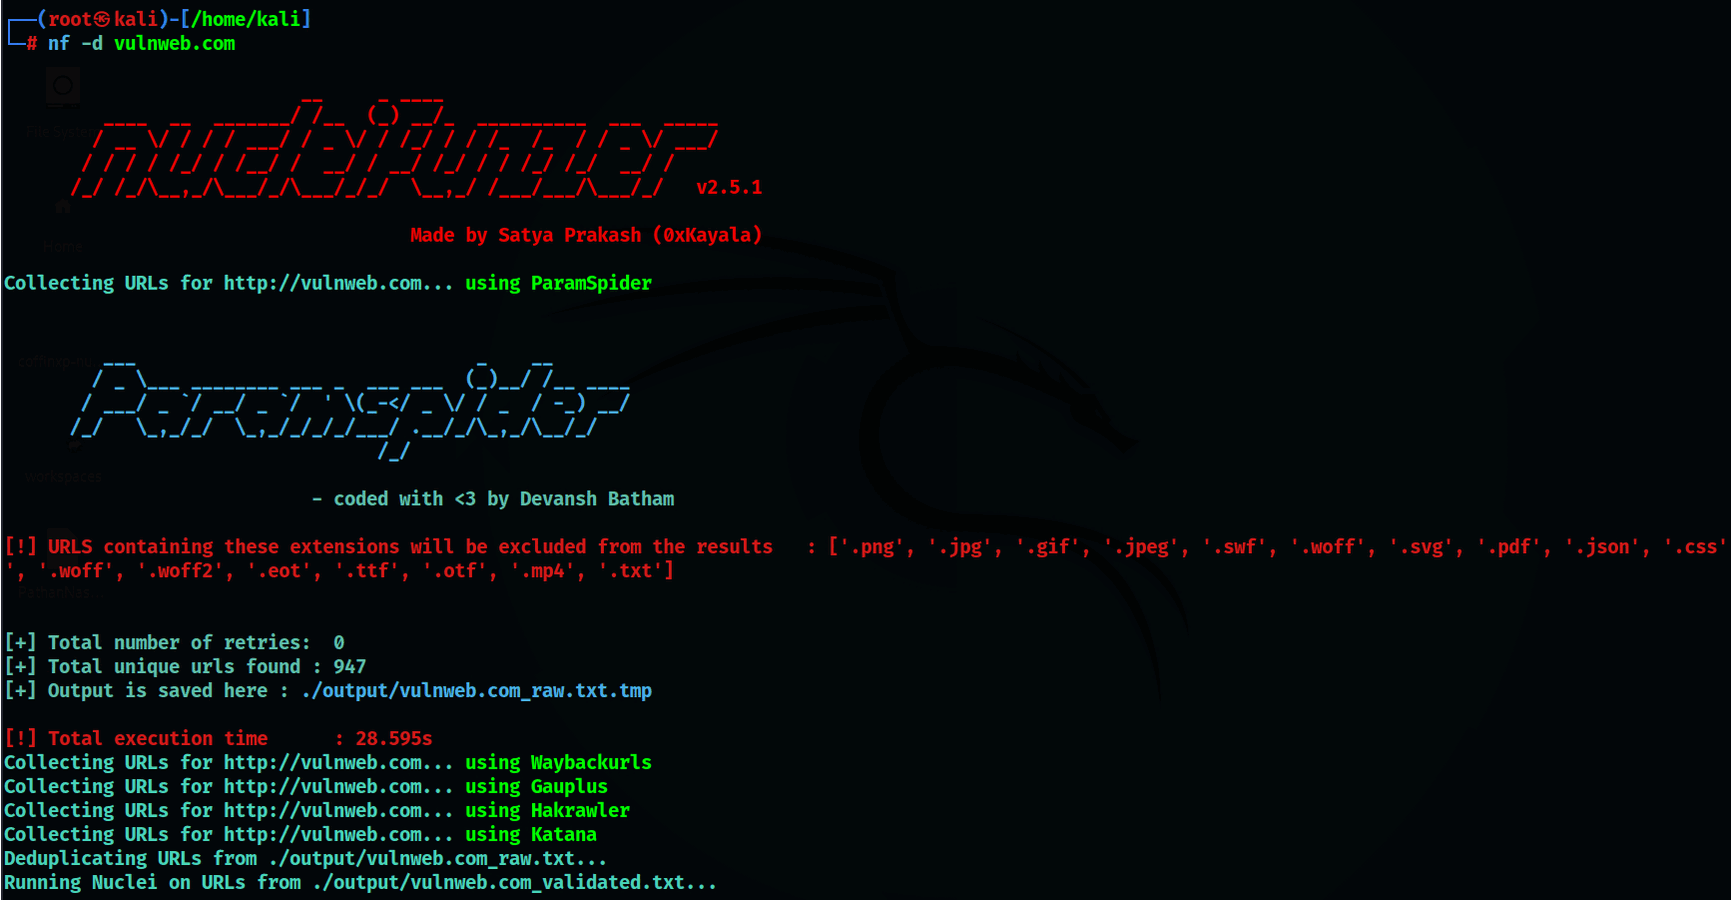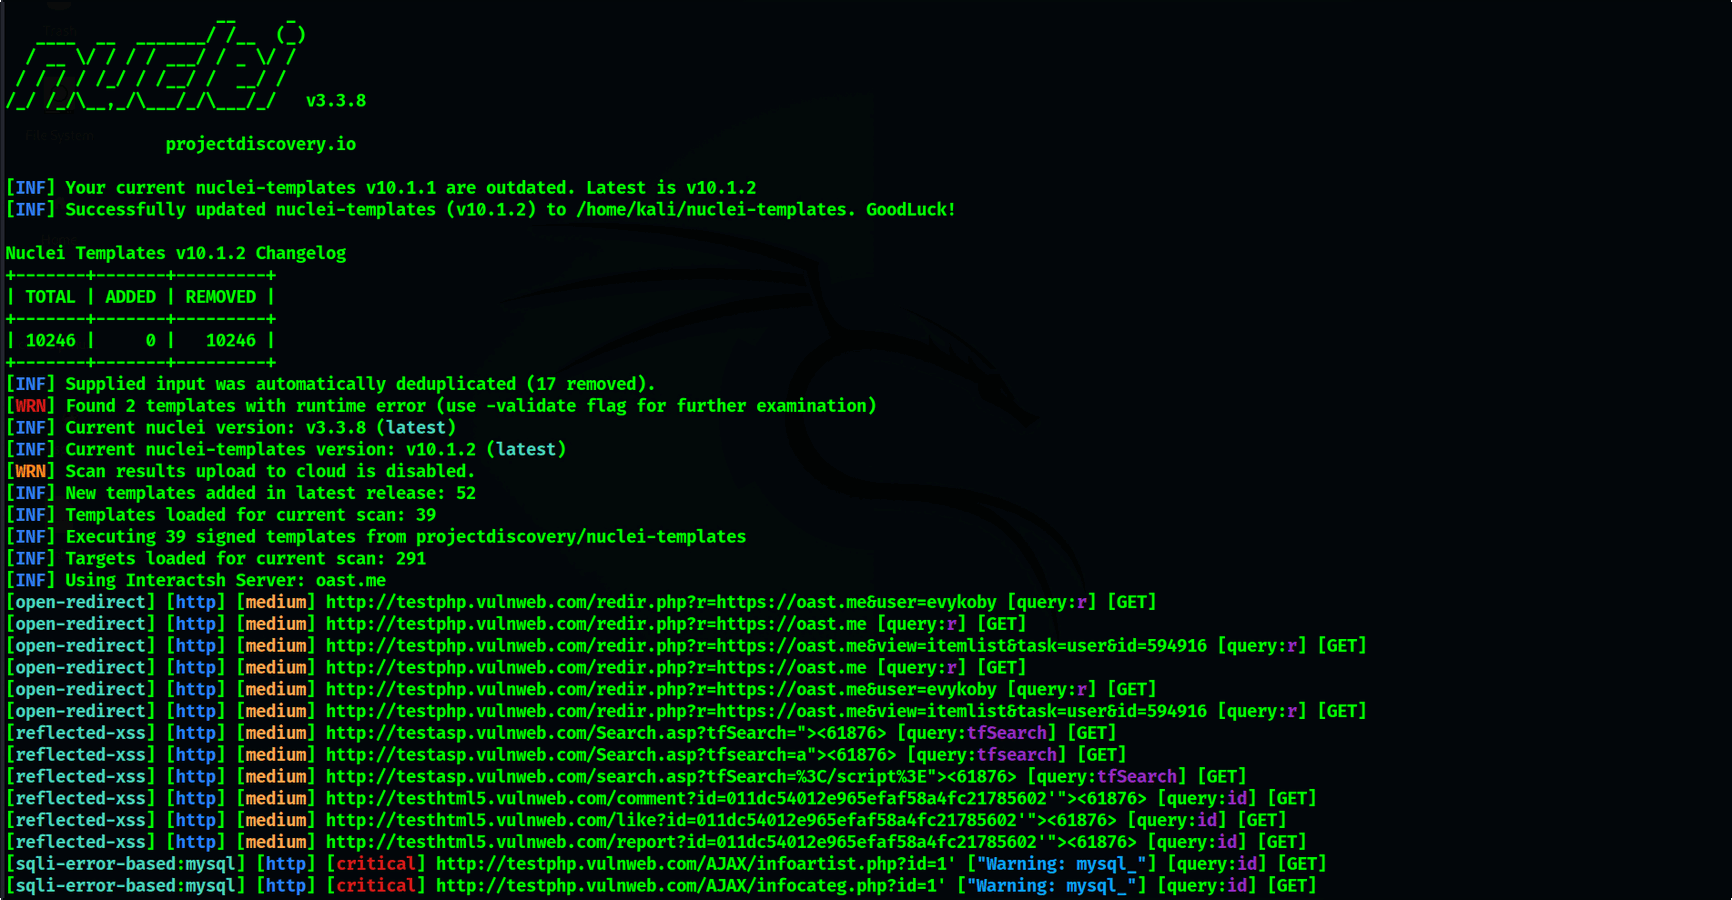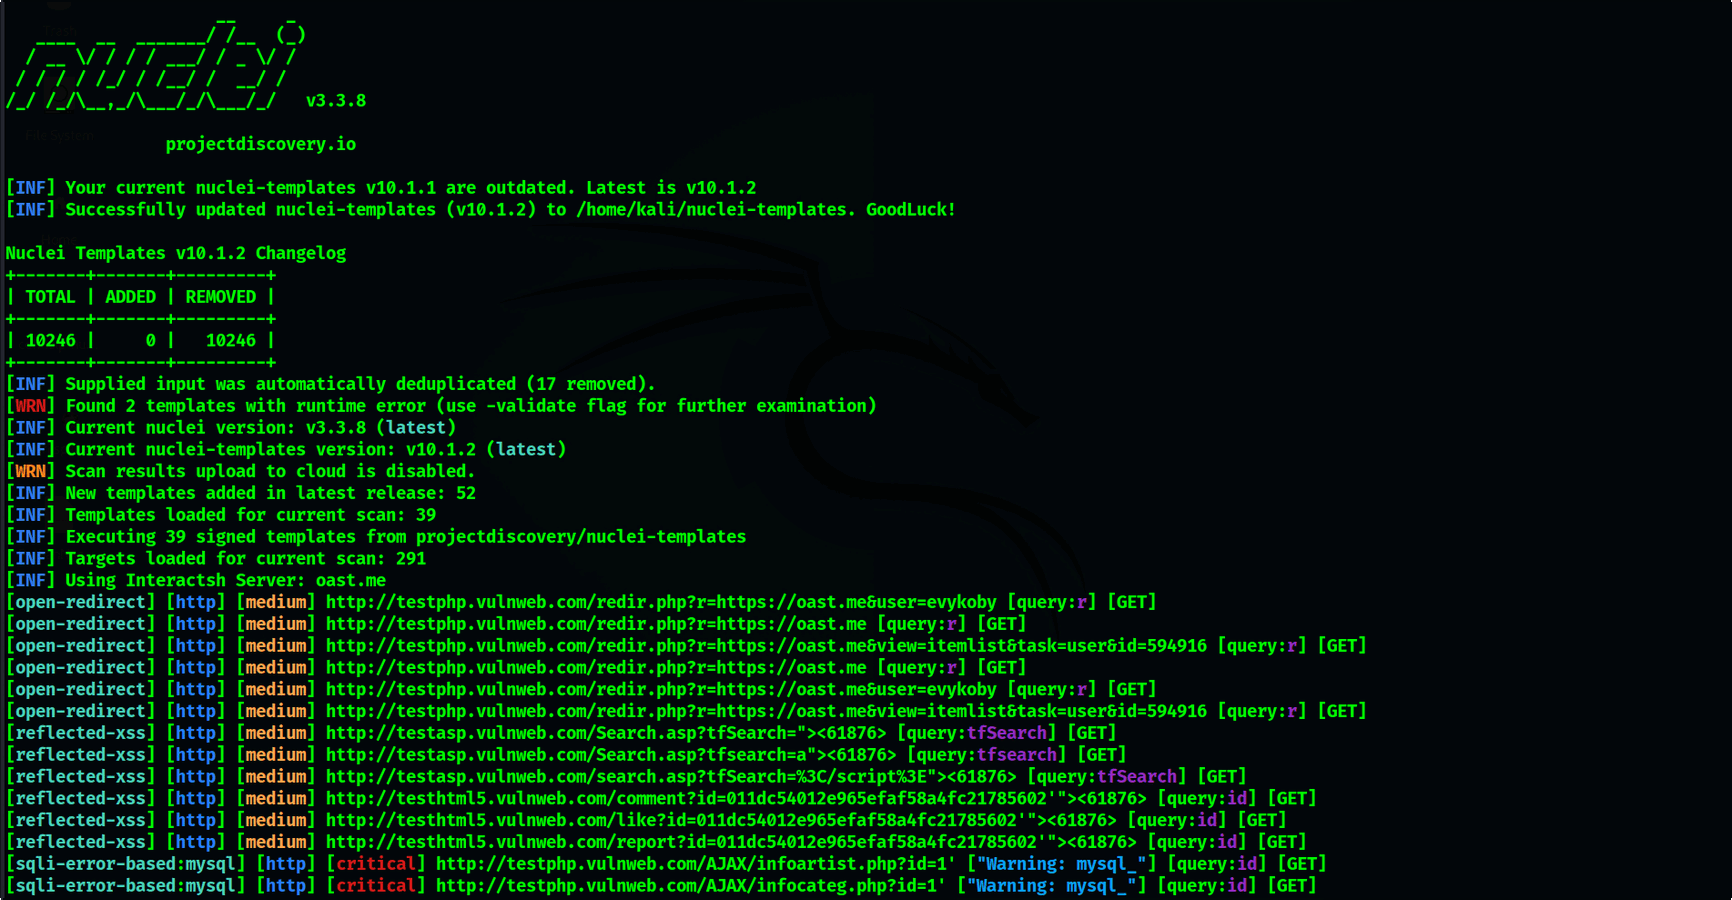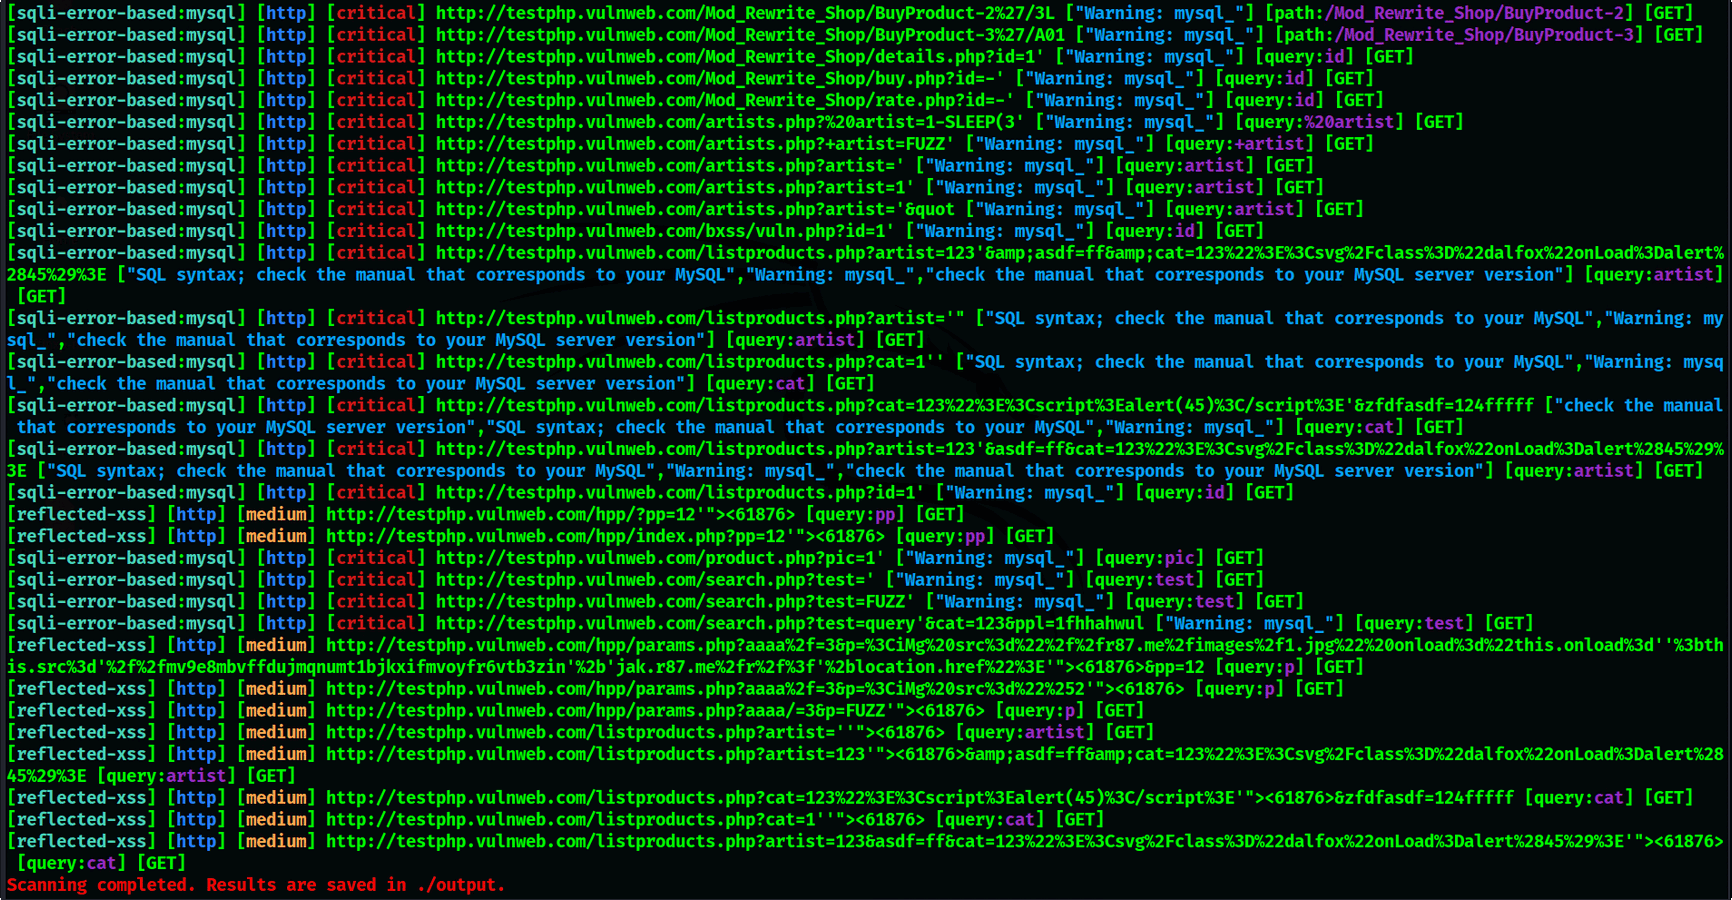
nf -h
Cela affichera l'aide de l'outil. Voici les options qu'il prend en charge.
NucleiFuzzer: A Powerful Automation Tool for Web Vulnerability Scanning

Usage: /usr/bin/nf [options]

Options:
  -h, --help              Display help information
  -d, --domain <domain>   Single domain to scan for vulnerabilities
  -f, --file <filename>   File containing multiple domains/URLs to scan
  -o, --output <folder>   Specify output folder for scan results (default: ./output)
Pour installer NucleiFuzzer, suivez ces étapes :
git clone https://github.com/0xKayala/NucleiFuzzer.git && cd NucleiFuzzer && sudo chmod +x install.sh && ./install.sh && (command -v nf &> /dev/null && nf -h || echo "Installation failed: Command 'nf' not found. Please check for errors during installation.") && cd .. || echo "Failed to clone or navigate to NucleiFuzzer repository. Please check your setup."
Voici quelques exemples d'utilisation de NucleiFuzzer :
Exécuter NucleiFuzzer sur un seul domaine :
nf -d example.com
Exécuter NucleiFuzzer sur plusieurs domaines à partir d'un fichier :
nf -f file.txt
Pour une démonstration pratique de l'outil NucleiFuzzer, consultez la vidéo ci-dessous 👇

Les contributions sont les bienvenues ! Si vous souhaitez contribuer à NucleiFuzzer, veuillez suivre ces étapes :
Réalisé par
Satya Prakash | 0xKayala \
Un Security Researcher et Bug Hunter \
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
