
 #1
Outils pour identifier, évaluer et hiérarchiser les faiblesses de sécurité dans les systèmes et applications.
Recommandé par Kitploit

 datasploit/datasploit
An #OSINT Framework pour réaliser diverses techniques de reconnaissance sur les entreprises, les personnes, les numéros de téléphone, les adresses…
 xoreaxeaxeax/skitter-creek-bath-salts
Débloquer _tout_ sur le CPU avec le brouillage DRAM
 wgpsec/aboutsecurity
Tout pour le pentest. | Base de connaissances en tests d'intrusion, consolidant les méthodologies de sécurité dans un format exécutable par un agent…
 danmcinerney/xsscrapy
XSS spider - 66/66 wavsep XSS détectés
 lmacken/pyrasite
Inject code into running Python processes
 mandatoryprogrammer/xsshunter-express
Une version facile à configurer de XSS Hunter. Mise en place en cinq minutes et ne nécessite aucune maintenance !
 sheeki03/tirith
Terminal security for developers and AI agents. Intercepts homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration, and…
 moham3driahi/xattacker
X Attacker Tool ☣ Scanner de vulnérabilités de sites web et Auto-Exploiteur
 aquasecurity/trivy-action
Exécute Trivy en tant qu'action GitHub pour analyser votre image de conteneur Docker à la recherche de vulnérabilités
 ajinabraham/nodejsscan
nodejsscan est un scanner de sécurité statique de code pour les applications Node.js.
 cr0hn/dockerscan
Le scanner de sécurité Docker le plus complet
 diego-treitos/linux-smart-enumeration
Outil d'énumération Linux pour le pentesting et les CTFs avec niveaux de verbosité
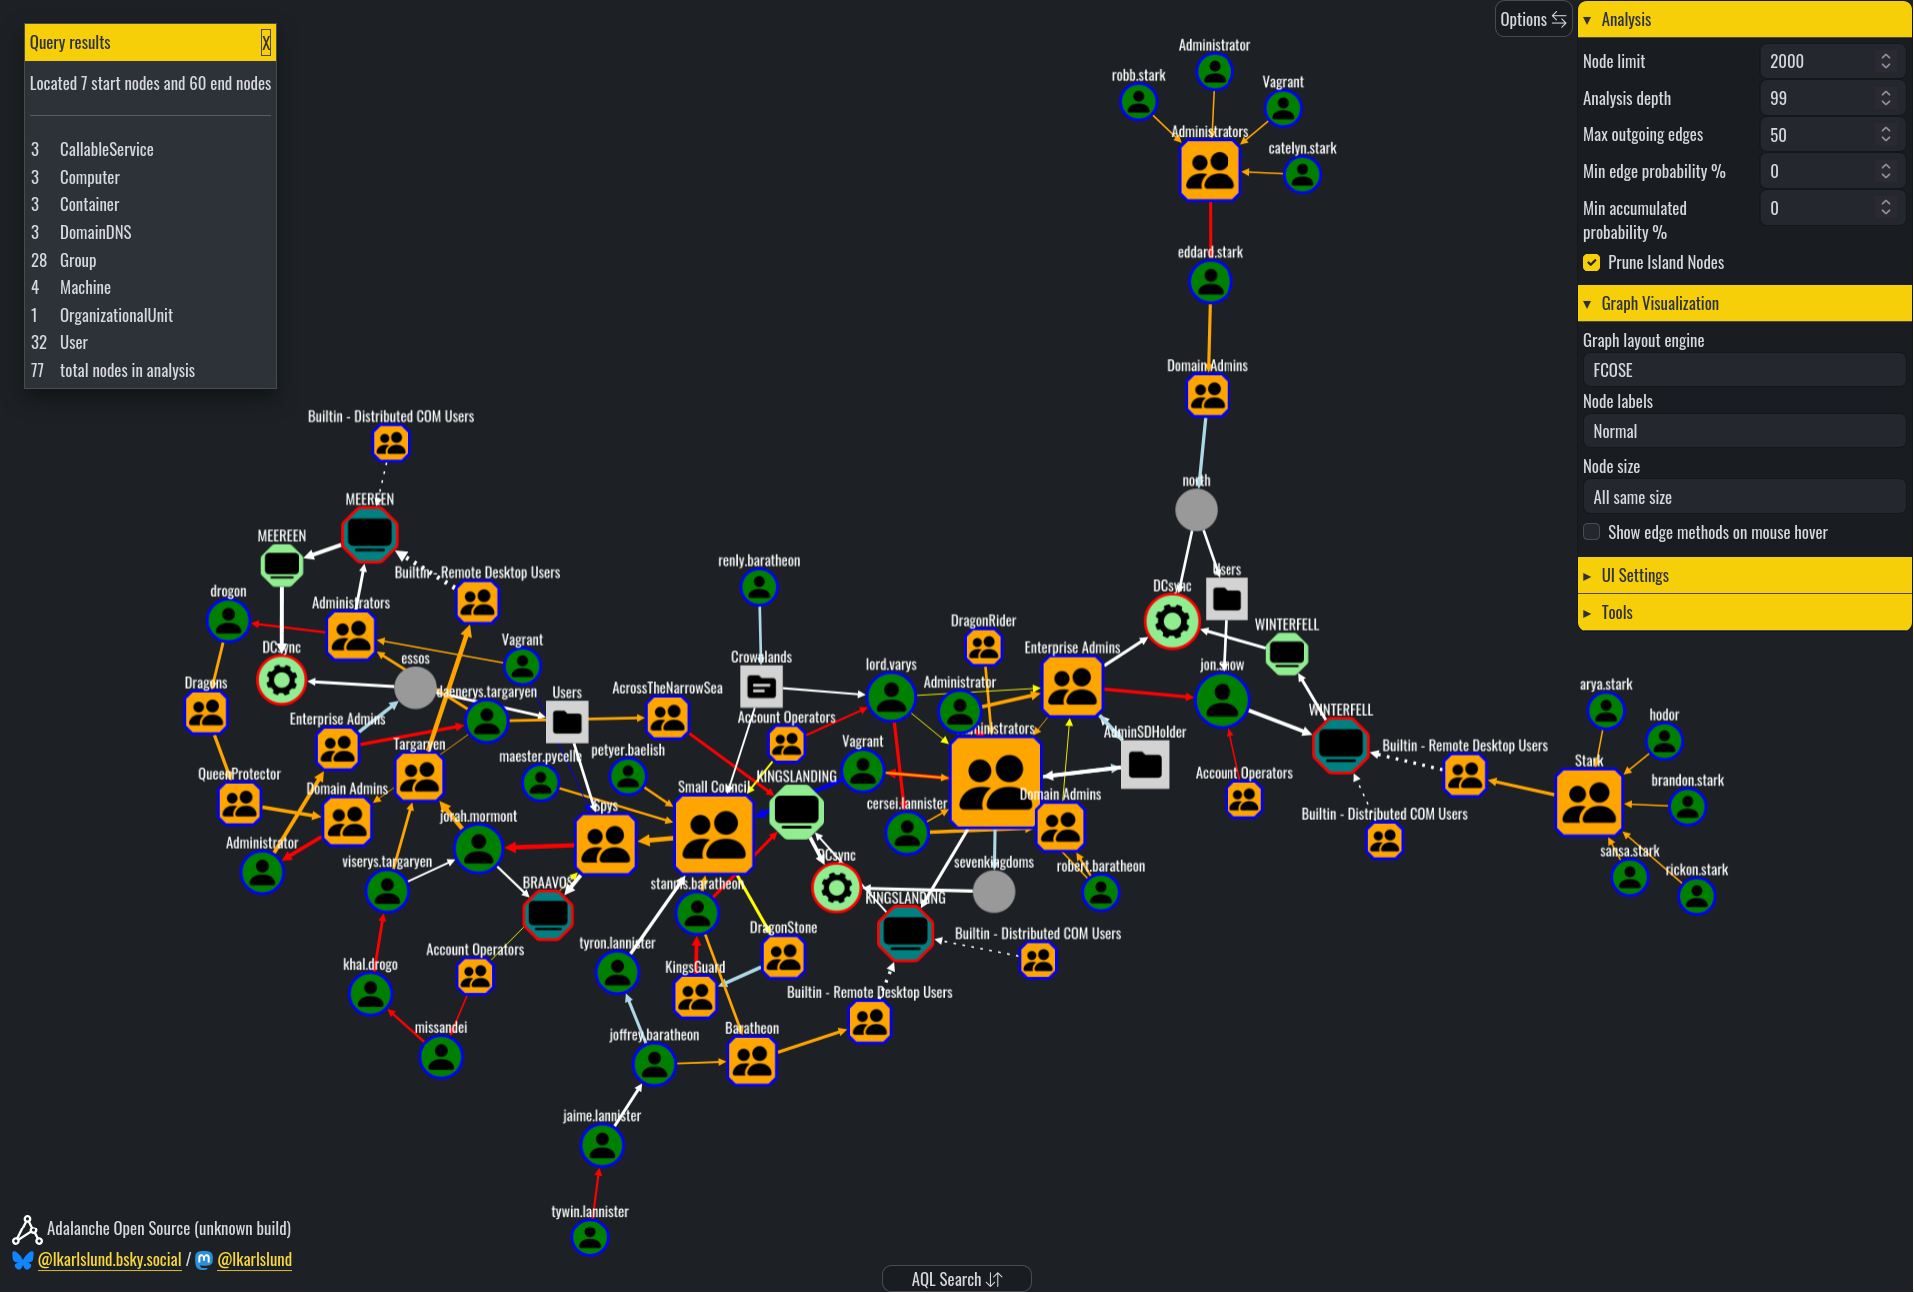 lkarlslund/adalanche
Visualiseur et explorateur de graphe d'attaque (Active Directory) ... Qui est *vraiment* Domain Admin ?

 aress31/burpgpt
Une extension Burp Suite qui intègre le GPT d'OpenAI pour effectuer un scan passif supplémentaire afin de découvrir des vulnérabilités très…
 salesforce/policy_sentry
Génère des politiques IAM AWS du moindre privilège basées sur les ARNs de ressources et les niveaux d'accès, automatisant la création sécurisée de…
 xiphosresearch/exploits
Divers code d'exploitation
 sap/macos-enterprise-privileges
Cette application permet aux utilisateurs de Mac dans les environnements d'entreprise de contrôler l'administration de leurs machines en élevant leur…








