
 #1
Outils pour la consommation, l'agrégation et l'analyse des flux de renseignement sur les menaces externes provenant de diverses sources.
Recommandé par Kitploit
 stanfrbd/cyberbro
Une application simple qui extrait vos IoCs à partir d’entrées indésirables et vérifie leur réputation en utilisant plusieurs services CTI.
 essexrich/threatactors-ttps
Référentiel créé pour partager des informations sur les tactiques, techniques et procédures utilisées par les acteurs de la menace. Initialement avec…
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 adham504/sentinelthread-forensics
Plateforme de triage forensique Windows haute vitesse qui orchestre le moteur Hayabusa pour transformer les journaux EVTX bruts en chronologies de…
 certtools/intelmq
IntelMQ est une solution pour les équipes de sécurité informatique permettant de collecter et de traiter des flux de sécurité à l'aide d'un protocole…
 kaal22/darkgrid
Tableau de bord de renseignement sur les menaces en 3D qui visualise les infrastructures malveillantes à partir de sources OSINT comme AbuseIPDB et…
 cross-samuel1/soc-analyst-hub
Outil gratuit et hors ligne de centre d'opérations de sécurité (SOC) pour les analystes de niveau 1 — listes de contrôle pour la réponse aux…
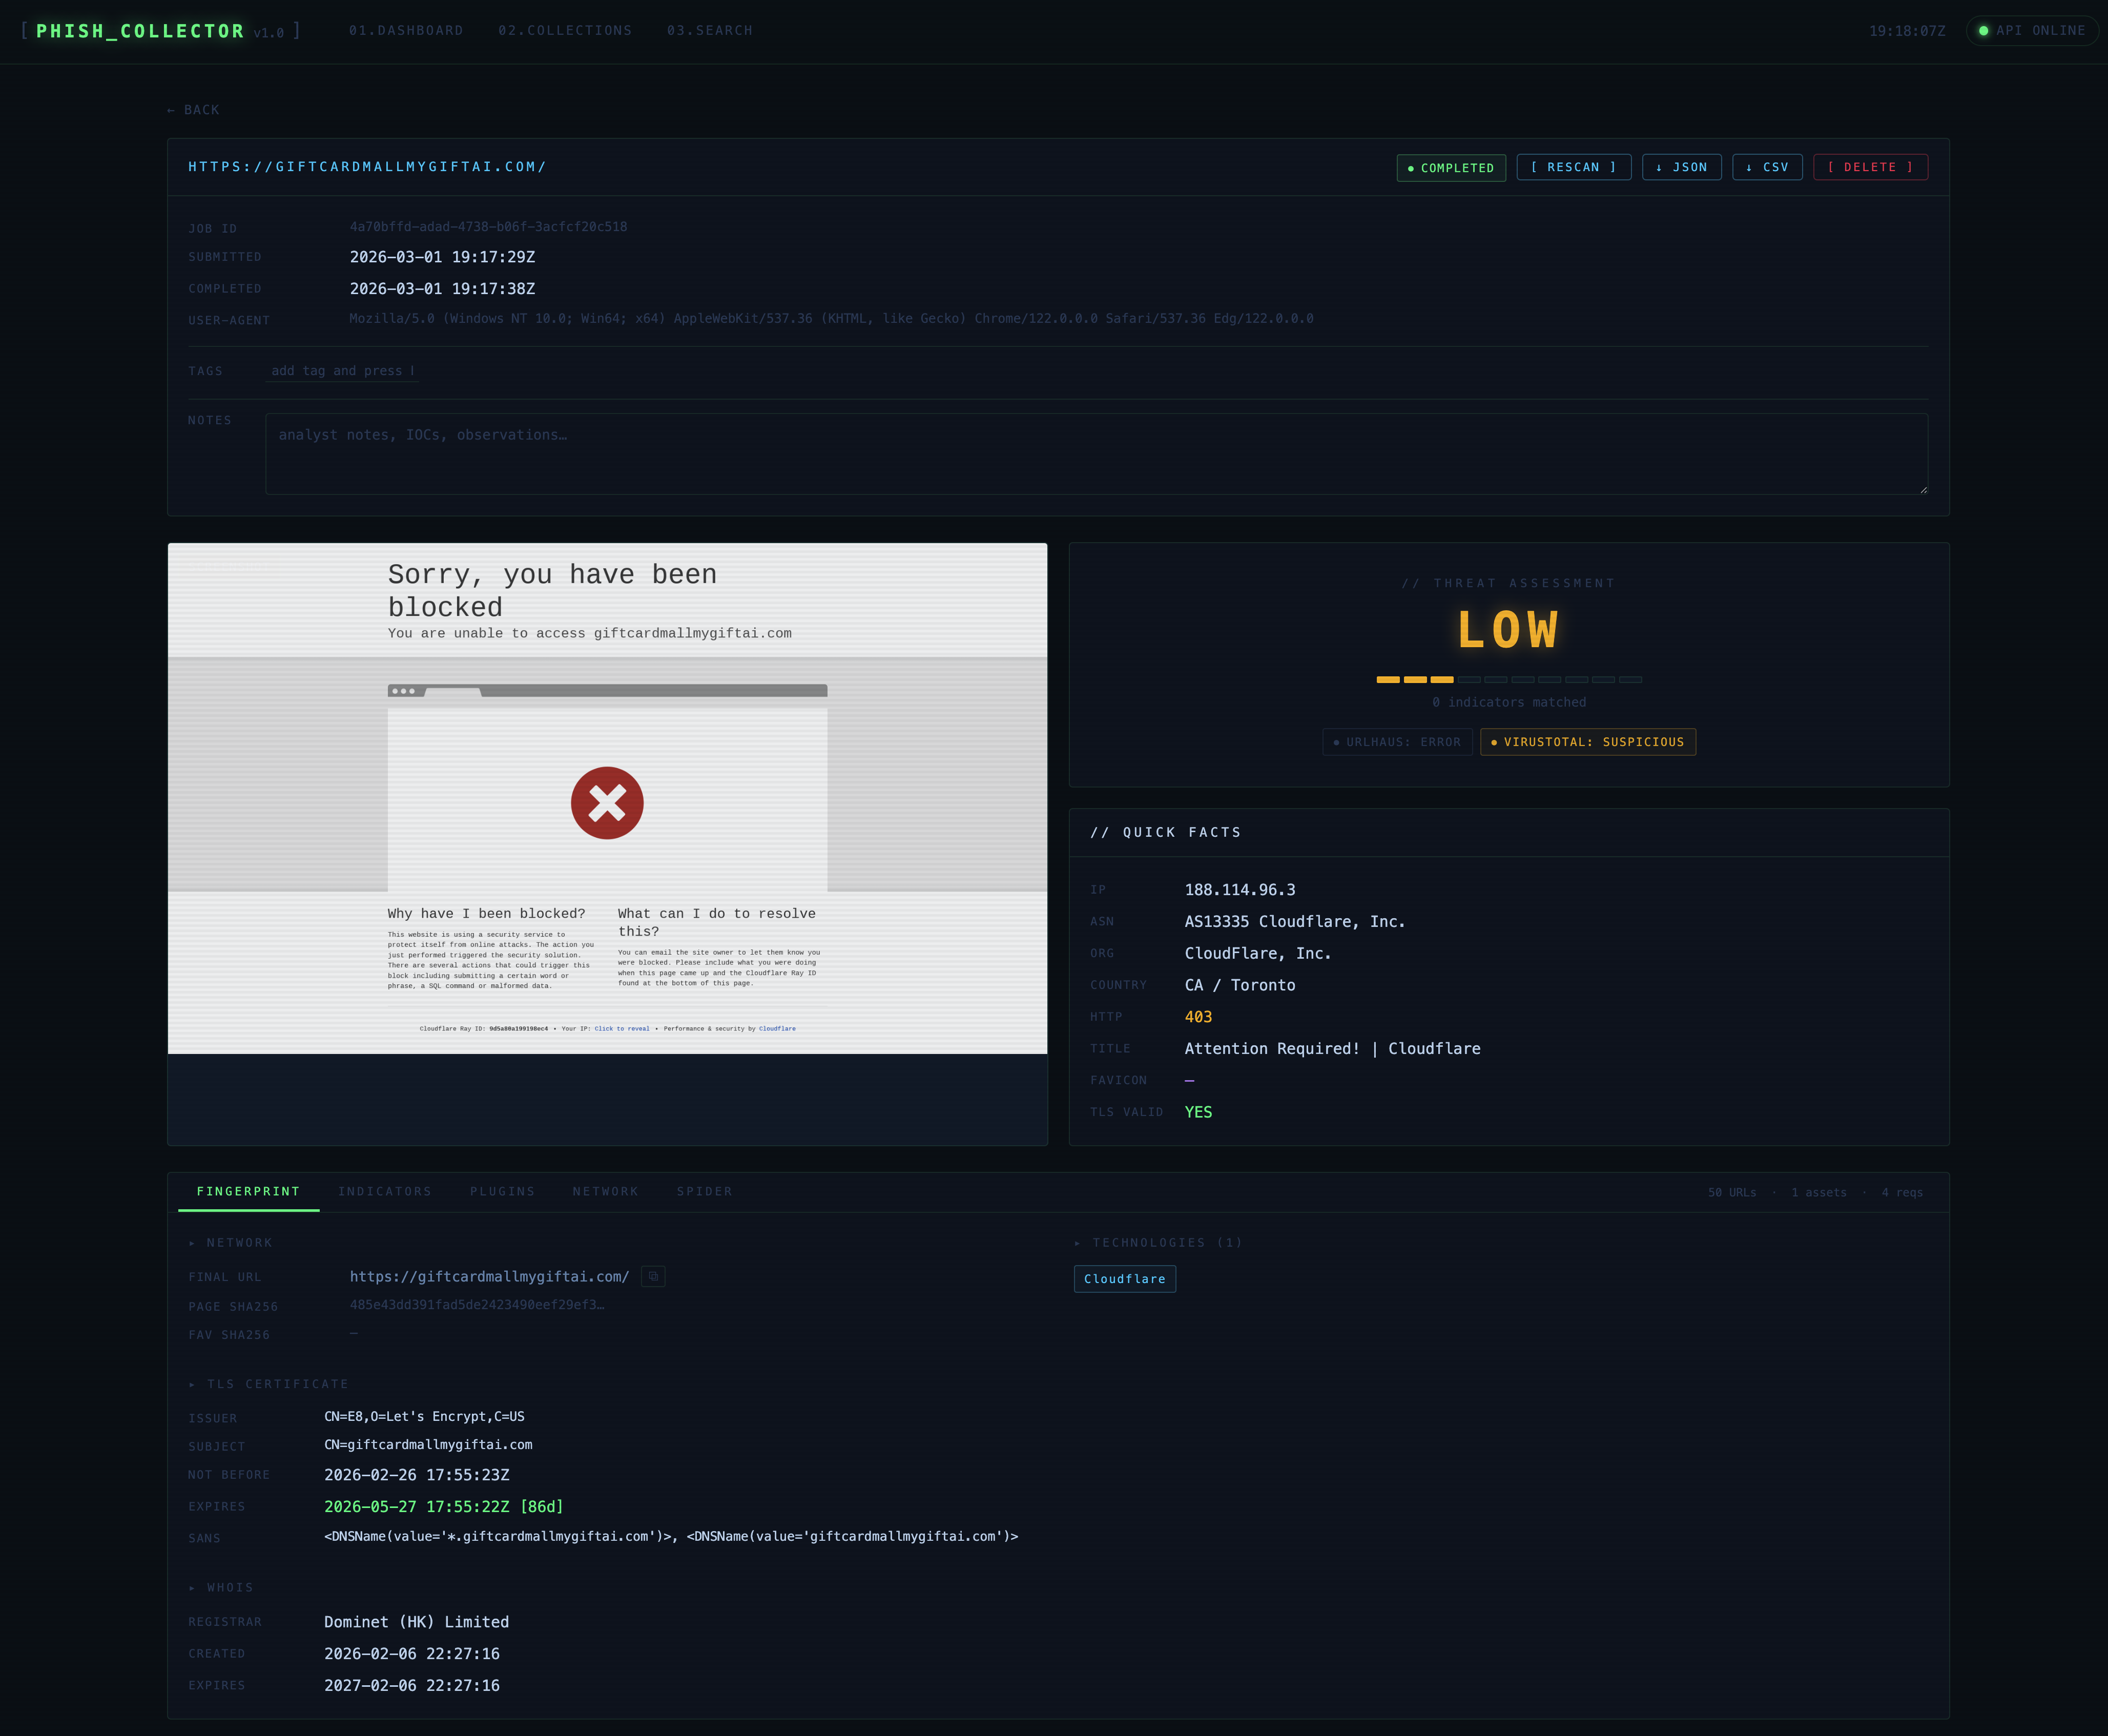 olizimmermann/phishcollector
PhishCollector est un framework de recherche pour collecter, analyser et suivre les sites de phishing.
 opencti-platform/opencti
Plateforme ouverte de renseignement sur les cybermenaces
 fastfire/deepdarkcti
Collection de sources de renseignement sur les cybermenaces provenant du web profond et du dark web
misp/mispMISP (logiciel de base) - Plateforme open source de renseignement sur les menaces et de partage
 mandiant/capa
Outil d'analyse statique et dynamique basé sur des règles qui identifie les capacités dans les fichiers PE, ELF, .NET et shellcode, en les mappant…
 intelowlproject/intelowl
Plateforme de renseignement sur les menaces évolutive qui enrichit les observables et les fichiers à l'aide de plus de 200 analyseurs, avec une…
 neo23x0/signature-base
Base de données de signatures YARA et d'IOC pour mes scanners et outils
 hurricanelabs/machinae
Collecteur automatisé de renseignements de sécurité qui interroge les flux publics et les API pour obtenir des données sur les menaces concernant les…
 shirkdog/pulledpork
Pulled Pork pour la gestion des règles Snort et Suricata (depuis Google code)
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 cve-search/cve-search
Base de données locale de vulnérabilités CVE/CPE avec recherche, classement, interface web et API pour l'analyse et la gestion hors ligne des…





