
 #1
Outils pour la consommation, l'agrégation et l'analyse des flux de renseignement sur les menaces externes provenant de diverses sources.
Recommandé par Kitploit

 opencti-platform/opencti
Plateforme ouverte de renseignement sur les cybermenaces
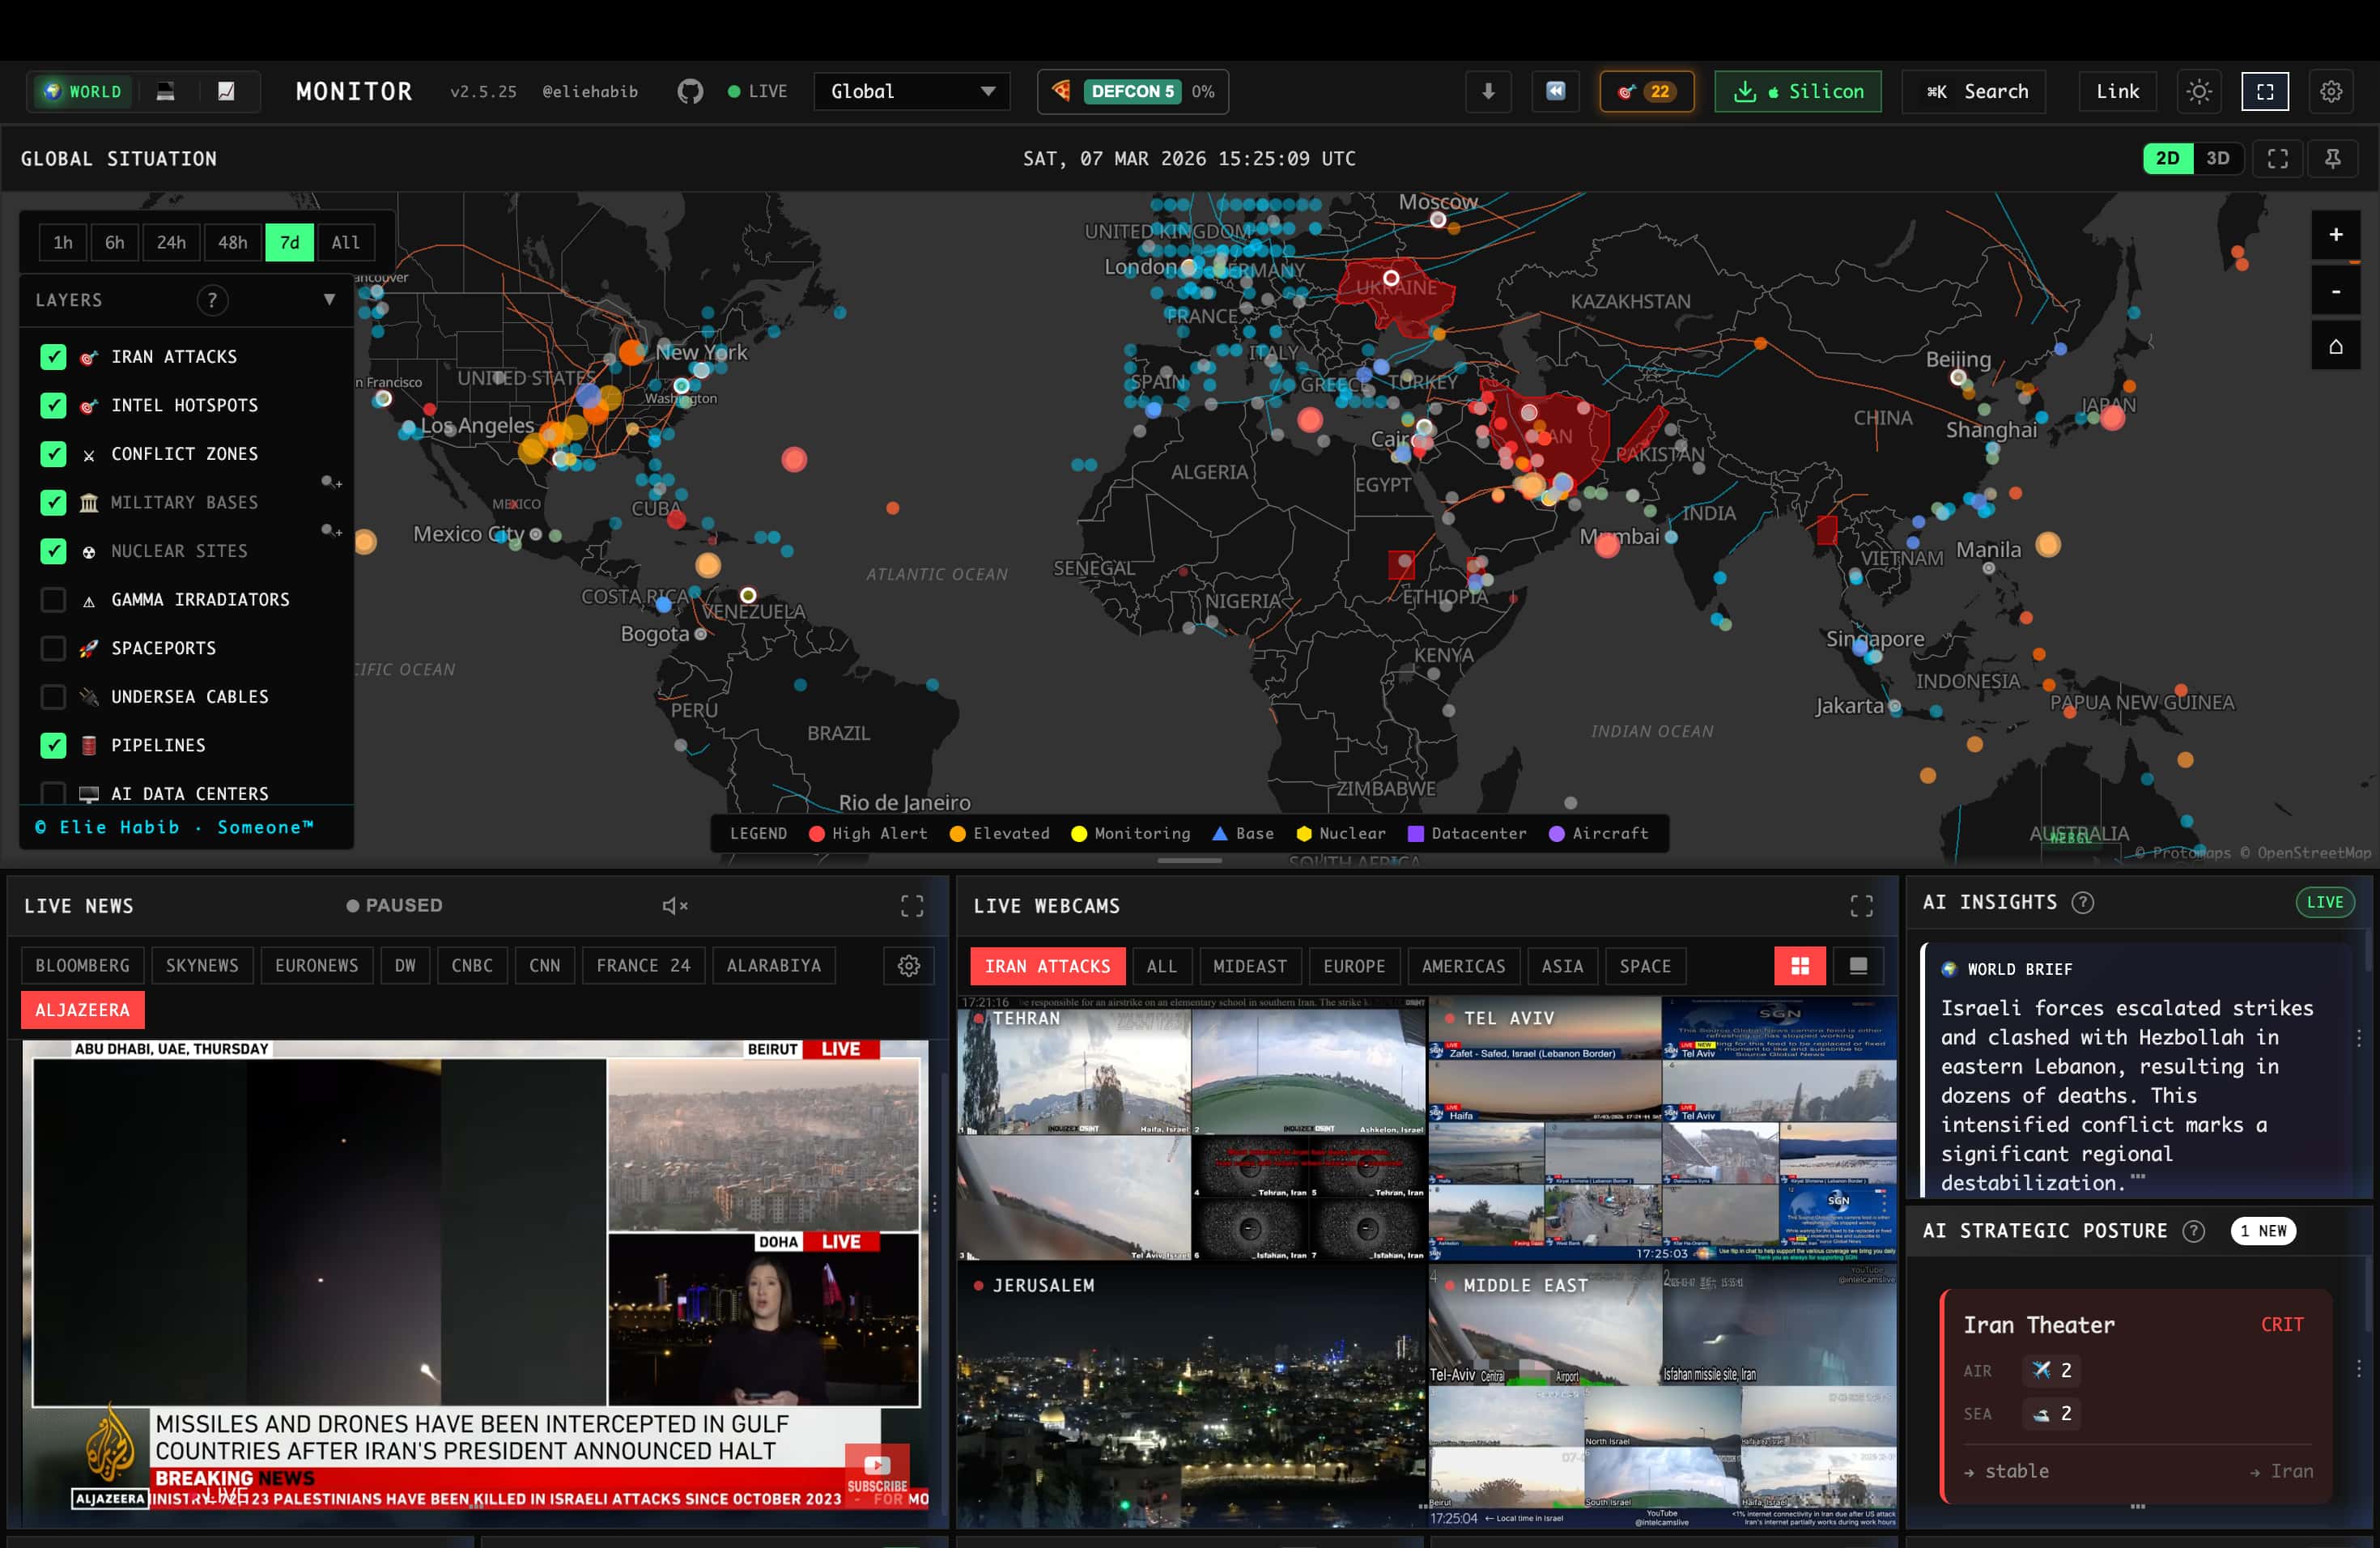 koala73/worldmonitor
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 jivoi/awesome-osint
😱 Une liste sélectionnée d'outils OSINT incroyablement géniaux
misp/mispMISP (logiciel de base) - Plateforme open source de renseignement sur les menaces et de partage
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 cognis-digital/c2detect
Empreinte de serveur C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 the-art-of-hacking/h4cker
Collection organisée de ressources en cybersécurité, de laboratoires et de supports de formation couvrant le hacking éthique, le test d'intrusion, le…
 vulncheck-oss/cli
VulnCheck's official command line tool
 cybershujin/prompt-injection-in-the-wild
Suivi des techniques d'injection de prompt signalées publiquement, classées par méthode de livraison, encodage et comportement de propagation, avec…
 magicsword-io/lolrmm
Catalogue organisé d'outils de surveillance et de gestion à distance (RMM) abusés par des acteurs malveillants, avec profils YAML, règles de…
 cisagov/vulnrichment
Un dépôt pour réaliser l'enrichissement des vulnérabilités.
 cisagov/kev-data
Reflète le catalogue Known Exploited Vulnerabilities (KEV) de la CISA au format CSV et JSON avec un schéma JSON, permettant un accès programmatique…
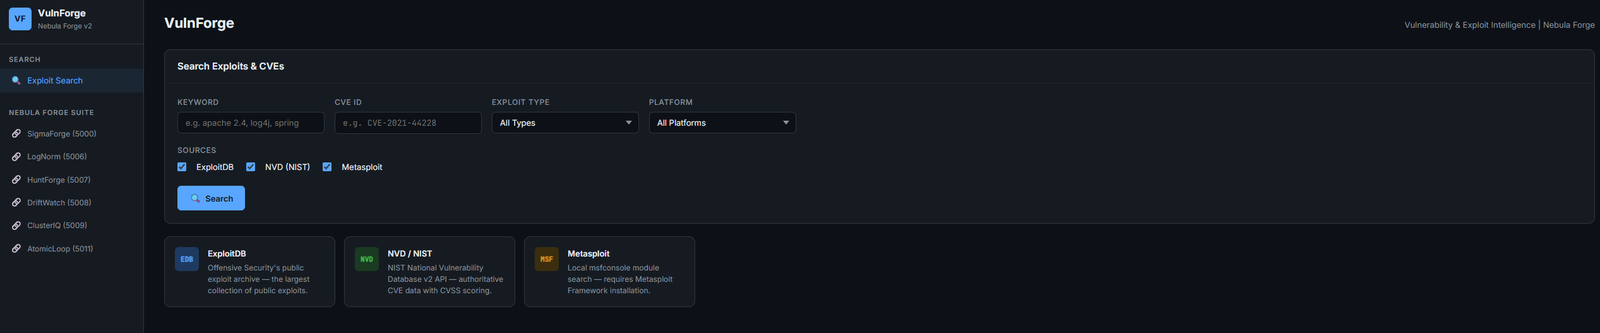 rootless-ghost/vulnforge
Renseignement sur les vulnérabilités et les exploits — recherche ExploitDB, NVD, Metasploit avec mappage CVE→ATT&CK et intégration LogNorm/HuntForge…
 bert-janp/open-source-threat-intel-feeds
Ce dépôt contient des flux Threat Intel Open Source librement utilisables, qui peuvent être exploités sans exigences supplémentaires. Il comprend…
 mandiant/capa
Outil d'analyse statique et dynamique basé sur des règles qui identifie les capacités dans les fichiers PE, ELF, .NET et shellcode, en les mappant…
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…







