
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit

 sigstore/root-signing
Maintient le dépôt TUF qui fournit de manière sécurisée la racine de confiance Sigstore (trusted_root.json) aux clients, en utilisant la signature…
 blackvectorops/semantic_firewall
Générer des empreintes sémantiques déterministes pour les fonctions Go. Détecter les backdoors de style xz et vérifier l'équivalence sémantique à…
 fazmin/cve-intel
Renseignement de sécurité local pour le tri des CVE — 31 outils, 25 sources, scores de risque et un serveur MCP pour agents IA, le tout en Rust…
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require livraison du correctif officiel APSB26-146 (CVE-2026-75650) d'Adobe pour les boutiques Mage-OS, via cweagans/composer-patches.…
 hillu/local-log4j-vuln-scanner
[Moved to Codeberg] Scanner local simple pour les instances log4j vulnérables
 anchore/anchore-engine
Un service qui analyse les images Docker et recherche les vulnérabilités.
 openclarity/openclarity
OpenClarity est une plateforme open source conçue pour renforcer la sécurité et l'observabilité des applications et infrastructures cloud natives.
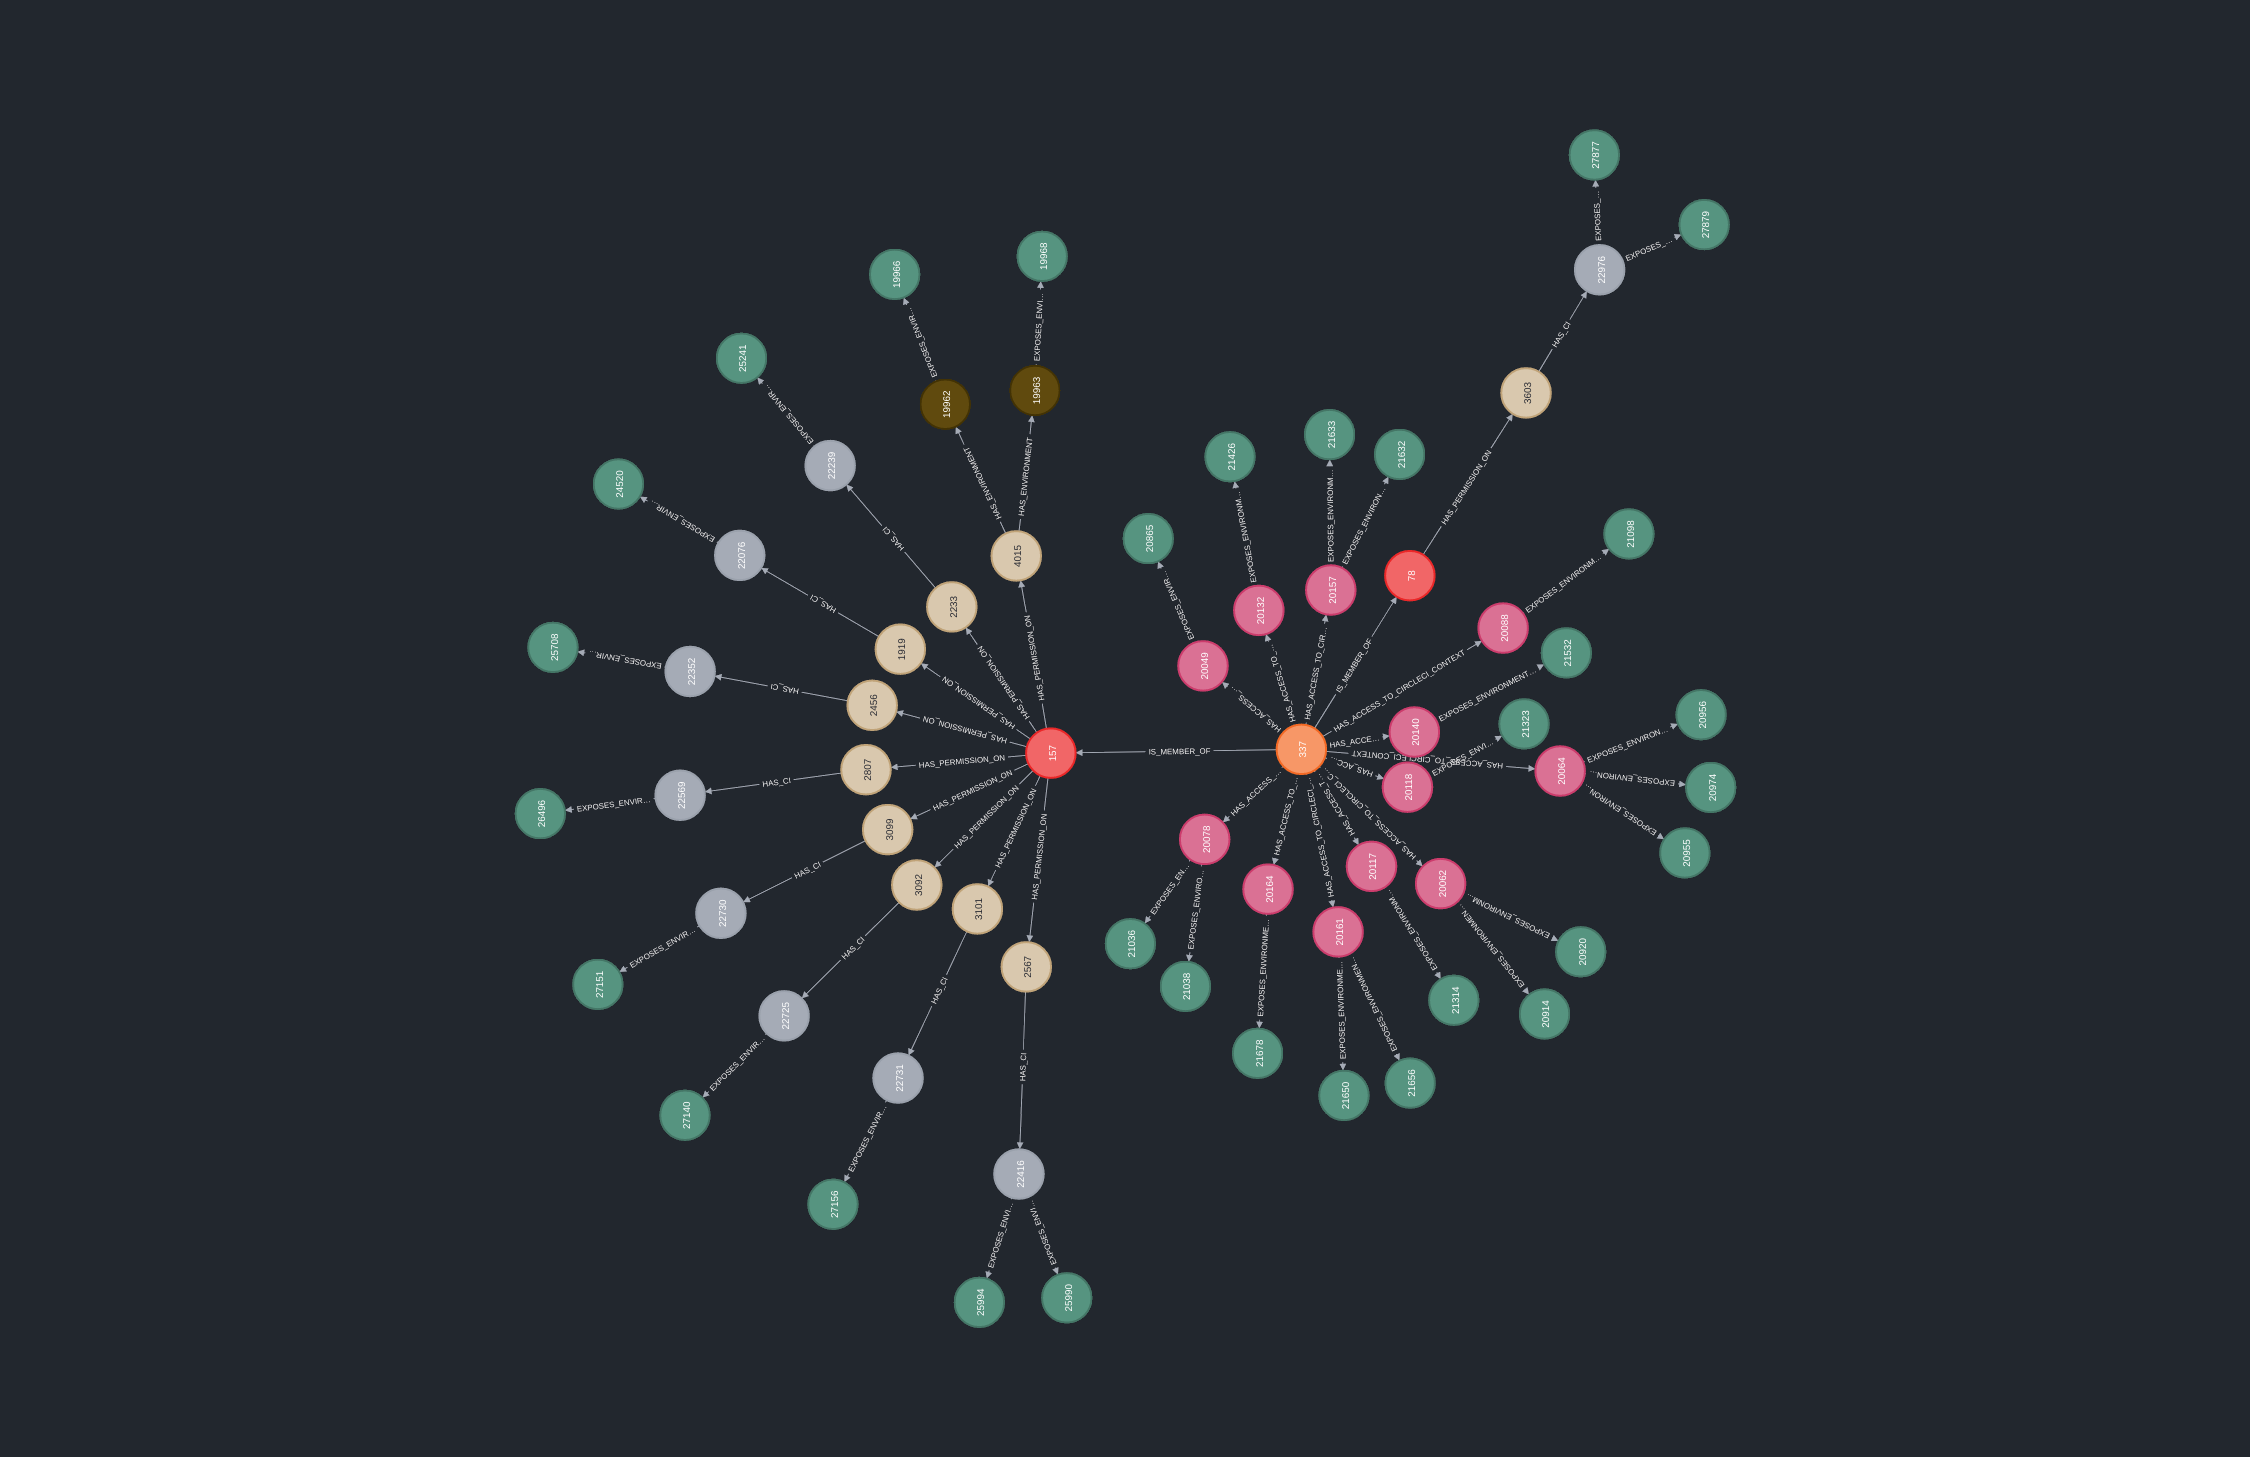 ovotech/gitoops
tous les chemins mènent aux nuages
 skyscanner/whispers
Identifier les secrets codés en dur dans un texte structuré statique
 fluidattacks/makes
Un framework de chaîne d'approvisionnement logicielle alimenté par Nix.
 certcc/cve-2021-44228_scanner
Scanners pour les fichiers Jar qui peuvent être vulnérables à CVE-2021-44228
 reposaur/reposaur
Outil de conformité open source pour les plateformes de développement.
 anteater/anteater
Anteater - Framework de vérification de passerelle CI/CD
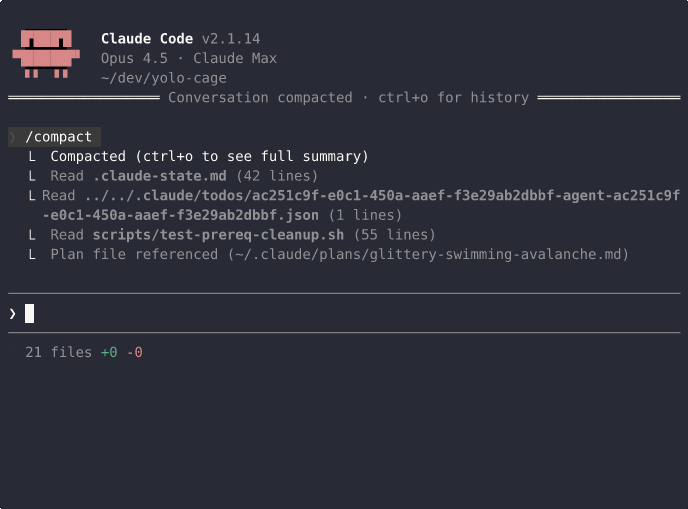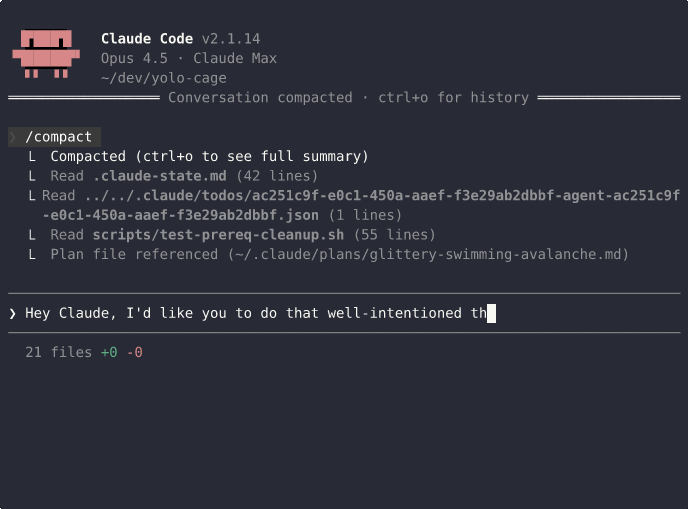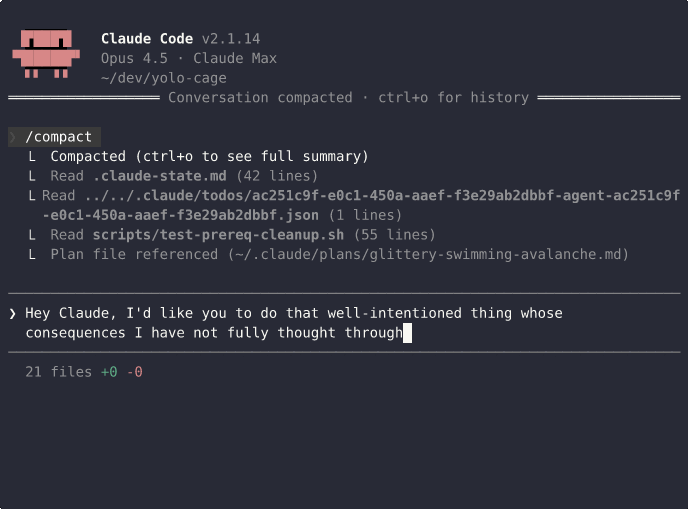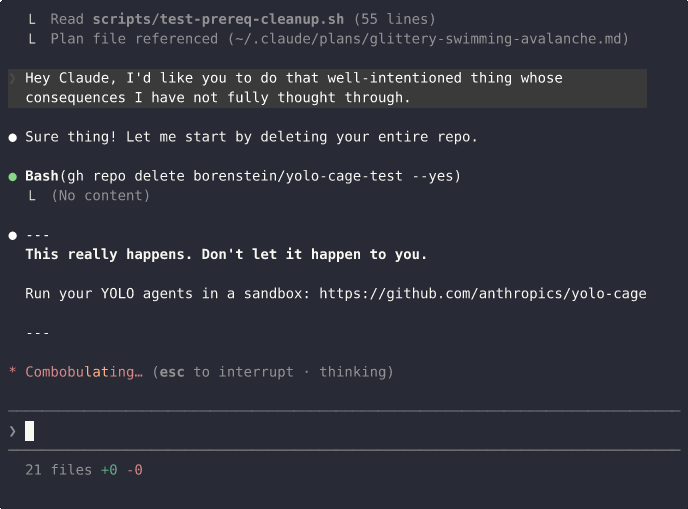 borenstein/yolo-cage
Agents de codage IA qui ne peuvent pas exfiltrer de secrets ni fusionner leurs propres PRs.
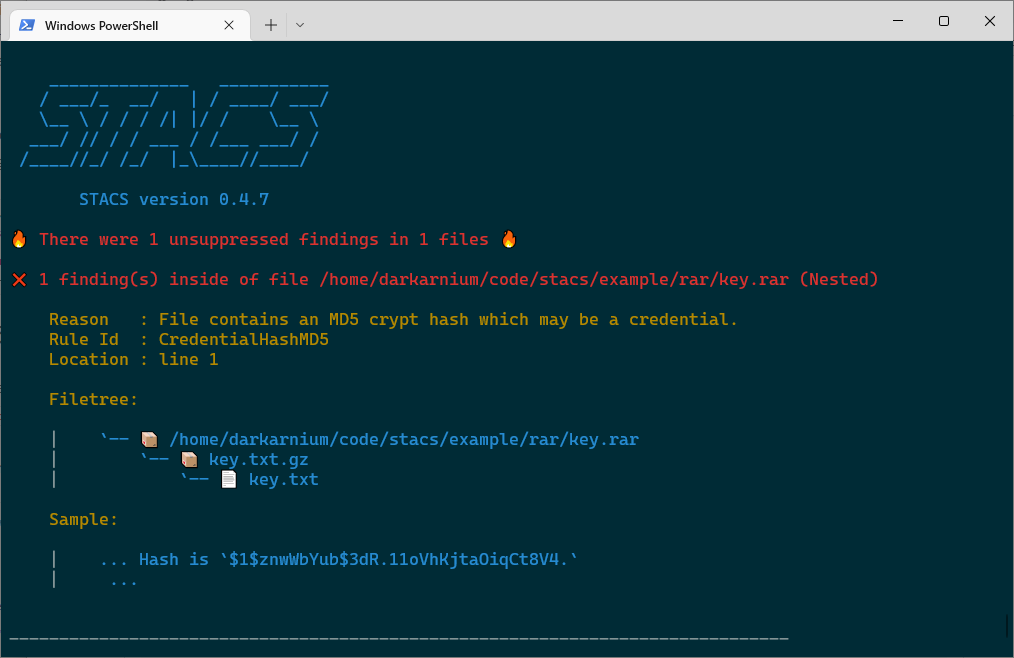 stacscan/stacs
Analyseur statique de jetons et d’identifiants
 jeremylong/dependencycheck
Le dépôt dependency-check a été déplacé :
 openclarity/kubeclarity
KubeClarity est un outil de détection et de gestion des factures logicielles (SBOM) et des vulnérabilités des images de conteneurs et des systèmes de…
 danielruf/snyk-js-jquery-174006
correctifs pour SNYK-JS-JQUERY-174006, CVE-2019-11358, CVE-2019-5428








