
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit
 chef-cft/inspec_cve_2019_15224
Exemple de profil InSpec pour détecter la présence d'un gem rest-client malveillant (CVE-2019-15224)
 qi-scape/scan-shai-hulud
Détecte la compromission de la chaîne d'approvisionnement CVE-2026-45321 Mini Shai-Hulud — recherche 170 paquets npm + 2 paquets PyPI empoisonnés…
 nnatsopoulos/xz-backdoor-research
CVE-2024-3094 Recherche de backdoor XZ Utils - visualiseur de surface d'attaque, vérificateur de vulnérabilités système, et outil général…
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 niffyhunt/wraithwall-toolkit
Outils d'ingénierie de tromperie issus d'une plateforme de production qui transforme le trafic d'attaquants en direct, les jetons canaris de chaîne…
 vinnimarcon/log4j-updater
Script Bash de mise à jour de Log4J permettant d'automatiser le processus de mise à jour du framework sur de nombreuses machines et de prévenir la…
 yamory/cve-2021-32804
Environnement de reproduction basé sur Docker pour CVE-2021-32804, une vulnérabilité de traversée de chemin dans node-tar affectant npm, avec des…
 csirttrizna/cve-2024-55587
Preuve de concept d'exploitation pour CVE-2024-55587 dans libarchive, démontrant une extraction non sécurisée via des fichiers ZIP malveillants.
 10cks/cve-2024-32002-exp
PoC Bash pour CVE-2024-32002 qui exploite Git clone avec des sous-modules malveillants et des liens symboliques pour exécuter des commandes…
 geeksikhsecurity/ai-tool-poisoning-guard
Règle de sécurité gratuite pour Claude Code, Codex et Cursor : traite les descriptions d'outils MCP comme des entrées non fiables (OWASP MCP Top 10…
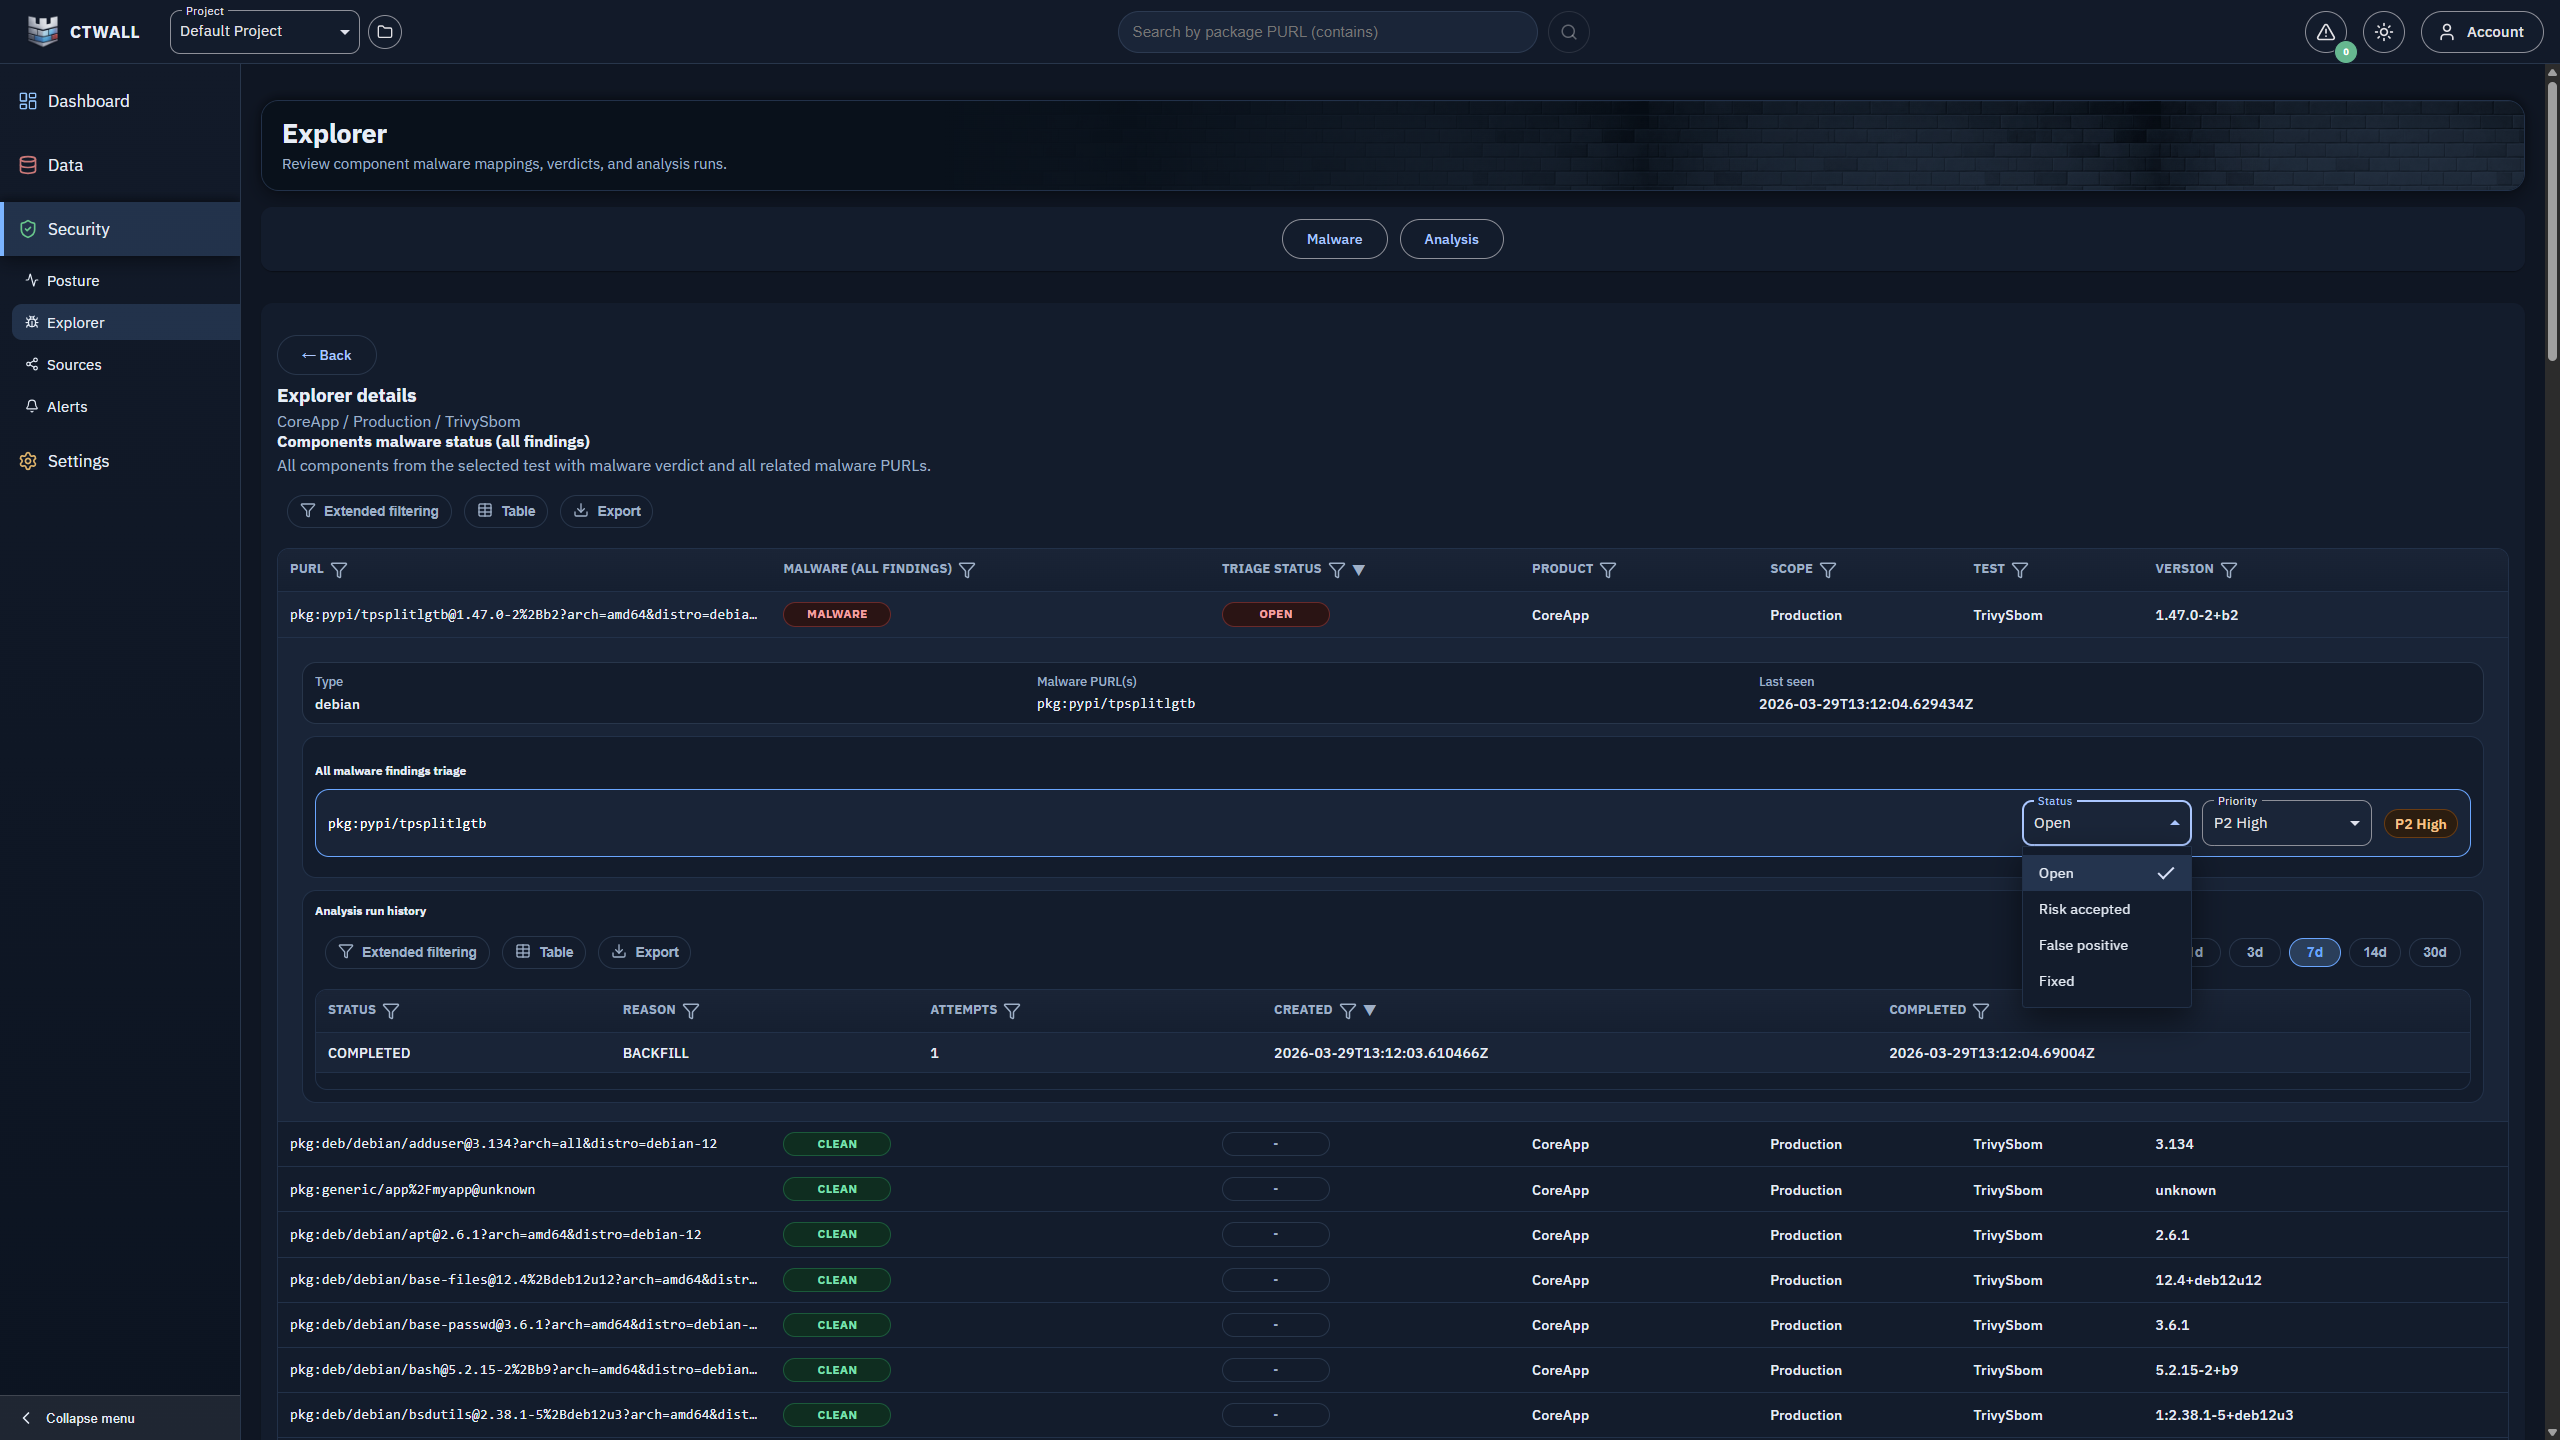 cybergabisoft/ctwall
La plateforme CTWall (ChainThreatWall) aide les équipes de sécurité, DevOps et Produit à prendre des décisions de risque plus rapidement en utilisant…
 bfengj/cve-2024-32002-exploit
Exploit de preuve de concept pour CVE-2024-32002, une vulnérabilité de sous-module Git permettant l'exécution de code arbitraire via des dépôts et…
 tina94happy/spring-web-5xx-mitigated-version
Version atténuée pour CVE-2016-1000027 spring web.
 helsecert/cve-2021-44228
Guide en norvégien sur les vulnérabilités Log4j (CVE-2021-44228, CVE-2021-45046, CVE-2021-45105, CVE-2021-4104, CVE-2019-17571) avec des scripts de…
 bella-bc/xz-backdoor-cve-2024-3094-check
Vérifiez si votre version installée de xz-utils est vulnérable à la backdoor CVE-2024-3094
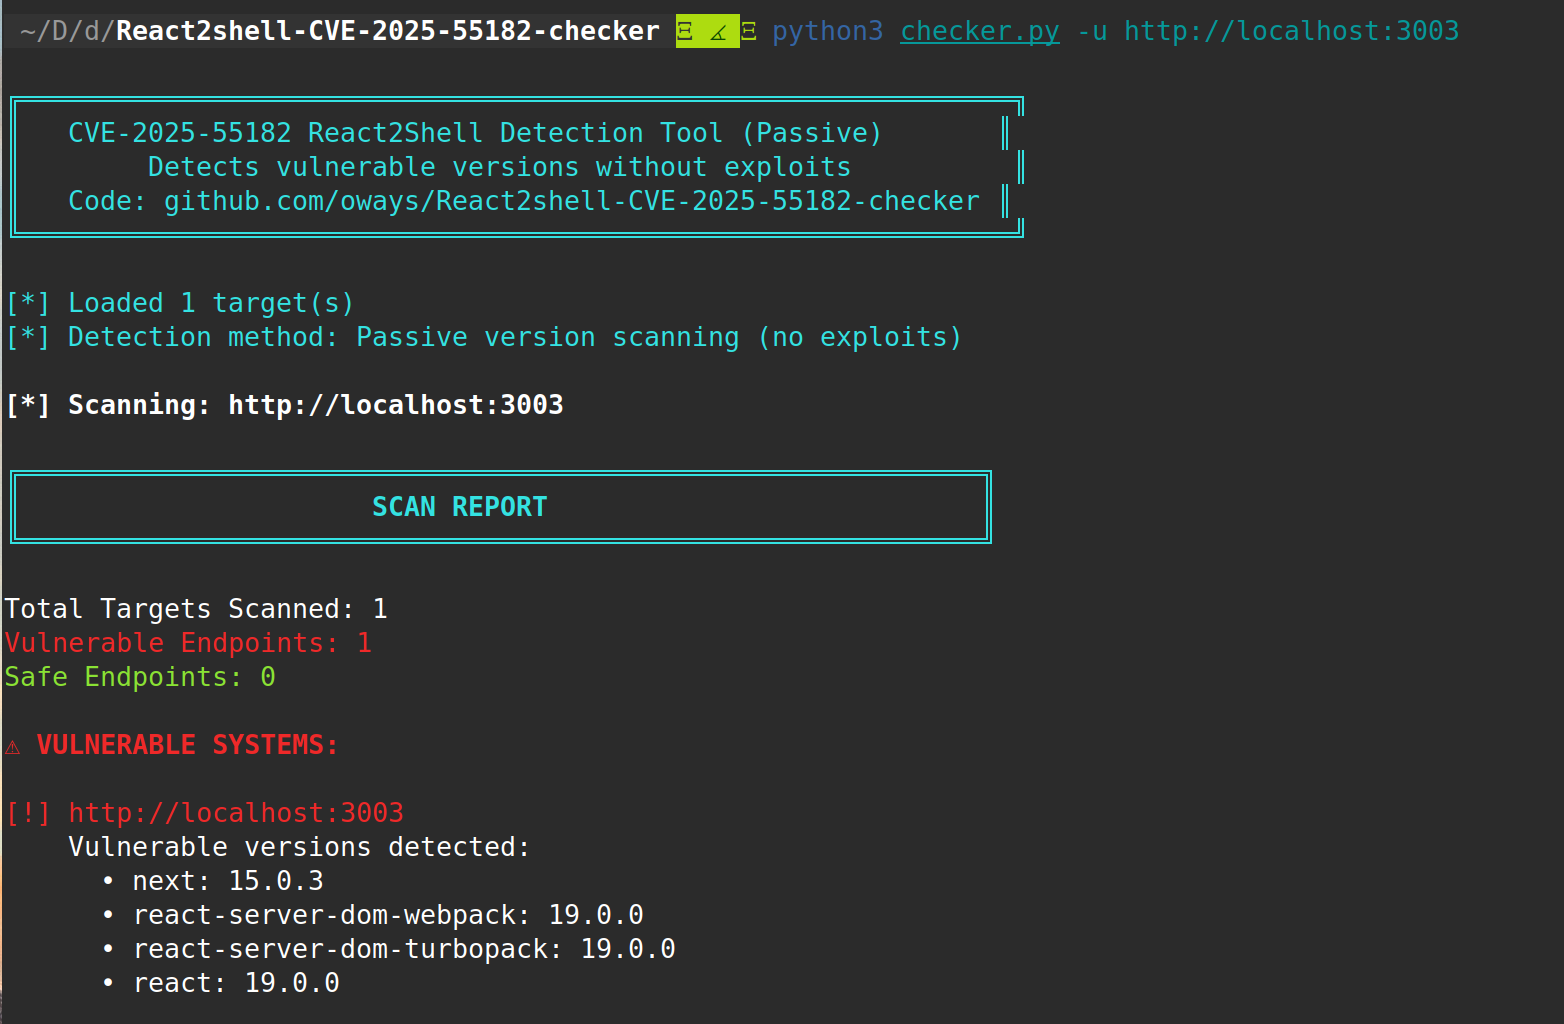 oways/react2shell-cve-2025-55182-checker
Outil de détection passive CVE-2025-55182 pour les composants serveur React vulnérables. Analyse package.json, bundles JavaScript, en-têtes HTTP et…
 scitotec/log4j-recognizer
Un utilitaire Java permettant d'identifier log4j dans le classpath courant.








