
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit
 nightfullstar/openclaw-defender
Cadre de sécurité multicouche pour les écosystèmes d'agents IA. Fournit un audit des compétences avant installation, une surveillance de l'intégrité…
 owasp/secureml
SecureML - Sécurisation et tatouage de modèles AL
 george-petrakis/log4j-scanner-cve-2021-44228
Outil simple pour scanner des répertoires entiers à la recherche de tentatives d'exploitation de CVE-2021-44228.
 nxgn-kd01/react2shell-scanner
Détecte la vulnérabilité RCE CVE-2025-55182 (React2Shell) dans les composants serveur React. Scanner rapide et précis avec zéro faux positif.
 markuta/cve-2024-32002
Une preuve de concept pour la vulnérabilité git CVE-2024-32002
 pvharmo2/gha-lab-8aba6b05dc
Laboratoire de recherche en sécurité reproduisant la CVE-2026-45132 (requête pwn via injection de chart-name dans pull_request_target dans…
 vladimir-tokarev-cyera/llama-cpp-security-patches
Correctifs de sécurité pour les vulnérabilités non corrigées de llama.cpp (CVE-2026-43626 à CVE-2026-43632) — Cyera Research
 owasp/agent-skills-security-standard
Norme de sécurité pour les compétences des agents, fournissant des directives et des bonnes pratiques pour sécuriser les agents autonomes pilotés par…
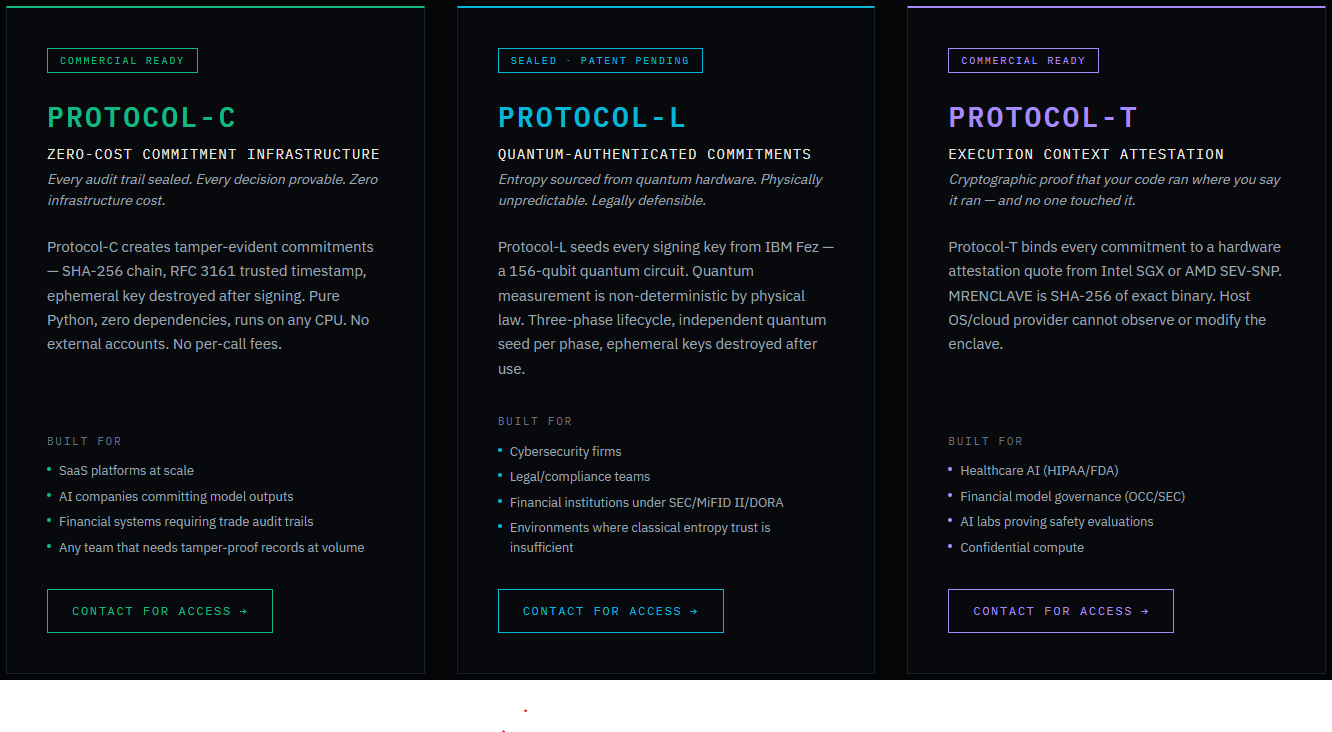 aetherai3/aether-protocol-p
Implémentation fonctionnelle : identités éphémères vérifiées cryptographiquement pour l'authentification des décisions IA — CVE-2025-59536 (Brevet en…
 shivang0/guardmodel
GitHub Action qui analyse les fichiers de modèles ML pour détecter les codes malveillants et les vulnérabilités de sécurité
 pvharmo2/gha-lab-fb6df3d456
# Laboratoire de recherche en sécurité autorisé reproduisant CVE-2025-46820 (GHSA-cwj7-6v67-2cm4) : GITHUB_TOKEN persisté dans des artefacts CI…
 katekeiroz-dev/golang-x-text
golang.org/x/text v0.33.0 backport de CVE-2026-56852 (GO-2026-5970) pour Go 1.24
 daanixpl/nureaper
Scanner Nuget
 pvharmo2/gha-lab-f894926966
# Laboratoire de reproduction autorisé pour la recherche en sécurité — CVE-2025-54415 (GHSA-g5hx-xv45-9whg) : instantané de astronomer/dag-factory à…
 namegabevictoire01-sys/cs50-cybersecurity-final-project
# Projet final de cybersécurité CS50 - Analyse de CVE-2024-3094
 atorralba/cve-2021-30005-poc
Preuve de concept démontrant l'exécution arbitraire de commandes via des scripts d'activation d'environnement virtuel malveillants dans PyCharm avant…
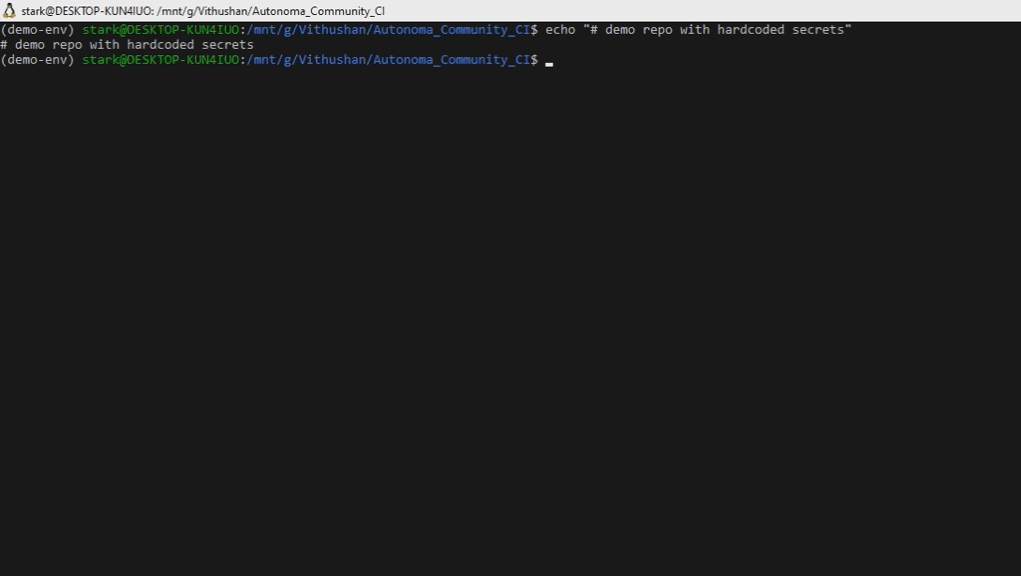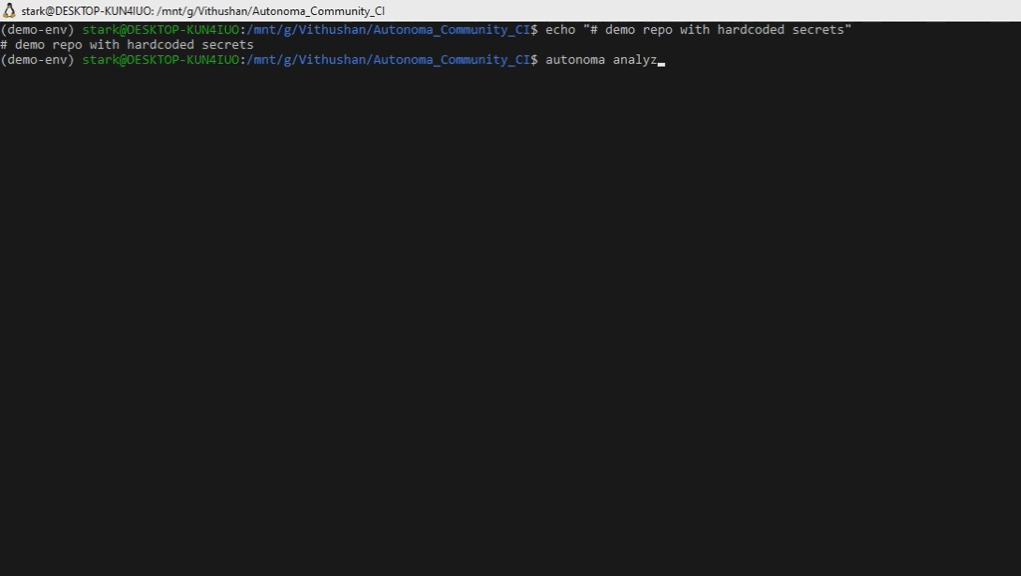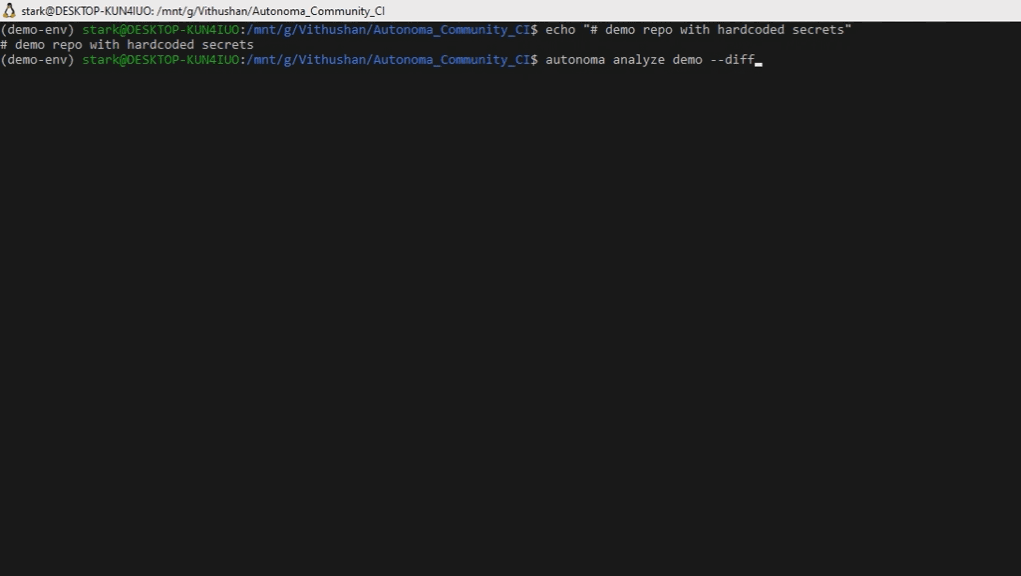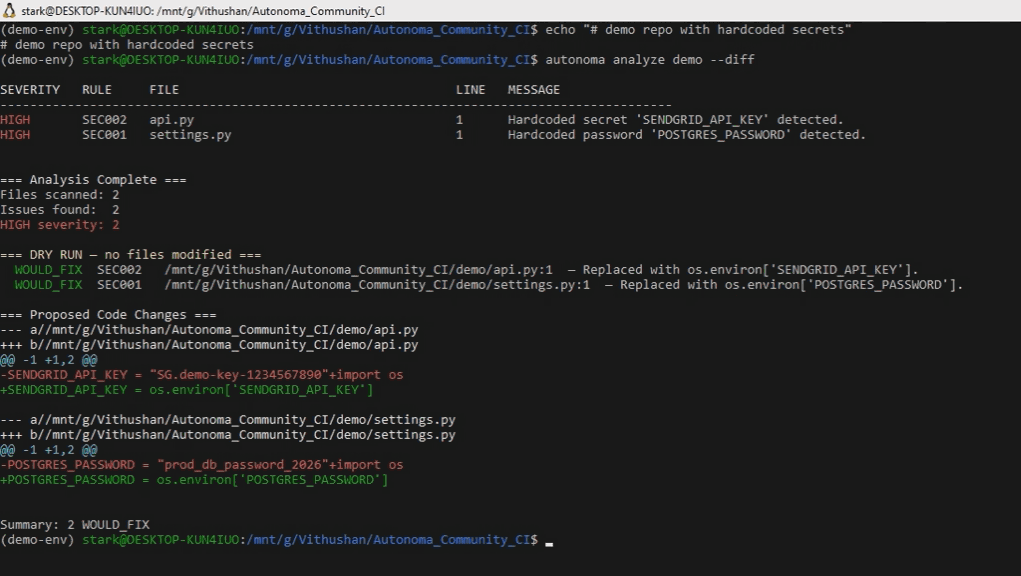 vihaaninnovations/autonoma
Détecte et corrige automatiquement les secrets codés en dur dans les dépôts Python — refuse lorsque la correction pourrait casser votre code
 soemoescode/guardskill
Scanner en lecture seule de ce qui permet à un dépôt d'exécuter du code dans un agent de codage (Claude Code, Codex, Cursor, Copilot) : paramètres…








