
 #1
Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.
Recommandé par Kitploit
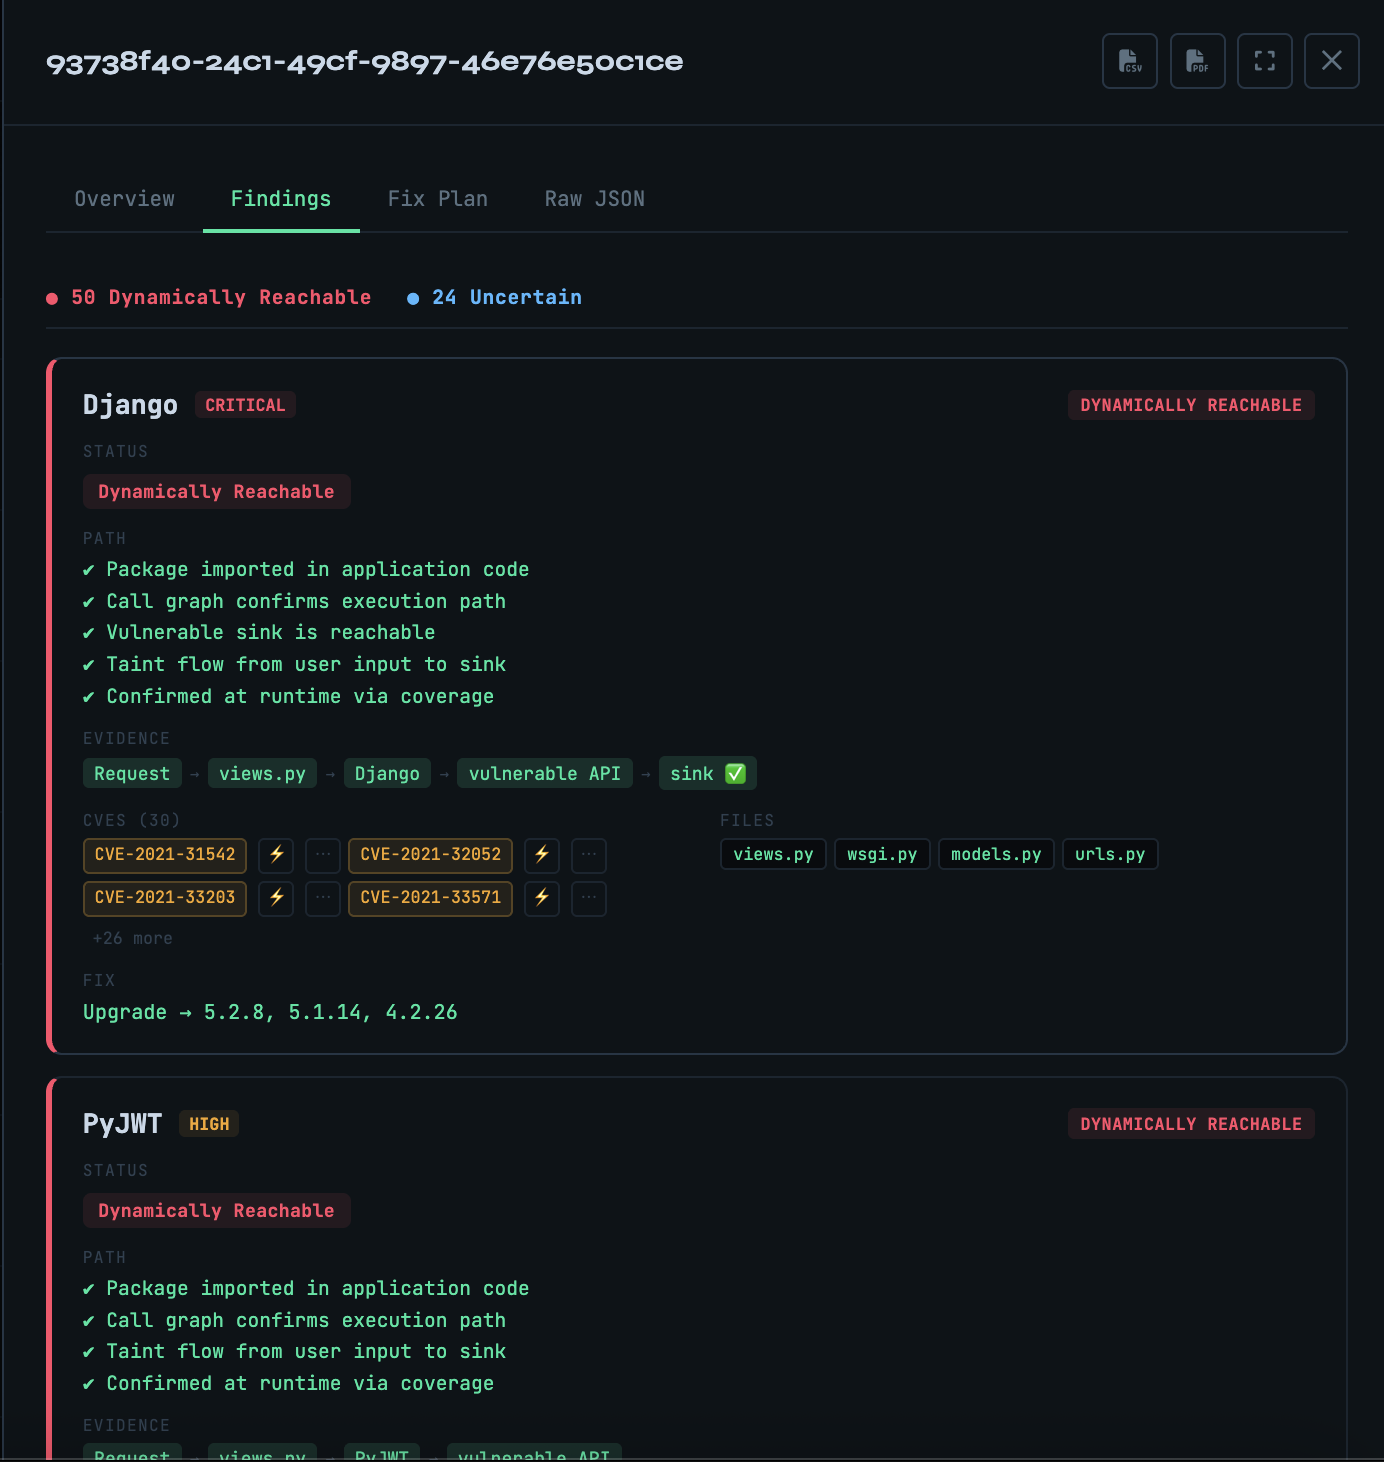
 owasp/vulnreach
SCA conscient du runtime — prouve quelles CVE sont réellement accessibles, pas seulement installées.
 owasp/wrongsecrets-binaries
Code source des binaires de OWASP WrongSecrets
 synacktiv/gh-hijack-runner
Un script Python permettant de créer un faux runner GitHub et de détourner les jobs de pipeline afin de divulguer les secrets CI/CD.
 mubix/find-wsus
Aide les défenseurs à trouver leurs configurations WSUS à la suite de CVE-2025-59287
 eskatos/creadur-rat-gradle
Apache RAT (Release Audit Tool) Gradle Plugin
 owasp/fiasse
Un cadre pour l'intégration de la sécurité applicative dans le génie logiciel (FIASSE) utilisant le modèle d'ingénierie logicielle sécurisable (SSEM)
 robert-auger/safer-dependencies
Couche de sécurité automatisée des dépendances pour les assistants de codage IA qui audite les packages pour les CVEs, les typosquats, l'abandon, les…
 safeagent-beihang/clawguard
Toolkit de sécurité pour agents IA d'entreprise offrant un audit préalable, un durcissement de configuration, une détection des menaces en temps réel…
 owasp/owasp-aibom
Projet OWASP définissant une norme de nomenclature de l'IA (AIBOM) pour documenter les composants d'IA/ML, les dépendances et les risques liés à la…
 ntanwir10/guardscan
100% gratuit et open source • Analyse de sécurité axée sur la confidentialité et CLI de revue de code IA
 amalmurali47/hook
Hameçon pour le PoC d'exploitation de CVE-2024-32002
 adamsjack711-ux/pkgxray
Sécurité pré-installation pour agents IA, paquets npm et serveurs MCP. Analyse statique locale sans dépendance ; les analyses normales n'exécutent…
 murphysecurity/libwebp-checker
Un outil pour trouver des libwebp vulnérables (CVE-2023-4863)
 ransomleak/training-application-security
Formation interactive à la programmation sécurisée avec des exercices SCORM pratiques couvrant les vulnérabilités web et API du Top 10 OWASP,…
 afine-com/glassworm-hunter
Détecte les payloads d'attaque de la chaîne d'approvisionnement GlassWorm en analysant les extensions VS Code, les packages npm/PyPI et les dépôts…
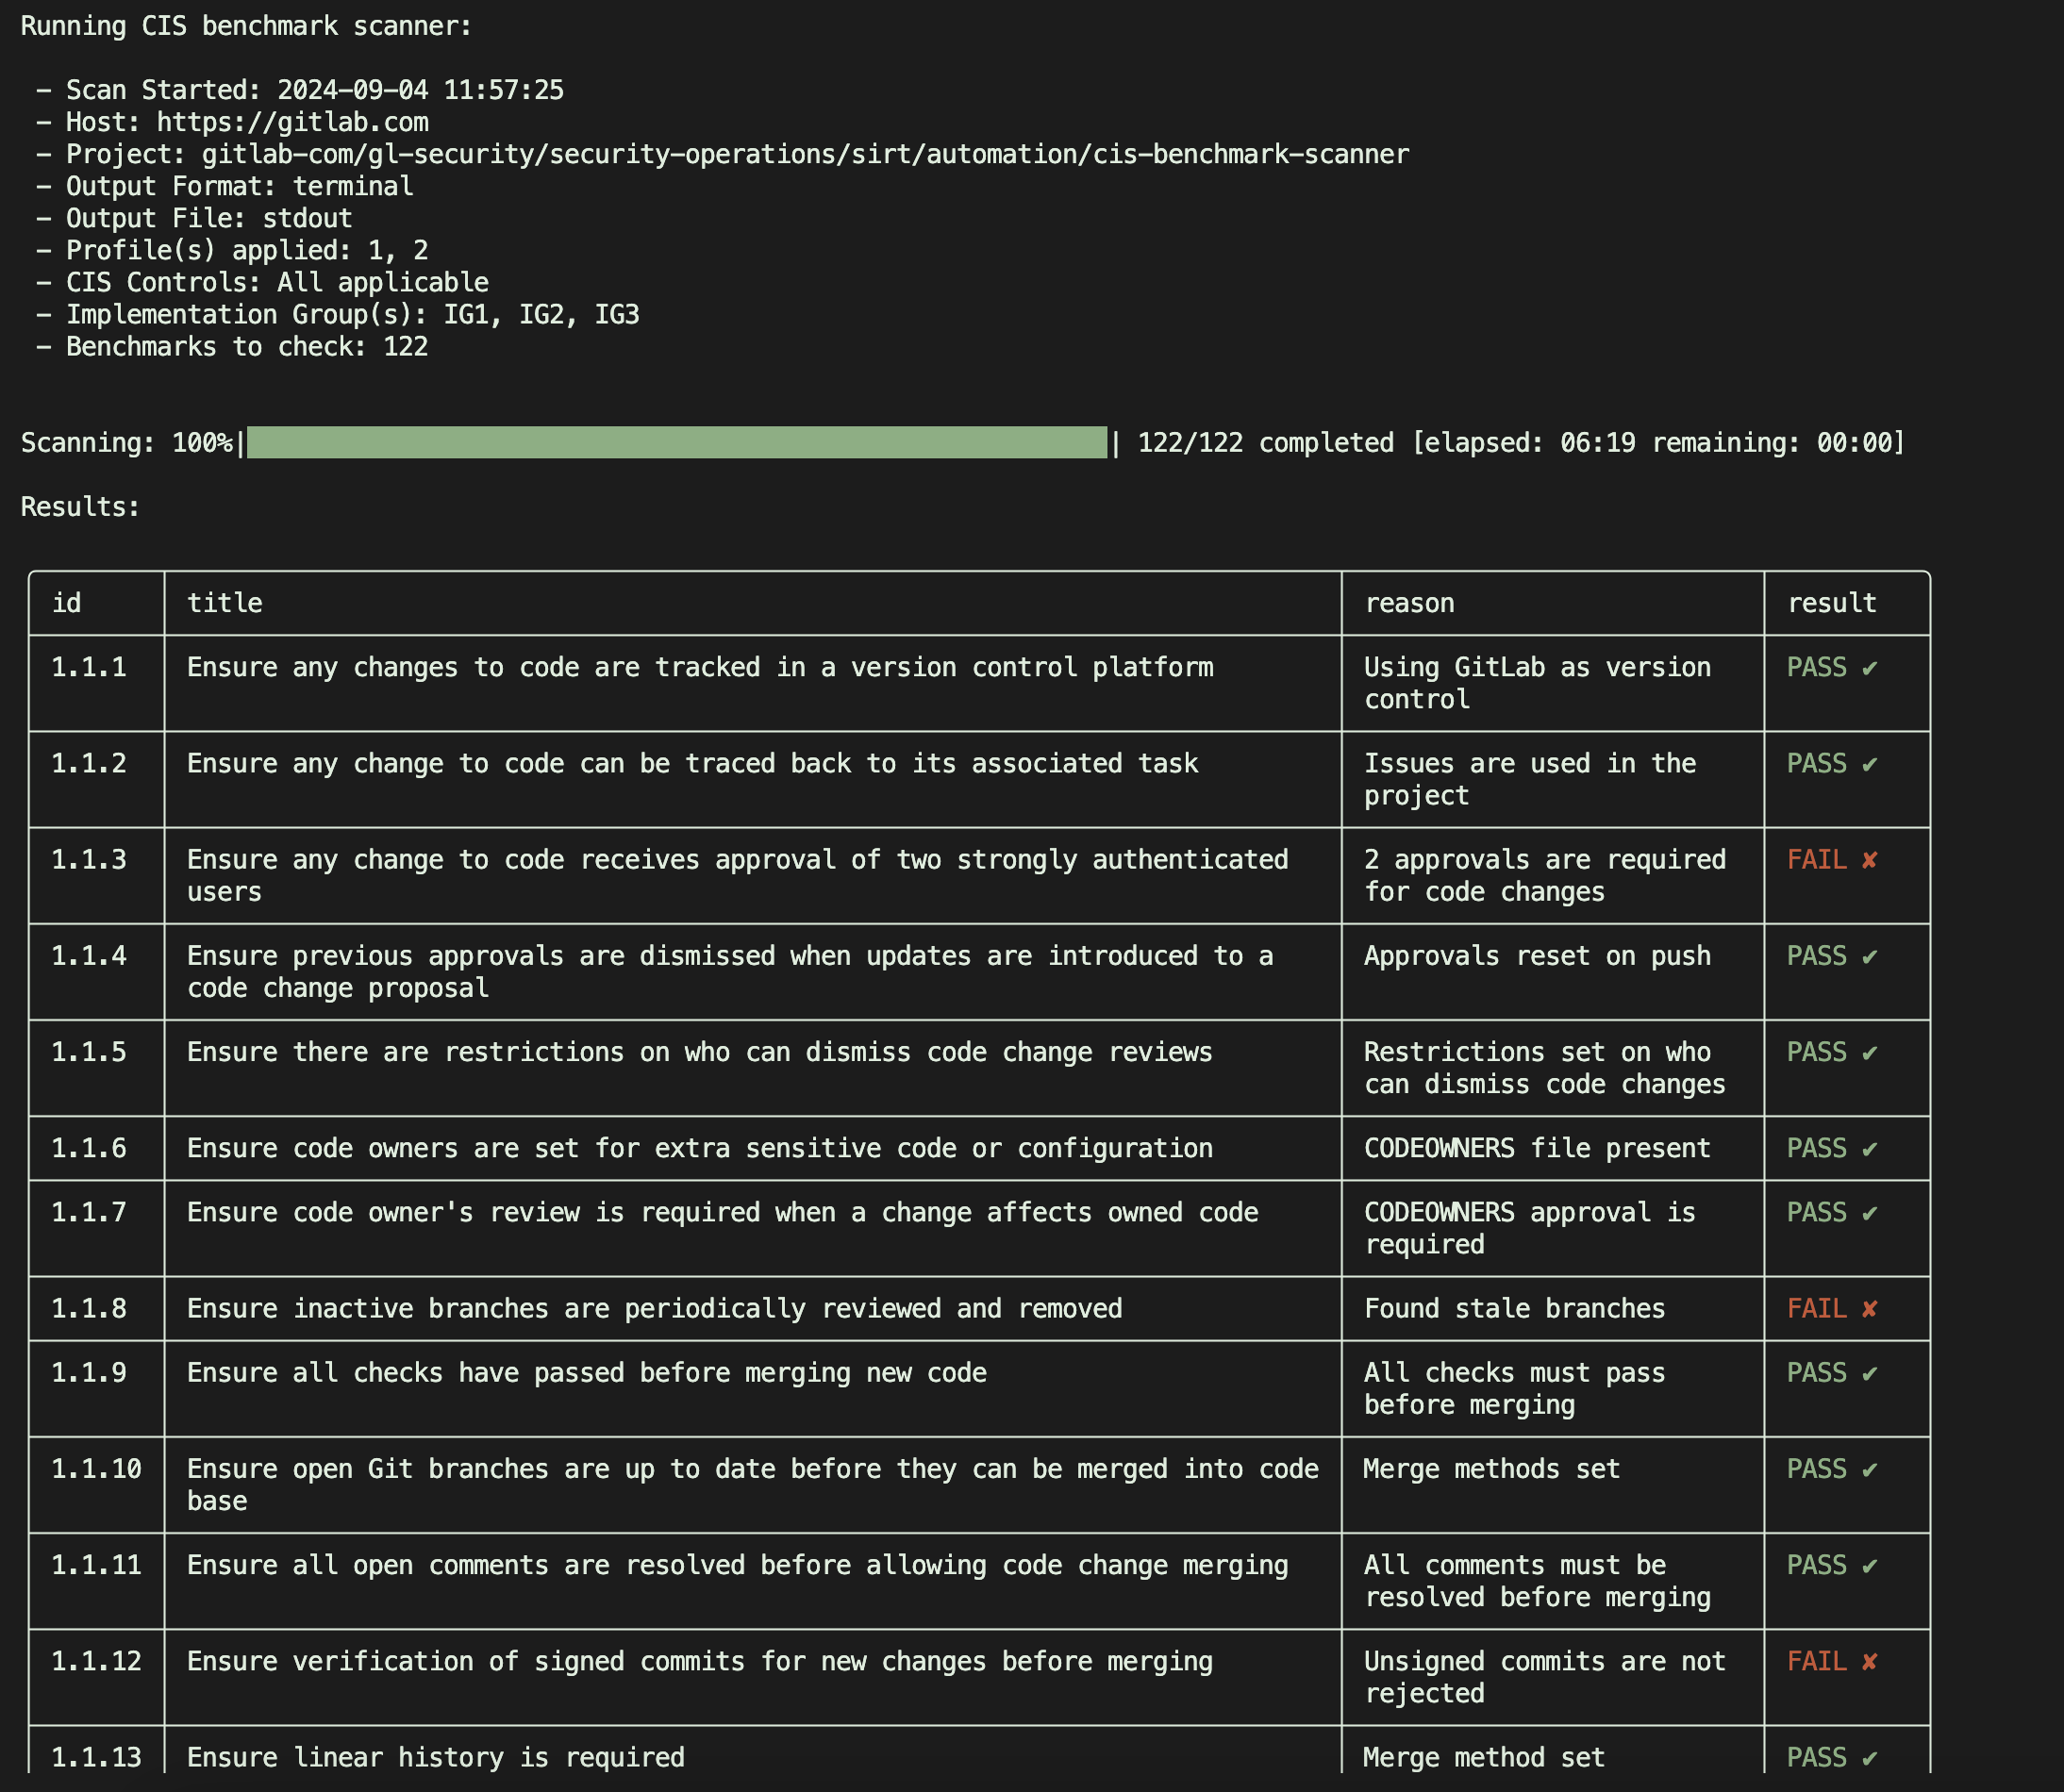
 gitlab-security-oss/cis/gitlabcis
Audite les projets GitLab par rapport au CIS GitLab Benchmark via des vérifications d'API en lecture seule, générant des rapports JSON sur la…
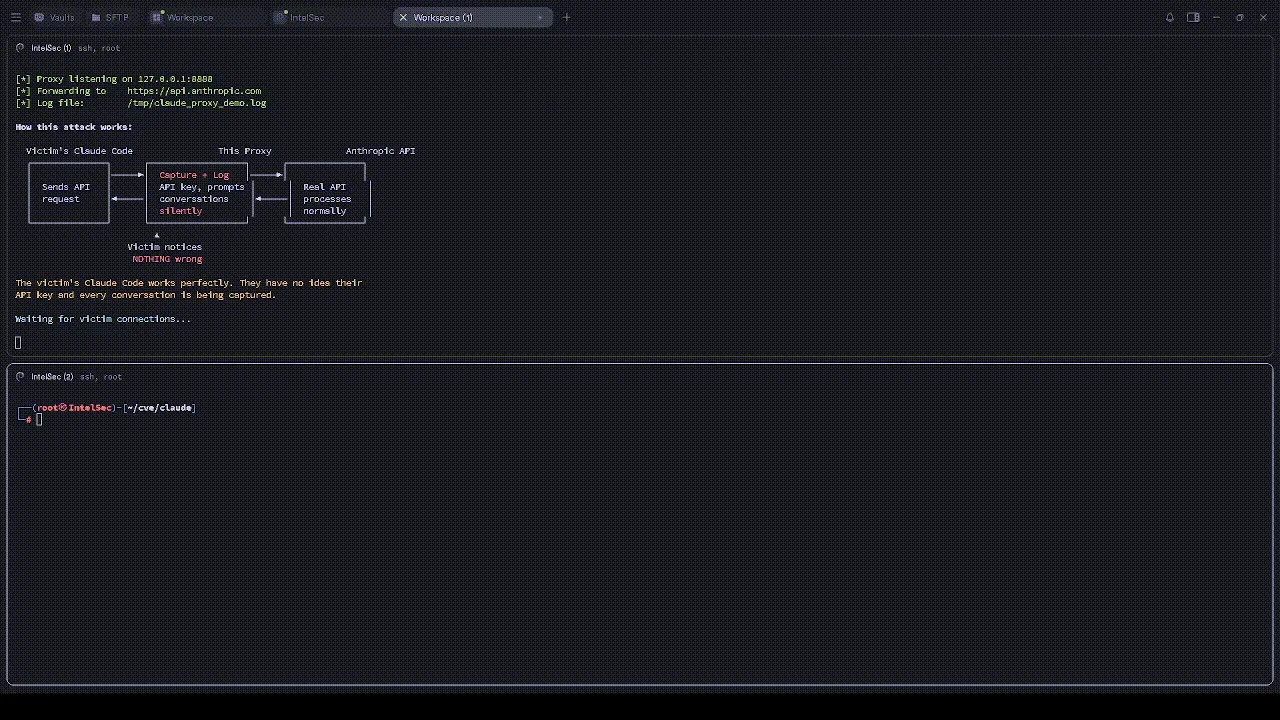 atiilla/cve-2026-21852-poc
Démo pédagogique de trois vulnérabilités de Claude Code (contournement de hooks, injection MCP, exfiltration de clés API) avec serveur attaquant,…
 simplylu/cve-2021-42694
Générez des fichiers malveillants en utilisant l'attaque homoglyphique récemment publiée (CVE-2021-42694)








