
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Sécurité de la Chaîne Logistique — Page 3 | Kitploit
Catégories

Sécurité de la Chaîne Logistique

Outils d'analyse des dépendances, génération SBOM, intégrité des paquets et risque de la chaîne logistique.

Recommandé par Kitploit

Meilleurs outils

10 sélectionnés
osv-scanner preview#1

osv-scanner

GitHubgoogle/osv-scanner
10.8kil y a 16h 30m
trivy preview#2

trivy

GitHubaquasecurity/trivy
37.4kil y a 1 jour
grype preview#3

grype

GitHubanchore/grype
12.7kil y a 1 jour
syft preview#4

syft

GitHubanchore/syft
9.7kil y a 1 jour
scorecard preview#5

scorecard

GitHubossf/scorecard
5.6kil y a 4 jours
cosign preview#6

cosign

GitHubsigstore/cosign
6.2kil y a 16h 56m
in-toto preview#7

in-toto

GitHubin-toto/in-toto
1.1kil y a 1 mois
python-tuf preview#8

python-tuf

GitHubtheupdateframework/python-tuf
1.7kil y a 9 jours
securesystemslib preview#9

securesystemslib

GitHubsecure-systems-lab/securesystemslib
54il y a 3 jours
dependency-track preview#10

dependency-track

GitHubdependencytrack/dependency-track
4.1kil y a 20h 20m
Plus récentsPertinencePlus populairesMis à jour récemment
808 résultats
sast preview

sast

GitHubvulnz/sast

Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…

defensive-toolsstatic-analysisvulnerability-scanners+9
2il y a 12 jours
DockSec preview

DockSec

GitHubowasp/docksec

Scanner de sécurité Docker alimenté par l'IA qui explique les vulnérabilités en langage clair. Un projet de laboratoire OWASP.
static-analysisvulnerability-scannerscontainer-security+5
465il y a 11 jours
osv.dev preview

osv.dev

GitHubgoogle/osv.dev

Base de données open source de vulnérabilités et service de triage.
vulnerability-scannersvulnerability-analysisdevsecops+2
2.9kil y a 9h 29m
Log4j-Updater preview

Log4j-Updater

GitHubvinnimarcon/log4j-updater

Script Bash de mise à jour de Log4J permettant d'automatiser le processus de mise à jour du framework sur de nombreuses machines et de prévenir la…
general-purpose-utilitiesvulnerability-analysisscripting-automation+3
2il y a 4 ans
halo-record preview

halo-record

GitHubbkuan001/halo-record

Pistes d'audit inviolables pour agents d'IA : Runtime Records chaînés par hachage, sans dépendance, vérifiables par tous.

forensicssupply-chain-securityincident-response+1
63il y a 19 jours
nono preview

nono

GitHubnolabs-ai/nono

agent runtime security - zero trust, zero setup, zero latency agent sandboxing
container-securitycode-analysisconfiguration-auditing+8
3.6kil y a 1 jour
SBOM-VEX-Taint-Analysis preview

SBOM-VEX-Taint-Analysis

GitHubowasp/sbom-vex-taint-analysis

Pipeline automatisé SBOM-to-VEX utilisant un système d'IA multi-agent sécurisé pour analyser les CVE, raisonner sur l'exploitabilité et générer des…

vulnerability-analysissupply-chain-securitypapers-research+3
2il y a 3 mois
training-application-security preview

training-application-security

GitHubransomleak/training-application-security

Formation interactive à la programmation sécurisée avec des exercices SCORM pratiques couvrant les vulnérabilités web et API du Top 10 OWASP,…
web-application-exploitationweb-securitypenetration-testing+7
18il y a 1 mois
ws4-secure-design-agentic-systems preview

ws4-secure-design-agentic-systems

GitHubcosai-oasis/ws4-secure-design-agentic-systems

Dépôt pour CoSAI Workstream 4, Motifs de conception sécurisés pour les systèmes agentiques
cloud-securitythreat-intelligenceidentity-access-management+6
126il y a 7 jours
wraithwall-toolkit preview

wraithwall-toolkit

GitHubniffyhunt/wraithwall-toolkit

Outils d'ingénierie de tromperie issus d'une plateforme de production qui transforme le trafic d'attaquants en direct, les jetons canaris de chaîne…
defensive-toolsinformation-gatheringcryptography+4
il y a 15 jours
cyclonedx-cli preview

cyclonedx-cli

GitHubcyclonedx/cyclonedx-cli

CLI pour la génération, l'analyse, la fusion, le diffing, la validation, la signature et la conversion de SBOM CycloneDX dans les formats JSON, XML,…
defensive-toolscryptographydevsecops+2
551il y a 3 mois
fickling preview

fickling

GitHubtrailofbits/fickling

Un décompilateur de pickling Python et un analyseur statique

static-analysisvulnerability-analysiscode-analysis+5
676il y a 21h 41m
ndaal_public_SBOM_Auditor preview

ndaal_public_SBOM_Auditor

GitLabvpierre/ndaal_public_sbom_auditor

Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
defensive-toolsioc-managementstatic-analysis+7
il y a 1 jour
skulto preview

skulto

GitHubasteroid-belt/skulto

Outil hors ligne et axé sur la sécurité pour synchroniser et gérer les compétences des agents.
vulnerability-analysisscripting-automationsecurity-virtualization+3
51il y a 1 mois
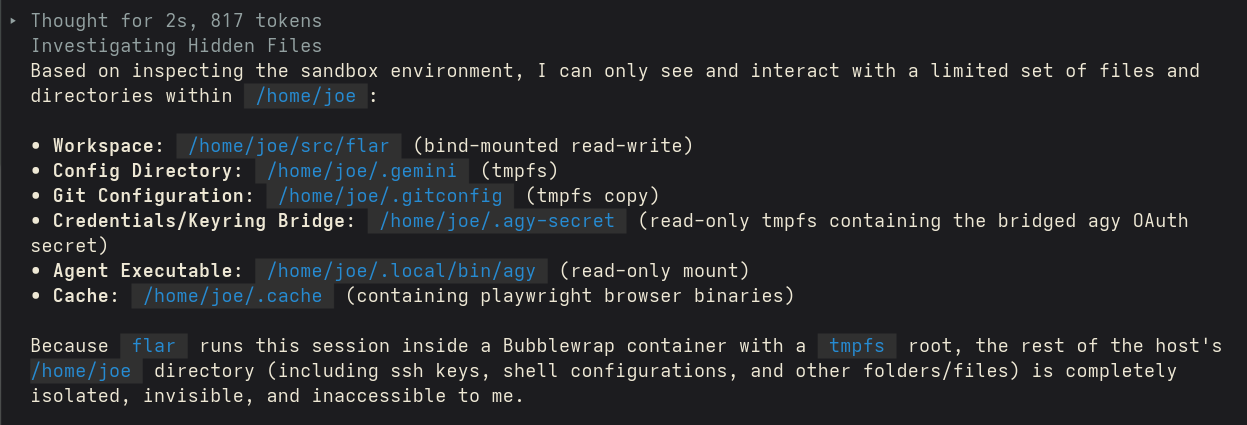
flar preview

flar

GitHubswelljoe/flar

Outil CLI léger qui exécute des agents de codage IA dans des sandboxes Bubblewrap isolées avec une isolation stricte du système de fichiers, du…
privilege-escalationcontainer-securityids-ips-evasion+5
51il y a 2 mois
CVE-2026-1122-IoT-Firmware-Update-Signature-Bypass-via-Low-Order-Point-Injection preview

CVE-2026-1122-IoT-Firmware-Update-Signature-Bypass-via-Low-Order-Point-Injection

GitHubgeorge0papasotiriou/cve-2026-1122-iot-firmware-update-signature-bypass-via-low-order-point-injection

Démontre le contournement de signature Ed25519 (CVE-2026-1122) via l'injection de points d'ordre faible, forgeant des mises à jour de firmware IoT…

embedded-systems-securityiot-securityvulnerability-analysis+4
il y a 2 mois
ApplicationInspector preview

ApplicationInspector

GitHubmicrosoft/applicationinspector

Un analyseur de code source conçu pour mettre en évidence des fonctionnalités intéressantes et d'autres caractéristiques afin de répondre rapidement…

static-analysisstatic-code-analysisvulnerability-analysis+3
4.4kil y a 1 mois
TriSuElla-AIDLCA-Framework preview

TriSuElla-AIDLCA-Framework

GitHubowasp/trisuella-aidlca-framework

Framework LLMSecOps régi par des politiques fournissant une analyse SAST basée sur l'AST, une détection de secrets, des contrôles de chaîne…


static-code-analysisvulnerability-analysiscode-analysis+7
3il y a 1 mois
Précédent1234…45Suivant








