
 #1
Outils pour la décompilation, le désassemblage et la compréhension des mécanismes internes des malwares et des binaires complexes.
Recommandé par Kitploit

 florentineprinzessinzusachsen/badbox-h713-projector
Guide d'analyse et de nettoyage du malware BadBox sur les projecteurs Android Allwinner H713 : accès ADB, preuve d'infection, sauvegarde du firmware,…
 clearbluejar/cve-2024-20696
Banc de test pour la vulnérabilité RCE CVE-2024-20696 de Windows libarchive, permettant l'analyse binaire et les tests d'exploitation de…
 gmh5225/driver-kaldereta
Pilote en mode noyau non signé qui effectue des modifications de mémoire
 jacobsoo/malconfig
Cela fait partie d'un module pour le framework que je développe constamment. Actuellement, seules les informations du C2 sont divulguées ici.
 forentfraps/pe-signgen
Génération universelle de signatures pour toute fonction système de toutes les builds Windows à l'aide de Winbindex
 qbnasasn/google-tensor-chips
Google Tensor Craque
 gmh5225/dsark64
Preuve de concept BYOVD exploitant le pilote DsArk64.sys signé WHQL pour la terminaison de processus en ring-0 et la lecture/écriture du noyau via…
 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Rétro-ingénierie de Vidar Stealer : des chaînes en mémoire obfusquées à l'injection de processus Chrome, à l'exécution de JS malveillant et au…
 ggfuchsi-oss/lg-webos-kexec
Démarre un noyau Linux personnalisé sur les téléviseurs LG webOS rootés via kexec, avec prise en charge du watchdog SoC rétro-ingénieré, des payloads…
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
Rétro-ingénierie d'Amadey Loader avec x64dbg : résolution dynamique des API, élévation des privilèges de jeton, hooks de keylogger, capture du…
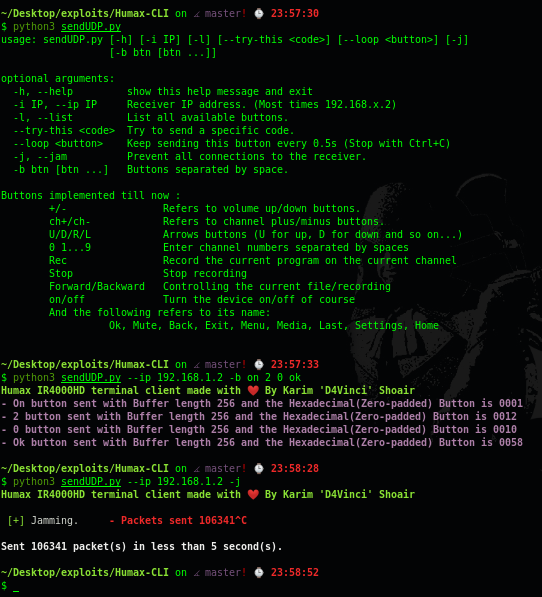 d4vinci/humax-cli
Un client terminal non officiel pour Humax IR4000HD avec des fonctionnalités améliorées.
 neurosaki987/qvm-tool
Boîte à outils d'analyse statique et de récupération de structure pour les images PE protégées par ACE .qvm0
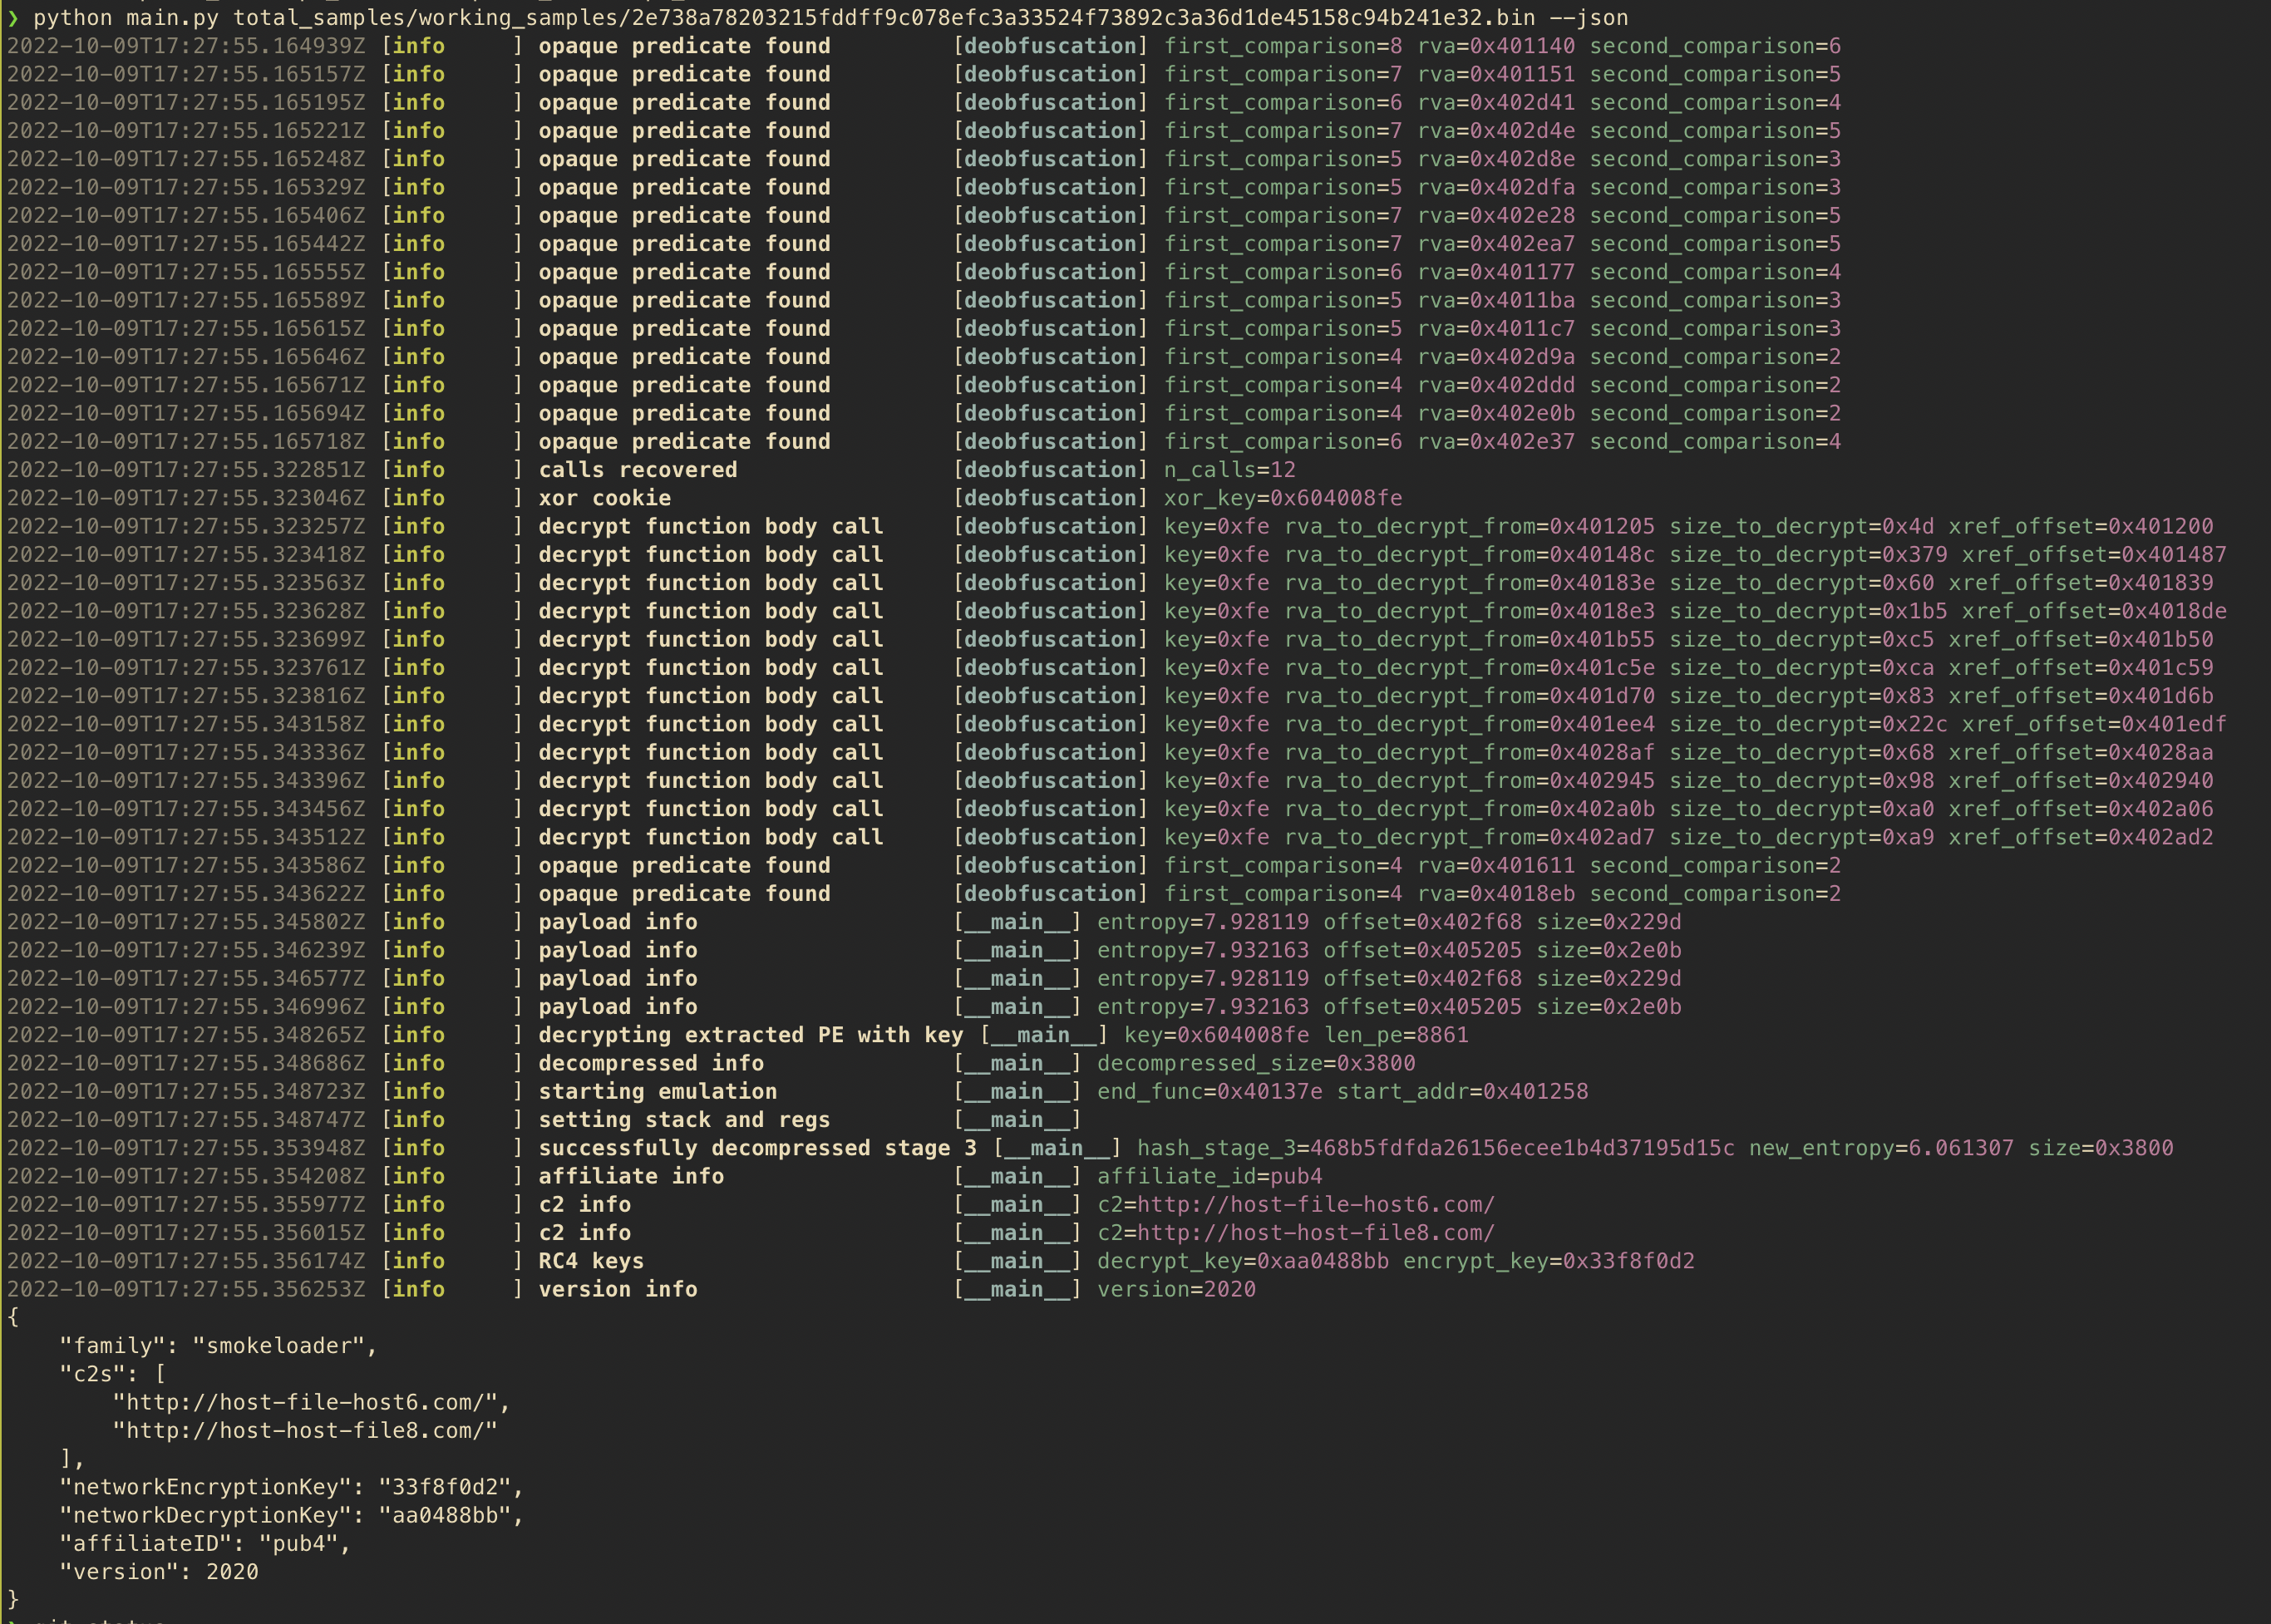 myrtus0x0/smoke_conf_extract
Extracteur statique de configuration pour les échantillons SmokeLoader qui désobfusque, dépaquette et émule les routines protégées afin de récupérer…
 dump-guy/powershell-tools
Collection de quelques outils faciles à utiliser - en PowerShell.
 luftwaffe66/gobfuscator
Obfusque le code source Go via un chiffrement de chaînes AES-256 avec déchiffrement à l'exécution, un renommage des identifiants et une suppression…
 chenaotian/cve-2021-3156
CVE-2021-3156 POC, Docker et compte rendu d'analyse
 sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
Preuve de concept d'évasion du moteur de rendu Chrome V8 en chaîne exploitant quatre CVE : corruption de Float64Array, écrasement Wasm, reciblage de…








