sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
Preuve de concept d'évasion du moteur de rendu Chrome V8 en chaîne exploitant quatre CVE : corruption de Float64Array, écrasement Wasm, reciblage de navigation de popup et mauvaise attribution d'activation.

Parler d'une galère monumentale pour exfiltrer un chemin hors du renderer.
550 mg de caféine et à parcourir les CVE de Chrome toute la nuit, vous aussi vous pouvez vous échapper du renderer.
Float64Array pour une lecture/écriture dans la V8-cage.Autres notes :
Chipset :
python3 run.py vulnerable
python3 run.py fixed --attempts 1
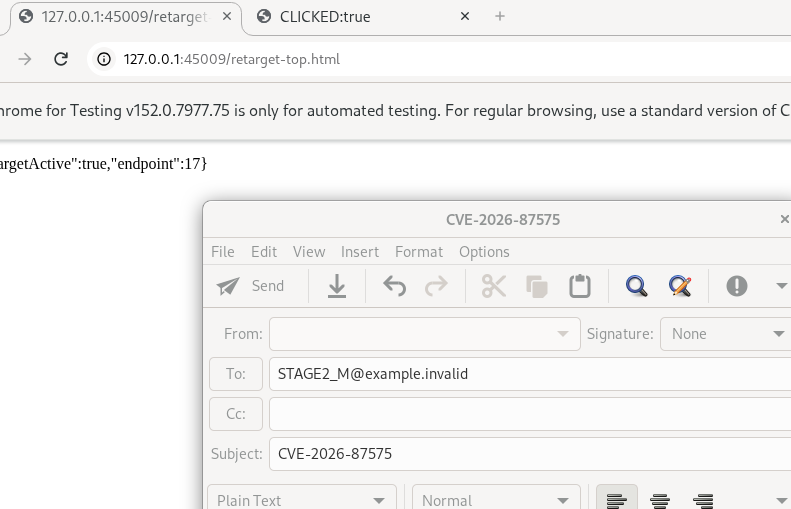
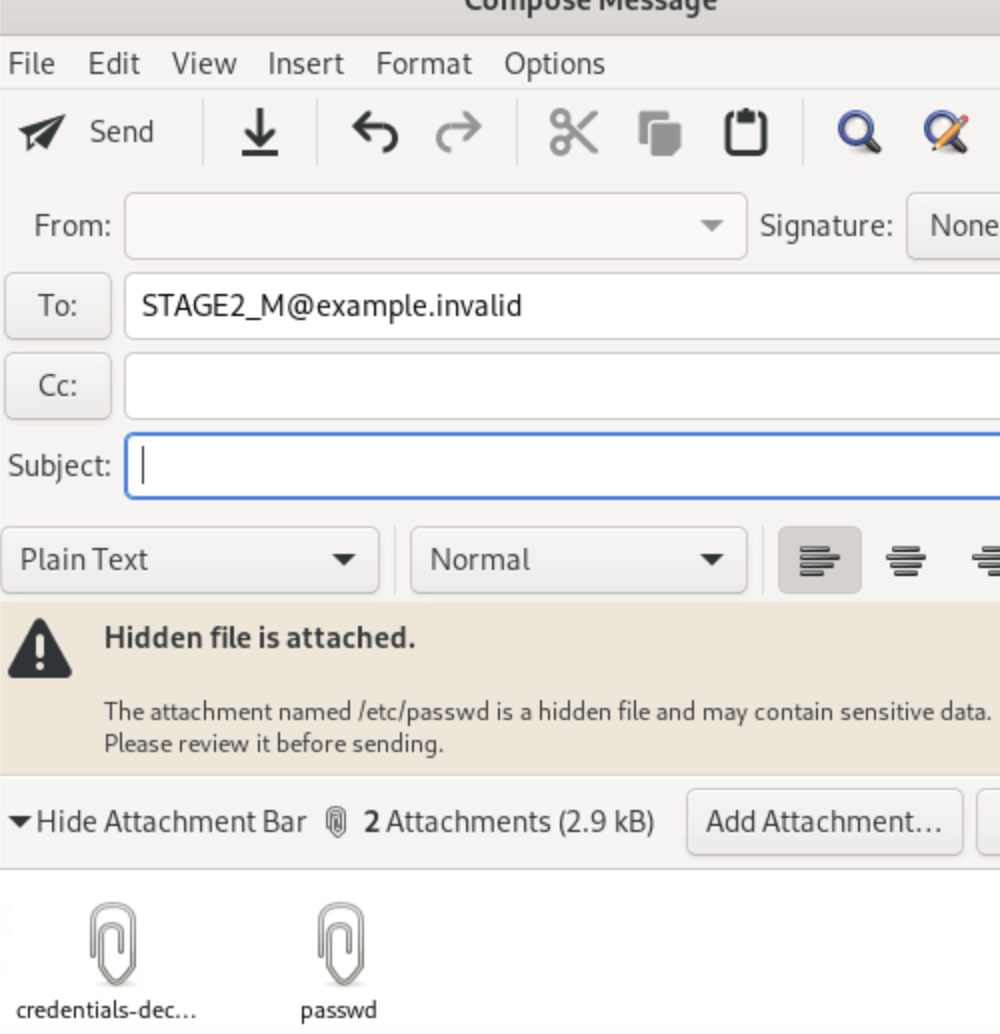
Il y a aussi un 0-day dans Evolution et vous pouvez simplement ajouter des fichiers à un email que vous vous envoyez