
 #1
Outils pour la décompilation, le désassemblage et la compréhension des mécanismes internes des malwares et des binaires complexes.
Recommandé par Kitploit
 backdoorskid/win-def-clickfix
Un scanner qui estime si Microsoft Defender est susceptible de signaler une commande comme ClickFix.
 gmh5225/obs-graphics-hook32-hook
Démontre le hooking du pointeur D3D9 Present de OBS graphics-hook32.dll pour obtenir un rendu à l'épreuve de la diffusion qui échappe à la détection…
 gmh5225/ollytlscatch
Plugin OllyDbg qui intercepte et extrait le trafic en clair TLS/SSL pendant les sessions de débogage, facilitant l'ingénierie inverse et l'analyse de…
 minglink/dsh-infinite-gen-5
Outil de rétro-ingénierie DeepSeek v4.1 flash (génération infinie) N'hésitez pas à ajouter une Star ⭐ et à proposer vos améliorations au projet
 ejfkdev/pycdc
Décompiler et désassembler le bytecode Python (.pyc/.pyo) pour le restaurer en code source lisible. Prend en charge Python 2.0 - 3.15 (CPython, PyPy…
 1llu50ry/mcp-gamehacking
Serveur MCP exposant une base de connaissances de plus de 4 100 compétences en game-hacking et rétro-ingénierie, avec archives de sources, agents…
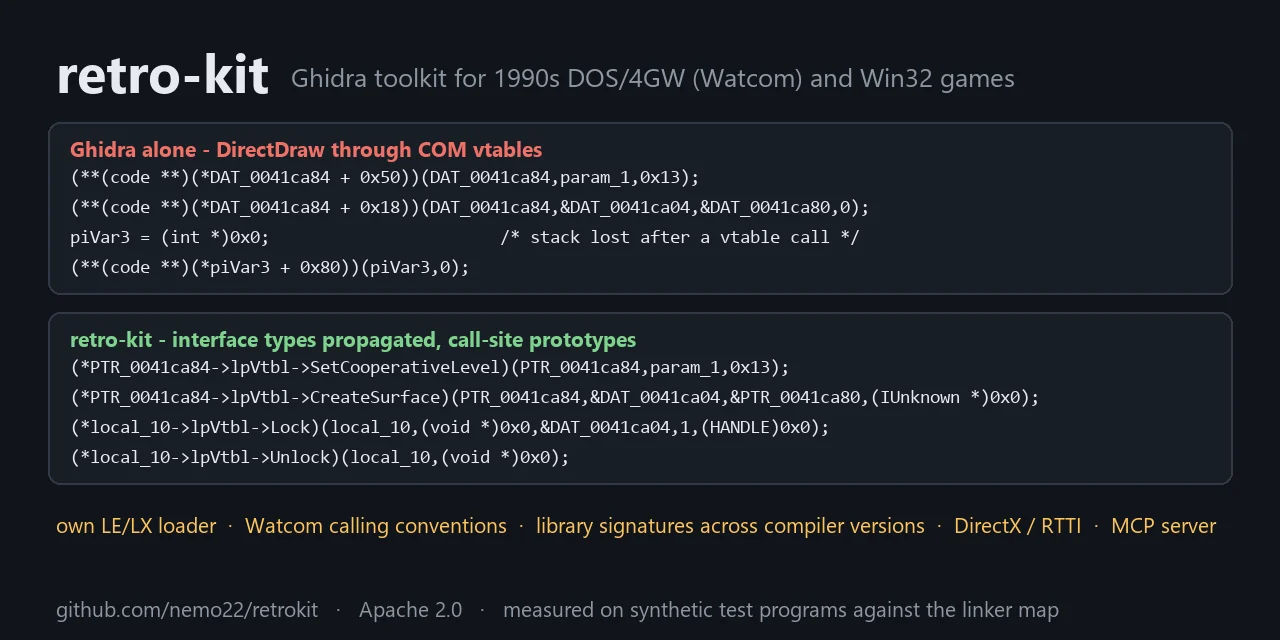 nautilusbits/retrokit
Boîte à outils Headless-Ghidra pour l'ingénierie inverse des jeux DOS 32 bits et Win32 (1993-2010) : chargeur LE/LX propre, conventions d'appel…
 mr-wolf-is-me/ida-processor-modules
Modules de processeur IDA Pro ajoutant la prise en charge du désassemblage pour des architectures CPU, DSP et GPU peu courantes, notamment XMOS…
 pepsipu/ns2jb
Démonstration de jailbreak en console qui exécute des fonctions natives au sein du processus du système de fichiers de la Switch 2 via SmileBASIC,…
 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Rétro-ingénierie de Vidar Stealer : des chaînes en mémoire obfusquées à l'injection de processus Chrome, à l'exécution de JS malveillant et au…
 cookiengineer/actual-php2shell
🤖 Non, il existe un moyen simple d'exploiter cette vulnérabilité ! (vibecodé pour prouver un point)
 yuatemycat/superghidra
Suite d'accélération GPU et d'architecture Ghidra hautes performances : codec B-Tree LZ4/Zstd, démon persistant sans verrou, scanner WGPU ARM64,…
 eset/malware-research
Code écrit dans le cadre de nos diverses enquêtes sur les logiciels malveillants
 gmh5225/no-access-protection-x86
Il chiffre la section de texte et définit la protection sur NO_ACCESS.
 gmh5225/ntstrace
Traceur d'appels système basé sur frida-stalker sous Windows (x64).
 giveen/decomp.anything
fork de decomp.wtf : correspondance PE Windows, chaînes d'outils MinGW/clang-cl et pont REA MCP optionnel
 r3n3r0/cve-2026-0006-step-2
Package de recherche démontrant une chaîne ROP assistée par fuite dans Android media.swcodec via le débordement de tas du décodeur APV CVE-2026-0006,…
 maoabc/nmmp
Utilisé pour protéger le fichier android classes.dex








