
 #1
Outils pour la décompilation, le désassemblage et la compréhension des mécanismes internes des malwares et des binaires complexes.
Recommandé par Kitploit
 qingizi7/cve-2025-21479_iqooneo8
Exploit local root pour CVE-2025-21479 (Adreno KGSL) sur iQOO Neo8 (SM8475) - accès r/w à la mémoire physique, désactive SELinux, ouvre un shell root
 bytev0rtex/cve-2026-65330
Preuve de concept pour un contournement du diversificateur PAC corrigé dans le gestionnaire setxattr de tmpfs sur iOS 26.6, démontrant…
 exifdev/prineo_re
Rétro-ingénierie du moteur qui alimente les jeux PriPara sur arcade.
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | Vulnérabilité de nom d'utilisateur et mot de passe FTP codés en dur dans mySCADA myPRO 7
 devrodt2/cve-2026-28609-matroska-pcm-oob
Preuve de concept et harnais de reproduction instrumenté pour CVE-2026-28609, une écriture hors limites dans MatroskaExtractor d'Android, exploitable…
 vl4dr/cve-2024-42642
Exploits de preuve de concept pour trois vulnérabilités dans le mécanisme de mise à jour du firmware du SSD Crucial MX500, permettant des…
 synacktiv/toy-wasm-symbexp
Un moteur d'exécution symbolique jouet, accompagnant l'article de blog ...
 xv4l3x/hermit
Inspecte, décompile et applique des correctifs structurels au bytecode Hermes (HBC) des applications React Native, avec un REPL de style GDB, un CFG,…
 werew/qsynth-artifacts
Jeux de données de référence et artefacts de synthèse pour QSynth, contenant des fonctions C obfusquées par Tigress, des binaires x86_64, des traces…
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, double libération, grooming du tas, ROP, fragmentation SKF, exploit Windows, anti-débogage, obfuscation,…
 matthw/malware_analysis
Boîte à outils Python pour l’analyse de malwares, conçue pour inspecter les fichiers suspects et extraire les indicateurs de compromission pour les…
 calligraf0/cve-2024-0311
Preuve de concept d'exploitation pour CVE-2024-0311 contournant la politique de Skyhigh Client Proxy via injection de processus et manipulation de…
 kaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis
Analyse de rétro-ingénierie de Formbook, un info-stealer qui utilise la manipulation d'assembly .NET et le déchiffrement XOR. Charge utile complète…
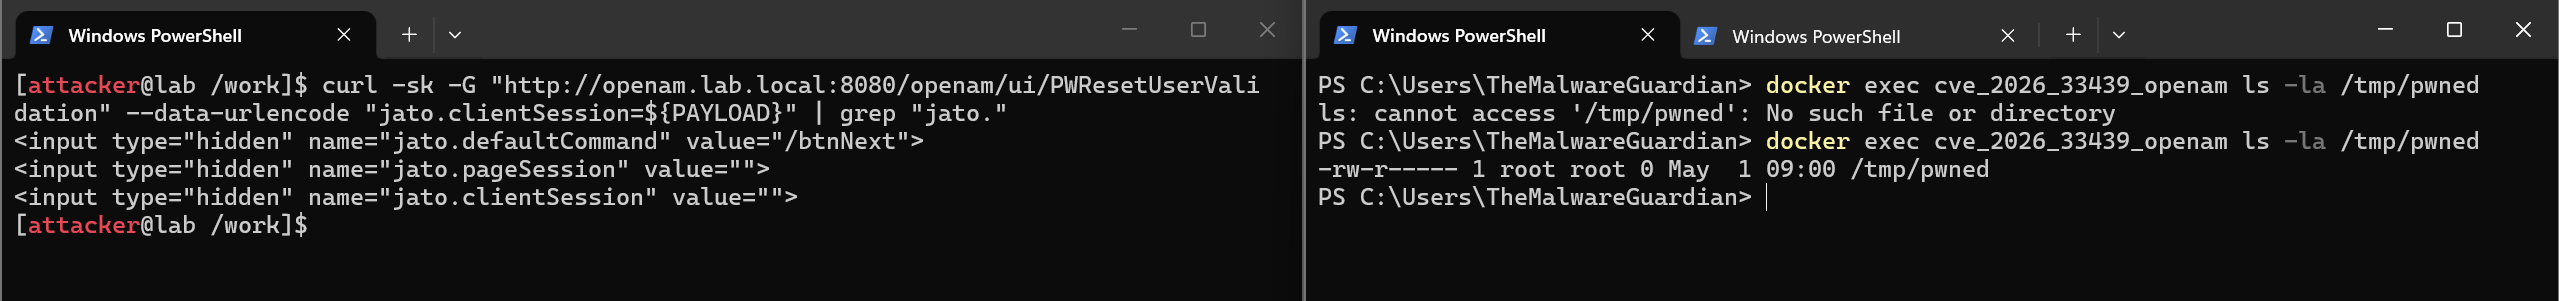 themalwareguardian/cve-2026-33439
Première implémentation d'exploit partagée publiquement pour CVE-2026-33439 (RCE OpenAM avant authentification via la déserialisation de…
 habanada/nativemirror
Native Delphi implementation of PE-sieve functionality with a reusable library, CLI, and PE-sieve-compatible DLL for HollowsHunter integration.
 become-illusory/cve-2026-64560-a16
Boîte à outils CVE-2026-64560 : chaîne d'outils Go en binaire unique + port cible realme RMX5010 (A16, SM8750)
 p0dalirius/pdbdownload
Un utilitaire pour télécharger les fichiers PDB associés à un exécutable portable (PE).








