
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Rétro-ingénierie — Page 64 | Kitploit
Catégories

Rétro-ingénierie

Outils pour la décompilation, le désassemblage et la compréhension des mécanismes internes des malwares et des binaires complexes.

Recommandé par Kitploit

Meilleurs outils

10 sélectionnés
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kil y a 1 jour
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kil y a 9h 10m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kil y a 1 jour
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kil y a 13 jours
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kil y a 7 jours
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4kil y a 27 jours
angr preview#7

angr

GitHubangr/angr
9.0kil y a 9h 32m
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2kil y a 8 mois
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9kil y a 14h 14m
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7kil y a 3 mois
Plus récentsPertinencePlus populairesMis à jour récemment
1867 résultats
Driver-SoulExtraction preview

Driver-SoulExtraction

GitHubgmh5225/driver-soulextraction

SoulExtraction est une bibliothèque de pilotes Windows permettant d'extraire les informations de certificat dans les pilotes Windows
reverse-engineeringmalware-analysisbinary-analysis
24il y a 3 ans
auto_extract_offsets preview

auto_extract_offsets

GitHubctn-qvo/auto_extract_offsets

Calculateur automatisé d'offsets pour CVE-2026-43499, permettant un calcul précis des décalages mémoire pour l'exploitation de vulnérabilités et…
vulnerability-analysisexploitationreverse-engineering+2
8il y a 3 mois
DRA_writeup preview

DRA_writeup

GitHubkpn-ciso/dra_writeup

Write-up de la vulnérabilité de débordement de tampon de pile d'Oracle DSR (DRA) CVE-2014-6598
exploit-frameworksvulnerability-analysisexploitation+5
14il y a 11 ans
reverse-engineering-with-ai preview

reverse-engineering-with-ai

GitHubjaredreabow/reverse-engineering-with-ai

Méthodes de recherche pour le reverse engineering de firmware et de logiciels chiffrés avec analyse assistée par IA, validation indépendante et…
embedded-systems-securityreverse-engineeringcryptography+6
13il y a 8 jours
adwind-decryptor preview

adwind-decryptor

GitHubmhelwig/adwind-decryptor

Simple déchiffreur pour les chevaux de Troie Java AdWind, jRAT et jBifrost
encryption-decryption-toolsreverse-engineeringforensics+3
17il y a 9 ans
file-unpumper preview

file-unpumper

GitHub0x11dfe/file-unpumper

Outil pouvant être utilisé pour supprimer les éléments inutiles d'un fichier PE, comme ceux qu'un file pumper ajouterait.

static-analysisreverse-engineeringmalware-analysis+1
30il y a 1 an
JNISleuth-MCP preview

JNISleuth-MCP

GitHubnighthawkk/jnisleuth-mcp

Récupération automatisée des RegisterNatives JNI Android, reconstruction des types des .so ARM64 strippés, désobfuscateur OLLVM BR X8 et pont…

android-securitystatic-analysisdynamic-analysis-sandboxing+5
10il y a 7 jours
sylvia preview

sylvia

GitHubstolevchristian/sylvia

Explorateur d'appels système iOS pour IDA 9.X

static-analysisios-securityvulnerability-analysis+5
15il y a 5 mois
KEPaboo preview

KEPaboo

GitHub0vercl0k/kepaboo

Neutraliser les techniques anti-débogage de KEPServerEX

dynamic-analysis-sandboxingreverse-engineeringscada-ics-security+5
33il y a 3 ans
Barzakh preview

Barzakh

GitHubyasindce1998/barzakh

Ring -4 à Ring 0 : plateforme de recherche firmware offensif-défensif. Nous créons les bootkits, puis nous les interceptons. Boucle fermée. Zéro…

defensive-toolsembedded-systems-securityvulnerability-scanners+6
15il y a 21 jours
PrologWinDbg preview

PrologWinDbg

GitHubdumpanalysis/prologwindbg

Utiliser Prolog pour analyser les vidages mémoire et les processus actifs arrêtés dans WinDbg.
memory-forensicsreverse-engineeringscripting-automation+4
15il y a 15 jours
Ricnar-Exploit-Solutions preview

Ricnar-Exploit-Solutions

GitHubhdbreaker/ricnar-exploit-solutions

Solution d'exploits pour les défis CrackLatinos
exploitationreverse-engineeringeducation+2
17il y a 7 ans
RPC-Triage preview

RPC-Triage

GitHubtalha-nazeef-ahmed/rpc-triage

Un moteur d'analyse statique zéro-symbole qui extrait et classe mathématiquement la surface d'attaque RPC Windows à l'aide d'un modèle de risque basé…
reconnaissancestatic-analysisvulnerability-analysis+3
16il y a 2 mois
wyze-bulb-color-pwned preview

wyze-bulb-color-pwned

GitHubnickdaria/wyze-bulb-color-pwned

Aucun exploit de firmware open-source pour l'ampoule colorée Wyze WLPA19CV2
embedded-systems-securityiot-securityexploitation+4
14il y a 2 mois
flareon2023 preview

flareon2023

GitHubhasherezade/flareon2023

Solutions en code source aux défis de reverse engineering Flare-On 10, démontrant des techniques d'analyse de binaires et de malwares pour des tâches…
reverse-engineeringmalware-analysisctf+1
24il y a 2 ans
ghostlock-x200-root preview

ghostlock-x200-root

GitHubxiaohj233/ghostlock-x200-root

GhostLock-X200 v1.0 - chaîne d'outils root temporaire pour vivo X200 (PD2415 / noyau b57) basée sur CVE-2026-43499. Pour recherche en sécurité…
android-securityprivilege-escalationexploitation+5
1il y a 2 mois
sonicrack preview

sonicrack

GitHubbishopfox/sonicrack

Déchiffrer les images de firmware SonicOSX chiffrées
embedded-systems-securityencryption-decryption-toolsreverse-engineering+1
25il y a 1 an
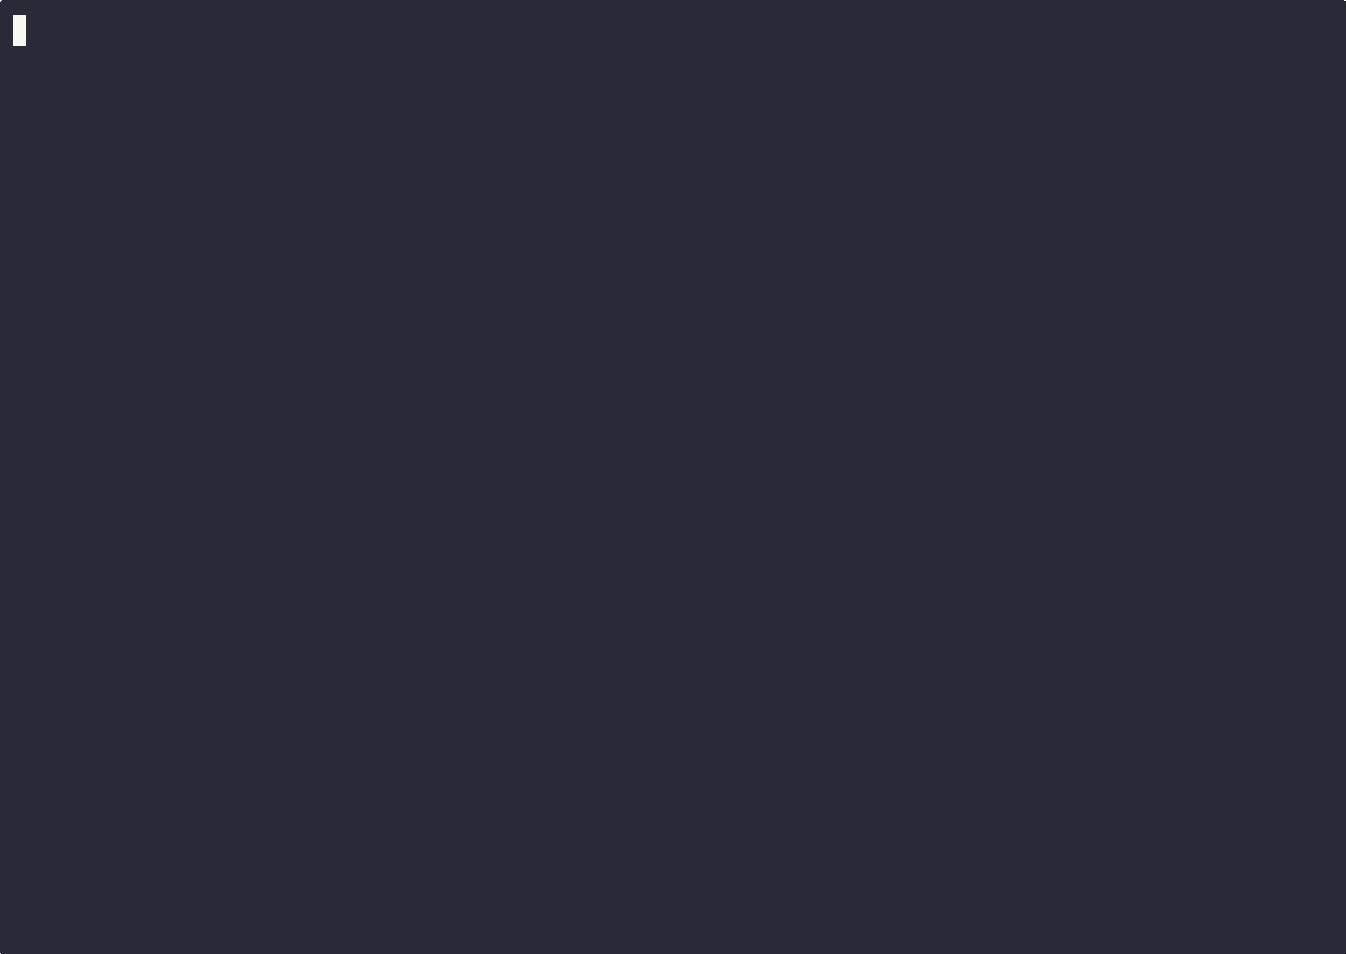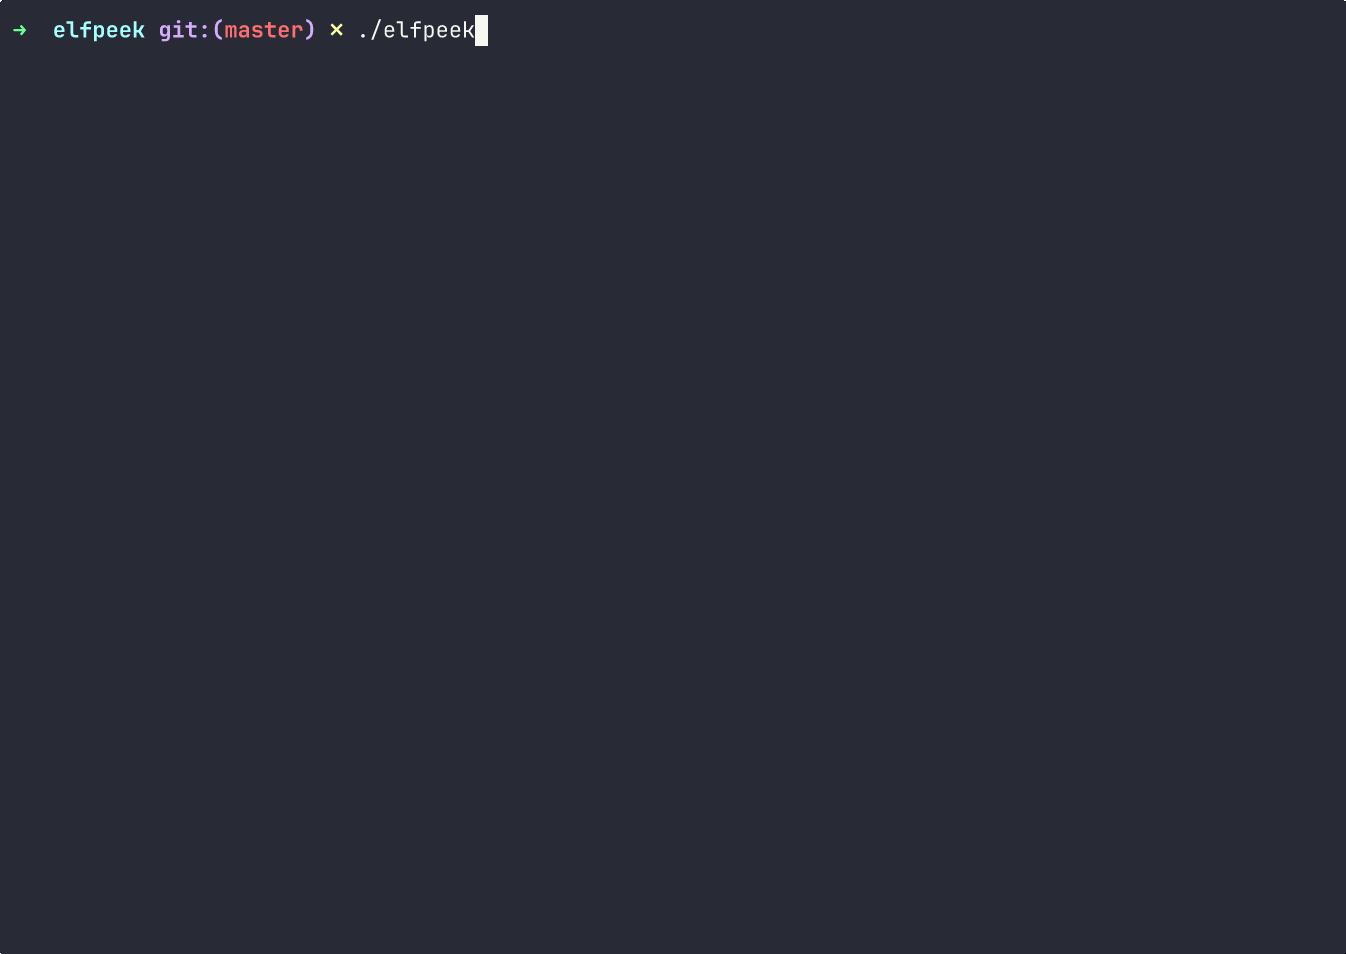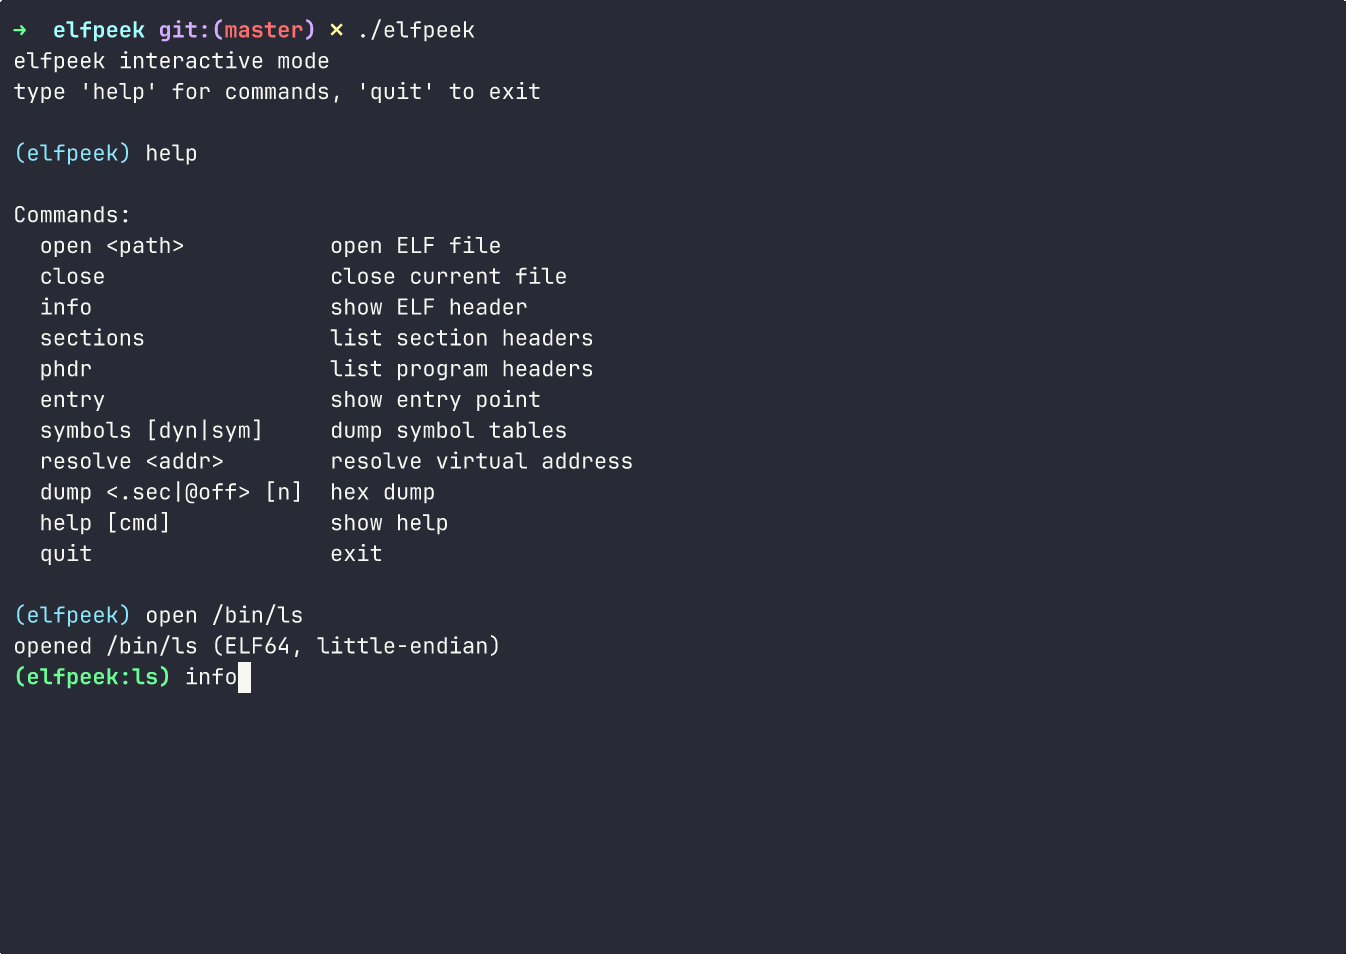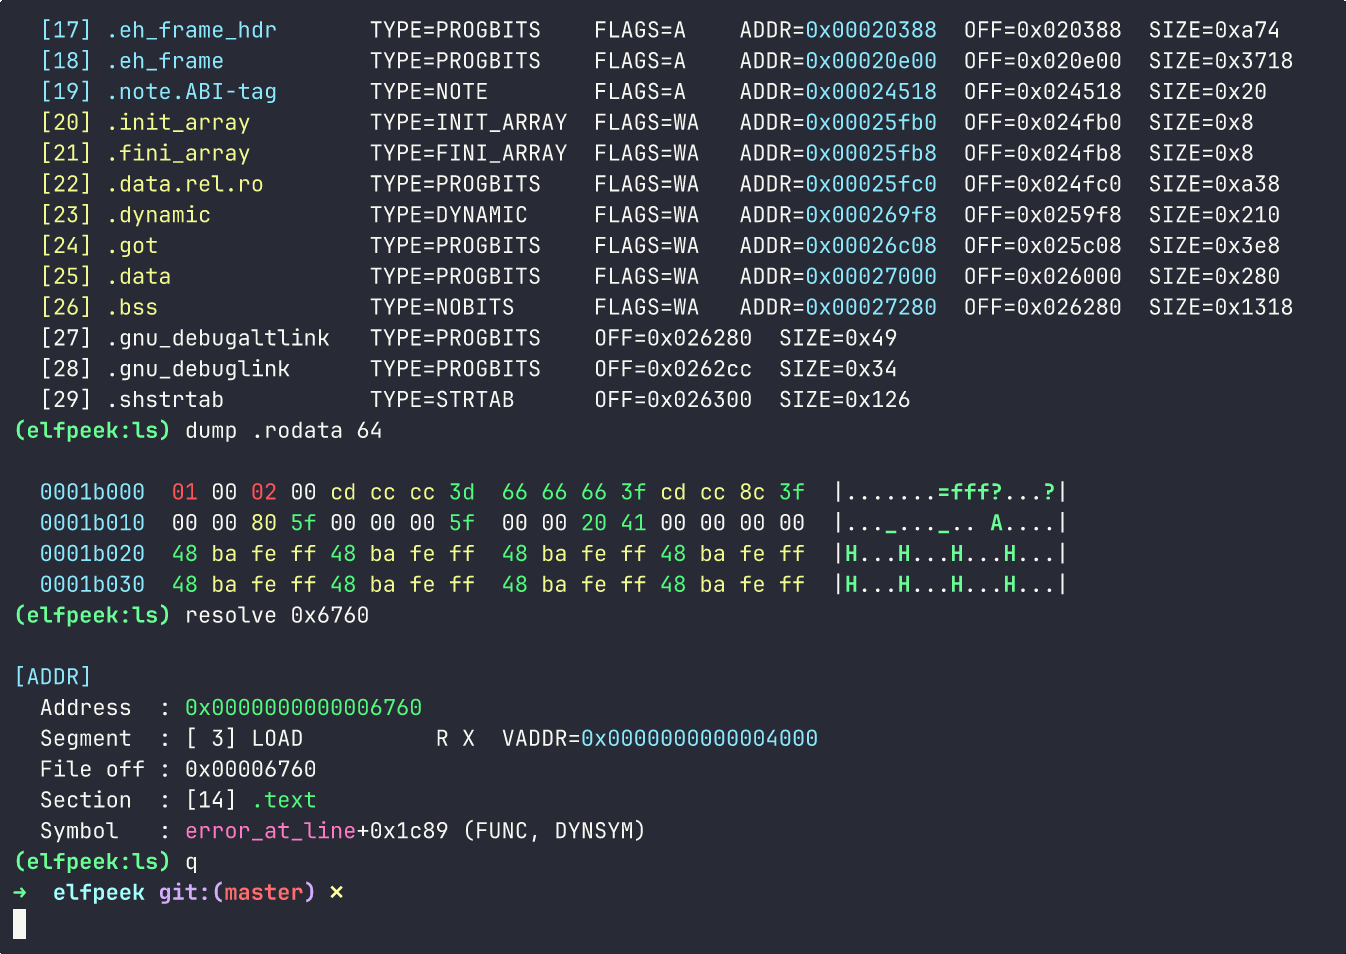
elfpeek preview

elfpeek

GitHuboblivionsage/elfpeek

Inspecteur ELF minimal écrit en C pour une inspection rapide de la disposition des binaires.

static-analysisreverse-engineeringdebuggers+2
29il y a 9 mois
Précédent1…636465…100Suivant








