
 #3
Frameworks d'analyse RAT, signatures de détection, analyse comportementale et recherche.
Recommandé par Kitploit
 idov31/venom
Venom est une bibliothèque conçue pour effectuer des communications furtives en utilisant des sockets de navigateur volés.
 m4sc3r4n0/spyrat
Cheval de Troie d'accès à distance en Python
 rafabd1/cve-2026-75604-poc
Proof-of-concept exploit for CVE-2026-75604, an unauthenticated remote code execution in Windows-hosted Next.js apps, with callback-based command…
 igh0st/gh0st3.6_src
Code source de cheval de Troie d'accès à distance (RAT) pour apprendre la communication C2, la livraison de charges utiles et les techniques de…
 hackerhouse-opensource/backdoors
Outils pour maintenir l'accès aux systèmes et démonstrations de preuve de concept.
 rainkin1993/remote-access-trojan-database
Une base de données de RAT collectés sur Internet
 ilikenwf/darkagent
DarkAgent Outil d'administration à distance RAT par DragonHunter
 cryst4linqq/turkorat
Grabber totalement indétecté (récupère les portefeuilles, mots de passe, cookies, modifie le client Discord, etc.)
 de3vil/stealing
Le SteaLinG est un framework de test d'intrusion open-source conçu pour l'ingénierie sociale
 pr0xylife/qakbot
Dépôt de threat intelligence et d'analyse de malwares axé sur un cheval de Troie bancaire et un botnet, avec des IOC, des indicateurs C2 et des…
 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode est un projet de recherche en sécurité qui démontre une technique furtive permettant d'encoder des fichiers exécutables dans des…
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - Corrigé
 iss4cf0ng/duplexspycs
Un outil d'administration à distance (RAT) open-source basé sur C#, permettant un contrôle complet d'une machine Windows distante, conçu pour…
 ahhh/reverse_https_bot
Un cheval de Troie d'accès à distance HTTPS basé sur Python pour les tests de pénétration.
 abhishekkr/n00brat
Kit d'administration à distance (ou Trojan) pour système POSiX (Linux/Unix) fonctionnant en tant que service Web.
 parsingteam/teleshadow2
TeleShadow - Voleur de session Telegram Desktop (Windows)
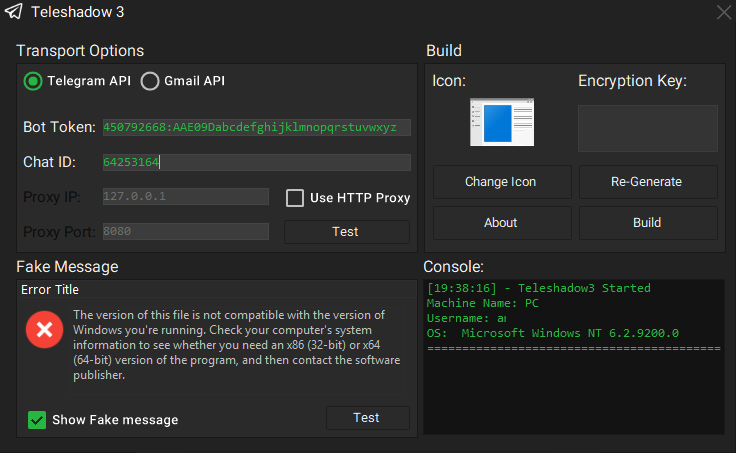 eternalc0der/teleshadow3
Voleur de session Telegram Desktop
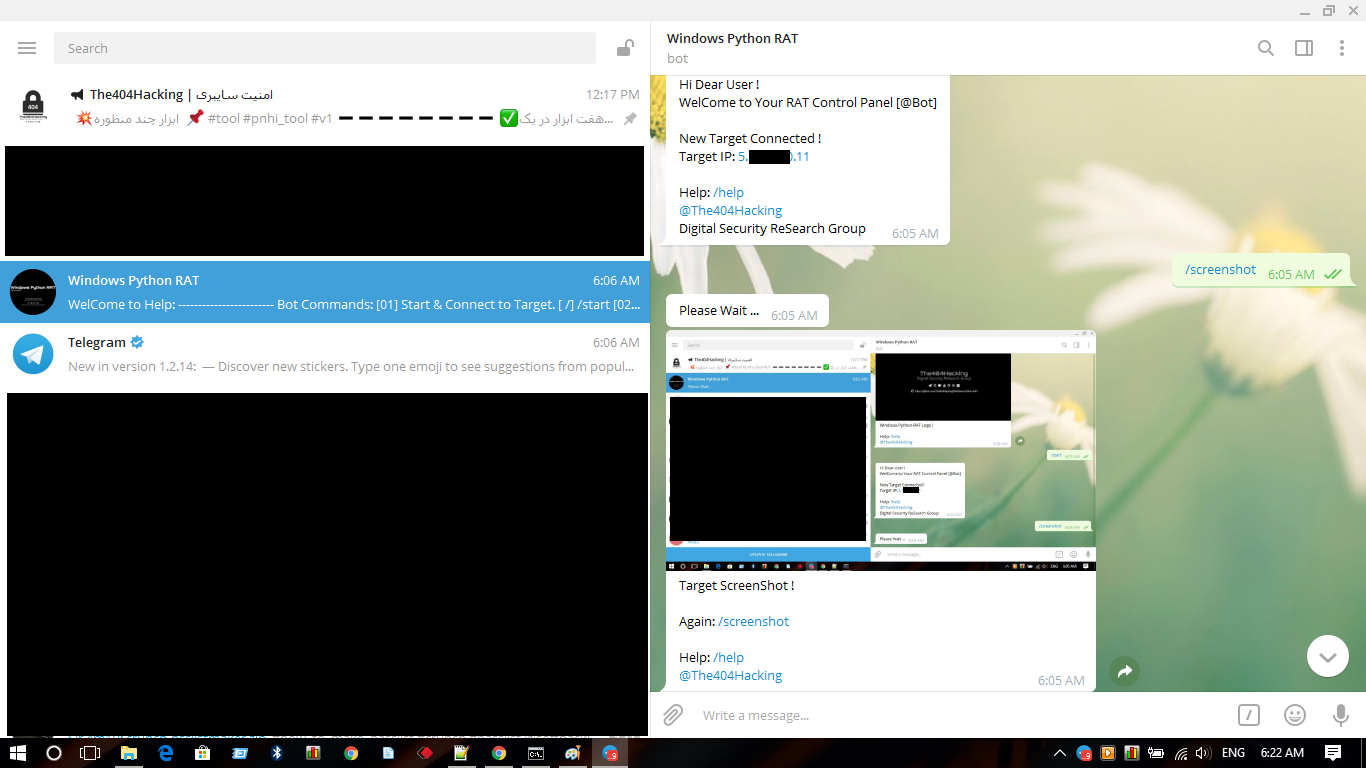 the404hacking/windows-python-rat
Un nouvel outil d'administration à distance [RAT] pour Microsoft Windows avec Python par Sir.4m1R.








