
 #3
Frameworks d'analyse RAT, signatures de détection, analyse comportementale et recherche.
Recommandé par Kitploit

 bishopfox/sliver
Cadre d'émulation d'adversaire
 deadexpl0it/cve-2026-78006-poc
POC pour CVE-2026-78006 The Events Calendar <= 6.17.4 - Injection d'objet PHP non authentifiée menant à l'exécution de code à distance
 jpillora/chisel
Tunnel TCP/UDP rapide sur HTTP avec chiffrement SSH, prenant en charge le forwarding de port inversé, le proxy SOCKS5 et l'authentification client…
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 user696/mrrat
:mouse: Ceci est un cheval de Troie d'accès à distance (RAT) multiplateforme en Python 2.x.
 machine1337/telegramrat
RAT multiplateforme basé sur Telegram qui communique via Telegram pour contourner les restrictions réseau.
 its-a-feature/mythic
Un framework de red team collaboratif et multi-plateforme.
 rapid7/metasploit-framework
Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
 gsoffmarket/malvinci
Ce script simple mais puissant introduira un nouveau type de malware qui désactivera le pare-feu, démarrera un serveur HTTP, redirigera son port via…
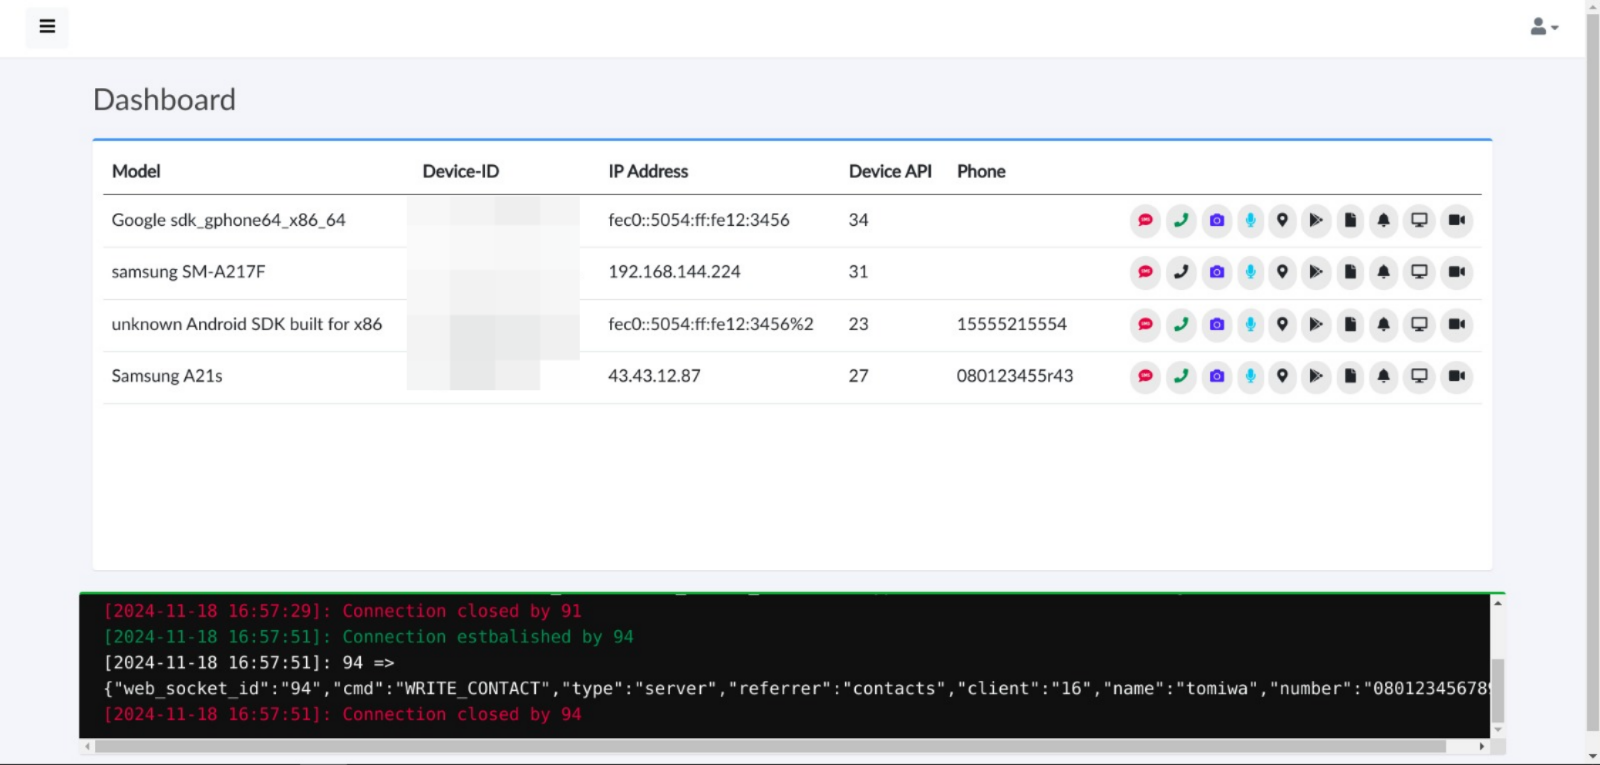 tomiwa-ot/moukthar
Outil d'administration à distance Android
 qwqdanchun/dcrat
Un simple outil distant en C#.
 cryst4linqq/turkorat
Grabber totalement indétecté (récupère les portefeuilles, mots de passe, cookies, modifie le client Discord, etc.)
 mwsrc/betterrat
Meilleur cheval de Troie d'accès à distance
 fortra/impacket
Bibliothèque Python pour la manipulation de protocoles réseau bas niveau, proposant des implémentations SMB, MSRPC, Kerberos et WMI avec des outils…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 pushpenderindia/thorse
THorse est un générateur de RAT (Remote Administrator Trojan) pour les systèmes Windows/Linux écrit en Python 3.
 maorbuskila/windows-x64-rat
Trojan d'accès à distance (RAT) pour Windows x64 utilisant une combinaison de la vulnérabilité CVE-2023-38831 (vulnérabilité WinRAR < 6.23) et de la…
 nicocha30/ligolo-ng
Un outil de tunneling/pivoting avancé, mais simple, qui utilise une interface TUN.


