
 #3
Frameworks d'analyse RAT, signatures de détection, analyse comportementale et recherche.
Recommandé par Kitploit

 sshuttle/sshuttle
Serveur proxy transparent qui fonctionne comme un VPN du pauvre. Transfère via SSH. Ne nécessite pas de droits administrateur. Fonctionne sous Linux…
 rapid7/metasploit-framework
Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
jm33-m0/emp3r0rMaillage de type gossip C2 auto‑réparant avec découverte assistée de pairs, exécution BOF multiplateforme et agents scriptables.
 grisuno/lazyown
Framework red team et plateforme C2 multi-opérateurs avec agents IA, implants malléables, rootkits, moteur de phishing et 741 commandes CLI couvrant…
 pennyw0rth/netexec
Framework de post-exploitation pour les tests automatisés d'authentification réseau, la récupération d'identifiants et le mouvement latéral dans des…
 langz337/cve-2026-63030
Outil d'exploitation Python enchaînant la confusion de route par lots REST CVE-2026-63030 avec l'injection SQL CVE-2026-60137 pour obtenir une RCE…
 bishopfox/sliver
Cadre d'émulation d'adversaire
 shadowforge-cyber/cve-2026-65660-poc
Exploit d'injection de code par directive de registre malveillante
 nicocha30/ligolo-ng
Un outil de tunneling/pivoting avancé, mais simple, qui utilise une interface TUN.
 adaptix-framework/adaptixc2
AdaptixC2 est une boîte à outils redteam avancée hautement modulaire
 fortra/impacket
Bibliothèque Python pour la manipulation de protocoles réseau bas niveau, proposant des implémentations SMB, MSRPC, Kerberos et WMI avec des outils…
 digiprosec/microtrick
PoC Python autonome exploitant la chaîne SSH MikroTrick (CVE-2026-86060, CVE-2026-67279) pour obtenir un accès administrateur complet non authentifié…
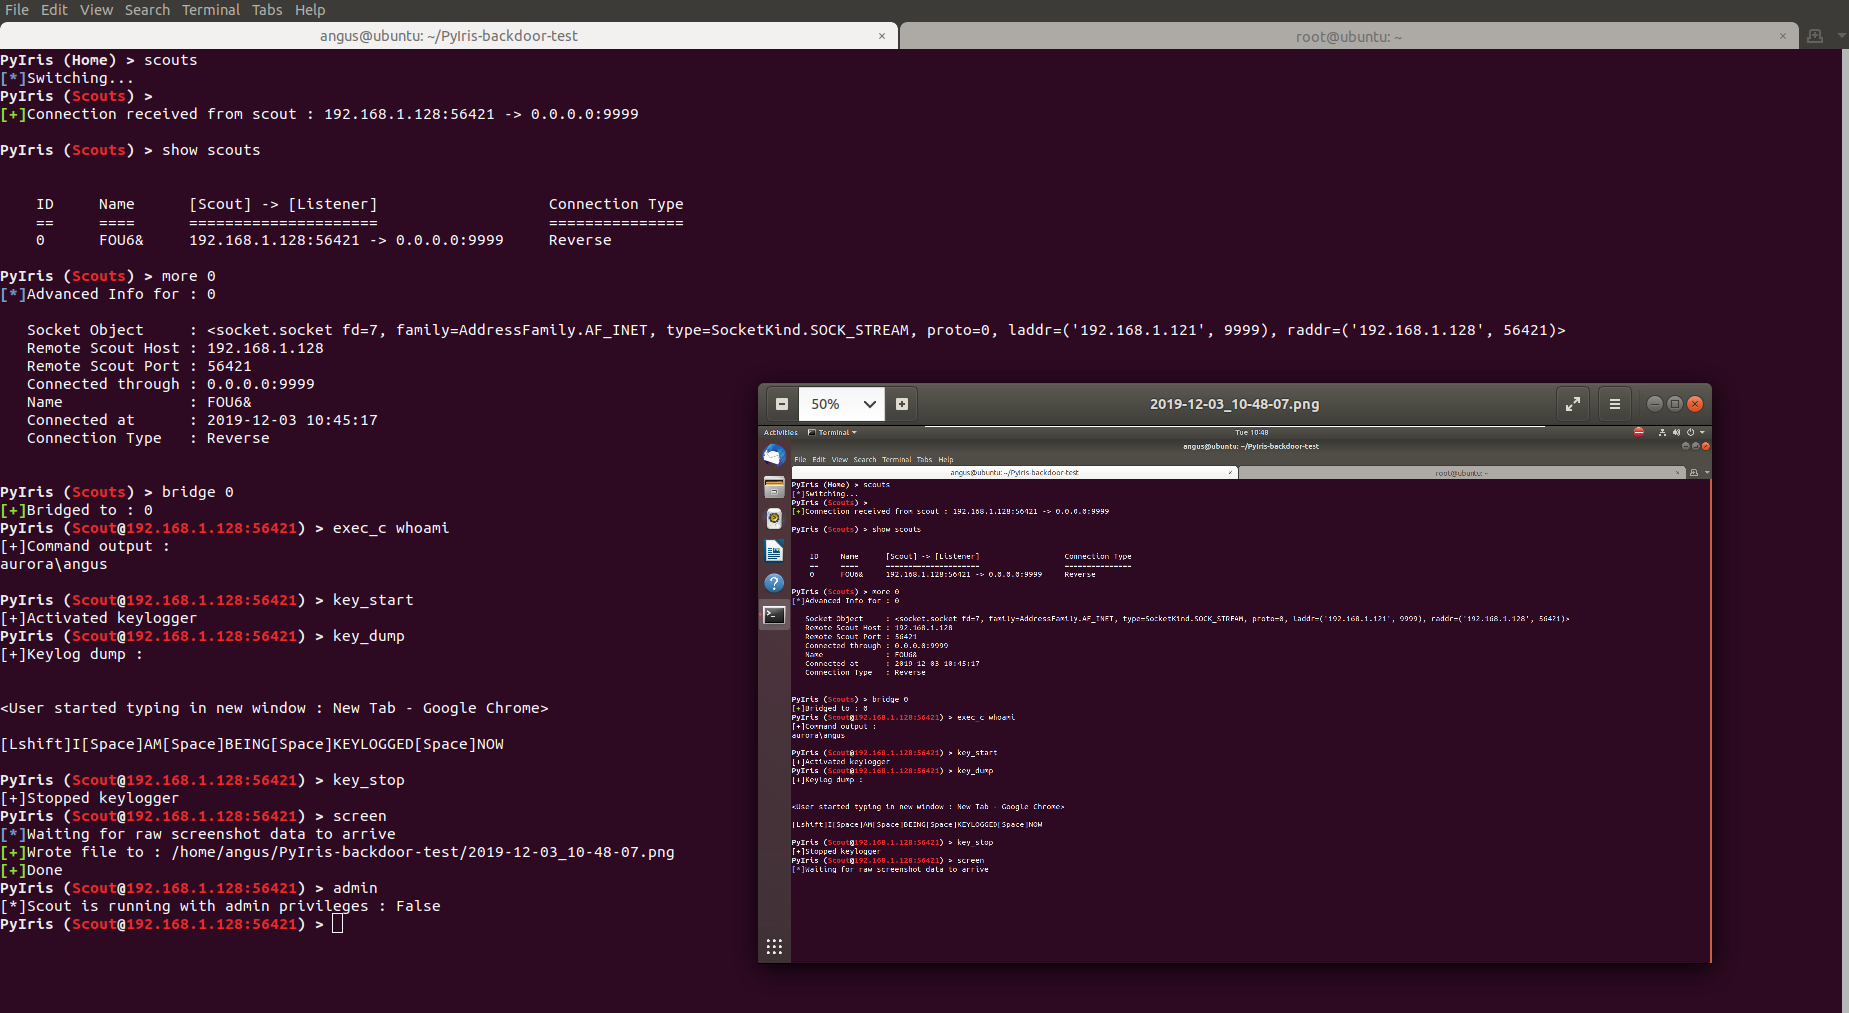 not-sekiun/pyiris
PyIris est un kit d'outils modulaire de cheval de Troie d'accès distant écrit en Python ciblant les systèmes Windows et Linux.
 deadexpl0it/cve-2026-78006-poc
POC pour CVE-2026-78006 The Events Calendar <= 6.17.4 - Injection d'objet PHP non authentifiée menant à l'exécution de code à distance
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 b23r0/heroinn
Un framework C2/post-exploitation multiplateforme.
 its-a-feature/mythic
Un framework de red team collaboratif et multi-plateforme.


