
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) et Phoenix (CVE-2015-3673), utilitaire de test de vulnérabilités pour Mac OS X 10.2.8 et versions ultérieures
 qingle009/opace6-cve-2026-64560
Outil de root temporaire pour OnePlus Ace 6 (CVE-2026-64560) - port vérifié sur appareil avec adresse bootidParent corrigée
 wqsv/throttlestoppoc
CVE-2025-7771 : Lecture/écriture arbitraire en mémoire physique et sur les ports d'E/S via le pilote ThrottleStop
 fxrstor/throttlestoppoc
CVE-2025-7771 : Lecture/écriture arbitraire de mémoire physique et de ports d'E/S via le pilote ThrottleStop
 grisuno/cve-2022-22077
Cadre d'exploitation BYOVD pour CVE-2022-22077 ciblant RTCore64.sys. Démontre le vol de jetons du noyau, l'élévation de privilèges vers SYSTEM, et…
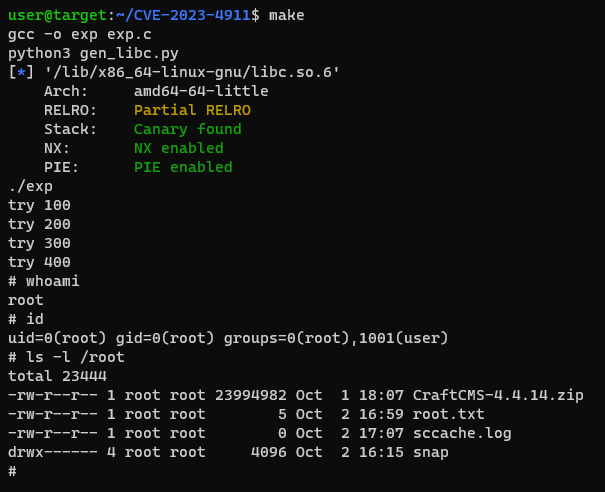 ruycr4ft/cve-2023-4911
CVE-2023-4911
 fanxiaoyao66/cve-2023-0386
Exploit et analyse très simples pour CVE-2023-0386. Utilise C et sh.
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 édition Zhuzhu – suppression des pièges cachés, suppression des caractéristiques de trafic, imitation d'un service API réel pour le…
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499)Exploit noyau pour OnePlus 15T avec Bootloader non débloqué.
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC en Nim (PrintNightmare Escalade de privilèges locale)
 sgabe/cve-2019-1253
AppXSvc Écriture arbitraire de descripteur de sécurité de fichier EoP
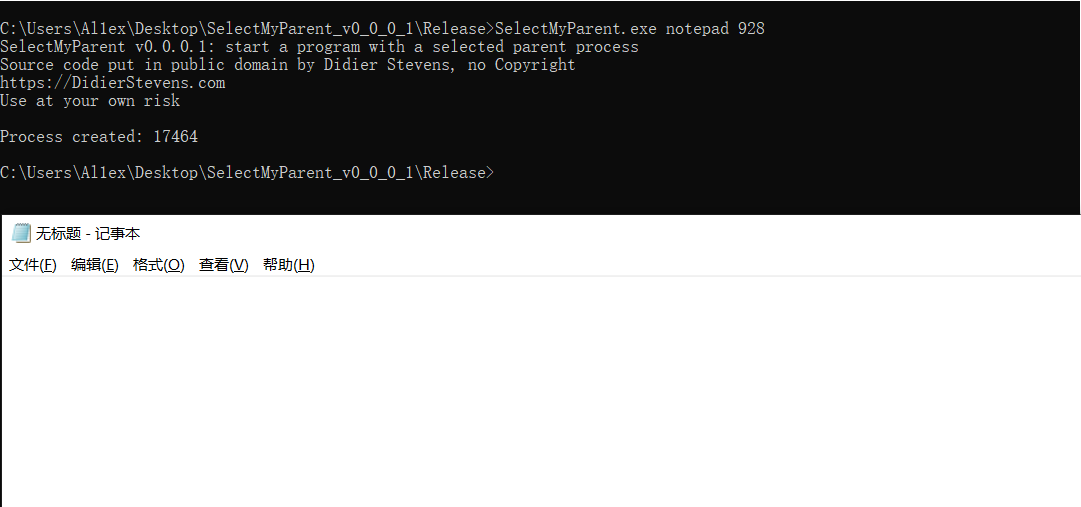 al1ex/selectmyparent
PPID Spoofing
 tc4dy/cve-2026-65643-poc-toolkit
Boîte à outils Red/Blue team pour CVE-2026-65643, une RCE de stationnement de domaine cPanel. Comprend un exploit avec reverse shell, webshell,…
 lazaars/ultrarealy_with_cve-2019-1040
Version mise à jour pour l'outil UltraRealy avec support de l'exploit CVE-2019-1040
 aels/cve-2022-2586-lpe
CVE-2022-2586: UAF de nft_object dans le noyau Linux
 b1gmang0/cve-2026-98260-pandora-lpe
Chaîne d'exploitation locale en mémoire seule pour Xiaomi 17 Pro (pandora) sous OS4.0.5.0, utilisant un UAF de minuterie CPU POSIX pour désactiver…
 lanzt/cve-2020-14321
Exploit authentifié pour Moodle 3.9 qui élève les privilèges d'enseignant au rôle de gestionnaire et permet l'exécution de code à distance via le…
 redr0nin/cve-2024-38143
Vulnérabilité d'élévation de privilèges dans le service WLAN AutoConfig de Windows








