
 tc4dy/cve-2026-65643-poc-toolkit
Boîte à outils Red/Blue team pour CVE-2026-65643, une RCE de stationnement de domaine cPanel. Comprend un exploit avec reverse shell, webshell, persistance et scan de masse, ainsi qu'un vérificateur non intrusif pour la détection et l'audit.



** USAGE ÉTHIQUE UNIQUEMENT – TESTS DE SÉCURITÉ AUTORISÉS**
Ce dépôt fournit des outils destinés exclusivement aux professionnels de la sécurité autorisés, aux blue teams et aux testeurs d'intrusion.
Tout accès non autorisé à des systèmes informatiques est illégal en vertu du CFAA (États-Unis), du Computer Misuse Act (Royaume-Uni), du TCK 243/244 (Turquie) et de lois similaires dans le monde entier.
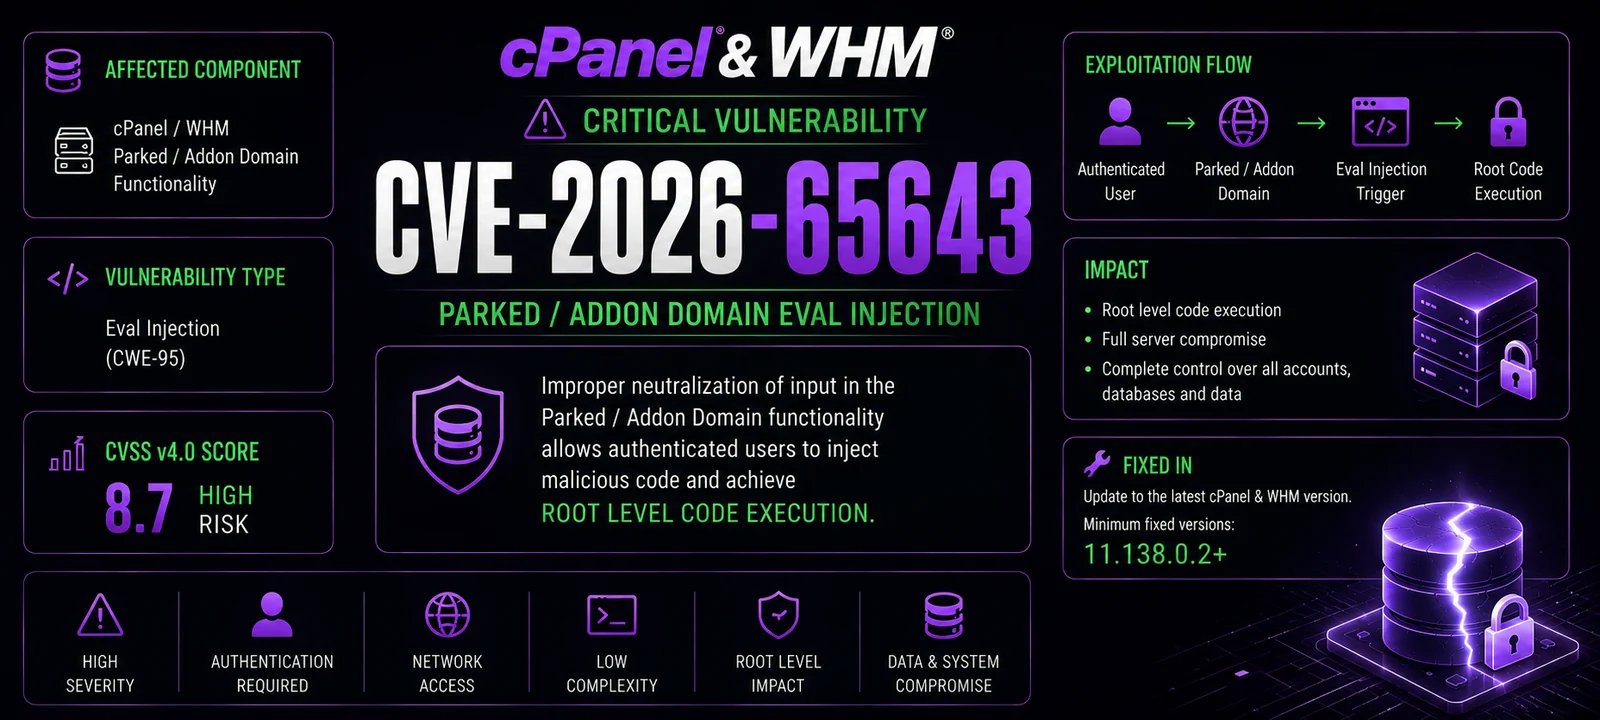
CVE‑2026‑65643 est une vulnérabilité critique d'injection de commandes dans les versions 11.x de cPanel & WHM qui permet à un utilisateur cPanel authentifié d'exécuter des commandes système arbitraires avec les privilèges root via la fonctionnalité de stationnement de domaine.
`).| Outil | Objectif | Utilisateur visé |
|---|---|---|
exploit.py | Boîte à outils complète et weaponisée avec reverse shell, webshell, persistance, lecture/écriture de fichiers, changement du mot de passe root, scan de masse, support Tor et fonctionnalités OPSEC. | Red teams / pentesters autorisés |
verifier.py | Vérificateur de vulnérabilité non intrusif qui détecte la version de cPanel, valide l'injection et évalue le risque sans exécuter de charge utile malveillante. Génère des rapports détaillés. | Blue teams / auditeurs de sécurité |
| Fonctionnalité | exploit.py | verifier.py |
|---|---|---|
| Détection de vulnérabilité | [+] | [+] |
| Détection de version (4 endpoints) | [+] | [+] |
| Injection de commandes | [+] | [-] |
| Reverse shell | [+] | [-] |
| Téléversement de WebShell | [+] | [-] |
| Persistance (création d'utilisateur cPanel) | [+] | [-] |
| Changement du mot de passe root | [+] | [-] |
| Lecture/écriture de fichiers | [+] | [-] |
| 4 méthodes d'injection (JSON/Form/CGI/API2) | [+] | [+] |
| Support Tor (anonymat) | [+] | [-] |
| Rotation du User‑Agent (OPSEC) | [+] | [-] |
| Jitter (OPSEC) | [+] | [-] |
| Scan de masse (multi‑thread) | [+] | [-] |
| Shell interactif | [+] | [-] |
| Mode non intrusif (sûr) | [-] | [+] |
| Journalisation chronologique | [+] | [+] |
| Rapport HTML | [+] | [-] |
| Rapport JSON | [+] | [+] |
| Nettoyage des logs (anti‑forensic) | [+] | [+] |
| Support proxy | [+] | [+] |
| User‑Agent personnalisé | [+] | [+] |
| Contrôle de vérification SSL | [+] | [+] |
| Scénario | Outil recommandé |
|---|---|
| Blue Team – vérifier si votre installation cPanel est vulnérable | verifier.py |
| Audit de sécurité – évaluation de vulnérabilité non intrusive | verifier.py |
| Red Team – test d'intrusion autorisé avec exploitation complète | exploit.py |
| Bug Bounty – test de divulgation responsable | verifier.py |
| Scan de masse – vérification de multiples cibles pour la vulnérabilité | exploit.py (détection uniquement) |
| Réponse à incident – vérifier si des systèmes sont compromis | verifier.py |
git clone https://github.com/tc4dy/CVE-2026-65643-PoC-Toolkit
cd CVE-2026-65643-PoC-Toolkit
pip install -r requirements.txt
requests
urllib3
exploit.py| Paramètre | Description |
|---|---|
-t, --target | URL cPanel cible (ex. https://cpanel.example.com:2083) |
-l, --target-file | Fichier contenant la liste des cibles (une par ligne) pour le scan de masse |
-u, --username | Nom d'utilisateur cPanel |
-P, --password | Mot de passe cPanel |
-p, --port | Remplacer le port cPanel (par défaut depuis l'URL ou 2083) |
--threads | Nombre de threads pour le multi‑cible (par défaut : 10) |
-o, --output | Enregistrer le rapport JSON dans un fichier |
--html-report | Enregistrer le rapport HTML dans un fichier |
-v, --verbose | Sortie verbeuse |
--proxy | Proxy HTTP/HTTPS (ex. http://127.0.0.1:8080) |
--tor | Router via Tor (localhost:9050) |
-ua, --user-agent | User‑Agent personnalisé |
--no-keep-alive | Ne pas maintenir la session active |
--delay | Délai entre les requêtes (par défaut : 2.0s) |
--jitter | Jitter aléatoire (0‑1 sec) entre les requêtes (par défaut : 0.5) |
--max-retries | Nombre maximal de tentatives (par défaut : 5) |
--ssl-verify | Vérifier les certificats SSL |
--timeout | Délai d'attente des requêtes (par défaut : 15s) |
--cmd | Exécuter une seule commande sur la cible |
--reverse-shell | IP:PORT du reverse shell |
--passwd | Changer le mot de passe root |
--adduser | Créer un utilisateur cPanel (USER DOMAIN PASSWORD) |
--read | Lire un fichier |
--write | Écrire un fichier (spécifier le chemin) |
--write-content | Contenu à écrire |
--cleanup | Nettoyer les logs et l'historique après exploitation |
-i, --interactive | Shell interactif après exploitation |
--domain-suffix | Suffixe pour le domaine parqué (par défaut : exploit.local) |
verifier.py| Paramètre | Description |
|---|---|
-t, --target | URL cPanel cible (ex. https://cpanel.example.com:2083) |
-u, --username | Nom d'utilisateur cPanel |
-P, --password | Mot de passe cPanel |
-o, --output | Enregistrer le rapport JSON dans un fichier |
-v, --verbose | Sortie verbeuse |
--proxy | Proxy HTTP/HTTPS (ex. http://127.0.0.1:8080) |
--tor | Router via Tor (localhost:9050) |
--ssl-verify | Vérifier les certificats SSL |
--timeout | Délai d'attente des requêtes (par défaut : 15s) |
--cleanup | Nettoyer les logs après le test |

