
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit
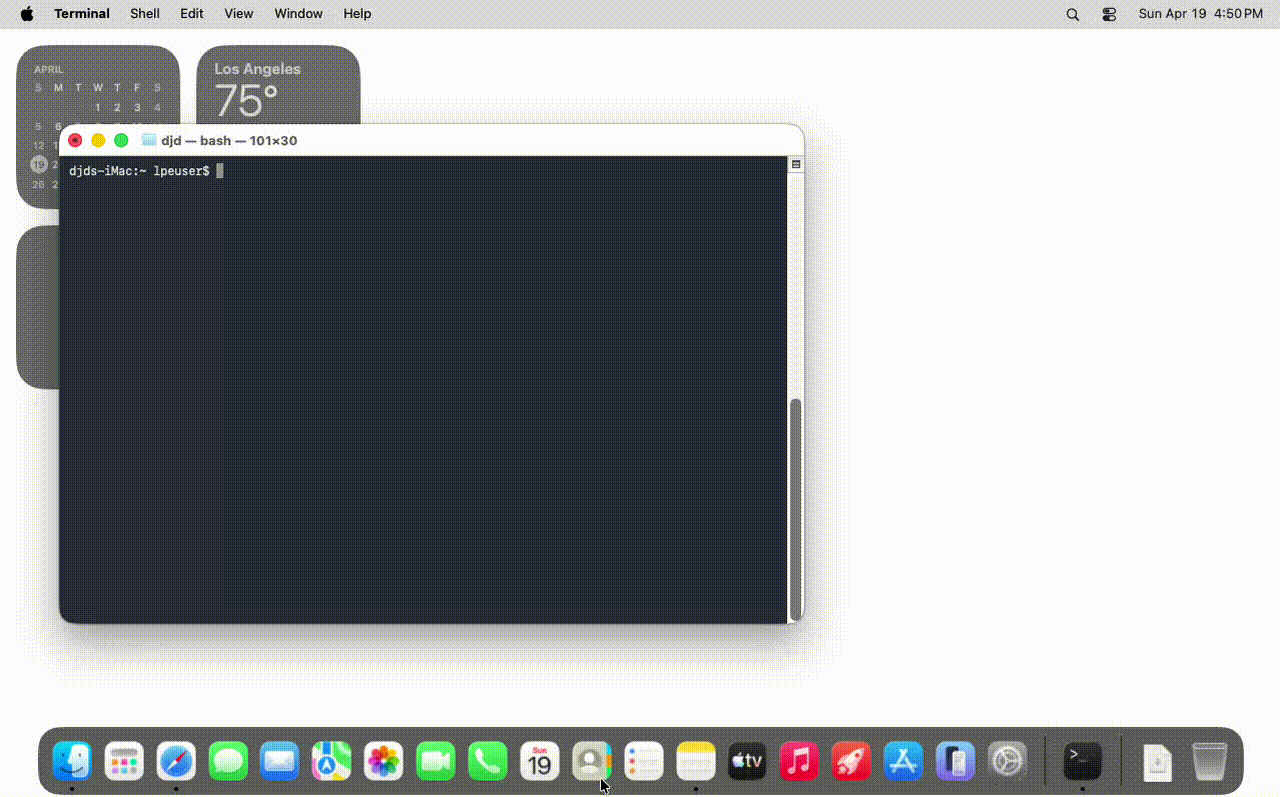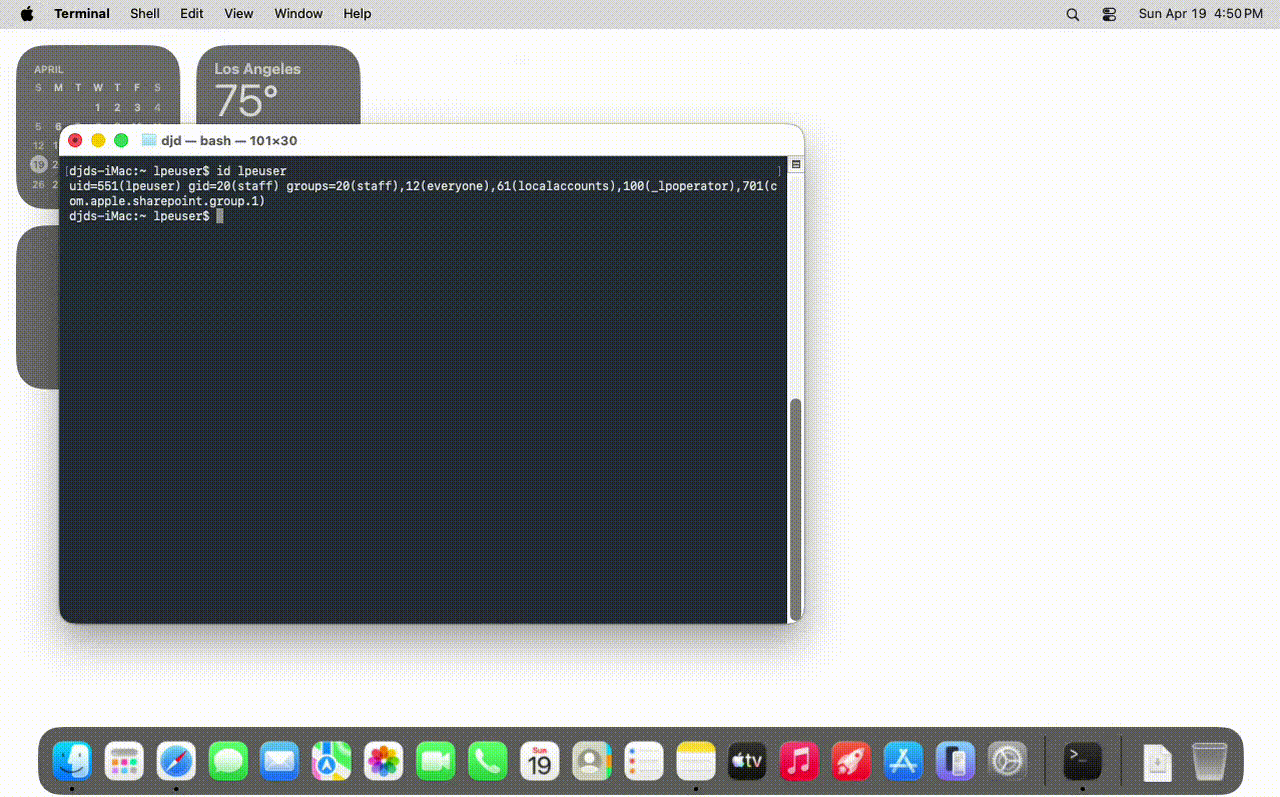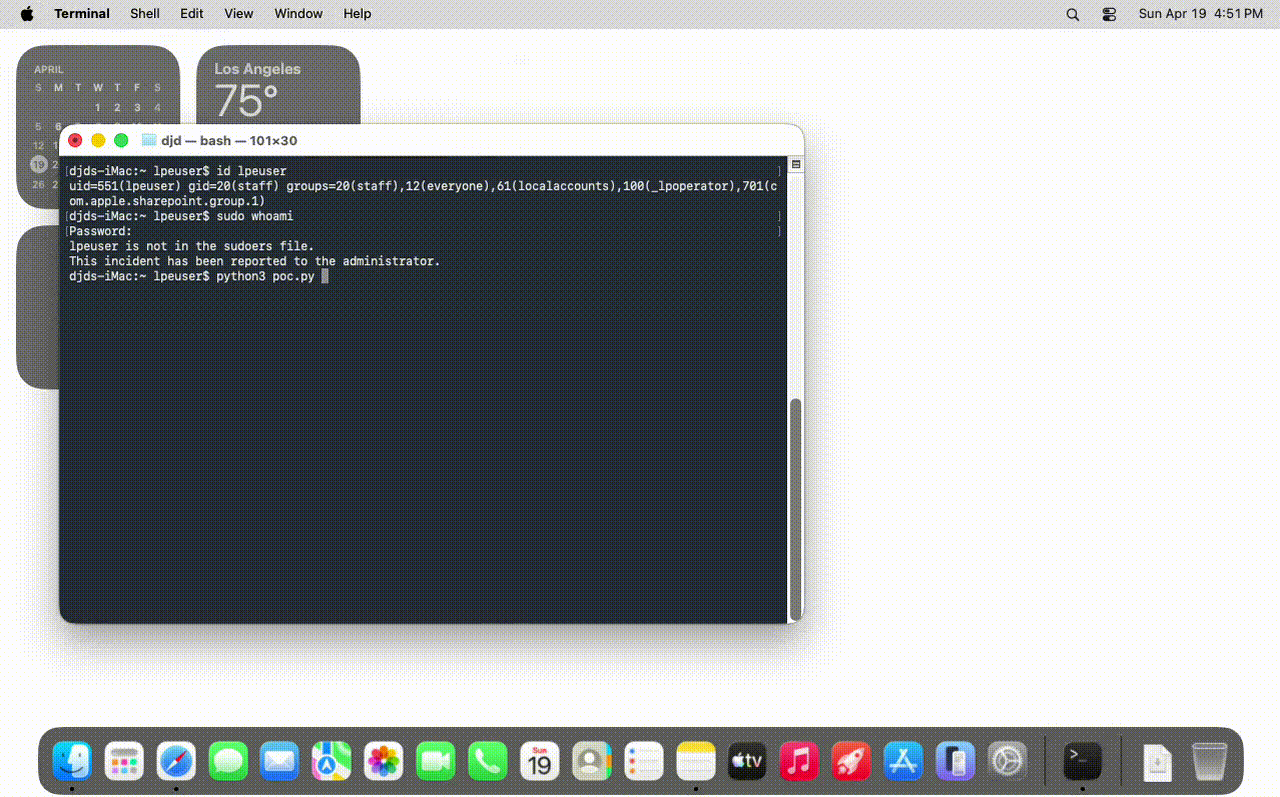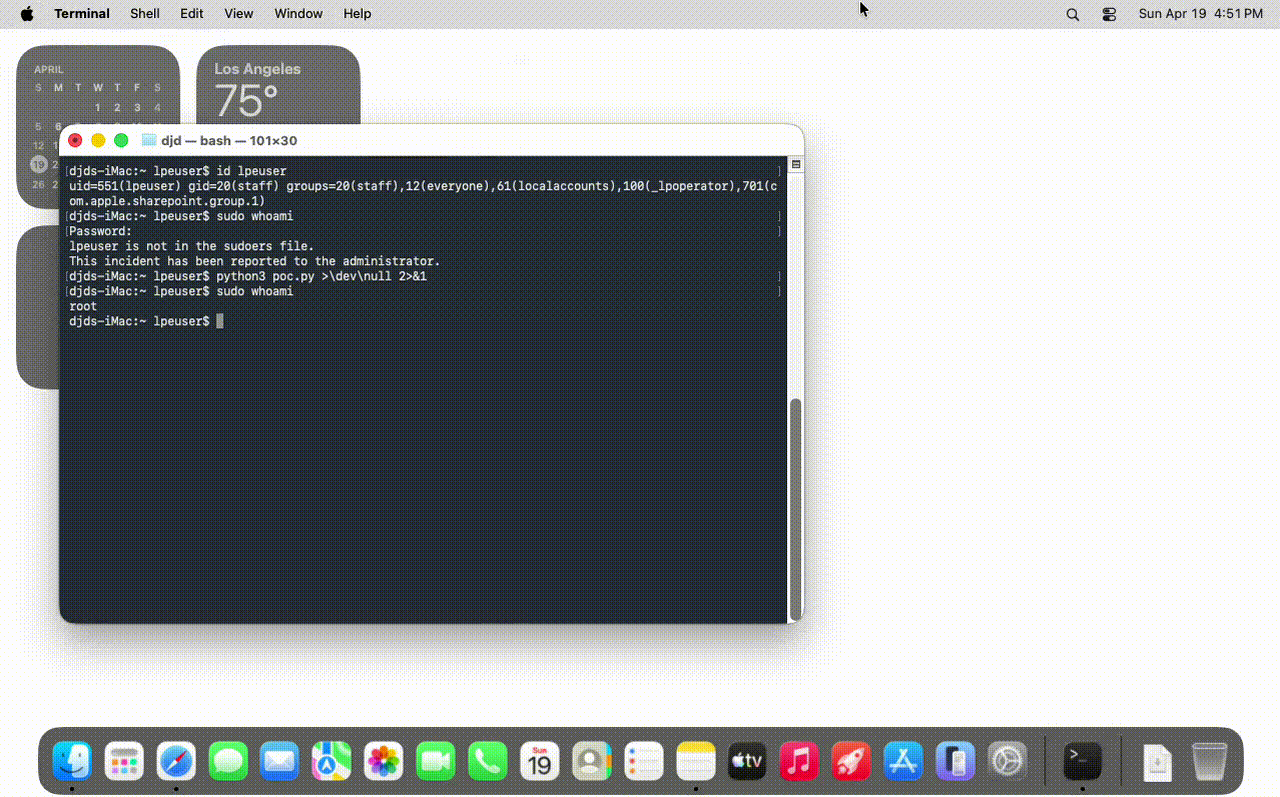
 mac-123456789-lab/cve-2026-39875-macos-cups-lpe
Utilisateur non privilégié à root sur macOS Sonoma, Sequoia et Tahoe. Corrigé dans macOS 26.6 / 15.7.8 / 14.8.8.
 xiaobailovesstirring/ghostlock-k419-adapter
Adaptateur GhostLock (CVE-2026-43499) pour le noyau Android 4.19.152-perf+
 0xblackash/cve-2026-46300
CVE-2026-46300
 hiikezoe/diaggetroot
Exploit pour CVE-2012-4220 permettant une élévation de privilèges root sur les appareils Android via une vulnérabilité du noyau.
 nccgroup/diskwalker
Script Python pour trouver efficacement des fichiers sur les systèmes de fichiers de type UNIX avec des propriétés spécifiques (plus rapide que find)
 poliva/root-zte-open
exploit pour CVE-2012-4220 fonctionnant sur zte-open
 smarttfoxx/copyfail
CVE-2026-31431 (Copy Fail) PoC - Corruption du cache de pages du noyau Linux via authencesn AF_ALG + splice()
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 port pour Galaxy Z Fold 8 (h8q)
 sho-luv/zerologon
Zerologon Check and Exploit - Découvert par Tom Tervoort de Secura et développé à partir de l'exemple codé cve-2020-1472 de @Dirkjanm. Cet outil…
 embedi/smm_usbrt_poc
CVE-2017-5721 Preuve de concept
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 Élévation de privilèges locale et conteneur vulnérable
 dimopouloselias/sepm-eop
CVE-2018-18368 SEP Manager EoP Exploit
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 mbadanoiu/cve-2025-20029
CVE-2025-20029 : Injection de commande dans l'interface CLI TMSH de F5 BIG-IP
 zzzxxxxxxxxxx/ghostlock-got-w29
Recherche sur CVE-2026-43499 (GhostLock) concernant HUAWEI MatePad Pro 11 GOT-W29
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 and CVE-2026-43503
 no-world/rootkit
Flutter/Shizuku Android app that chains the CVE-2026-64560 kernel UAF to write creds, load a custom kernel module and install KernelSU for one-tap…
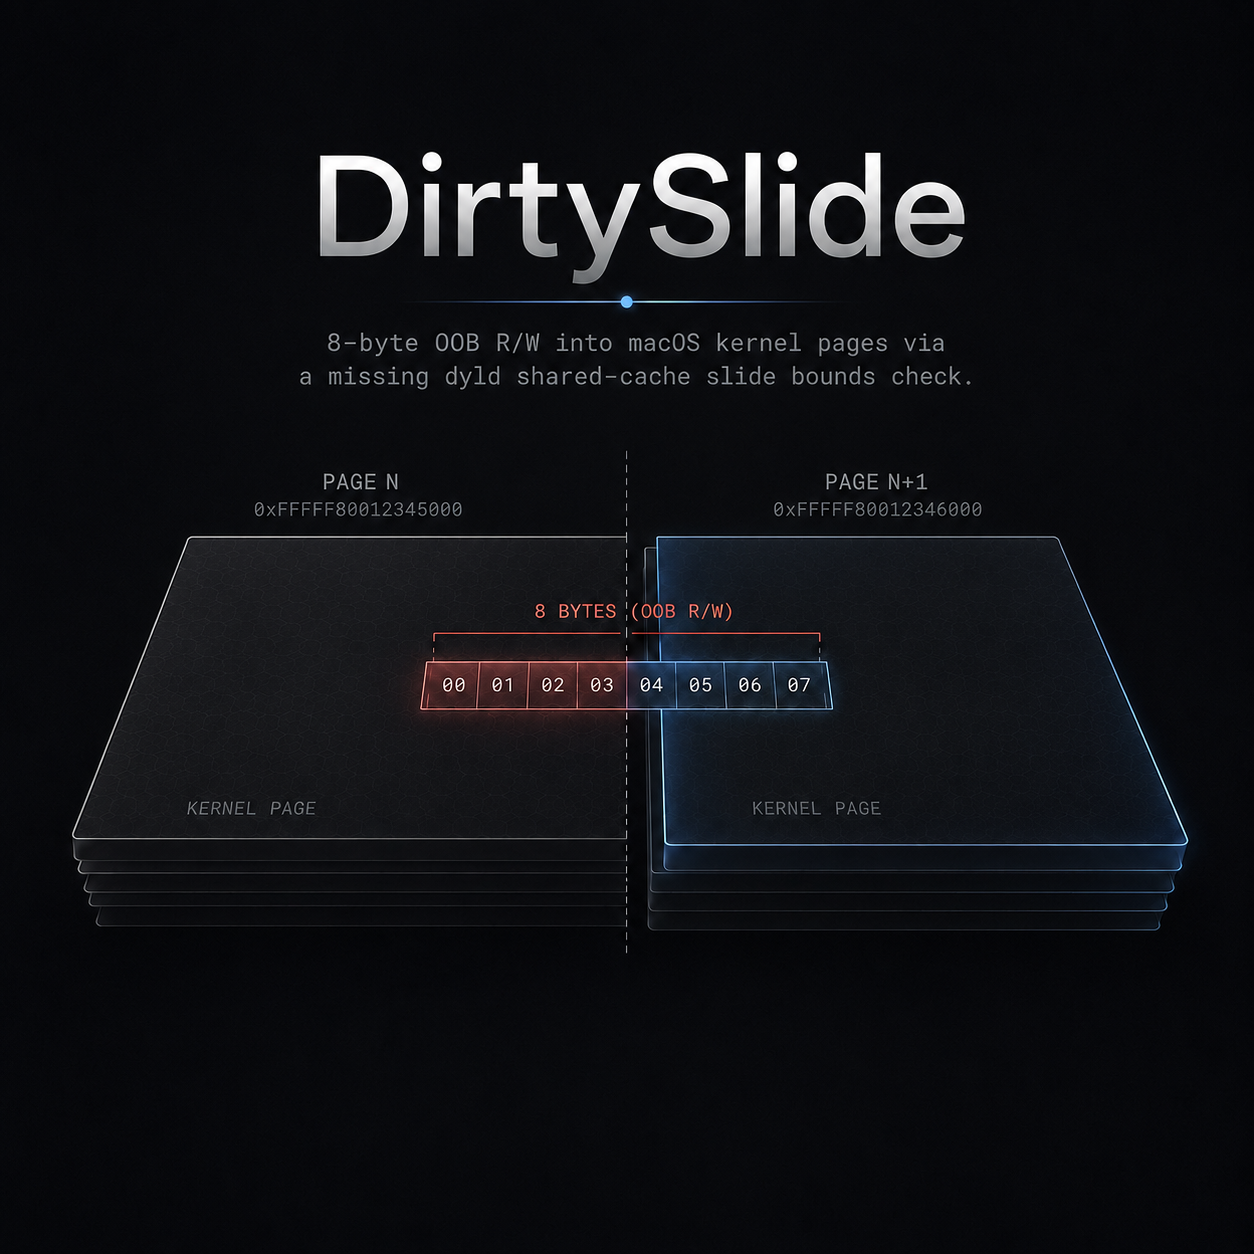 gracecondition/dirtyslide
Exploit d'élévation de privilèges locale pour le noyau XNU de macOS (CVE-2026-43724) qui utilise une écriture hors limites dans le parcours du slide…








