
Chaîne d'exploitation locale en mémoire seule pour Xiaomi 17 Pro (pandora) sous OS4.0.5.0, utilisant un UAF de minuterie CPU POSIX pour désactiver SELinux, écraser les creds et charger KernelSU.

Outil de root en mémoire pour Xiaomi 17 Pro (pandora / 25098PN5AC) / OS4.0.5.0.XBLCNXM / noyau 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k.
Principe : exploiter un UAF du timer CPU POSIX pour obtenir une écriture contrôlée de 8 octets, désactiver d'abord SELinux, puis modifier les cred, et enfin forger l'ensemble des capabilities et lancer rootd. Comme cela dépend du timing de récupération des pages, l'échec est la norme et plusieurs tentatives peuvent être nécessaires.
Idée et code inspirés et portés depuis quyicheng03-boop/CVE-2026-98260-popsicle-android, puis réadaptés pour le modèle et le noyau susmentionnés.
Ce n'est pas un exploit générique. Les adresses de liaison et les décalages de structure dans le code source ne valent que pour ce noyau précis ; ne les utilisez pas sur d'autres modèles ou d'autres noyaux.
| Élément | Valeur |
|---|---|
| Modèle / nom de code | Xiaomi 17 Pro / 25098PN5AC / pandora |
| Version du système | OS4.0.5.0.XBLCNXM |
| Version du noyau | 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k |
Au démarrage, le runner vérifie ro.product.device, ro.build.version.incremental et uname -r ; en cas de moindre divergence, il quitte immédiatement sans solliciter le noyau.
Hôte
adb.exe dans le PATH30.0.16248370 requis uniquement lors de la compilation (un autre chemin peut être spécifié avec -NdkHome)Téléphone
uid=2000(shell), SELinux Enforcing ; pas besoin de root préalableCVE-2026-98260-pandora-root/
├─ README.md 本文档
├─ build.ps1 NDK 构建脚本(输出到 bin/)
├─ run-pandora-98260.bat 双击 / CMD 入口
├─ run_pandora_98260.ps1 runner:校验、部署、preflight、三阶段、证明、重试、KSU
└─ src/
├─ exploit-android-perf.c selinux 阶段
├─ exploit-android-perf-chain.c cred 阶段,成功后 exec fullcap
├─ exploit-android-key-ptr.c fullcap 两阶段 + 启动 rootd
├─ pc98260_rootd.c root daemon
└─ pc98260_su.c root 命令客户端(部署名 pc98260-su)
Il faut d'abord compiler le binaire EXP pour pouvoir exécuter les scripts ps suivants.
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1

# NDK 不在默认路径时可指定电脑上的NDK安装路径。
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1 `
  -NdkHome "D:\Android\Sdk\ndk\30.0.16248370"
Les artefacts se trouvent dans bin/ :
| Artefact | SHA-256 |
|---|---|
exploit-android-perf | abe2671511d447d23da8ae00647f69ed681a38fff163c57ac119b4856d64b4a0 |
exploit-android-perf-chain | 3635ff96d0a7a220d0ccae0dd6c6c5d9f8fd5b5bdc272c48faa756f40b0452af |
exploit-android-key-ptr | c6390b8d30ee6895ea0018f63abf1e76efa3bc06b1bee536a24f876bcb4be402 |
pc98260-su-client | 6e3310a121aa451087d19e0190fed8615073c93f6a3416bcb14d1eca500fbbed |
Le runner intègre ces quatre hachages ; il refuse le déploiement si le résultat de la compilation ne correspond pas. Après avoir identifié la source de la divergence, vous pouvez forcer la poursuite avec -AllowUnverifiedPayload (non recommandé).
Tous les paramètres ont des valeurs par défaut. Dans la plupart des cas, seul -Serial est nécessaire, puis ajoutez -Retry ou -LoadKernelSU selon les besoins (côté téléphone, l'APK KernelSU doit être installé au préalable).
| Paramètre | Description |
|---|---|
-Serial <id> | Spécifie le numéro de série en cas de plusieurs appareils |
-Reboot | Redémarre d'abord et attend le démarrage, puis exécute |
-Retry <n> | Nombre maximal de tentatives supplémentaires après la première, avec redémarrage automatique avant chaque nouvelle tentative |
-BootTimeoutSec 300 | Délai maximal d'attente de sys.boot_completed (secondes) |
-StageMinutes 12 | Délai maximal d'attente par étape (minutes) |
-SkipPreflight | Ignore le preflight (non recommandé) |
-DiagnoseOnly | Déploie + preflight uniquement, sans déclencher la vulnérabilité |
-AllowUnverifiedPayload | Autorise les binaires locaux dont le hachage ne correspond pas |
-AllowBuildMismatch | Avertissement seulement lorsque le noyau correspond mais que la version du système diffère |
-LoadKernelSU | Charge KernelSU après validation du root et attend que su soit disponible |
-KsudPath /data/adb/ksud | Chemin de ksud sur l'appareil |
-KsudArgs 'late-load --allow-shell' | Arguments transmis à ksud |
-KsudTimeoutSec 240 | Délai maximal d'attente du module noyau, de su et de chaque script d'étape (secondes) |
-KsudStages 'post-fs-data,services,boot-completed' | Étapes à réexécuter après le late-load ; définir une chaîne vide pour les ignorer |
adb devices          # 必须恰好一台已授权设备;多台时用 -Serial

# 双击或在 CMD 中
run-pandora-98260.bat

# PowerShell
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1

# 指定设备;先重启再执行
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Reboot
runner exécute séquentiellement :
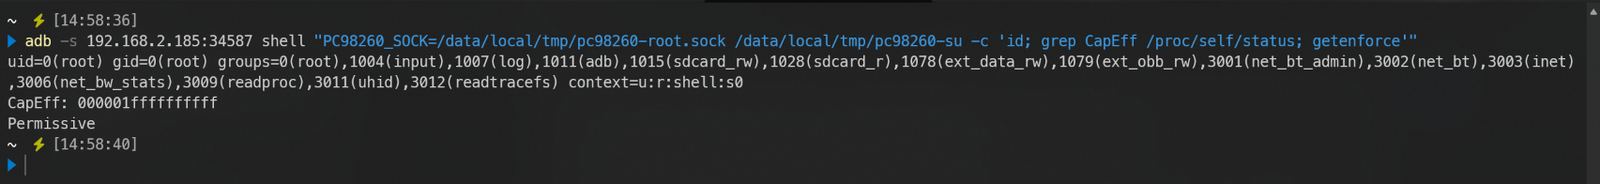
Permissive (ignorer si déjà fait) ;boot_id n'a pas changé.Le
host:portde l'ADB sans fil change de port après un redémarrage. Lors d'un redémarrage ou d'une nouvelle tentative, veuillez utiliser le numéro de série mDNS (de la formeadb-xxxx._adb-tls-connect._tcp), sinon l'appareil ne sera jamais détecté.
-Retry)Après un échec, un véritable redémarrage est nécessaire pour réessayer ; -Retry s'en charge automatiquement.
# 首次 + 最多 5 次重试;每次重试前自动重启手机
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5
-Retry N correspond au nombre de tentatives supplémentaires au-delà de la première, total des tentatives = 1 + N.[PARKED], expiration du délai d'une phase ou sortie avec un code non nul, échec de la preuve finale, changement de boot_id, expiration du délai d'attente du démarrage.boot_id change réellement, afin d'éviter de prendre l'ancien boot d'avant le redémarrage pour un nouveau boot.






