joelgmsec/invoke-dnsteal
Exfiltrateur de données DNS qui envoie des charges utiles via UDP/TCP avec une taille de requête configurable, un délai aléatoire et des domaines aléatoires pour échapper à la détection lors des opérations d'équipe rouge.

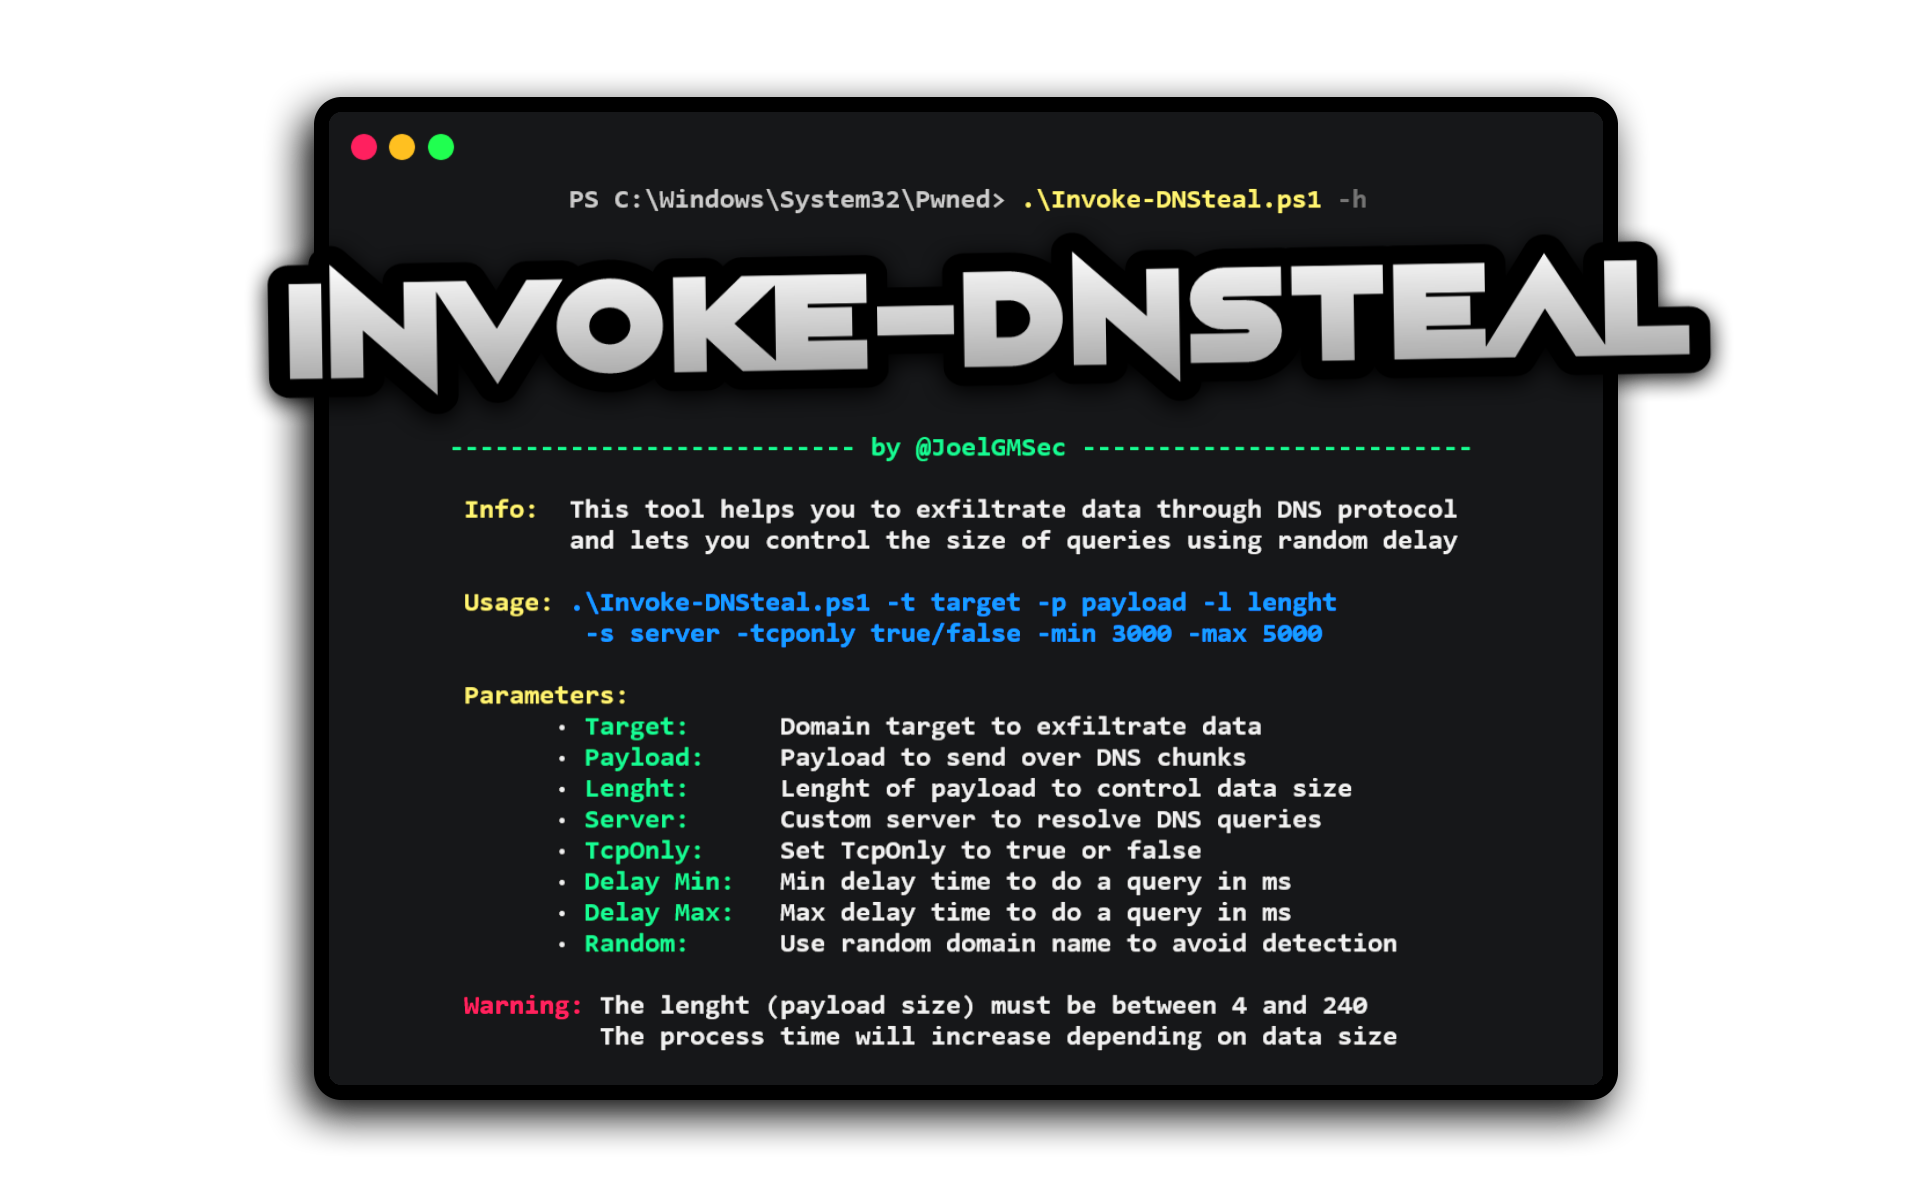
Invoke-DNSteal est un exfiltreur de données DNS simple et personnalisable.
Cet outil vous aide à exfiltrer des données via le protocole DNS sur UDP et TCP, et vous permet de contrôler la taille des requêtes en utilisant un délai aléatoire. De plus, il permet d'éviter les détections en utilisant des domaines aléatoires dans chacune de vos requêtes et vous pouvez l'utiliser pour transférer des informations à la fois localement et à distance.
Il est recommandé de cloner le dépôt complet ou de télécharger le fichier zip. Vous pouvez le faire en exécutant la commande suivante :
git clone https://github.com/JoelGMSec/Invoke-DNSteal.git
.\Invoke-DNSteal.ps1 -h

  ___                 _              ____  _   _ ____  _             _
 |_ _|_ __ _   __ __ | | __ __      |  _ \| \ | / ___|| |__ __  __ _| |
  | || '_ \ \ / / _ \| |/ / _ \_____| | | |  \| \___ \| __/ _ \/ _' | |
  | || | | \ V / (_) |   <  __/_____| |_| | |\  |___) | ||  __/ (_| | |
 |___|_| |_|\_/ \___/|_|\_\___|     |____/|_| \_|____/ \__\___|\__,_|_|

  --------------------------- par @JoelGMSec --------------------------

 Info:  Cet outil vous aide à exfiltrer des données via le protocole DNS
        et vous permet de contrôler la taille des requêtes en utilisant un délai aléatoire

 Usage: .\Invoke-DNSteal.ps1 -t target -p payload -l length
         -s server -tcponly true/false -min 3000 -max 5000

 Paramètres :
       · Target:      Domaine cible pour exfiltrer les données
       · Payload:     Charge utile à envoyer via des morceaux DNS
       · Length:      Taille de la charge utile pour contrôler la taille des données
       · Server:      Serveur personnalisé pour résoudre les requêtes DNS
       · TcpOnly:     Définir TcpOnly sur true ou false
       · Delay Min:   Temps de délai minimum pour effectuer une requête en ms
       · Delay Max:   Temps de délai maximum pour effectuer une requête en ms
       · Random:      Utiliser un nom de domaine aléatoire pour éviter la détection

 Attention : La longueur (taille de la charge utile) doit être comprise entre 4 et 240
             Le temps de traitement augmentera en fonction de la taille des données
https://darkbyte.net/exfiltrando-informacion-por-dns-con-invoke-dnsteal
Ce projet est sous licence GNU 3.0 - voir le fichier LICENSE pour plus de détails.
Ce script a été créé et conçu de zéro par Joel Gámez Molina // @JoelGMSec
Remerciements particuliers à @3v4si0n pour l'implémentation DNS over TCP et quelques parties de code Python général.
Ce logiciel n'offre aucune garantie. Son utilisation est exclusivement réservée aux environnements éducatifs et/ou aux audits de sécurité avec le consentement correspondant du client. Je ne suis pas responsable de son mauvais usage ou des éventuels dommages causés par celui-ci.
Pour plus d'informations, vous pouvez me trouver sur Twitter en tant que @JoelGMSec et sur mon blog darkbyte.net.
Vous pouvez soutenir mon travail en m'offrant un café :