
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit
 olivsec/loboguara
Plateforme de renseignement sur les cybermenaces pour la découverte de certificats SSL, l'analyse de domaines/URL, la surveillance des fuites de…
 wh04m1001/diagtrackeop
Exploit d'élévation de privilèges Windows abusant de SeImpersonate via DiagTrack RPC, utilisant Secondary Logon pour obtenir un jeton INTERACTIVE et…
 anonymous941/zygote-injection-toolkit
Un utilitaire en ligne de commande pour exploiter l'injection Zygote Android (CVE-2024-31317)
 fatrodzianko/get-rbcd-threaded
Outil pour découvrir les chemins d'attaque de délégation contrainte basée sur les ressources dans les environnements Active Directory
 nmulasmajic/cve-2018-8897
Implémente la vulnérabilité POP/MOV SS (CVE-2018-8897) en provoquant un bugcheck de la machine (DoS local).
 jollheef/libreoffice-remote-arbitrary-file-disclosure
Preuve de concept de la vulnérabilité de divulgation arbitraire de fichiers à distance dans LibreOffice
 zarkones/bloodfangc2
Implant PIC moderne pour Windows (64 et 32 bits)
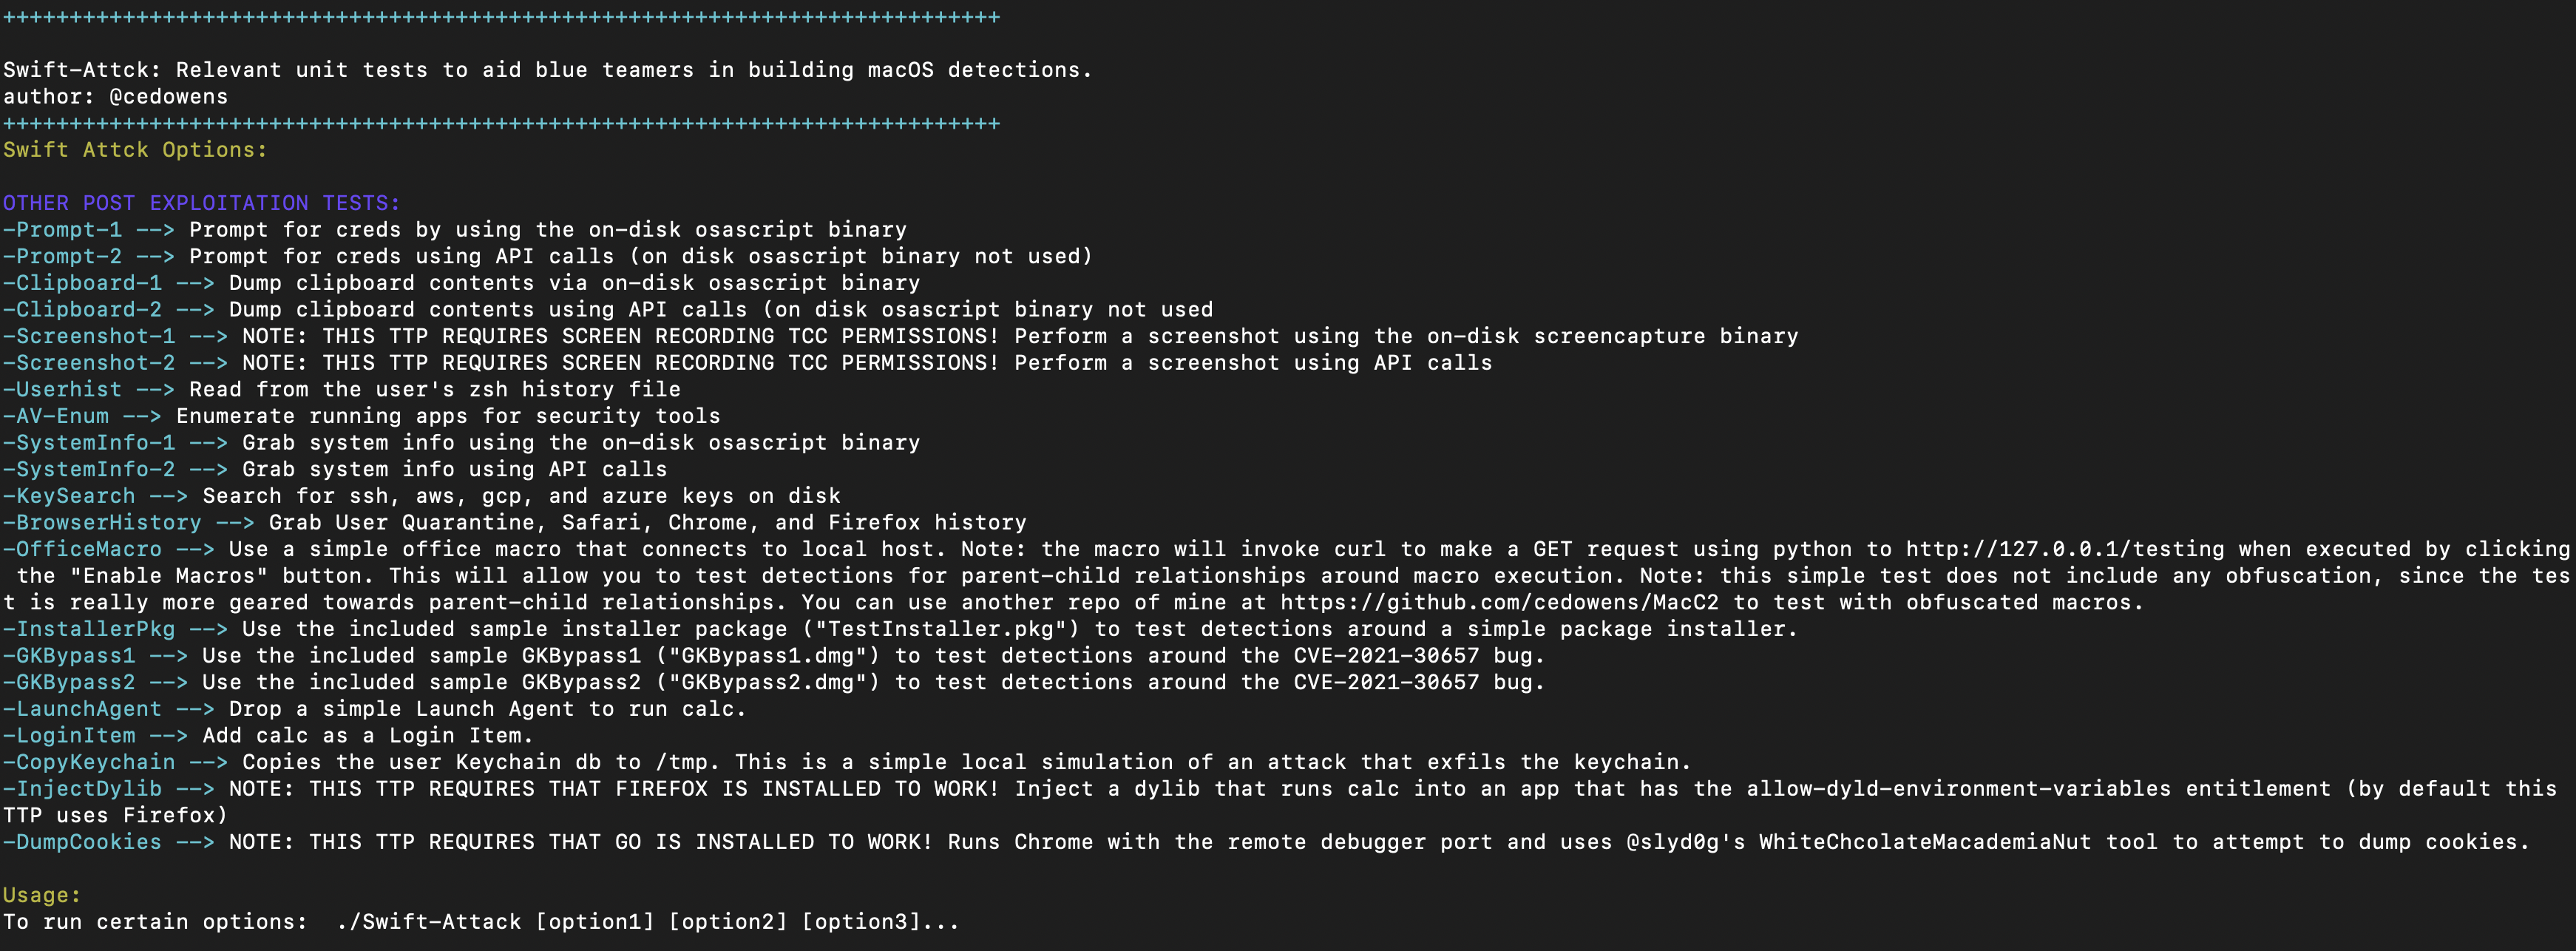 cedowens/swift-attack
Tests unitaires pour les équipes bleues afin de faciliter l'élaboration de détections pour certaines méthodes courantes de post-exploitation macOS.
 deadjakk/reg1c1de
Scanner de permissions du registre écrit en C# pour trouver des vecteurs potentiels d'élévation de privilèges dans le registre.
 estimated1337/lenovo_exec
CVE-2022-3699 avec capacité d'exécution de code noyau arbitraire
 deh00ni/ntdumpbof
BOF Cobalt Strike qui crée un minidump LSASS en mémoire et l'exfiltre via le callback C2 pour l'analyse hors ligne des identifiants avec Mimikatz ou…
 zcgonvh/ms16-032
MS16-032(CVE-2016-0099) pour SERVICE UNIQUEMENT
 manizada/cifswitch
Preuve de concept d'exploitation pour CVE-2026-46243, exploitant une fausse bibliothèque NSS et la manipulation d'espaces de noms pour élever les…
 secdev02/easytokens
Kali365 - Réplique EvilTokens
 scs-labrat/android_autorooter
Exfiltrer à distance des données utilisateur sensibles depuis des applications sur Android 12 et 13 en exploitant la vulnérabilité CVE-2024-0044.
 lloydlabs/process-enumeration-stealth
PoC d'énumération furtive de processus Windows qui répertorie les PID à l'aide de NTFS via NtQueryInformationFile, contournant les API de…
 daniomass/slivermirage
Chargeur PICO Crystal Palace pour Sliver C2 contournement d'AMSI à double couche, silenciation d'ETW, payloads chiffrés en AES-256-CBC, 6 variantes…
 connectedlucy/plague
Détections par défaut pour EDR








