

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
LOLSpoof — Un shell interactif pour usurper certaines lignes de commande de LOLBins. | Kitploit

Outils/GitHubGitHub/itaymigdal/lolspoof
Outils DéfensifsEscalade de PrivilègesPost-ExploitationTests d'IntrusionCommandement et ContrôleRed Teaming
GitHubitaymigdal/lolspoof

LOLSpoof

Un shell interactif pour usurper certaines lignes de commande de LOLBins.

Voir le dépôt
1882292il y a 2 ansVérifié par Kitploit
Partager

LOLSpoof

LOLSpoof est un programme shell interactif qui falsifie automatiquement les arguments de la ligne de commande du processus créé. Appelez simplement votre ligne de commande LOLBin à l'air suspect (par ex. powershell -w hidden -enc ZwBlAHQALQBwAHIAbwBjAGUA....) et LOLSpoof garantira que la télémétrie de création de processus semble légitime et claire.
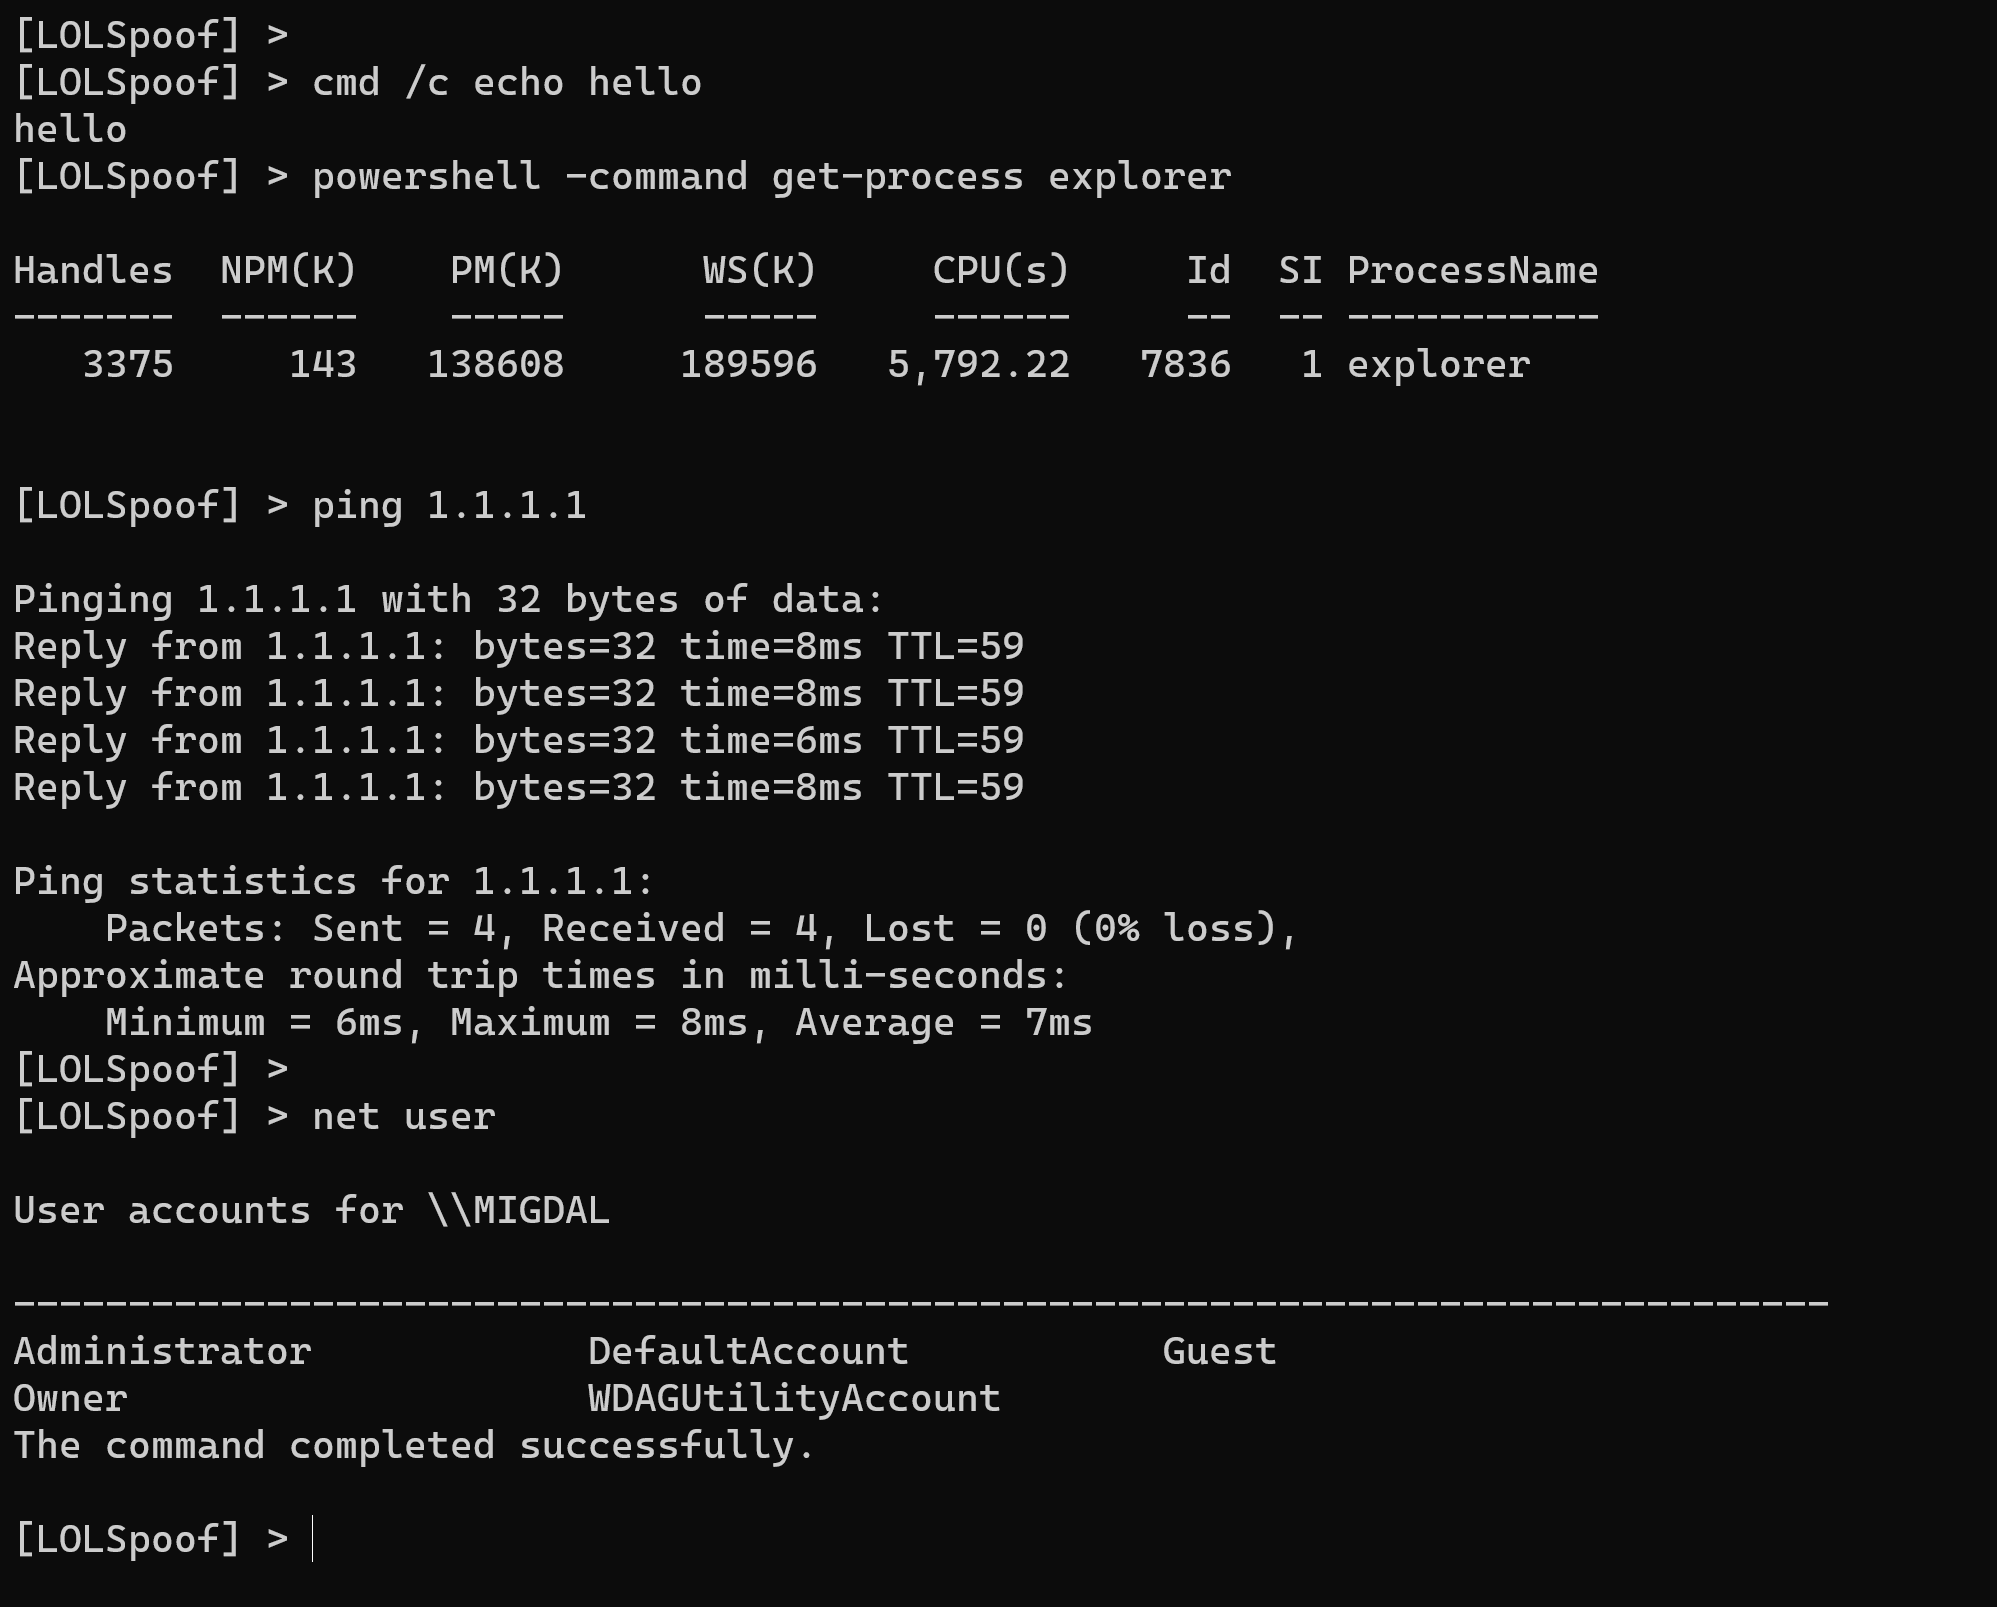
Utiliser uniquement avec les LOLBins 64 bits

Pourquoi

La ligne de commande des processus est une télémétrie très surveillée, inspectée en profondeur par les AV/EDR, les analystes SOC ou les chasseurs de menaces.

Comment

  1. Prépare la ligne de commande falsifiée à partir de la vraie : lolbin.exe " " * sizeof(real arguments)
  2. Crée ce LOLBin suspendu avec la ligne de commande falsifiée
  3. Obtient l'adresse PEB distante
  4. Obtient l'adresse de la structure RTL_USER_PROCESS_PARAMETERS
  5. Obtient l'adresse du tampon unicode de la ligne de commande
  6. Remplace la fausse ligne de commande par la vraie
  7. Reprend le thread principal

Considérations Opsec

Bien que cette technique simple permette de contourner la détection de ligne de commande, elle peut introduire d'autres télémétries suspectes :

  1. Création d'un processus suspendu
  2. Le nouveau processus a des espaces de fin (mais il est très facile de les remplacer par un caractère répété ou même des données aléatoires)
  3. Écriture dans le processus créé avec WriteProcessMemory

Compilation

Compilé avec Nim 1.6.12 (la compilation avec Nim 2.X génère des erreurs !)

nimble install winim

Problème connu

Les programmes qui effacent ou modifient les messages précédents de la console (comme timeout.exe 10) cassent le programme. Lorsque de telles commandes sont utilisées, vous devrez redémarrer la console. Je ne sais pas comment résoudre ce problème, je suis ouvert aux suggestions.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





