
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit

 riverloopsec/killerbee
IEEE 802.15.4/ZigBee Kit de recherche en sécurité
 foxglovesec/rottenpotato
Exploit d'élévation de privilèges locale pour les comptes de service Windows, utilisant l'usurpation de jetons pour obtenir un accès au niveau SYSTEM…
 r00t-3xp10it/morpheus
Morpheus - Automatisation d'Ettercap TCP/IP (Outil de détournement MITM)
 wh04m1001/dfscoerce
Outil de preuve de concept qui force l'authentification Windows via les méthodes MS-DFSNM NetrDfsRemoveStdRoot et NetrDfsAddStdRoot pour les attaques…
 zealraj/cybersecurity-books
Voici une collection impressionnante de livres de cybersécurité, pour la plupart bien connus et utiles, allant du niveau débutant au niveau expert,…
 matheus-garbelini/esp32_esp8266_attacks
Preuve de concept des vulnérabilités Wi-Fi ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 leo4j/invoke-adenum
Outil automatisé d'audit et d'énumération Active Directory qui génère des rapports d'audit HTML détaillés avec export CSV/XLSX, conçu pour les…
 capture0x/xss-loader
Générateur de Payload Xss ~ Scanner Xss ~ Dork Finder Xss
 bishopfox/badpods
Une collection de manifests qui créera des pods avec des privilèges élevés.
 georgiaw/smartphone-pentest-framework
Dépôt pour le Smartphone Pentest Framework (SPF)
 rhynorater/cve-2018-15473-exploit
Exploit écrit en Python pour CVE-2018-15473 avec multithreading et formats d'exportation
 samratashok/kautilya
Kautilya - Outil pour une utilisation facile des périphériques d'interface humaine pour la sécurité offensive et les tests de pénétration.
 rvrsh3ll/tokentactics
Ensemble d'outils de manipulation de jetons JWT Azure
 nccgroup/socksoverrdp
Support du proxy Socks5/4/4a pour Remote Desktop Protocol / Terminal Services / Citrix / XenApp / XenDesktop
 stivenhacker/ghoststrike
Injecteur de process hollowing en C++ qui chiffre et obfusque le shellcode avec XOR, Base64 et une résolution dynamique des API afin de déployer des…
 g0h4n/rusthound-ce
Ingesteur de données Active Directory via le protocole LDAP(S) ou ADWS pour BloodHound Community Edition, écrit en Rust. 🦀
 pwnesia/ssb
Secure Shell Bruteforcer — Un moyen plus rapide et plus simple de bruteforcer un serveur SSH
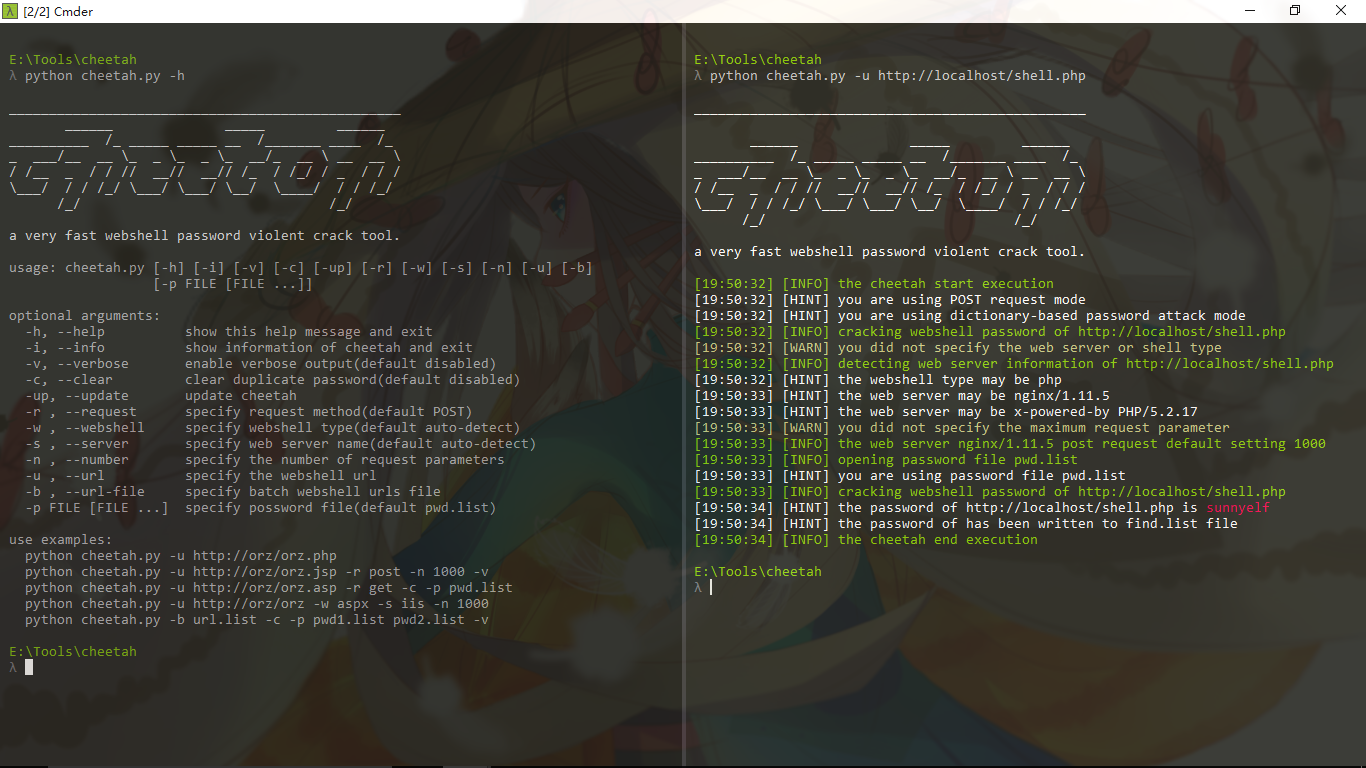 shmilylty/cheetah
un outil de force brute très rapide pour mots de passe de webshell








