
 #1
Méthodologies, frameworks, rapports et outils d'automatisation de tests d'intrusion.
Recommandé par Kitploit

 thehackingsage/hackdroid
Catalogue organisé de 364 APK de pentesting et de sécurité Android, classés par catégorie, couvrant la forensique, le MITM, le sniffing, l'OSINT, le…
 portswigger/xss-cheatsheet-data
Jeu de données JSON alimenté par la communauté, contenant des vecteurs de payloads XSS qui alimentent l'aide-mémoire XSS de PortSwigger, avec prise…
 sleepingbag945/dddd
Outil de collecte d'actifs par lots et de scan de vulnérabilités pour les red teams. Récupère les cibles depuis Hunter, Fofa et Quake, effectue du…
 federicodotta/brida
Le nouveau pont entre Burp Suite et Frida !
 aquasecurity/starboard
Remplacé par https://github.com/aquasecurity/trivy-operator
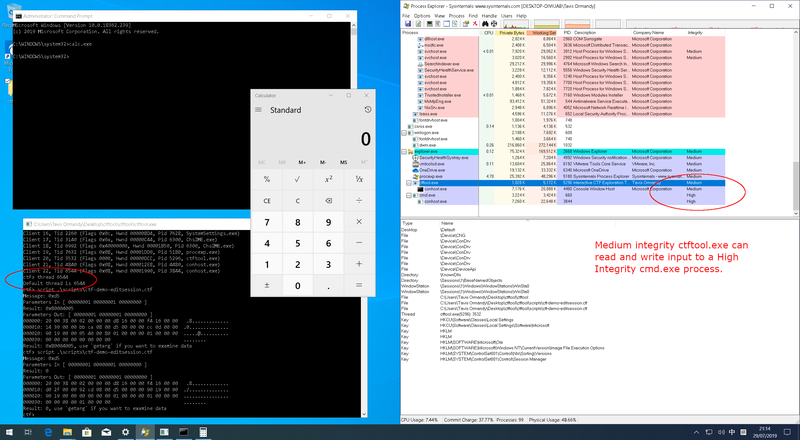 taviso/ctftool
Outil interactif d'exploration de CTF

 trimstray/sandmap
Nmap sous stéroïdes. CLI simple avec la capacité d'exécuter le moteur Nmap pur, 31 modules avec 459 profils de scan.
 metarget/metarget
Metarget est un framework fournissant la construction automatique d'infrastructures vulnérables.
 projectdiscovery/nuclei-burp-plugin
Plugin Burp Suite pour générer et exécuter des modèles de vulnérabilité Nuclei directement à partir de requêtes et réponses HTTP, avec…
 safebuffer/sam-the-admin
Exploiter CVE-2021-42278 et CVE-2021-42287 pour usurper l'identité d'un DA à partir d'un utilisateur de domaine standard
 uknowsec/sharpdecryptpwd
Analyse des programmes dont les mots de passe sont enregistrés sur les systèmes Windows, y compris : Navicat, TeamViewer, FileZilla, WinSCP, produits…
 cytopia/pwncat
pwncat - netcat sous stéroïdes avec contournement de Firewall, IDS/IPS, shell bind et reverse, shell auto-injectant et magie de redirection de ports…
 stormshadow07/hacktheworld
Un script Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent.
 0xdea/tactical-exploitation
Outil moderne d'exploitation tactique.
 dirkjanm/privexchange
Échangez vos privilèges contre des droits d'administrateur de domaine en exploitant Exchange.
 insecurityofthings/jackit
Outil d'exploitation pour la vulnérabilité MouseJack permettant l'injection de frappes et le détournement de souris via des dongles sans fil…
 chocapikk/wpprobe
Un outil rapide d'énumération de plugins WordPress








