
 #1
Plateformes intégrées pour le développement, l'exécution et la gestion des tests d'intrusion.
Recommandé par Kitploit

 fox-it/ldapfragger
Outil C2 routant les données de beacon Cobalt Strike via les attributs utilisateur LDAP pour un commandement et contrôle furtif dans des réseaux…
 galoryber/fawkes
Fawkes est un agent Mythic C2 en golang exclusivement écrit par IA.
 netspi/powerupsql
PowerUpSQL: Une boîte à outils PowerShell pour attaquer SQL Server
 0xsteph/pentest-ai-agents
Transformez Claude Code en votre assistant de recherche en sécurité offensive. Des sous-agents IA spécialisés pour planifier des engagements de test…
 owtf/owtf
Cadre modulaire de tests d'intrusion intégrant plusieurs outils pour l'évaluation automatisée de la sécurité des applications web, conforme aux…
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework de test d'intrusion avec des ressources en cybersécurité
 moscowchill/lstar-en
LSTAR - CobaltStrike traduit en EN
 jas502n/cs_sleepmask
CS_SleepMask
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 xforcered/bokuloader
Une preuve de concept de Reflective Loader Cobalt Strike qui vise à recréer, intégrer et améliorer les fonctionnalités d'évasion de Cobalt Strike !
 erarnitox/malvexc2
Un simple C2 Framework écrit en C++ moderne
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 h3x0v3rl0rd/cve-2019-9053
Exploit Python pour CVE-2019-9053 ciblant une vulnérabilité d'injection SQL dans CMS Made Simple. Automatise l'injection SQL aveugle basée sur le…
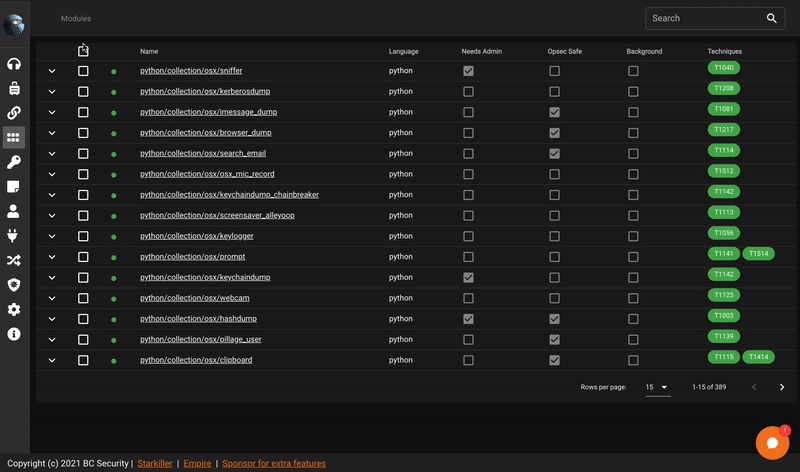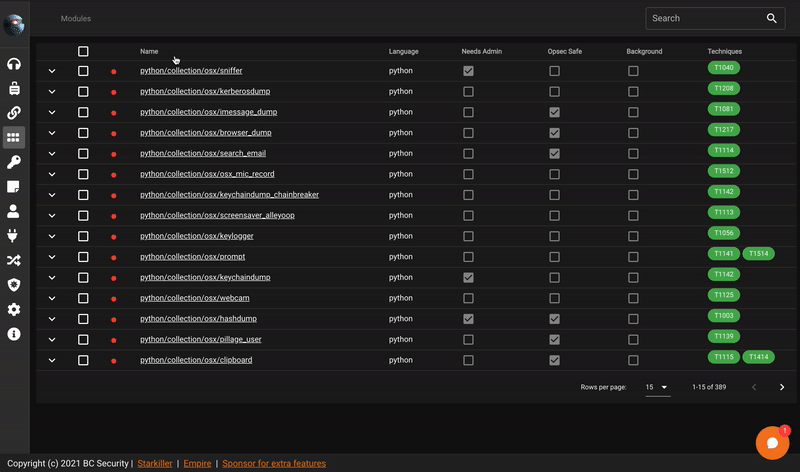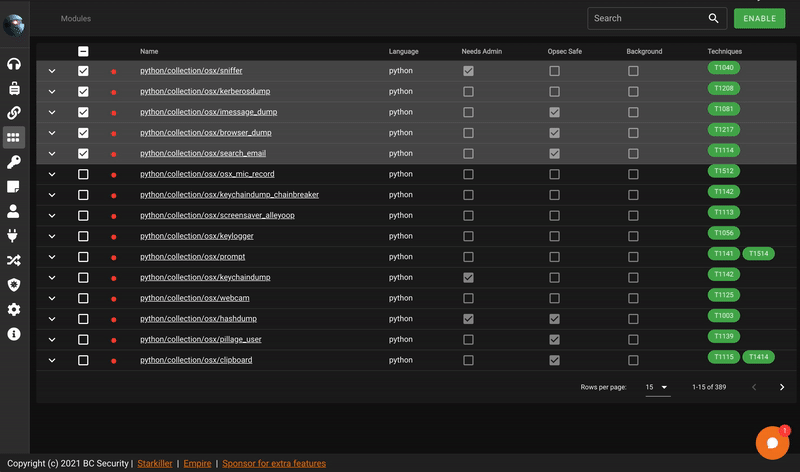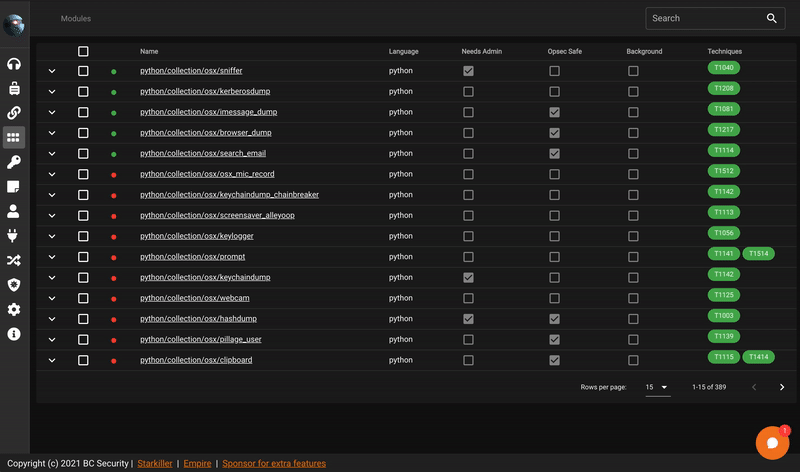 bc-security/starkiller
Starkiller est une interface frontale pour PowerShell Empire.
 cervantessec/cervantes
Plateforme collaborative open-source pour testeurs d'intrusion et équipes rouges afin de gérer des projets, des clients, des vulnérabilités et…
 xchwarze/frieren
Frieren est un micro-framework conçu pour être utilisé dans les routeurs et les ordinateurs monocartes (SBC). Ce framework est conçu pour être léger,…
 cyberark/kubesploit
Kubesploit est un serveur de Command & Control HTTP/2 et un agent post-exploitation multiplateforme écrit en Golang, axé sur les environnements…
 mttaggart/offensivenotion
Notion comme plateforme pour les opérations offensives







