#1
Plateformes intégrées pour le développement, l'exécution et la gestion des tests d'intrusion.
Recommandé par Kitploit
 zerbea/hcxtools
Un petit ensemble d'outils pour convertir des paquets de fichiers de capture en fichiers de hachage utilisables avec Hashcat ou John the Ripper.
 peass-ng/peass-ng
PEASS - Suite de scripts impressionnants pour l'escalade de privilèges (avec couleurs)
 gadievron/raptor
Framework autonome de recherche en sécurité intégrant l'analyse statique, l'analyse binaire, le fuzzing, la validation de vulnérabilités assistée par…
 berylliumsec/nebula
Assistant de test d'intrusion alimenté par l'IA pour automatiser la reconnaissance, la prise de notes et l'analyse des vulnérabilités.
 archstrike/archstrike
Un dépôt Arch Linux pour les professionnels de la sécurité et les passionnés. Fait à la manière Arch et optimisé pour i686, x86_64, ARMv6, ARMv7 et…
 p3nt4/nuages
Un framework C2 modulaire
 freelabz/secator
secator - le couteau suisse du pentester
 sqlmapproject/sqlmap
Outil automatique d'injection SQL et de prise de contrôle de base de données
rapid7/metasploit-frameworkFramework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
 ostorlab/oxo
Orchestrateur modulaire de scan de sécurité qui combine des agents spécialisés pour la détection de vulnérabilités, la reconnaissance et l'empreinte…
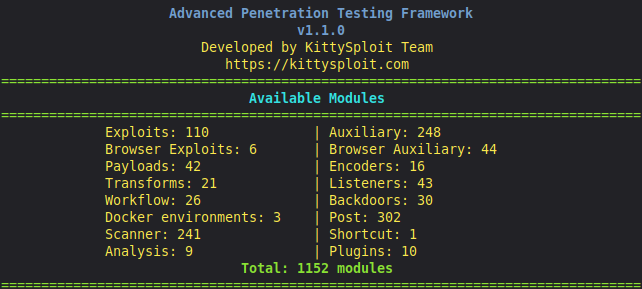 sia-iotechnology/kittysploit-framework
Framework d'exploitation Python, Débogueur du moteur V8, Intercepteur de proxy, marketplace, post-exploitation, générateur de backdoor,....
 ascit31/dark-moon
Autonomous AI pentesting engine, continuous offensive security across web, cloud, AD & Kubernetes. Agentic reasoning + real exploit execution deliver…
 beefproject/beef
Le projet Browser Exploitation Framework
 yaklang/yakit
Plateforme de test d'intrusion tout-en-un avec proxy MITM, fuzzer web, gestionnaire de connexion inverse et système de plugins pour les tests de…
 mrwadams/stride-gpt
Un outil de modélisation des menaces alimenté par l'IA qui utilise les modèles GPT d'OpenAI pour générer des modèles de menaces pour une application…
 fraunhofer-aisec/gallia
Framework d’audit de sécurité extensible pour les interfaces UDS automobiles, permettant des scans reproductibles, la lecture des codes de…
 jm33-m0/emp3r0r
Maillage de type gossip C2 auto‑réparant avec découverte assistée de pairs, exécution BOF multiplateforme et agents scriptables.
 grisuno/lazyown
Framework red team et plateforme C2 multi-opérateurs avec agents IA, implants malléables, rootkits, moteur de phishing et 741 commandes CLI couvrant…