 h3x0v3rl0rd/cve-2019-9053
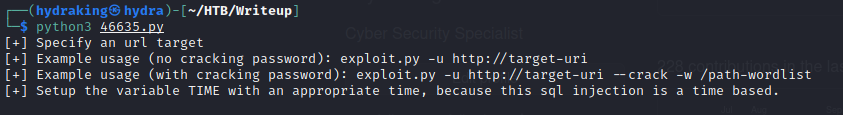
Exploit Python pour CVE-2019-9053 ciblant une vulnérabilité d'injection SQL dans CMS Made Simple. Automatise l'injection SQL aveugle basée sur le temps pour extraire les identifiants administrateur.

💻 -h3x0v3rl0rd-
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
