
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - Exploit Java LOG4J - astuces de bypass WAF

 nealbridges/vulnhunter
Scanner de sécurité pour l'IA agentique qui raisonne comme un attaquant sur le code source, confirme les failles exploitables avec des PoC…
 sighook/pixload
Outils de création/injection de payloads dans les images
 viralmaniar/powershell-rat
Backdoor basé sur Python qui utilise Gmail pour exfiltrer des données via pièce jointe. Ce RAT aidera lors d'engagements d'équipe rouge à backdoor…
 screetsec/vegile
Cet outil mettra en place vos backdoors/rootkits ; une fois la backdoor installée, elle cachera votre processus spécifique, rendra votre session…
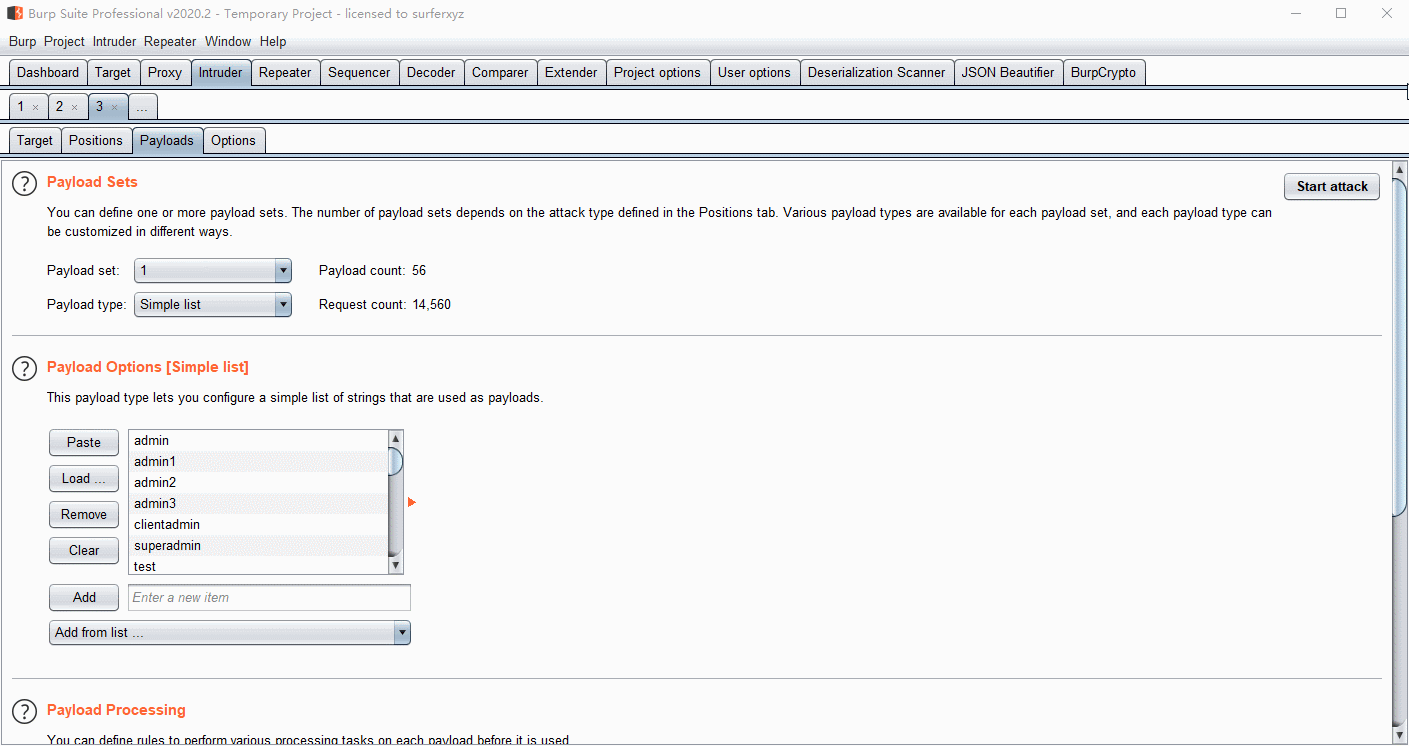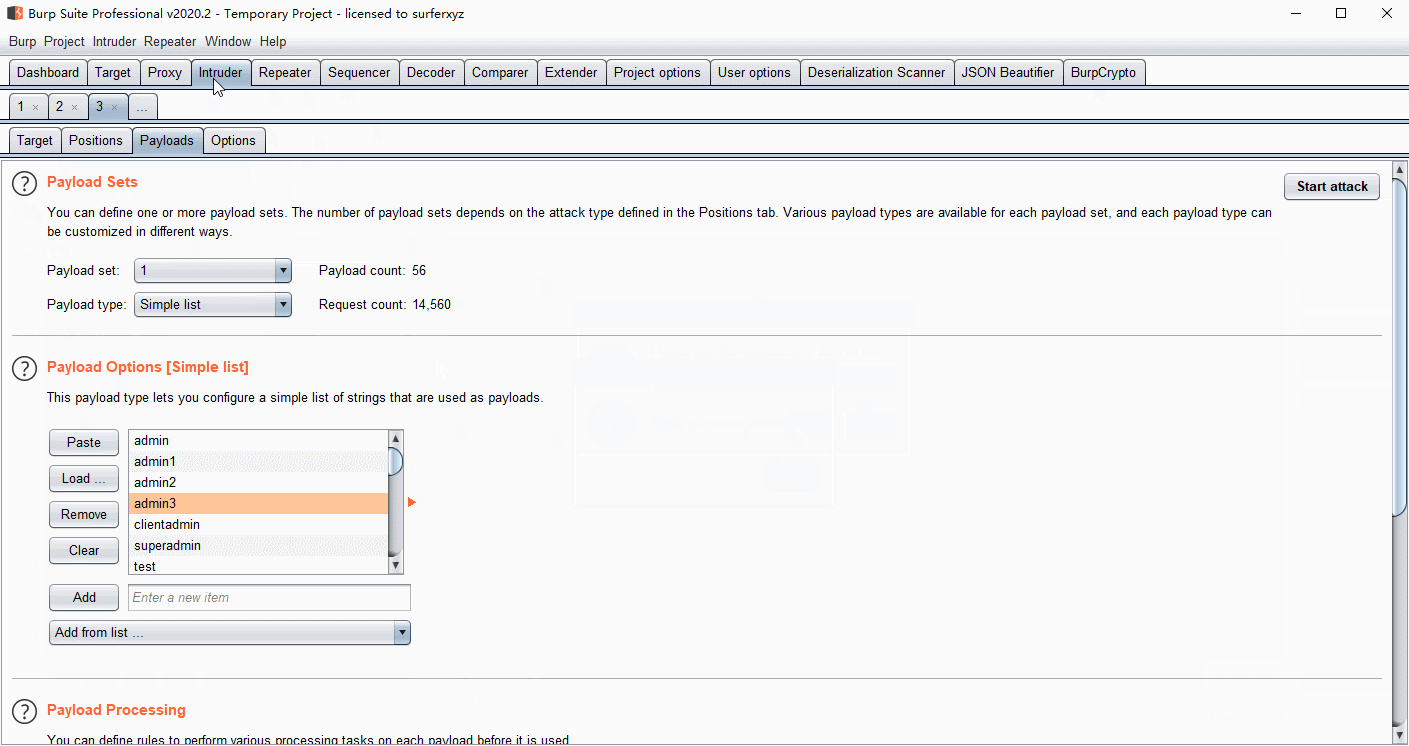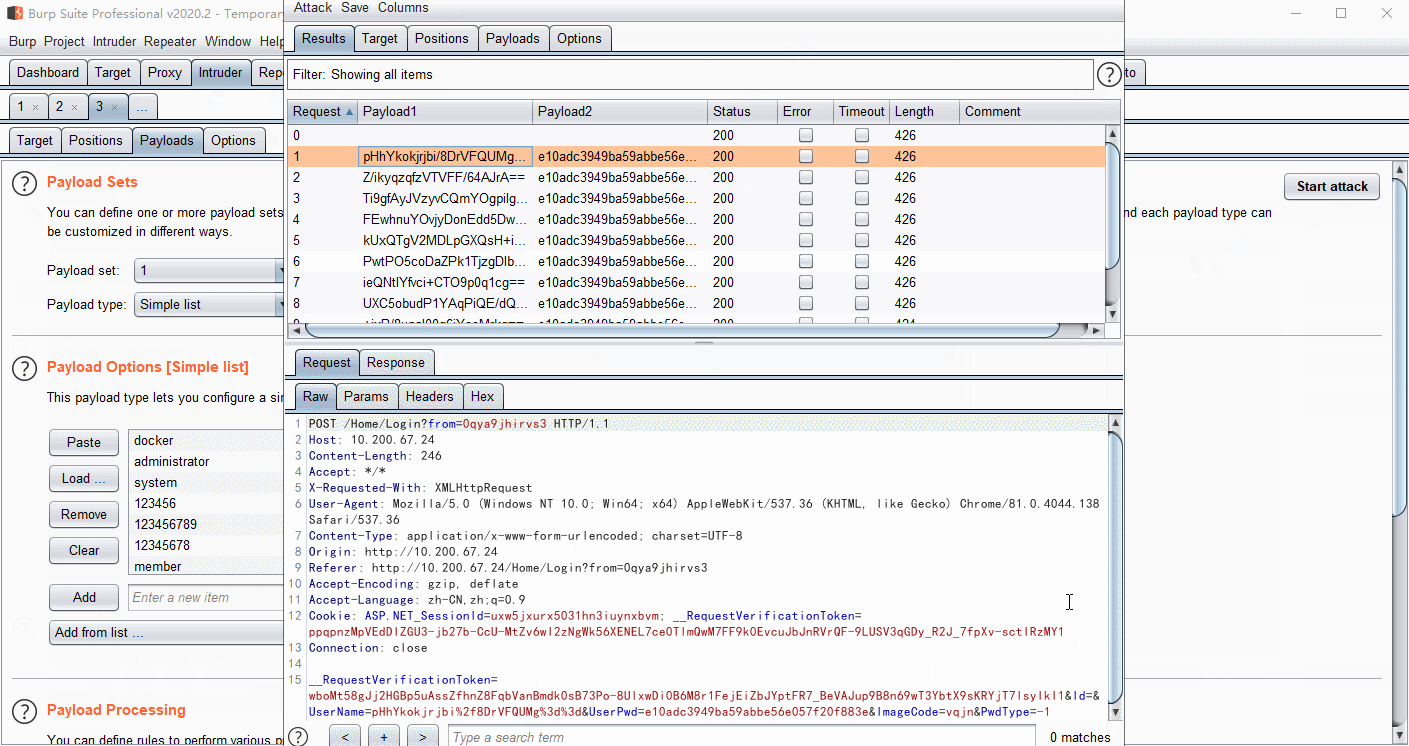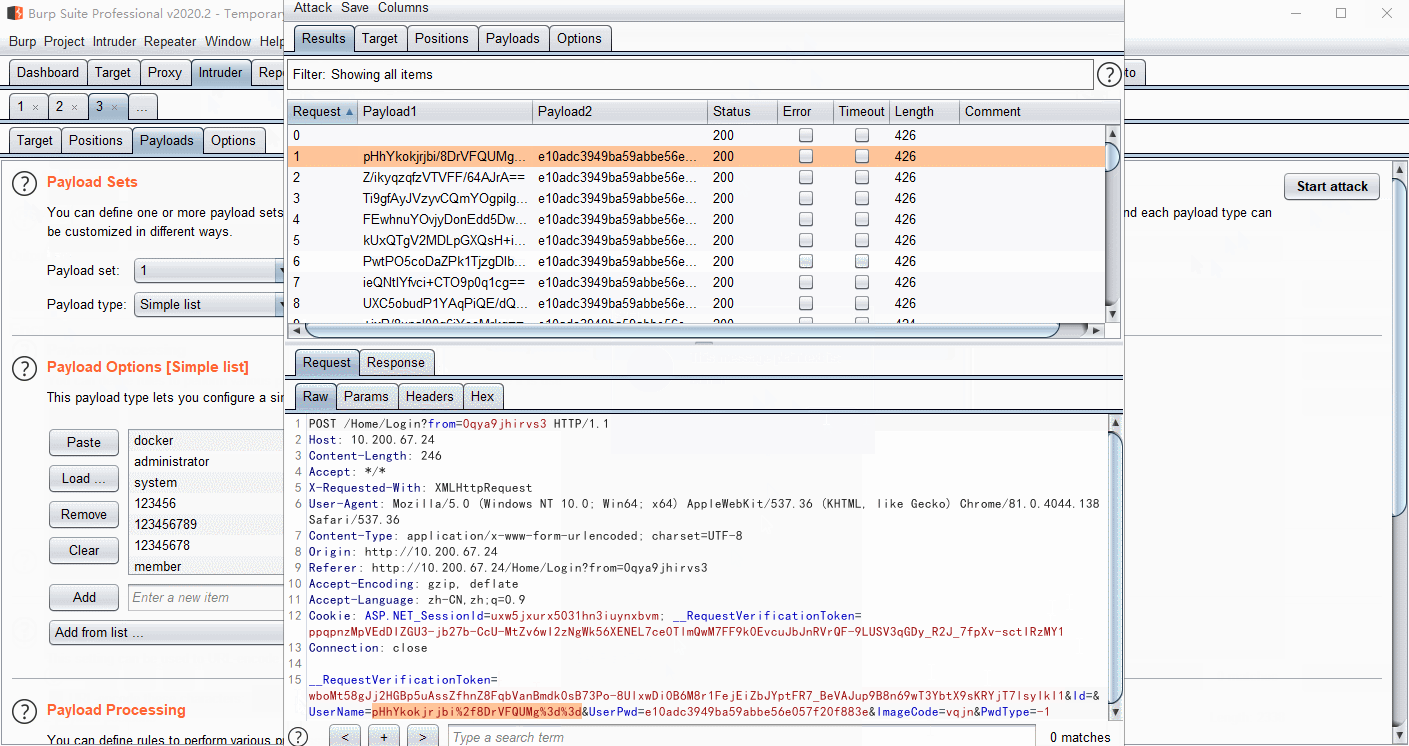 whwlsfb/burpcrypto
Plugin BurpSuite pour chiffrer les charges utiles avec AES, RSA, DES ou du code JS personnalisé, permettant le déchiffrement automatisé du trafic…
 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable
 0xsp-srd/mortar
technique d'évasion pour contrer et détourner la détection et la prévention des produits de sécurité (AV/EDR/XDR)
 funnywolf/pystinger
Contournement du pare-feu pour le transfert de trafic via webshell
 hadi999/nxcrypt
NXcrypt - framework 'python backdoor'
 capture0x/xss-loader
Générateur de Payload Xss ~ Scanner Xss ~ Dork Finder Xss
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim
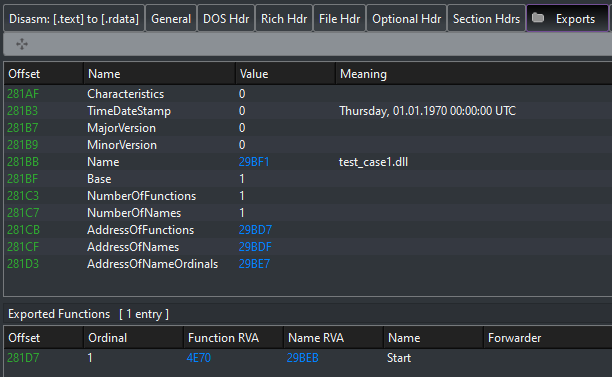 hasherezade/exe_to_dll
Convertit un EXE en DLL
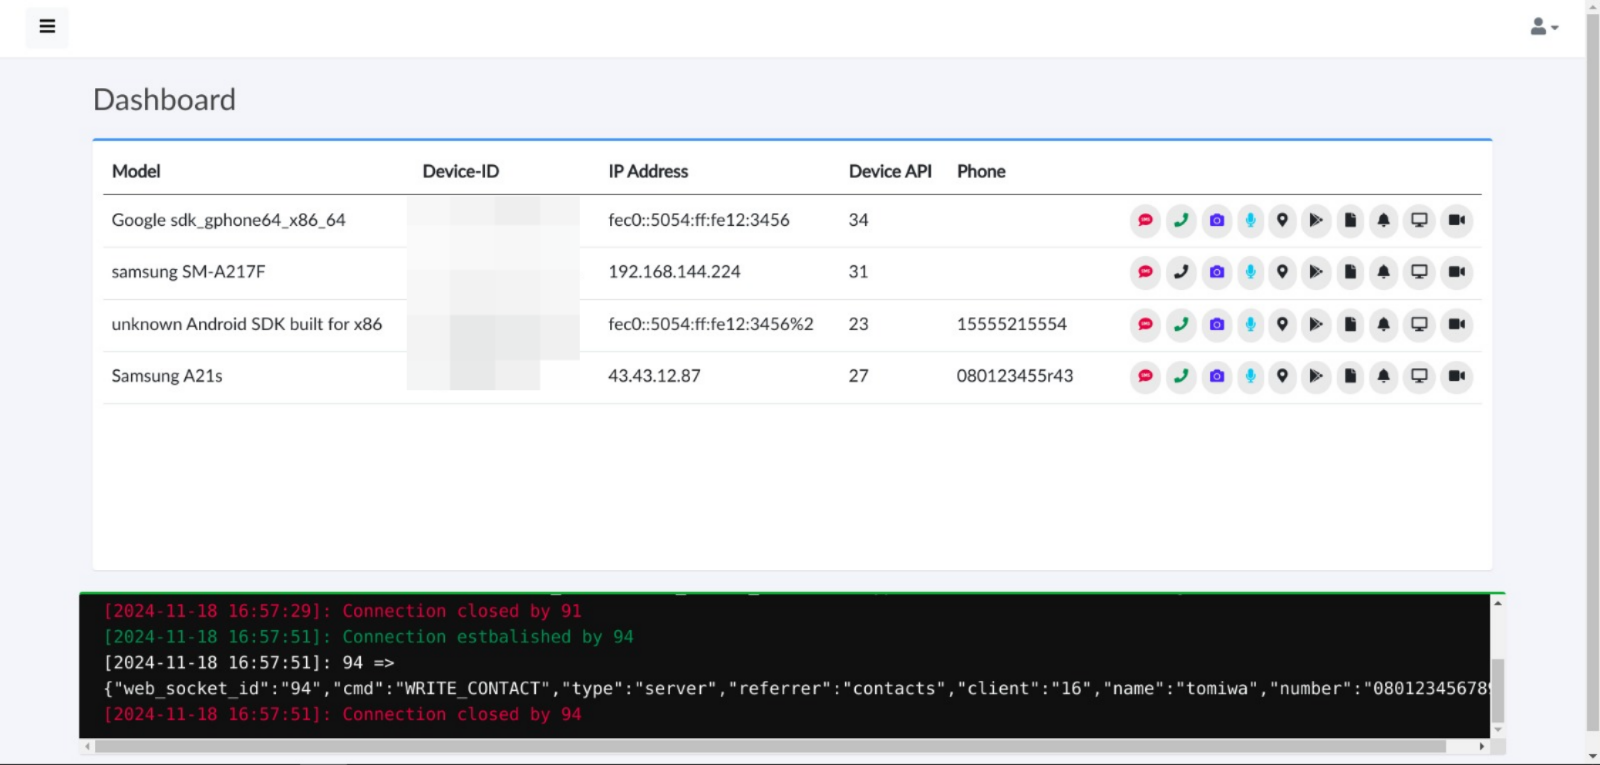 tomiwa-ot/moukthar
Outil d'administration à distance Android
 blackarch/webshells
Divers webshells. Nous acceptons les pull requests pour des ajouts à cette collection.
 frkngksl/shoggoth
Crypteur polymorphe qui transforme les fichiers shellcode, PE et COFF en charges utiles obscurcies et indépendantes de la position avec chiffrement…
 schira4396/vcenterkiller
Un outil d'exploitation complet ciblant Vcenter, incluant les CVE-2021-21972, CVE-2021-21985 et CVE-2021-22005 les plus courants, ainsi que les…








