Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Limelighter — Un outil pour générer de faux certificats de signature de code ou signer de vrais certificats. | Kitploit
Outils/GitHubGitHub/tylous/limelighter
Génération de PayloadsAnalyse de CodeExploitationRed Teaming
GitHubtylous/limelighter

Limelighter

Un outil pour générer de faux certificats de signature de code ou signer de vrais certificats.

Voir le dépôt
97514136il y a 5 ansVérifié par Kitploit
Partager

LimeLighter

Un outil qui crée de faux certificats de signature de code et signe des binaires et des fichiers DLL pour aider à contourner les produits EDR et éviter la surveillance MSS et les contrôles de socks. LimeLighter peut également utiliser des certificats de signature de code valides pour signer des fichiers. Limelighter peut utiliser un nom de domaine pleinement qualifié tel que acme.com.

Contribution

LimeLighter a été développé en Golang.

Assurez-vous que les éléments suivants sont installés sur votre système d'exploitation :

openssl
osslsigncode

La première étape, comme toujours, est de cloner le dépôt. Avant de compiler LimeLighter, vous devez installer les dépendances. Pour les installer, exécutez les commandes suivantes :

go get github.com/fatih/color

Ensuite, compilez-le :

go build Limelighter.go

Utilisation

./LimeLighter -h       

        .____    .__               .____    .__       .__     __                
        |    |   |__| _____   ____ |    |   |__| ____ |  |___/  |_  ___________ 
        |    |   |  |/     \_/ __ \|    |   |  |/ ___\|  |  \   __\/ __ \_  __ \
        |    |___|  |  Y Y  \  ___/|    |___|  / /_/  >   Y  \  | \  ___/|  | \/
        |_______ \__|__|_|  /\___  >_______ \__\___  /|___|  /__|  \___  >__|   
                \/        \/     \/        \/ /_____/      \/          \/         
                                                        @Tyl0us


[*] A Tool for Code Signing... Real and fake
Usage of ./LimeLighter:
  -Domain string
        Domain you want to create a fake code sign for
  -I string
        Unsiged file name to be signed
  -O string
        Signed file name
  -Password string
        Password for real  certificate
  -Real string
        Path to a valid .pfx certificate file
  -Verify string
        Verifies a file's code sign certificate
  -debug
        Print debug statements

Pour signer un fichier, vous pouvez utiliser l'option Domain pour générer un faux certificat de signature de code.
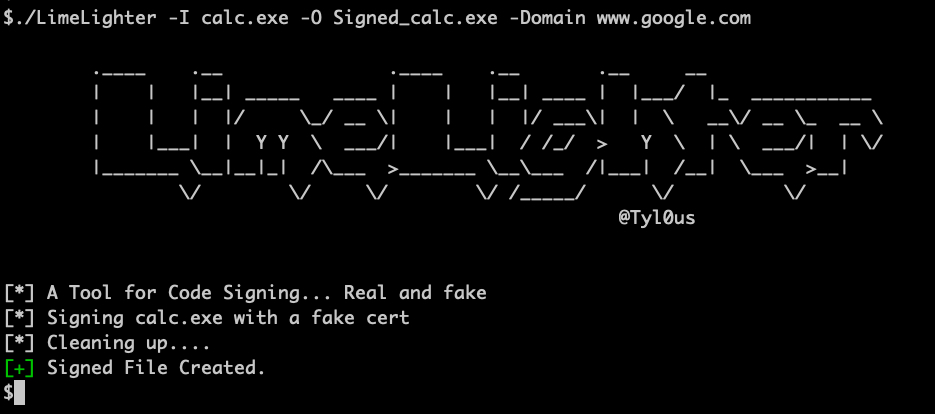
Signature

Pour signer un fichier avec un certificat de signature de code valide, utilisez les options Real et Password.

Pour vérifier un fichier signé, utilisez la commande verify.
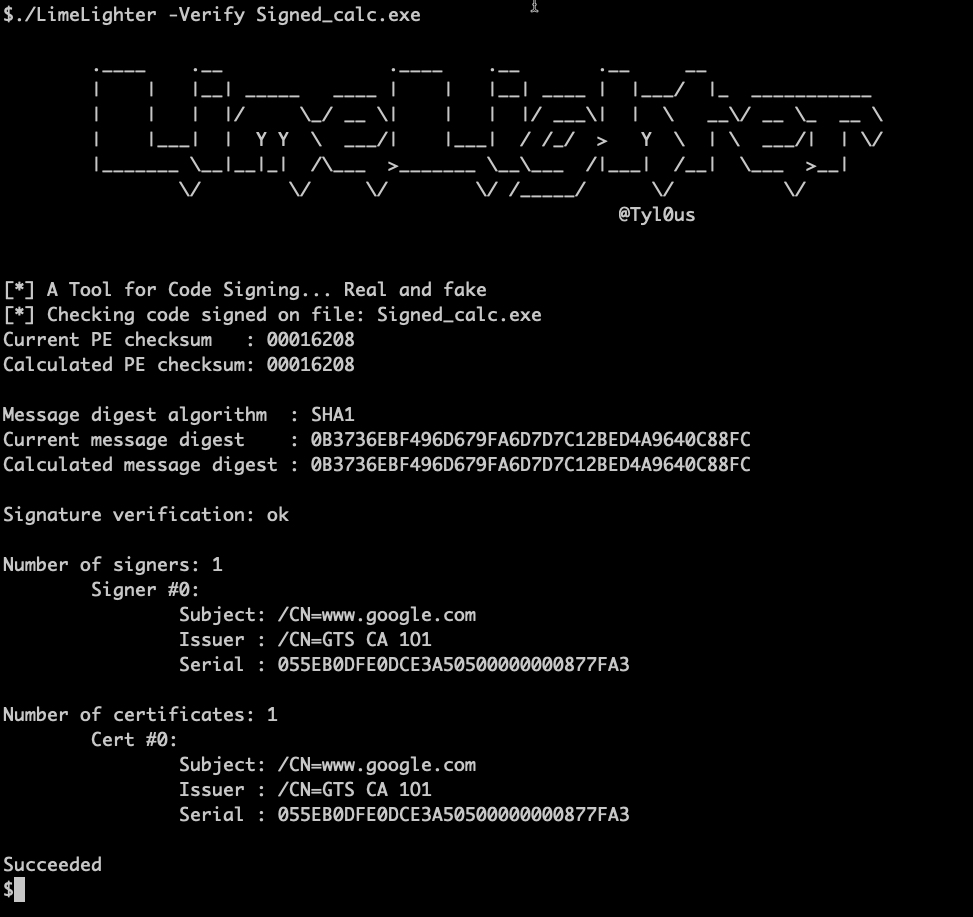
Vérification Vérification sous Windows

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →