
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit

 charis3306/cve-2022-22963
spring cloud function 一键利用工具!作者 charis 博客 https://charis3306.top/
 grampae/mqxss
Communication de navigateur hooké via MQTT
 ianxtianxt/cve-2019-0227
apache axis1.4 vulnérabilité d'exécution de code à distance
 sbouabid-sec/cve-2023-34468-poc
Exploit PoC pour CVE-2023-34468 — RCE via H2 RUNSCRIPT dans Apache NiFi <= 1.21.0
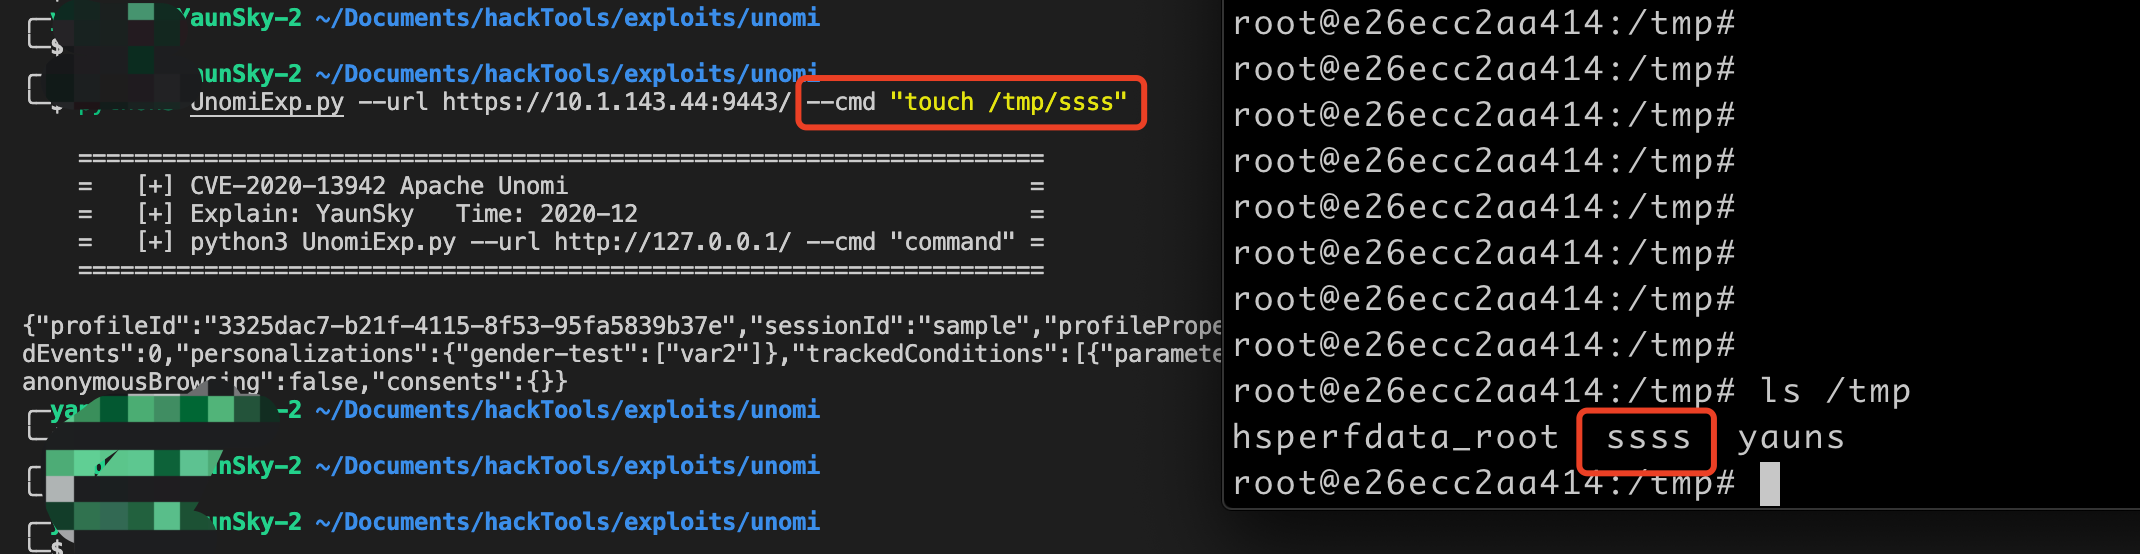 yaunsky/unomi-cve-2020-13942
CVE-2020-13942 Apache Unomi script de vulnérabilité d'exécution de code à distance getshell
 kukrimate/cve-2020-14372
Preuve de concept et analyse de CVE-2020-14372, démontrant un contournement de Secure Boot via un ACPI SSDT malveillant pour désactiver le…
 cckuailong/log4j_rce_cve-2021-44832
Preuve de concept d'exploitation pour Log4j 2.17.0 RCE (CVE-2021-44832) utilisant l'injection JNDI avec déploiement d'un fichier de configuration…
 agathanon/cve-2022-44268
Générateur et extracteur de charges utiles pour CVE-2022-44268 écrit en Python.
 phlegmelm/crack12
rooter un ATOZEE P12 sous Android 14 à l'aide de CVE-2022-38694 — parce que fastboot oem unlock a dit non, nous avons donc trouvé une autre méthode.
 sammwyy/cve-2022-33980-poc
POC pour CVE-2022-33980 (Apache Commons Configuration RCE vulnerability)
 alewong/webminrce-exp-cve-2019-15107-
Vulnérabilité d'exécution de code à distance dans Webmin
 nxploited/cve-2025-7340
Widget de formulaire de contact HT pour Elementor Page Builder & Gutenberg Blocks & Constructeur de formulaires. <= 2.2.1 - Téléchargement de fichier…
 r00thunter/log4shell
Scanner générique pour Apache log4j RCE CVE-2021-44228
 rakjong/cve-2021-26295-apache-ofbiz
CVE-2021-26295 Apache OFBiz rmi反序列化POC
 0xlipon/xss2shell
🔥 XSS2Shell — Scanner CVE-2026-64638 et boîte à outils PoC
 akash7350/cve-2021-22204
Générer des charges utiles JPEG malveillantes exploitant ExifTool CVE-2021-22204 pour une exécution de code arbitraire, avec prise en charge de…
 0xm4ud/nosambanocry-cve-2017-7494
Exploit Python pour CVE-2017-7494
 mavlevin/cve-2019-17424
Exploit RCE pour CVE-2019-17424 (nipper-ng 0.11.10)








