
 #1
Outils pour la création et la personnalisation de code malveillant ou d'instructions à exécuter après exploitation.
Recommandé par Kitploit

 j4ck3lsyn-gen2/cve-2026-58457
Outils PoC pour CVE-2026-58457 : Injection de commandes OS non authentifiée menant à un accès root à distance sur le répéteur Wi-Fi Shenzhen Aitemi…
 akr3ch/cve-2014-6271
# Exploit ShellShock avec shell interactif
 smallfunction/cve-2019-0708-poc
Preuve de concept fonctionnelle pour CVE-2019-0708, génère un shell distant.
 sh4den/cve-2022-46169
Cacti Injection de commande non authentifiée
 nxploited/cve-2025-8723
Cloudflare Image Resizing <= 1.5.6 | Exécution de code à distance non authentifiée
 rubikcuv5/cve-2023-30253
Dolibarr avant 17.0.1 permet l'exécution de code à distance par un utilisateur authentifié via une manipulation en majuscules : <?PHP au lieu de…
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633 (CVSS 7.8) – Zero-day MMC .msc EvilTwin LPE activement exploité par l'APT Water Gamayun. Le PoC crée un administrateur local via un…
 y3a/cve-2021-4034
Script bash autonome qui exploite CVE-2021-4034 (PwnKit) pour l'élévation locale de privilèges sur les systèmes Linux vulnérables.
 crackercat/cve-2021-44228-log4j-payloads
Collection de charges utiles pour exploiter la vulnérabilité d'exécution de code à distance Log4j (CVE-2021-44228), incluant des chaînes d'injection…
 farinap5/a-xex
Ce projet fait partie d'un travail scolaire axé sur la sécurité réseau.
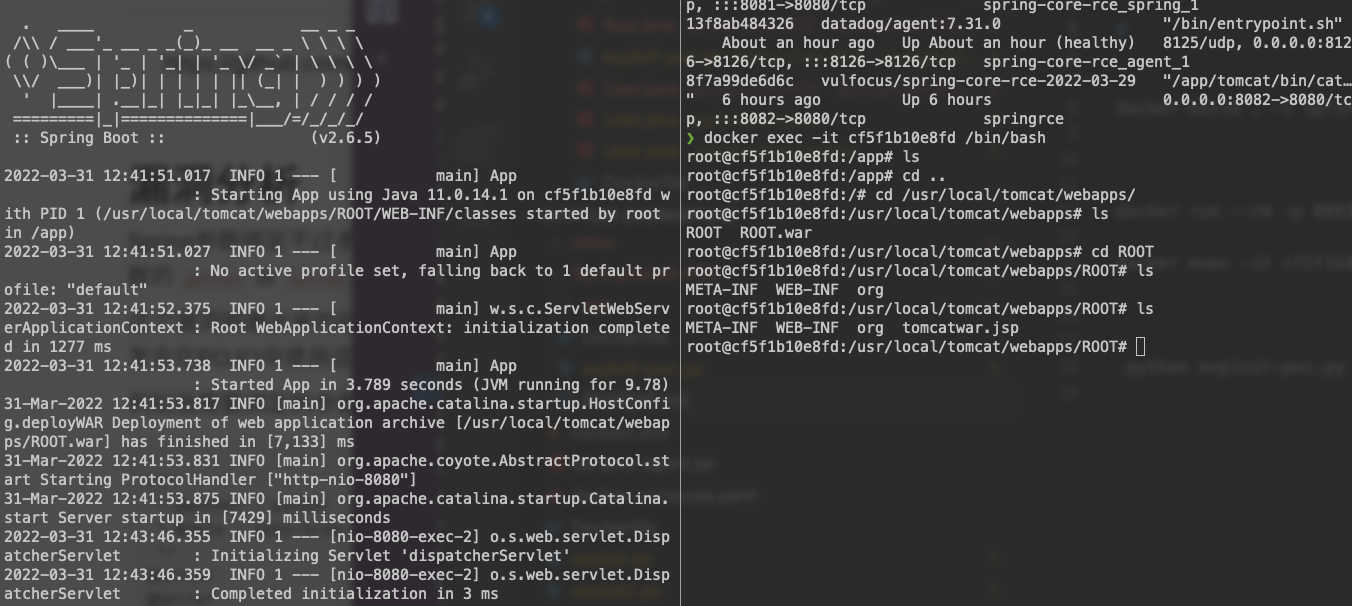 netcode/spring4shell-cve-2022-22965-poc
Un autre POC spring4shell (Spring core RCE)
 daniellowrie/cve-2024-36401-poc
Exploit de preuve de concept pour CVE-2024-36401 GeoServer 2.25.1
 cyy95/cve-2019-0232-exp
Exploit for Apache Tomcat CGI Servlet command injection (CVE-2019-0232), permettant l'exécution de code à distance via des requêtes HTTP conçues sur…
 sakura-501/cve-2020-24186-exploit
Script d'attaque de CVE-2020-24186
 m00zh33/cve-2018-3191
Exploit de preuve de concept pour CVE-2018-3191 ciblant WebLogic Server via l'injection JNDI. Distribue une charge utile JAR pour déclencher une…
 u238/tomcat-cve_2025_24813
Un terrain de jeu pour tester l'exploit RCE pour tomcat CVE-2025-24813
 zephrfish/cve-2024-3400-canary
N'avons-nous pas appris de HoneyPoC ?
 dragonked2/cve-2024-50379-poc
Ce référentiel contient un script Python conçu pour exploiter CVE-2024-50379, une vulnérabilité qui permet aux attaquants de télécharger un shell JSP…








